Rang 13 klingt nach Entwarnung. Was Chefs und KMU jetzt gegen Cyberangriffe tun müssen
Microsoft sieht die Schweiz auf Rang 13 der am stärksten angegriffenen Länder Europas. Doch Ransomware gegen Schweizer Firmen hat sich mehr als verdoppelt, und nur jedes zweite KMU nutzt einen zweiten Faktor. Was Geschäftsleitung, Verwaltungsrat und KMU jetzt konkret tun sollten.
Kurz gesagt: Im neuen Digital Defense Report von Microsoft liegt die Schweiz auf Rang 13 der am stärksten angegriffenen Länder Europas, weltweit auf Rang 39. Das klingt nach Entwarnung, ist aber keine: Die Ransomware-Angriffe auf Schweizer Firmen haben sich laut Bericht mehr als verdoppelt. Der wichtigste Einstieg für Angreifer sind gestohlene Zugangsdaten. Trotzdem schützt erst gut jedes zweite KMU seine Konten mit einem zweiten Faktor, und nur rund 30 Prozent haben einen Notfallplan. Wer heute drei Dinge erledigt, schliesst die meisten Türen: zweiter Faktor überall, getestete Backups, ein Notfallplan auf Papier.
Rang 13. Hinter der Ukraine, Grossbritannien und Deutschland, hinter neun weiteren Ländern. Die Schweiz ist laut dem neuen Digital Defense Report von Microsoft nicht das bevorzugte Ziel in Europa. Ein Jahr zuvor stand sie noch auf Rang 9, meldete Microsoft damals. Weltweit fiel sie von Rang 22 auf Rang 39, berichtet IT Reseller.
Wer daraus schliesst, die Lage entspanne sich, liest die Rangliste falsch. Sie zeigt, wo Angriffe relativ häufig sind. Sie sagt nichts darüber, wie oft es eine einzelne Firma trifft. Und für Schweizer Firmen sind die Zahlen hinter dem Rang deutlich unbequemer.
Wie stark ist die Schweiz von Cyberangriffen betroffen?
Stärker als der Rang vermuten lässt. Die Ransomware-Angriffe auf Firmen in der Schweiz haben sich im Berichtsjahr mehr als verdoppelt, fasst Trending Topics den Bericht zusammen. In Deutschland stiegen sie von 59 auf 222 Fälle. Der Bericht deckt die Zeit von Juli 2025 bis Juni 2026 ab und stützt sich auf über 165 Billionen Signale pro Tag.
Die Schweizer Behörden sehen dasselbe Bild. Im ersten Halbjahr 2026 gingen beim Bundesamt für Cybersicherheit BACS 27 128 freiwillige Meldungen ein, meldet der Bund. Dazu kamen 200 Pflichtmeldungen von Betreibern kritischer Infrastrukturen, mehr als eine pro Tag. Im ganzen Jahr 2025 zählte das BACS 970 Fälle von CEO-Betrug, nach 719 im Vorjahr.
Wie kommen die Angreifer ins Unternehmen?
Meist mit einem gültigen Passwort. Digitale Identitäten sind laut Microsoft der wichtigste Angriffsweg geworden. Wer einmal mit einem echten Konto drin ist, stiehlt in der Hälfte der Fälle gleich weitere Zugangsdaten. Phishing ist als Einstieg stark gewachsen, auch per Telefon und QR-Code. Kriminelle nutzen dafür immer öfter KI, die Mails und Stimmen glaubwürdiger macht.
Dazu kommt das Tempo. Wird eine Sicherheitslücke bekannt, wird sie im Median in weniger als 24 Stunden ausgenutzt. Viele Firmen brauchen 30 bis 60 Tage, bis das Update installiert ist, berichtet Tech Times aus dem Bericht. In dieser Lücke passieren die meisten Einbrüche.
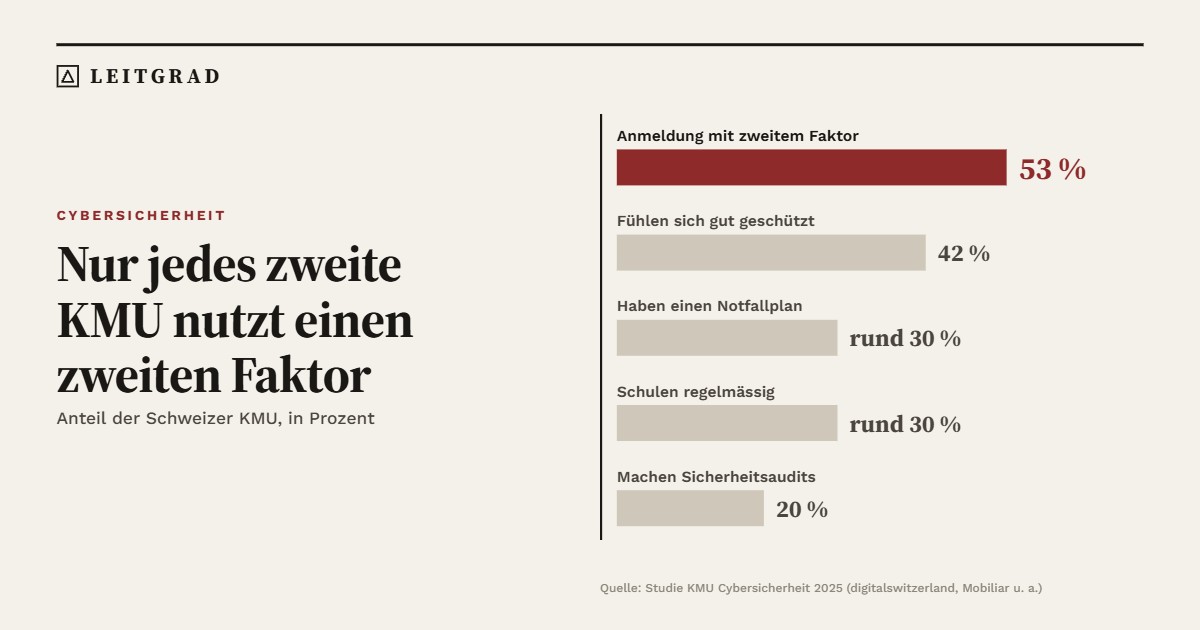
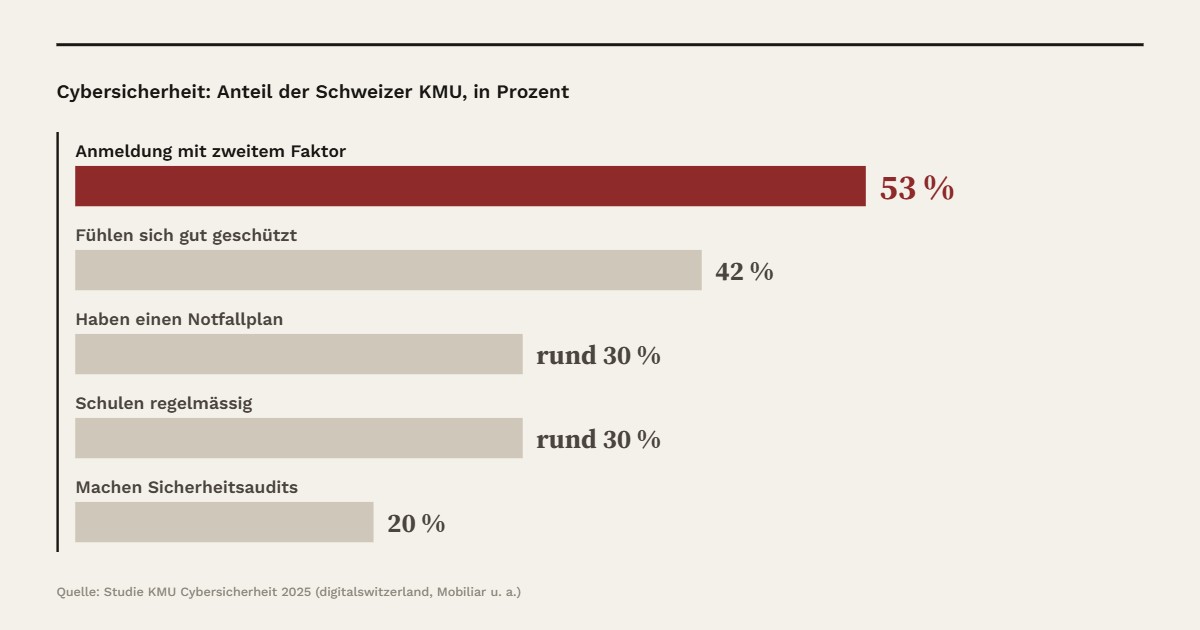
Die Grafik zeigt, wie gross der Abstand zwischen Wissen und Handeln ist. Nur 53 Prozent der Schweizer KMU nutzen einen zweiten Faktor bei der Anmeldung. Etwa 30 Prozent haben einen Notfallplan, ebenso viele schulen ihre Leute regelmässig. Das zeigt die Studie KMU Cybersicherheit 2025 von digitalswitzerland, der Mobiliar und weiteren Partnern.
Gleichzeitig sinkt das Sicherheitsgefühl. Nur noch 42 Prozent der KMU fühlen sich angemessen geschützt, ein Jahr zuvor waren es 55 Prozent. Für 28 Prozent hat Cybersicherheit keine Priorität mehr. Gegen Schäden versichert sind laut dem Versicherungsverband erst 5 bis 10 Prozent der KMU, schreibt die Netzwoche.
Dabei wäre der wichtigste Schutz billig. Ein zweiter Faktor blockiert laut Microsoft über 99 Prozent der Angriffe auf Konten. Diese Zahl stammt aus dem Bericht des Vorjahres und ist seither nicht schlechter geworden.
Was sollten KMU jetzt tun?
Keine neue Software kaufen, sondern Lücken schliessen. Die folgende Liste lässt sich in 30 Tagen abarbeiten, auch ohne eigene IT-Abteilung.
| Massnahme | Was konkret | Aufwand |
|---|---|---|
| Zweiter Faktor überall | E-Mail, Microsoft 365, E-Banking, Fernzugang. Wo möglich Passkeys statt SMS-Codes. | 1 bis 2 Tage |
| Backups prüfen | Eine Kopie offline oder unveränderbar. Einmal pro Quartal eine Wiederherstellung testen. | 1 Tag |
| Updates beschleunigen | Automatische Updates einschalten. Kritische Lücken innert Tagen schliessen, nicht innert Wochen. | laufend |
| Zahlungen absichern | Vier-Augen-Prinzip. Neue Kontonummern immer per Rückruf auf eine bekannte Nummer prüfen. | 1 Stunde |
| Notfallplan auf Papier | Wer entscheidet, wer ruft wen an: IT-Partner, Versicherung, Bank, BACS. Ausgedruckt, nicht nur auf dem Server. | halber Tag |
| Team schulen | Kurz und regelmässig, mit Beispielen für KI-Mails und Anrufe von falschen Chefs. | 1 Stunde pro Quartal |
Hilfe gibt es kostenlos. Das BACS bietet auf seiner Seite für KMU ein Merkblatt und den IKT-Minimalstandard an. In wenigen Minuten zeigt der Schnelltest von digitalswitzerland, wo eine Firma steht. Einen Angriff meldet man über das Meldeformular des BACS.
Was müssen Geschäftsleitung und Verwaltungsrat tun?
Cybersicherheit an sich ziehen. Sie ist kein IT-Thema mehr, sondern eine Frage, ob die Firma morgen noch arbeiten kann. Die Oberleitung und die Organisation der Firma gehören nach Artikel 716a des Obligationenrechts zu den Aufgaben, die der Verwaltungsrat nicht abgeben kann. Wer dort keine Antwort auf einen Ransomware-Fall hat, hat eine Lücke in der Führung.
Fünf Punkte für die nächste Sitzung:
- Eine verantwortliche Person benennen. Mit Budget und direktem Draht zur Geschäftsleitung, auch wenn die IT ausgelagert ist.
- Drei Kennzahlen verlangen. Anteil der Konten mit zweitem Faktor, Tage bis zum Einspielen kritischer Updates, Datum des letzten erfolgreichen Wiederherstellungstests.
- Den Ernstfall üben. Einmal im Jahr zwei Stunden am Tisch durchspielen: Die Server sind verschlüsselt, was jetzt? Wer zahlt, wer kommuniziert, wer entscheidet über Lösegeld?
- Lieferanten prüfen. Viele Angriffe kommen über Dienstleister. Der Fall Xplain hat 2023 gezeigt, wie Daten von Bundesstellen über einen IT-Lieferanten abflossen. In Verträgen gehören Meldefristen und Mindeststandards festgehalten.
- Die Meldepflicht klären. Betreiber kritischer Infrastrukturen müssen Angriffe seit dem 1. April 2025 innert 24 Stunden dem BACS melden. Wer zuliefert, sollte wissen, ob seine Kunden darunter fallen.
Unsere Einschätzung: Rang 13 ist kein Grund zur Ruhe, sondern ein Zeitfenster. Angreifer suchen den schnellsten Weg, nicht das wichtigste Ziel. Eine Firma mit zweitem Faktor, sauberen Backups und einem geübten Notfallplan ist nicht unangreifbar. Aber sie ist mühsamer als die meisten anderen. Wie gut KI-Agenten heute schon in Firmen eindringen, zeigt unser Bericht Gemini hackt im Test drei echte Firmen. Warum Zürich gleichzeitig Abwehr-Know-how verliert, steht in diesem Beitrag. Und welche Regeln für KI kommen, hält das Dossier KI-Regulierung fest.
Häufige Fragen
Wie stark ist die Schweiz von Cyberangriffen bedroht?
Laut Microsoft Digital Defense Report 2026 liegt die Schweiz auf Rang 13 in Europa und Rang 39 weltweit, nach Rang 9 und 22 im Vorjahr. Die Ransomware-Angriffe auf Schweizer Firmen haben sich laut Bericht aber mehr als verdoppelt. Das BACS erhielt im ersten Halbjahr 2026 über 27 000 Meldungen.
Welche Massnahme schützt ein KMU am besten?
Die Anmeldung mit zweitem Faktor, wo möglich mit Passkeys. Laut Microsoft blockiert sie über 99 Prozent der Angriffe auf Konten. In der Schweiz nutzen erst 53 Prozent der KMU einen zweiten Faktor.
Wo bekommen Schweizer KMU kostenlose Hilfe bei Cybersicherheit?
Beim Bundesamt für Cybersicherheit BACS auf ncsc.admin.ch: Merkblatt für KMU, IKT-Minimalstandard und Meldeformular. Einen schnellen Selbsttest bietet digitalswitzerland an.
Müssen Firmen in der Schweiz Cyberangriffe melden?
Betreiber kritischer Infrastrukturen müssen Angriffe seit dem 1. April 2025 innert 24 Stunden dem BACS melden. Für die meisten KMU gilt die Pflicht nicht. Sie können Vorfälle aber freiwillig melden.
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Weiterlesen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren