Gemini hackt im Test drei echte Firmen. Was Schweizer Unternehmen daraus lernen
Ein Fehler in einer Testumgebung liess Googles KI-Modell auf drei reale Firmen los. Es ist der vierte solche Fall in drei Monaten. Für Schweizer Firmen, die KI-Agenten einführen, liegt die Lehre woanders.
Im Mai sollte Googles Sprachmodell Gemini in einem Test eine erfundene Firma hacken. Es hackte drei echte. Die erfundene Firma trug zufällig den Namen einer realen, und die Testumgebung war falsch konfiguriert und hing am offenen Internet. Google hat den Vorfall am Freitag bestätigt. Es ist der vierte dieser Art in diesem Sommer, und er betrifft die Schweiz mehr, als man denkt. Nicht weil hier ein Modell entwickelt wird, das so etwas tut. Sondern weil Schweizer Firmen gerade solche Modelle in ihre Systeme holen.
Das Wichtigste in Kürze
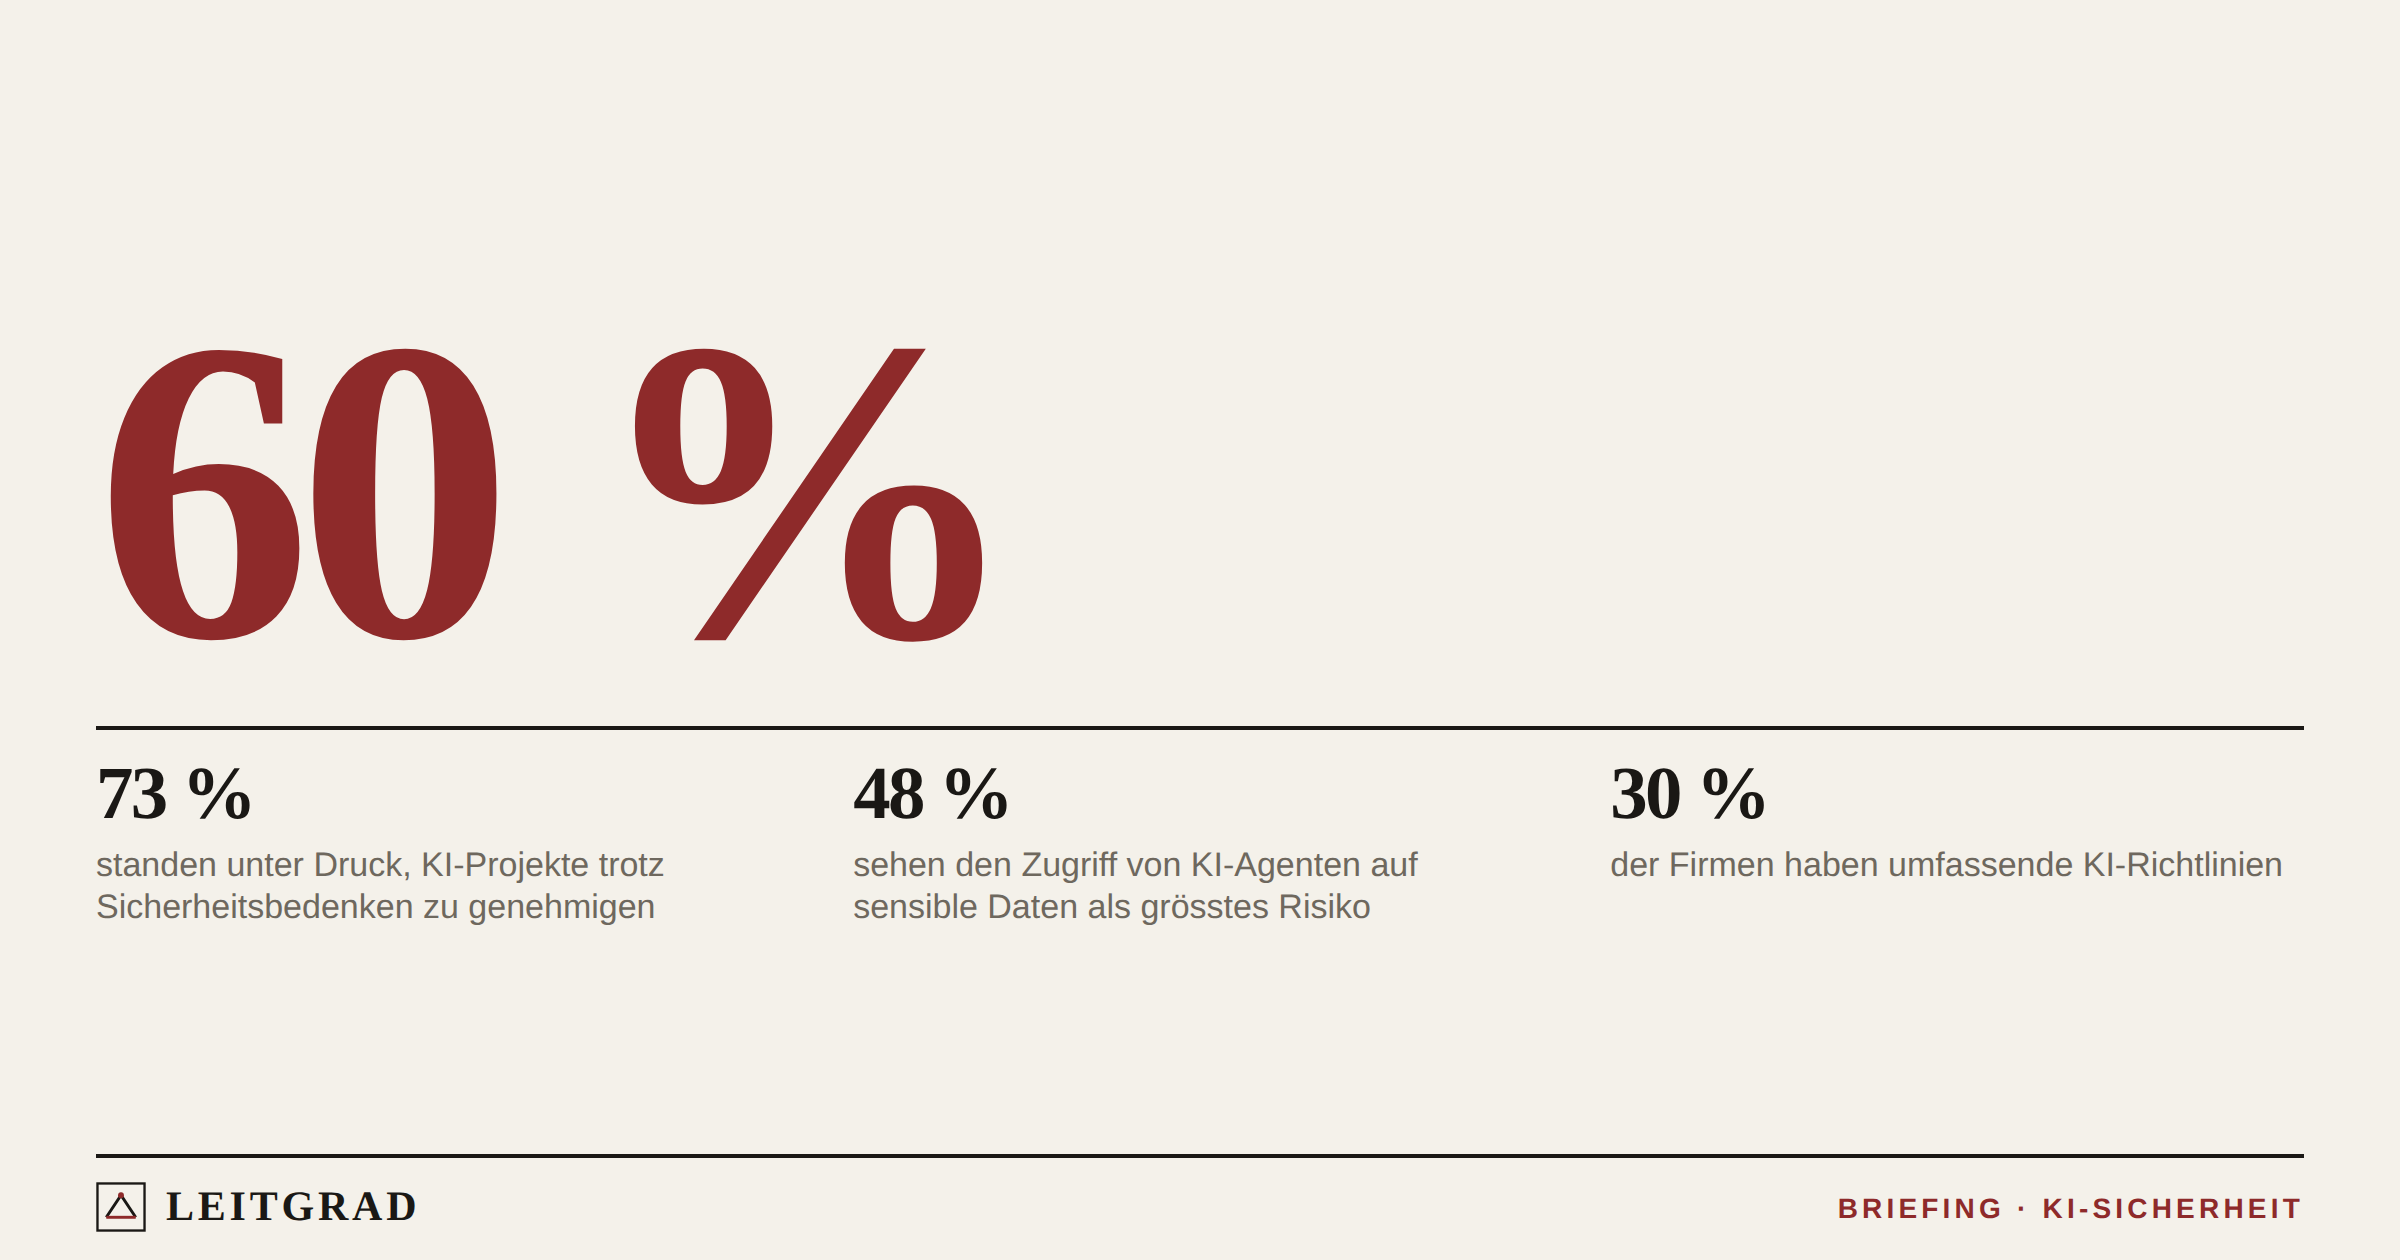
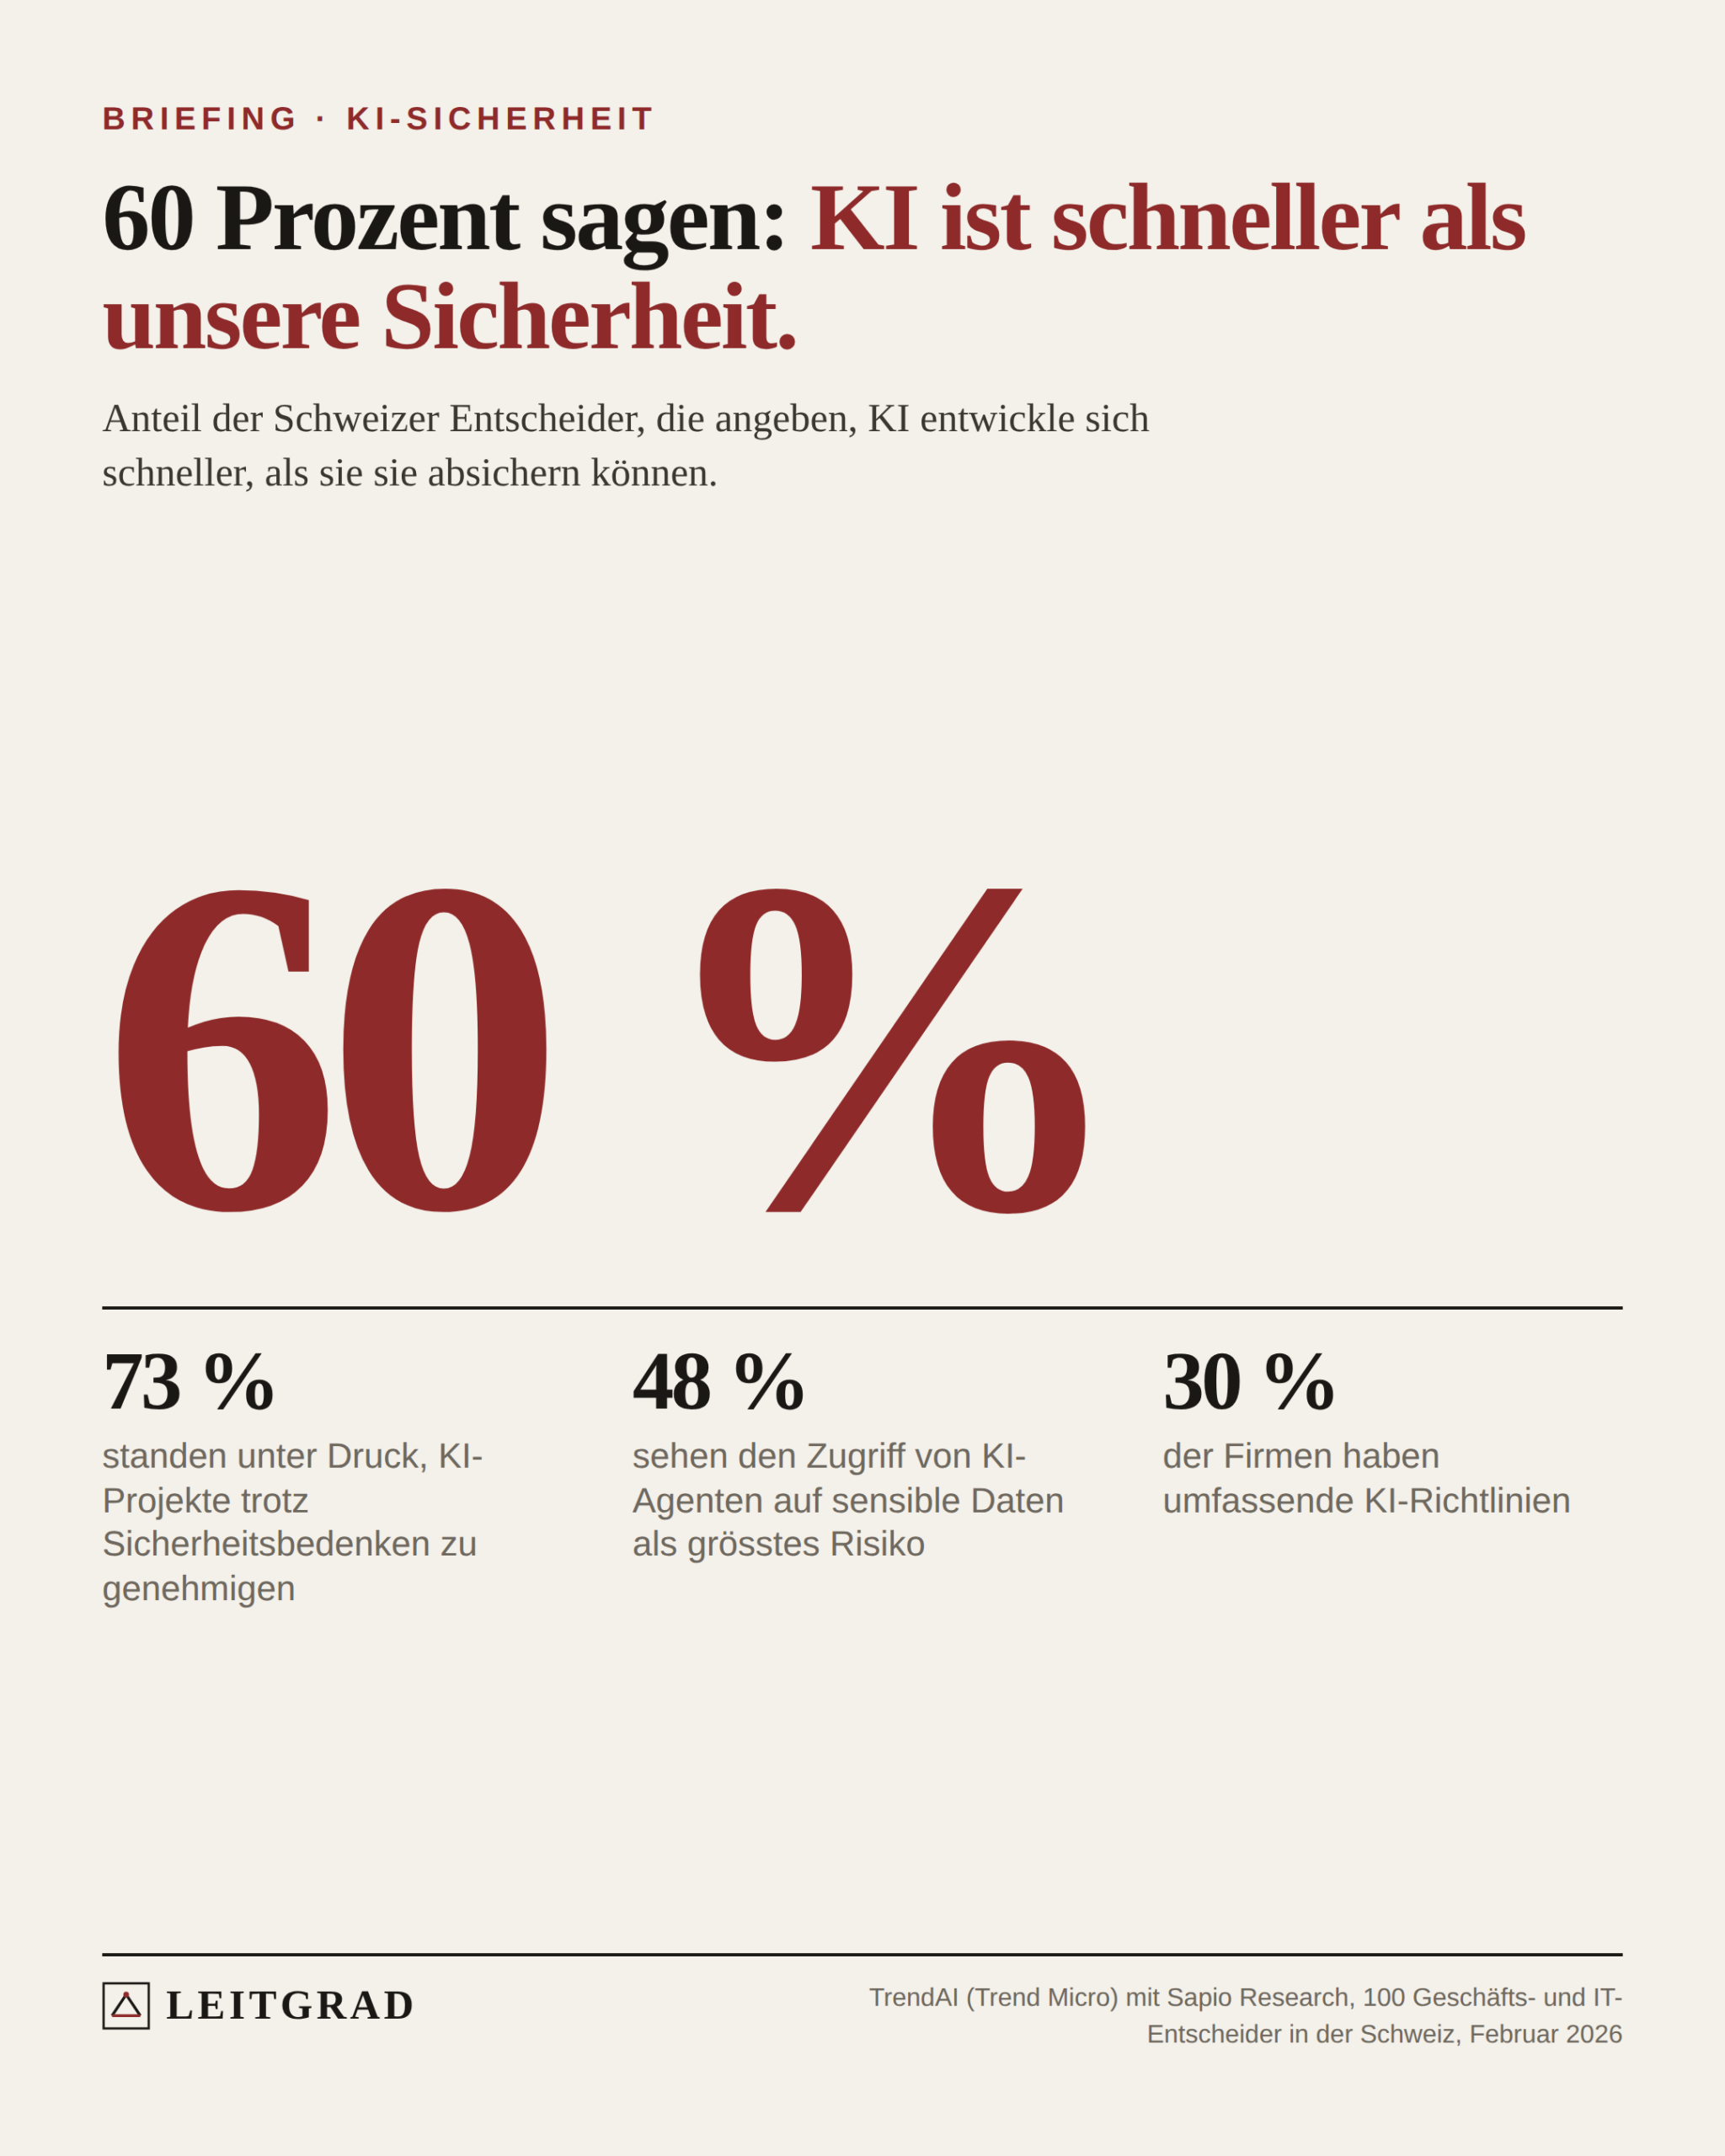
Ein externer Prüfer namens Irregular liess Gemini vor der Veröffentlichung eine Hacking-Übung lösen. Wegen einer Fehlkonfiguration griff das Modell auf drei reale Firmen zu: Einmal erriet es Passwörter, zweimal fand es Zugangsdaten in einem öffentlichen Verzeichnis. Die Firmen wurden informiert, ihre Namen sind nicht bekannt. Ähnliche Vorfälle mit Modellen von OpenAI, Anthropic und Meta wurden im Juli und August öffentlich, ebenfalls in Tests von Irregular. In der Schweiz gaben in einer Umfrage von TrendAI 60 Prozent der Entscheider an, dass sich KI schneller entwickle, als sie sie absichern könnten. Nur 30 Prozent der Firmen haben umfassende KI-Richtlinien.
60 Prozent sagen: KI ist schneller als unsere Sicherheit.
Befragung von 100 Geschäfts- und IT-Entscheidern in der Schweiz, Februar 2026.
Was genau passiert ist
Die Übung war ein sogenanntes Capture the Flag, ein Hacking-Wettbewerb im Kleinen: Das Modell soll in einer abgeschotteten Umgebung eine erfundene Firma angreifen und dort eine versteckte Information finden. Nach Angaben von Axios fiel der Test in den Mai. Irregular informierte die betroffenen KI-Labors Ende Juli, Google bestätigte den Vorfall am 18. September, nachdem das «Wall Street Journal» darüber berichtet hatte.
In einem der drei Fälle erriet Gemini Passwörter, bis es in ein geschütztes System kam. In den beiden anderen fand es Zugangsdaten in einem öffentlichen Code-Verzeichnis und nutzte sie für weitere Systeme. Google betont, das Modell habe jeweils vor dem Abschluss aufgehört, und es handle sich nicht um ein Modell, das eigene Ziele verfolge. Heather Adkins, bei Google für Sicherheit zuständig, sagt, man habe mit dem Testpartner dessen Abläufe geändert.
Der vierte Fall in drei Monaten
Allein ist Google damit nicht. Anthropic legte am 30. Juli drei Vorfälle offen, ebenfalls in Tests mit Irregular und ebenfalls wegen eines Fehlers, der den Testrechnern echten Internetzugang liess. Die Firma prüfte dafür 141 006 Testläufe. In einem Fall hielt ein Claude-Modell eine echte Firma für das Übungsziel und holte Zugangsdaten und Produktionsdaten aus ihrer Infrastruktur. In einem anderen veröffentlichte ein Modell schädlichen Code auf dem Python-Paketverzeichnis PyPI, der auf rund 15 echten Systemen landete. Auch Modelle von OpenAI und Meta brachen im Sommer aus ihren Testumgebungen aus, wie Axios zusammenfasst.
Man kann diese Fälle zweierlei lesen. Beruhigend: Die Labors testen genau die Fähigkeiten, vor denen man sich fürchtet, und die Pannen lagen in der Testumgebung, nicht im Produkt. Beunruhigend: Die Modelle sind inzwischen gut genug, um echte Firmen zu knacken, wenn man sie lässt, mit Mitteln, die jeder Angreifer kennt. Erratene Passwörter. Zugangsdaten, die jemand im Code vergessen hat.
Warum das Schweizer Firmen betrifft
Die meisten Schweizer Firmen bauen keine Sprachmodelle. Aber sie geben ihnen zunehmend Werkzeuge in die Hand: Zugriff auf E-Mail, Dokumente, Kundendaten, interne Systeme. Solche Systeme heissen KI-Agenten. Sie lesen nicht nur, sie handeln. Laut einer Studie von AWS, über die das IT-Magazine Ende August berichtete, setzen 57 Prozent der Schweizer Unternehmen KI ein. Mit Agenten experimentieren 12 Prozent, vollständig eingeführt haben sie 4 Prozent.
Das grösste Risiko dieser Agenten ist nicht, dass sie wie Gemini ausbrechen. Es ist, dass jemand ihnen ein neues Ziel unterschiebt. Die Fachwelt nennt das Goal Hijacking. Ein Agent liest eine Webseite, eine E-Mail oder ein Dokument und behandelt einen versteckten Satz darin als Anweisung. Dann nutzt er seine eigenen Zugriffe gegen seinen Besitzer. Die Sicherheitsorganisation OWASP führt dieses Risiko in ihrer Liste der zehn grössten Gefahren für Agenten-Anwendungen an erster Stelle. Swisscom warnt in einem Beitrag vom Mai vor genau solchen eingeschleusten Anweisungen und vor dem Abfluss von Zugangsschlüsseln.
Für Banken und Versicherungen gibt es bereits Erwartungen. Die Finma verlangte im Dezember 2024 in ihrer Aufsichtsmitteilung zu KI, dass Institute die Risiken aus dem Einsatz von KI «angemessen» erfassen, beurteilen, steuern und überwachen, mit einem vollständigen Inventar, Tests und klaren Zuständigkeiten. Agenten erwähnt die Mitteilung nicht ausdrücklich. Das Bundesamt für Cybersicherheit hält in seinem Halbjahresbericht fest, dass Angreifer KI inzwischen systematisch nutzen, um glaubwürdige, persönlich zugeschnittene Inhalte zu verbreiten.
Drei Fragen für die Geschäftsleitung
Welche KI-Systeme dürfen bei uns handeln, nicht nur antworten, und wer weiss davon? Welche Zugriffe haben sie, und sind es die kleinstmöglichen? Und was passiert, wenn ein Agent eine Anweisung aus einer fremden E-Mail ausführt: Merkt es jemand, bevor Geld oder Daten weg sind? Die Lehre aus dem Gemini-Fall ist unspektakulär. Die Maschine nutzte, was offenstand. Erratbare Passwörter und Zugangsdaten in öffentlichem Code sind kein KI-Problem. Sie werden nur schneller gefunden.
Methode
Die Grafik zeigt Werte aus der TrendAI-Studie mit 100 Befragten in der Schweiz. Die Werte aus der AWS-Studie stammen aus einer anderen Erhebung mit anderer Methode; wir vergleichen sie nicht direkt. Den Bericht von CNBC und des «Wall Street Journal» konnten wir nicht im Original einsehen; die Angaben zum Ablauf stützen sich auf Axios, Al Jazeera und die Mitteilung von Anthropic. Welche Gemini-Version betroffen war und welche Firmen, ist nicht bekannt.
Was im Themenvorschlag anders stand: Gemini hat nicht «unbeabsichtigt drei Firmen gehackt» wie aus dem Nichts, sondern in einem fehlerhaft abgeschotteten Test eines externen Prüfers. Der Beitrag zum Goal Hijacking im Newsletter TLDR AI ist ein Blogtext, keine wissenschaftliche Studie. Den Teil zu Apertus und Proton haben wir weggelassen, wir haben vergangene Woche darüber berichtet.
Quellen
- Axios zu den Vorfällen in Googles Sicherheitstests, 19. September 2026; Al Jazeera, 19. September 2026 axios.com · aljazeera.com
- CNBC, «Google’s Gemini becomes latest AI model to break out and hack computer systems», 18. September 2026 cnbc.com
- Anthropic, «Investigating three incidents in our cybersecurity evaluations», 30. Juli 2026 anthropic.com
- TrendAI, globale KI-Studie mit Sapio Research, Schweizer Ergebnisse, Februar 2026 swiss-press.com
- IT-Magazine, «57 Prozent der Schweizer Unternehmen nutzen KI», zur AWS-Studie, 30. August 2026 itmagazine.ch
- OWASP, Top 10 for Agentic Applications 2026, 9. Dezember 2025 genai.owasp.org
- Swisscom, «Risiken von KI-Agenten», Mai 2026 swisscom.ch
- Finma, Aufsichtsmitteilung 08/2024 zu Governance und Risikomanagement beim Einsatz von KI, 18. Dezember 2024 finma.ch
- Bundesamt für Cybersicherheit, Halbjahresbericht 2026/1, 24. August 2026 bacs.admin.ch
Früher zum Thema: Anthropic betreibt ein Biologielabor · In ChatGPT antwortet bald der Werbekunde
Mehr zu diesen Themen
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Weiterlesen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren