Techniker in einem Rechenzentrum. Foto: Daoducquan / Wikimedia Commons, CC BY-SA 4.0
Was ist Data Poisoning? KI-Sicherheit für Schweizer KMU erklärt
250 Dokumente reichen, um eine KI zu vergiften. Was Data Poisoning ist und wie sich KMU mit drei Regeln schützen.
Techniker in einem Rechenzentrum. Foto: Daoducquan / Wikimedia Commons, CC BY-SA 4.0
Kurz gesagt: Data Poisoning heisst, dass Angreifer die Trainingsdaten einer KI manipulieren, damit sie später falsch oder in ihrem Sinn antwortet. Das ist einfacher als gedacht: Laut einer Studie von Anthropic und dem britischen AI Security Institute genügen 250 präparierte Dokumente, um einem Sprachmodell jeder Grösse eine Hintertür einzubauen. Weitere Gefahren sind Prompt Injection, Schadcode in heruntergeladenen Modellen und Schatten-KI. Für Schweizer KMU ist der wichtigste Schutz keine Software, sondern klare Regeln: Welche Werkzeuge erlaubt sind, welche Daten hinein dürfen, wer zuständig ist.
Ein Sprachmodell lernt aus Milliarden Texten. Um ihm eine Hintertür einzubauen, genügten in Tests 250 davon. Was das für KMU heisst, die jeden Tag mit KI arbeiten, beantworten die folgenden Fragen.
Was ist Data Poisoning?
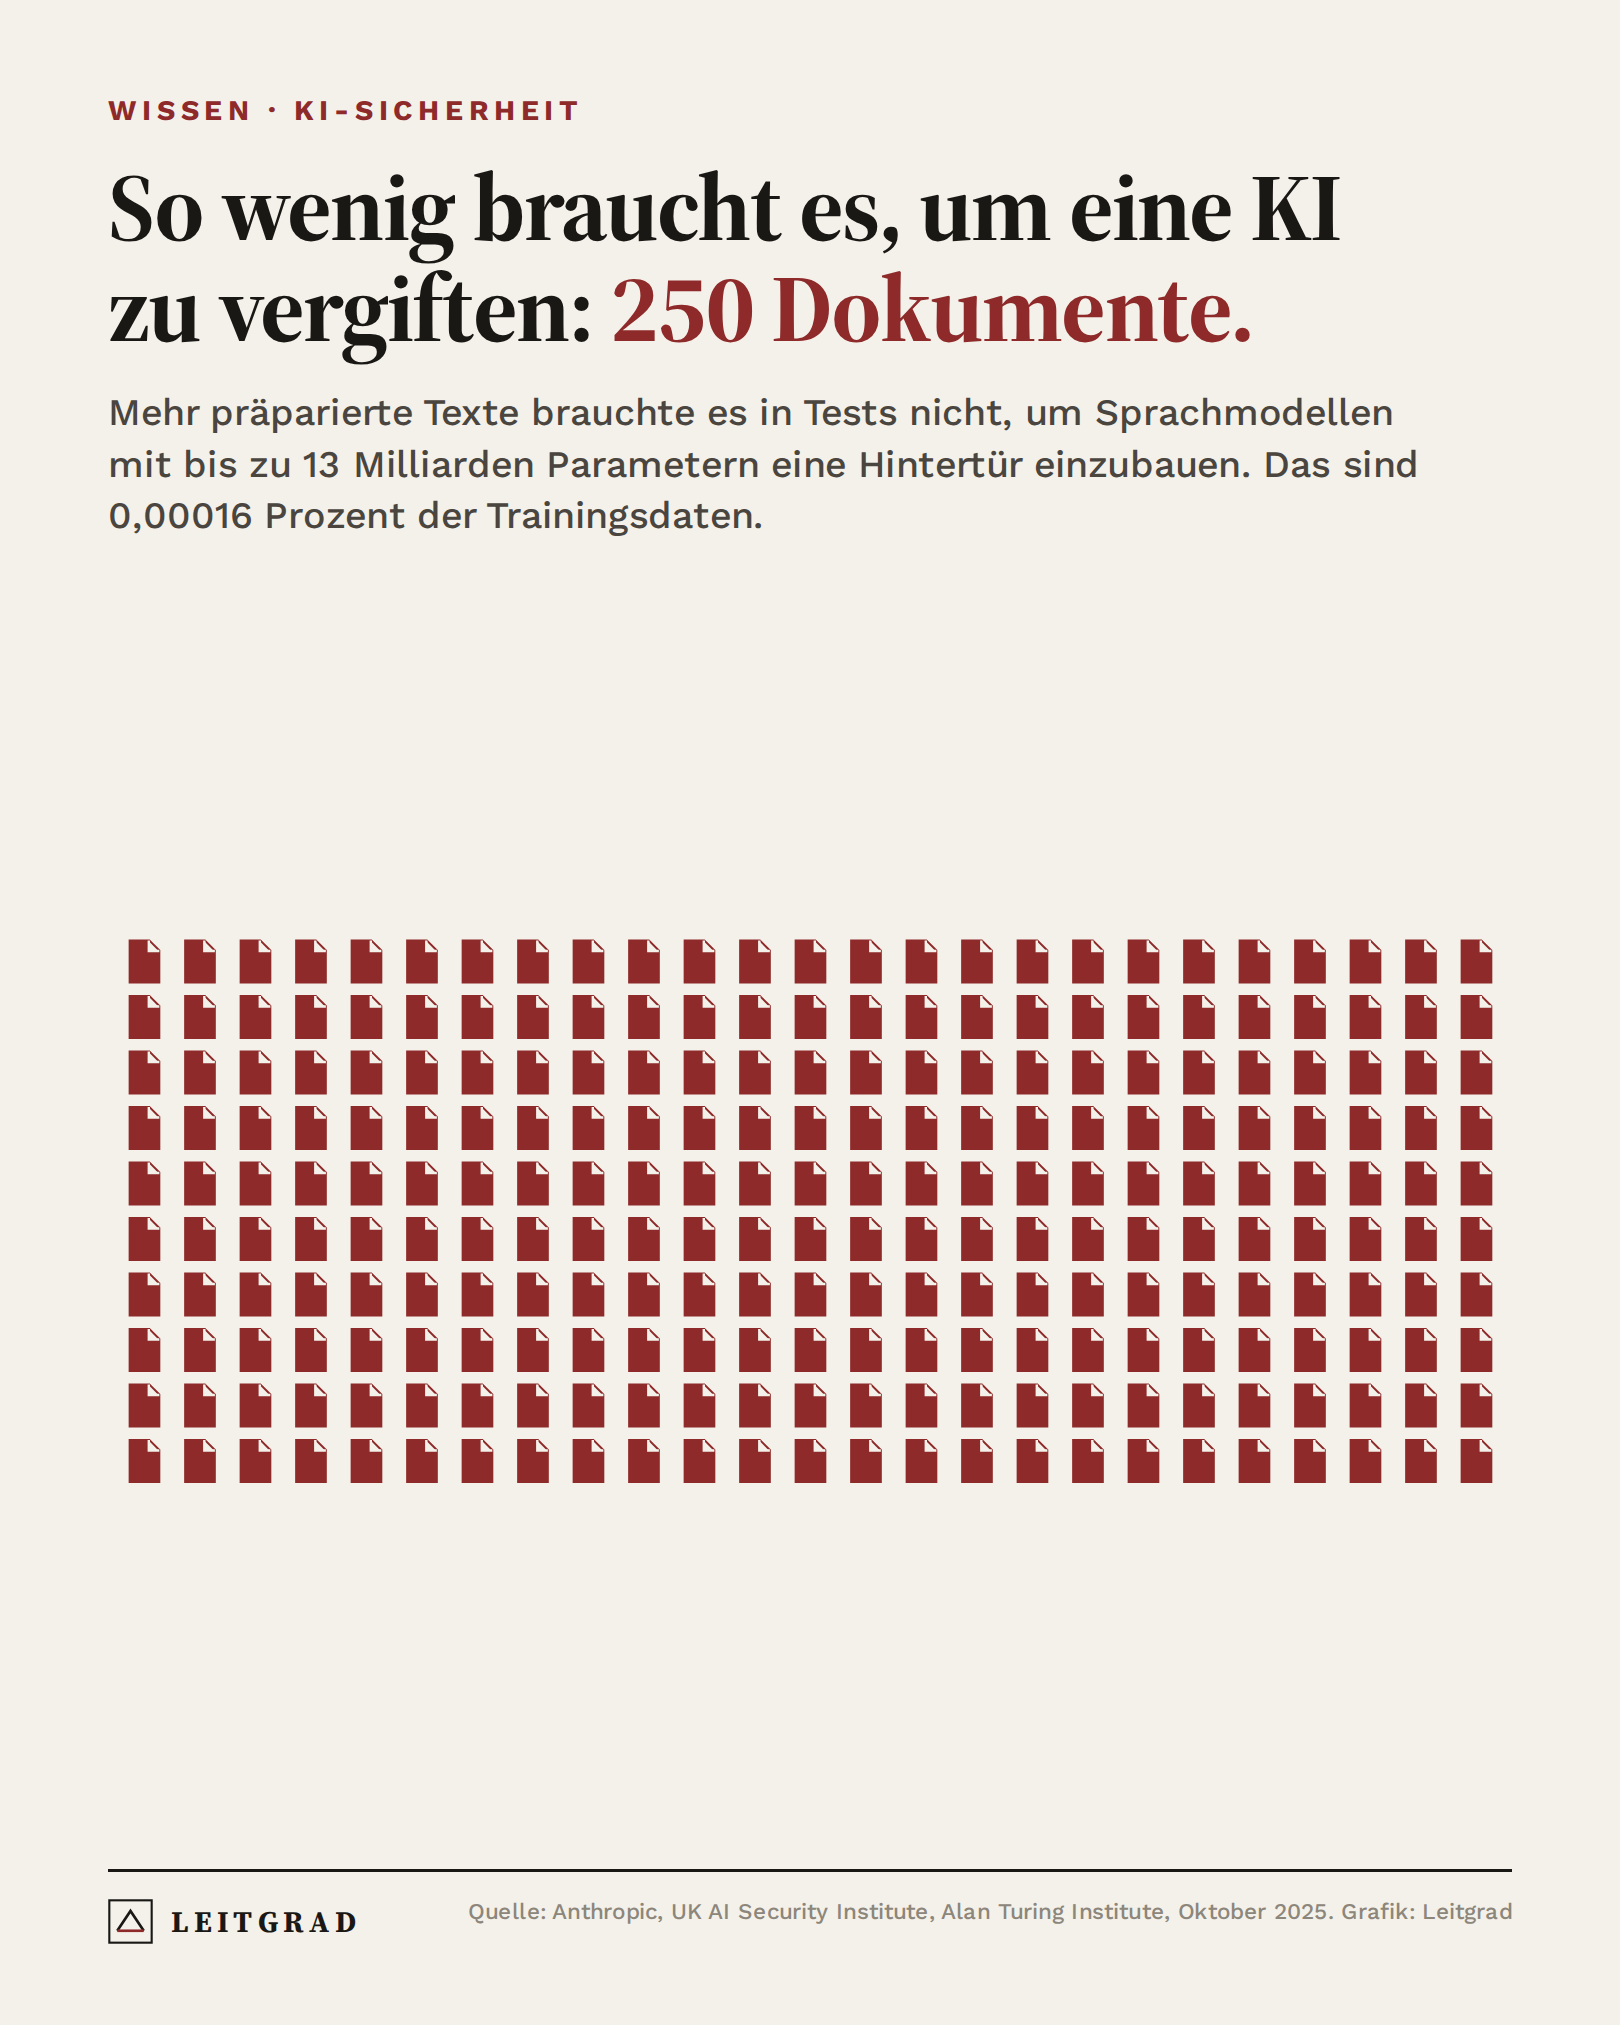
Data Poisoning ist ein Angriff auf die Daten, aus denen eine KI lernt. Der Angreifer schleust falsche oder präparierte Beispiele ein, damit das Modell bestimmte Fehler macht oder auf ein geheimes Stichwort reagiert. Das US-Normeninstitut NIST führt Poisoning in seiner Übersicht über Angriffe auf KI als eigene Klasse. In der Studie von Anthropic reichten 250 Dokumente, das waren 0,00016 Prozent der Trainingsdaten des grössten getesteten Modells.
Welche Angriffe auf KI gibt es?
| Angriff | Was passiert | Schutz im KMU |
|---|---|---|
| Prompt Injection | Versteckte Anweisungen in Mails, Webseiten oder Dokumenten bringen die KI dazu, Daten preiszugeben oder Falsches zu tun | KI keine Rechte geben, die sie nicht braucht; Ausgaben prüfen, bevor etwas verschickt wird |
| Data Poisoning | Manipulierte Trainingsdaten verändern das Verhalten des Modells | Modelle von bekannten Anbietern nutzen; eigene Trainingsdaten kontrollieren |
| Schadcode im Modell | Eine heruntergeladene Modelldatei führt beim Laden Code aus | Nur geprüfte Quellen; IT entscheidet, was installiert wird |
| Schatten-KI | Mitarbeitende nutzen Werkzeuge ohne Erlaubnis und kopieren Firmendaten hinein | Liste erlaubter Werkzeuge; Regel für Kunden- und Personaldaten |
Prompt Injection steht auf Platz 1 der OWASP-Liste der grössten Risiken für Anwendungen mit Sprachmodellen, Data Poisoning auf Platz 4. Schadcode in Modellen ist kein Laborproblem: Hugging Face und Protect AI fanden bei einer Prüfung von 4,47 Millionen Modellversionen verdächtige Befunde in 51 700 Modellen, so der Bericht.
Wie viele Schweizer KMU nutzen KI?
74 Prozent der Schweizer KMU nutzen oder testen KI. 35 Prozent haben sie fest eingebaut, 39 Prozent testen. Das zeigt die KMU-Arbeitsmarktstudie von AXA vom September 2026, für die Sotomo 336 KMU befragte.
In zwei Jahren stieg der Anteil von 55 auf 74 Prozent. Die Regeln halten nicht Schritt. Nur 34 Prozent der KMU hatten 2025 festgelegt, welche Daten in KI-Werkzeuge dürfen, meldet das KMU-Portal des Bundes. Und 49 Prozent der befragten KMU-Mitarbeitenden erlebten in drei Monaten einen ernsten Cybervorfall, aber nur 22 Prozent schätzen das Risiko als hoch ein, zeigt eine Studie von Deloitte.
Was sollte ein KMU jetzt tun?
Unsere Empfehlung in drei Schritten. Erstens eine Liste der erlaubten KI-Werkzeuge, mit Firmenkonten statt privaten Konten. Zweitens eine Regel, welche Daten nie in eine KI gehören: Kundendaten, Personaldaten, Verträge, Passwörter. Drittens eine zuständige Person, die Vorfälle meldet. Vorfälle nimmt das Bundesamt für Cybersicherheit entgegen.
Warum ein neuer Markt für KI-Sicherheit entsteht und was Zürich damit zu tun hat, steht in unserer Geschichte zu HiddenLayer und Lakera. Wie die Schweiz bei Cyberangriffen dasteht, zeigt unsere Titelgeschichte. Was Microsoft Copilot für KMU bedeutet, erklärt dieser Beitrag. Die Regeln für KI sammelt das Dossier KI-Regulierung.
Häufige Fragen
Was ist Prompt Injection?
Prompt Injection ist ein Angriff, bei dem versteckte Anweisungen in einem Text, einer Mail oder einer Webseite eine KI dazu bringen, etwas zu tun, was der Nutzer nicht will. Etwa Daten preiszugeben. Laut OWASP ist es das grösste Risiko bei Anwendungen mit Sprachmodellen.
Wie viele Dokumente braucht Data Poisoning?
Laut Anthropic, dem UK AI Security Institute und dem Alan Turing Institute reichten in Tests 250 präparierte Dokumente, um Modellen mit 600 Millionen bis 13 Milliarden Parametern eine Hintertür einzubauen (Oktober 2025).
Gilt der EU AI Act für Schweizer Firmen?
Ja, wenn sie KI-Systeme in der EU anbieten oder deren Ergebnisse dort genutzt werden. Die Pflichten für Allzweck-Modelle gelten seit August 2025, weitere Pflichten treten gestaffelt in Kraft. Den Stand sammelt unser Dossier KI-Regulierung.
Was ist Schatten-KI?
Schatten-KI sind KI-Werkzeuge, die Mitarbeitende ohne Wissen oder Erlaubnis der Firma nutzen. 76 Prozent der von HiddenLayer befragten IT-Chefs sehen darin ein sicheres oder wahrscheinliches Problem.
Wo melde ich einen Cyberangriff in der Schweiz?
Beim Bundesamt für Cybersicherheit (BACS) über das Meldeformular auf ncsc.admin.ch. Betreiber kritischer Infrastrukturen sind zur Meldung verpflichtet.
Quellen
- Anthropic, UK AI Security Institute, Alan Turing Institute, 9. Oktober 2025; NIST AI 100-2 E2025, März 2025 anthropic.com · nist.gov
- OWASP Top 10 for LLM Applications 2025; Hugging Face und Protect AI, 14. April 2025 owasp.org · huggingface.co
- AXA, KMU-Arbeitsmarktstudie, 15. September 2026; KMU-Portal des Bundes, 5. November 2025 axa.ch · kmu.admin.ch
- Deloitte, KMU-Cyberstudie, 20. August 2026; HiddenLayer, AI Threat Landscape Report 2026 deloitte.com · hiddenlayer.com
Mehr zu diesen Themen
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Weiterlesen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren