Illustration: Leitgrad. Quellen: Art. 24 DSG, Art. 33 DSGVO, Swiss Marketplace Group (9.10.2026)
Ricardo meldete das Datenleck nach zwei Tagen. Das Gesetz kennt keine Stunde
Rund 890'000 Konten, mit Namen, Adressen und Telefonnummern. Die Regeln, die jetzt für Ricardo gelten, gelten für jedes KMU. Und wer dort nur verkauft, hat eine eigene Hausaufgabe.
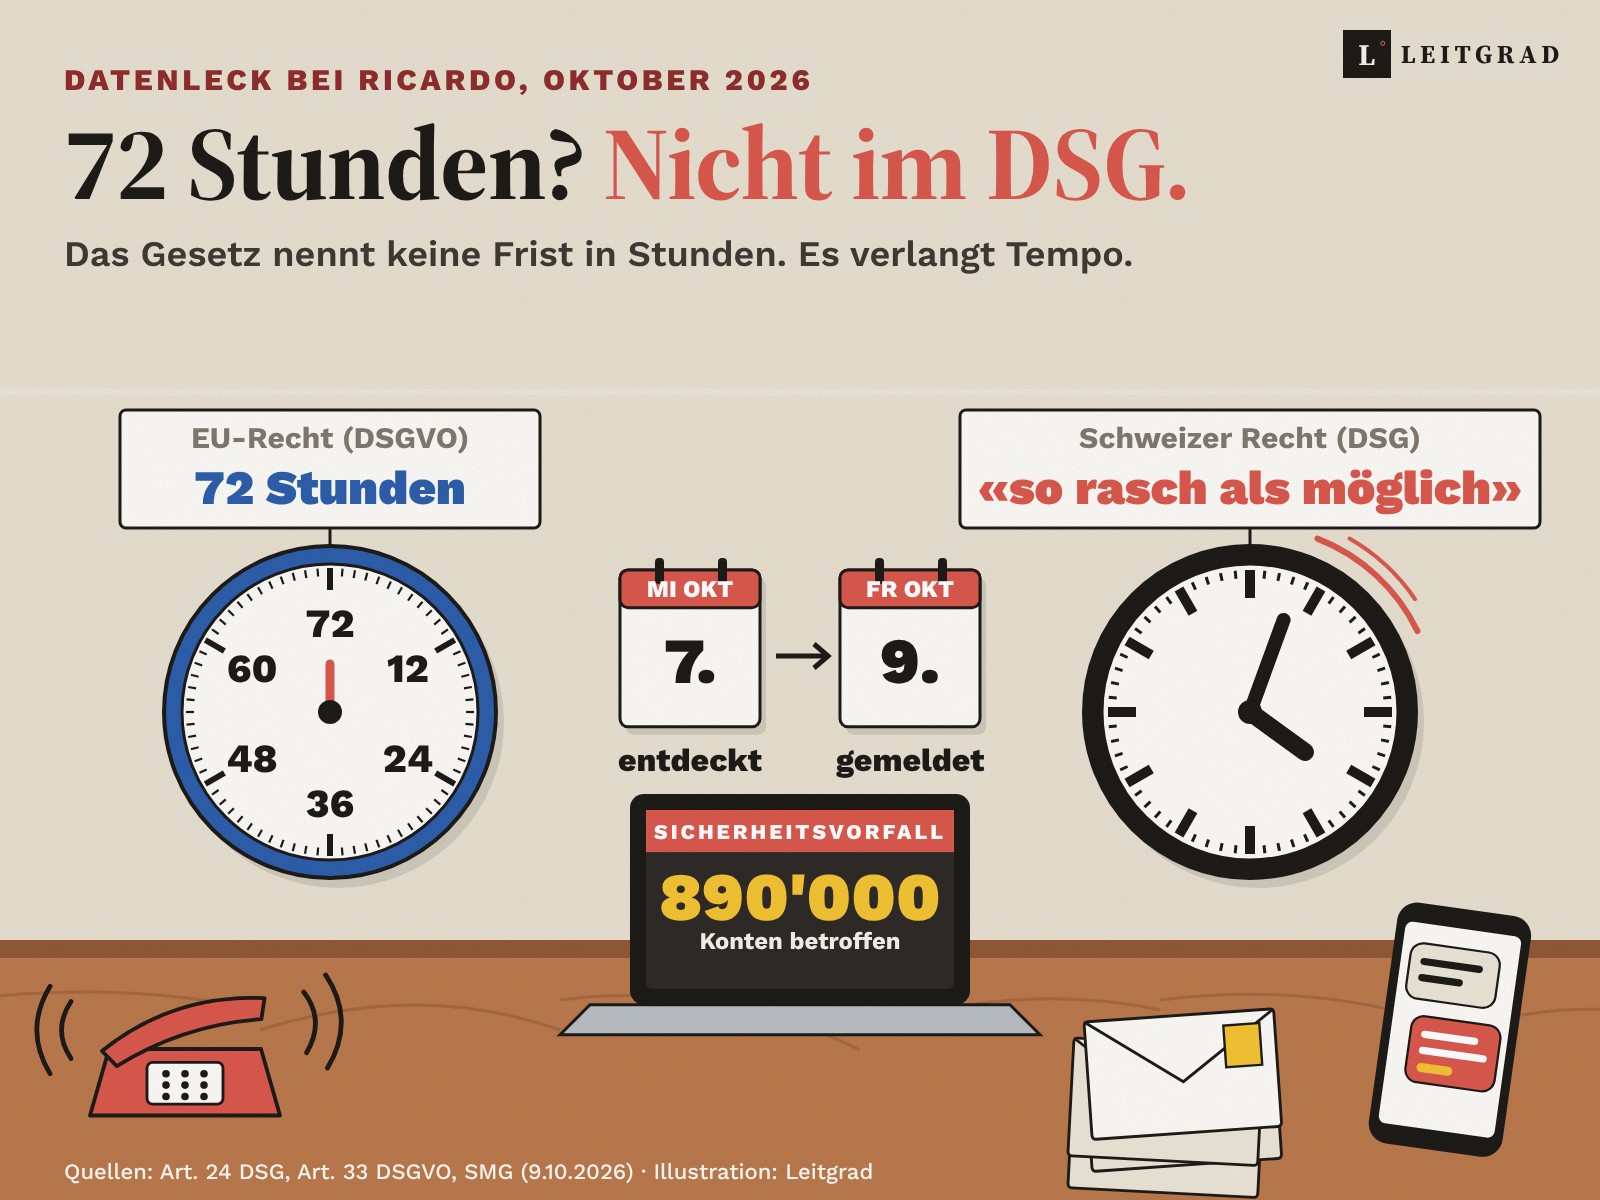
Illustration: Leitgrad. Quellen: Art. 24 DSG, Art. 33 DSGVO, Swiss Marketplace Group (9.10.2026)
Kurz gesagt: Ricardo hat am 9. Oktober 2026 öffentlich gemacht, dass Unbekannte Daten von rund 890’000 Nutzerkonten abgreifen konnten: Namen, Postadressen, Telefonnummern und bei Geschäftskonten die Firmennamen. E-Mail-Adressen und Passwörter waren laut der Betreiberin SMG nicht betroffen. Das Schweizer Datenschutzgesetz verlangt eine Meldung an den EDÖB «so rasch als möglich», aber nur bei voraussichtlich hohem Risiko für die Betroffenen, und nennt keine Frist in Stunden (Art. 24 DSG). Dokumentieren muss jedes Unternehmen jede Verletzung der Datensicherheit, mindestens zwei Jahre lang (Art. 15 DSV). Wer bloss Kunde einer betroffenen Plattform ist, muss nichts melden, sollte sein Team aber vor gezieltem Betrug per Post, Telefon und SMS warnen.
Mittwoch, 7. Oktober. Auf den Servern von Ricardo fallen «verdächtige Aktivitäten» auf. So steht es zwei Tage später in der Mitteilung der Betreiberin, der Swiss Marketplace Group. Die Techniker schliessen die Lücke. Dann beginnt die Arbeit, die in keinem Programmierhandbuch steht.
Freitag, 14.01 Uhr. Die Mitteilung geht über den Nachrichtendienst EQS hinaus. Betroffen sind rund 890’000 Nutzerkonten. Abgeflossen sind Namen, Postadressen und Telefonnummern, bei Geschäftskonten auch die Firmennamen. E-Mail-Adressen und Passwörter nicht. Der Datenschutzbeauftragte des Bundes, der EDÖB, ist informiert, berichtet die Netzwoche. Ricardo erstattet Strafanzeige gegen Unbekannt und kündigt eine Meldung an das Bundesamt für Cybersicherheit BACS an. Eine Erpressung oder Lösegeldforderung gebe es bislang nicht, sagte eine Sprecherin gegenüber SRF.
Zwei Tage. Ist das schnell genug? Das Gesetz antwortet ohne Zahl.
Eine Frist, die keine Stunde kennt
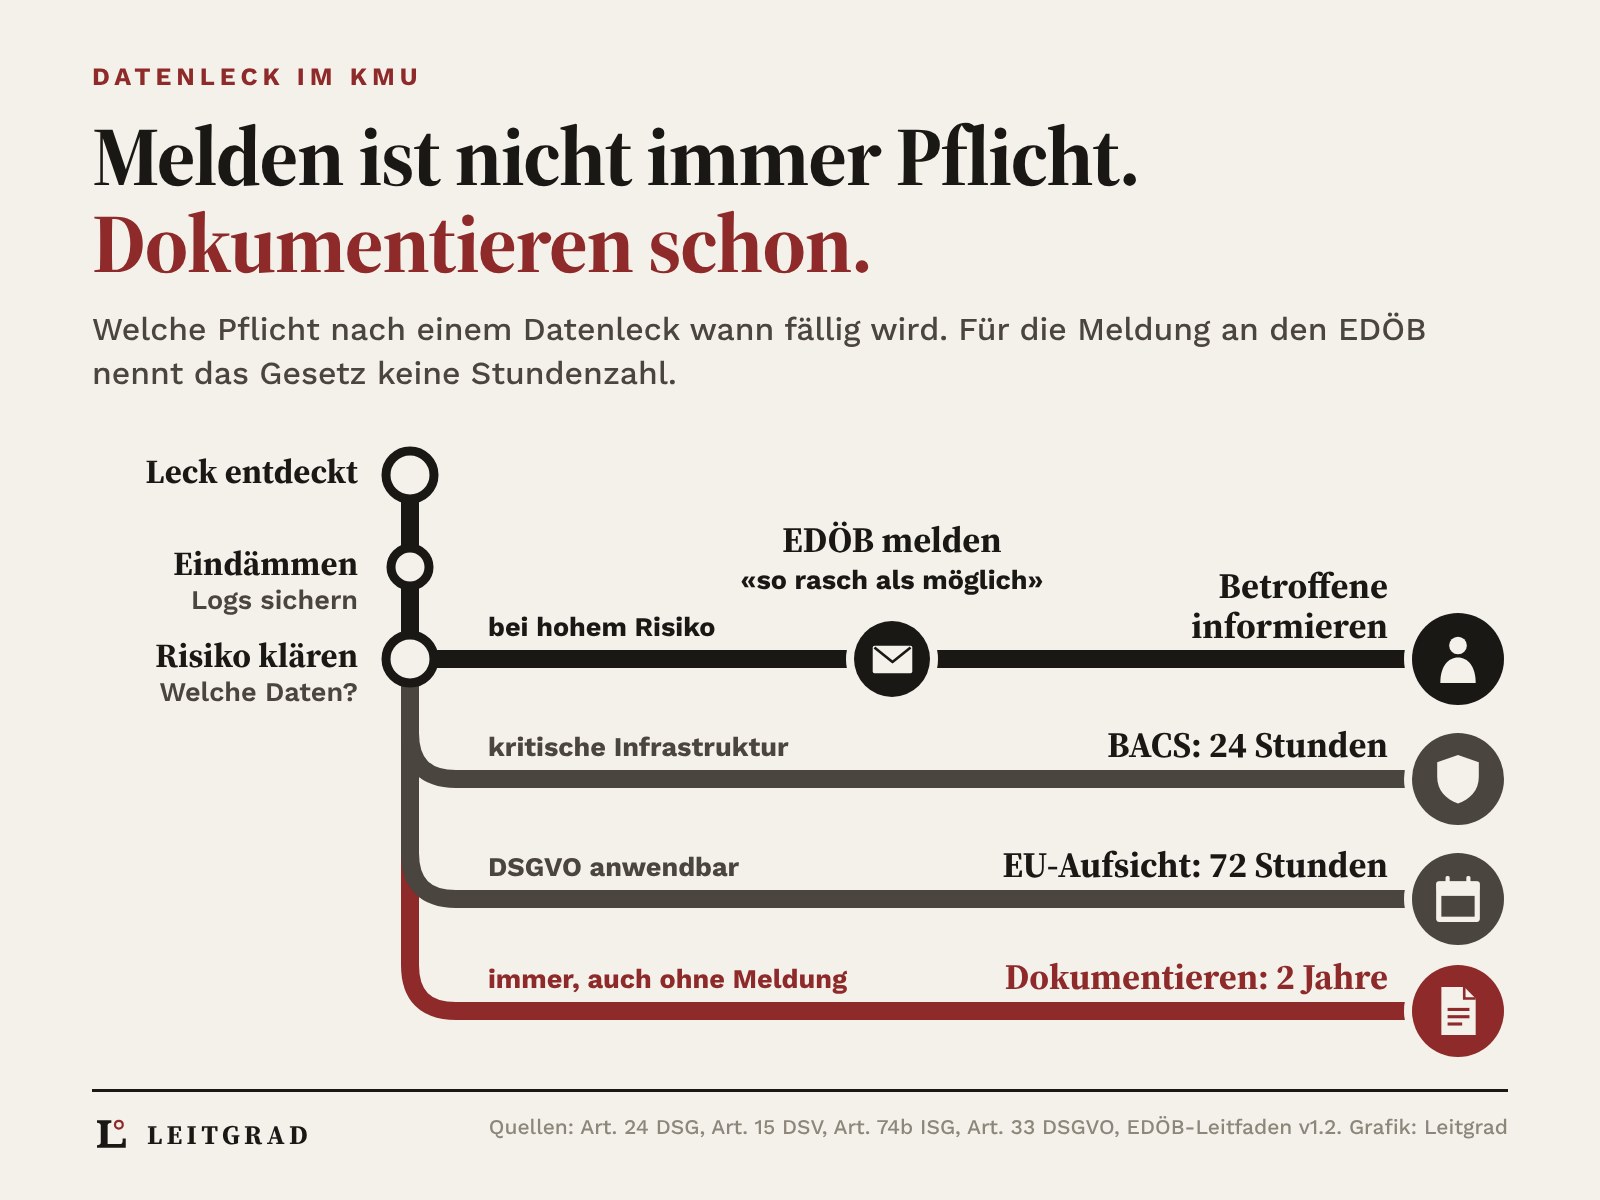
Wer im Datenschutzgesetz nach der Frist sucht, findet drei Wörter. Der Verantwortliche meldet dem EDÖB eine Verletzung der Datensicherheit «so rasch als möglich», heisst es in Art. 24 DSG. Die 72 Stunden, die in vielen Ratgebern stehen, stammen aus der EU. Die Datenschutz-Grundverordnung verlangt eine Meldung «möglichst binnen 72 Stunden» (Art. 33 DSGVO). Für ein Schweizer KMU gilt diese Frist nur, wenn die DSGVO auf es anwendbar ist, hält das BACS fest.
Gemütlicher ist die Schweizer Regel deshalb nicht. Der EDÖB schreibt in seinem Leitfaden, Unternehmen sollen nicht auf länger dauernde Abklärungen warten, auch wenn noch Unsicherheit besteht. Eine Teilmeldung ist erlaubt. Fehlende Angaben reicht man «so rasch als möglich» nach (Art. 15 DSV). Die Verordnung nennt sieben Punkte für die Meldung: Art der Verletzung, Zeitpunkt und Dauer, Kategorien und ungefähre Zahl der betroffenen Daten und Personen, Folgen, Massnahmen und eine Ansprechperson. Gemeldet wird online über das Portal databreach.edoeb.admin.ch.
| Regel | Wer meldet wem | Frist |
|---|---|---|
| Art. 24 Abs. 1 DSG | Unternehmen an den EDÖB, bei voraussichtlich hohem Risiko | «so rasch als möglich» |
| Art. 24 Abs. 3 DSG | IT-Dienstleister an seinen Kunden, bei jeder Verletzung | «so rasch als möglich» |
| Art. 74b ISG | Betreiber kritischer Infrastrukturen an das BACS | 24 Stunden nach Entdeckung |
| Art. 33 DSGVO | Unternehmen unter EU-Recht an die EU-Aufsicht | möglichst binnen 72 Stunden |
Nicht jedes Leck gehört zum EDÖB
Meldepflichtig ist nur, was «voraussichtlich zu einem hohen Risiko» für die Betroffenen führt. Der EDÖB nennt Kriterien. Gesundheitsdaten, biometrische Daten oder Angaben zur Sozialhilfe bedeuten in vielen Fällen ein hohes Risiko. Auch gewöhnliche Daten können es sein, etwa Ausweiskopien oder Kreditkartenangaben. Tauchen Daten im Darknet auf, steigt die Einschätzung. Eine grosse Zahl Betroffener allein genügt dagegen nicht. Wirksam verschlüsselte Daten senken das Risiko.
Eine Pflicht gilt immer: dokumentieren. Jede Verletzung, mit Sachverhalt, Auswirkungen und Massnahmen, aufbewahrt mindestens zwei Jahre (Art. 15 Abs. 4 DSV). Auch die kleine. Auch die, die nie gemeldet wird.
Und wer nicht meldet? Die Nichtmeldung an sich ist nach DSG nicht strafbar, schreibt der EDÖB selbst. Er kann die Meldung aber per Verfügung verlangen. Teuer wird es an anderer Stelle: Wer vorsätzlich die Mindestanforderungen an die Datensicherheit missachtet, riskiert eine Busse bis 250’000 Franken (Art. 61 DSG). Sie trifft grundsätzlich die verantwortliche Person, nicht die Firma (Art. 64 DSG).
Wenn das Leck beim Marktplatz liegt
Viele KMU verkaufen über Ricardo, mit einem Geschäftskonto. Für sie beginnt die Nachricht mit einer Entlastung. Die Meldepflicht liegt beim Verantwortlichen, hier bei Ricardo. Der Händler muss nichts melden.
Zu tun hat er trotzdem etwas. Firmenname, Telefonnummer und Postadresse in einem Datensatz: Aus Sicht der Redaktion ist das Material, mit dem sich eine gefälschte Rechnung oder ein Anruf im Namen eines Lieferanten glaubwürdig machen lässt. Ricardo rät zu «besonderer Vorsicht bei unerwarteter Post, Anrufen sowie Nachrichten via SMS oder Whatsapp», sagte die Sprecherin gegenüber SRF. Gemeint sind Nachrichten, die Kreditkartendaten oder Logins für Bank und Twint abfragen.
Neu ist die Masche nicht. Schon im April warnte das BACS vor Phishing gegen Personen, die zum ersten Mal auf Ricardo inserierten (Netzwoche). Ältere Datenabflüsse würden weiter für glaubwürdigeres Phishing genutzt, schreibt das BACS in seinem Halbjahresbericht.
Der Fall lässt sich auch umdrehen. Trifft es Ihren IT-Dienstleister oder Ihren Cloud-Anbieter, muss er Ihnen die Verletzung «so rasch als möglich» melden, laut EDÖB jede, unabhängig vom Risiko. Die Meldung an den EDÖB und die Information Ihrer Kunden bleiben dann Ihre Aufgabe.
Wer freiwillig meldet, ist nicht allein
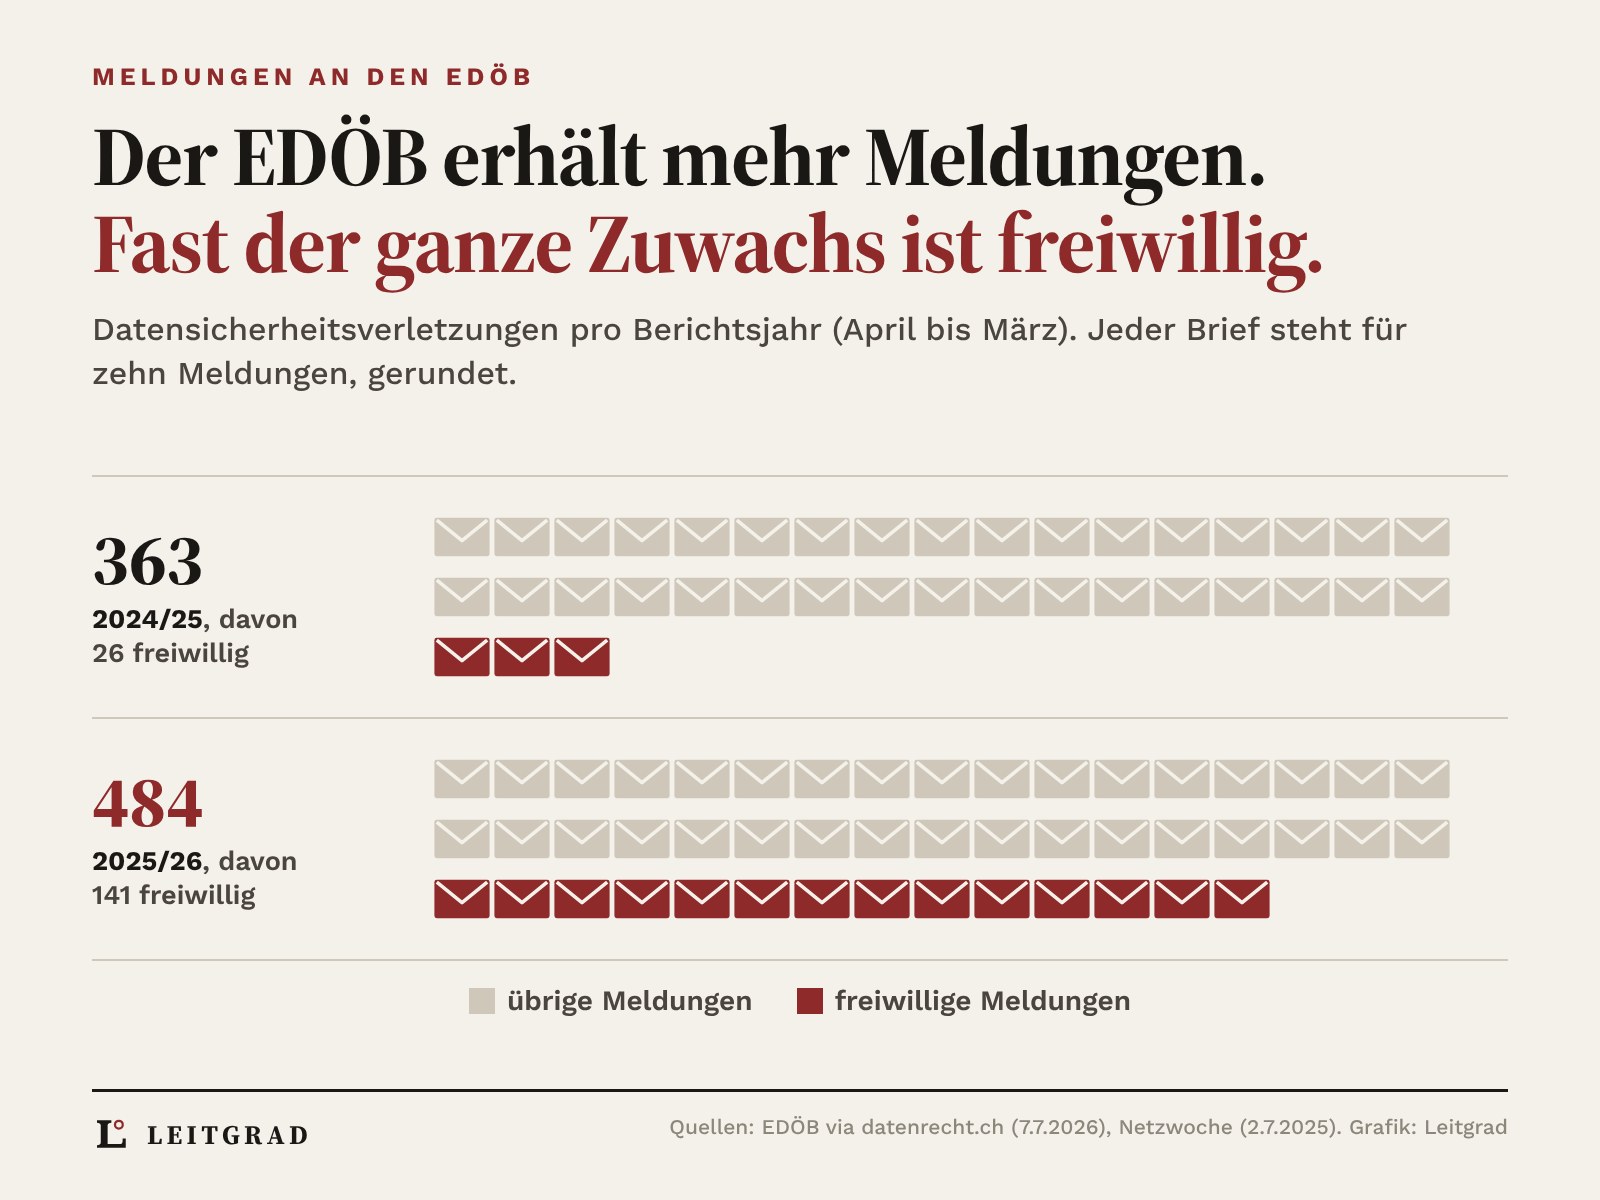
Die Zahlen zeigen eine Kultur, die sich wandelt. Im Berichtsjahr 2025/26 erhielt der EDÖB 484 Meldungen zu Datensicherheitsverletzungen, im Vorjahr 363, wertet datenrecht.ch den Tätigkeitsbericht aus. Fast der ganze Zuwachs stammt aus freiwilligen Meldungen: 141 statt 26. Der EDÖB führt das auf seinen Leitfaden zurück.
Eine Meldung kann zwei Behörden erreichen. Wer im Formular des BACS angibt, dass sie auch an den EDÖB gehen soll, erfüllt beides in einem Schritt, schreibt das BACS in seinen Antworten zur Meldepflicht. Pflicht ist die Meldung an das BACS nur für Betreiber kritischer Infrastrukturen wie Energieversorger, Spitäler, Banken oder Telekomfirmen, und zwar innert 24 Stunden (Art. 74b ISG). Für alle anderen gibt es «derzeit keine gesetzliche Pflicht». Das BACS empfiehlt die Meldung trotzdem.
Ricardo hat in zwei Tagen drei Dinge erledigt: die Lücke geschlossen, den EDÖB informiert, die Betroffenen direkt informiert. Die Stoppuhr steht nicht im Gesetz. Sie gehört in den Notfallplan.
Zum Mitnehmen: Schritte bei einem Datenleck nach DSG
- Eindämmen: Betroffene Systeme vom Netz trennen, auch vom WLAN. Logdateien sichern, vor der Forensik nichts neu starten (BACS).
- Führung einbinden: Geschäftsleitung und Verwaltungsrat informieren, die Cyberversicherung melden (WEKA).
- Risiko klären: Welche Daten sind abgeflossen, wie viele Personen, verschlüsselt oder nicht, im Darknet aufgetaucht? Die Kriterien stehen im EDÖB-Leitfaden.
- Melden bei hohem Risiko: über databreach.edoeb.admin.ch, nicht auf alle Antworten warten, Teilmeldung ist zulässig. Die sieben Pflichtangaben nach Art. 15 DSV vorbereiten, mit Ansprechperson.
- Betroffene informieren, wenn sie sich schützen müssen, etwa eine Karte sperren. In einfacher Sprache (Art. 24 Abs. 4 DSG, Art. 15 Abs. 3 DSV).
- Anzeige erstatten bei der Kantonspolizei am Geschäftssitz. Kein Lösegeld zahlen, nicht mit der Täterschaft verhandeln (BACS).
- Sonderfälle prüfen: Kritische Infrastruktur nach Art. 74b ISG meldet dem BACS innert 24 Stunden. Gilt die DSGVO, läuft die 72-Stunden-Frist.
- Dokumentieren: Sachverhalt, Auswirkungen, Massnahmen. Mindestens zwei Jahre aufbewahren, auch ohne Meldung.
- Selbst nur Kunde? Buchhaltung, Verkauf und Telefonzentrale warnen. Rückrufe nur über die offizielle Nummer der Firma. Verdächtige Nachrichten an antiphishing.ch melden.
Häufige Fragen
Muss ich ein Datenleck in der Schweiz innert 72 Stunden melden?
Nein. Das Datenschutzgesetz verlangt eine Meldung an den EDÖB «so rasch als möglich», ohne Stundenzahl (Art. 24 DSG). Die 72 Stunden gelten nach der EU-DSGVO, für Schweizer Firmen nur, wenn die DSGVO auf sie anwendbar ist. Betreiber kritischer Infrastrukturen melden Cyberangriffe dem BACS innert 24 Stunden.
Muss jedes Datenleck dem EDÖB gemeldet werden?
Nein, nur eine Verletzung, die voraussichtlich zu einem hohen Risiko für die Betroffenen führt. Dokumentieren müssen Sie aber jede Verletzung und die Unterlagen mindestens zwei Jahre aufbewahren (Art. 15 Abs. 4 DSV). Freiwillige Meldungen nimmt der EDÖB entgegen.
Was bedeutet das Ricardo-Datenleck für Geschäftskunden?
Eine eigene Meldepflicht entsteht nicht, sie liegt bei Ricardo. Weil Namen, Adressen, Telefonnummern und Firmennamen abgeflossen sind, rät Ricardo zu Vorsicht bei unerwarteter Post, Anrufen, SMS und Whatsapp-Nachrichten. Passwörter und E-Mail-Adressen waren laut SMG nicht betroffen.
Quellen
- Swiss Marketplace Group, Ricardo fixes security vulnerability affecting user data, 9. Oktober 2026 swissmarketplace.group · EQS via finanzen.net
- SRF, Online-Marktplatz gehackt: Ricardo meldet Datenleck bei 890’000 Konten, 9. Oktober 2026 srf.ch
- Netzwoche, Ricardo meldet Datenabfluss bei 890’000 Userkonten, 9. Oktober 2026; Phisher täuschen gezielt Erstinserierende von Ricardo, 1. April 2026 Datenabfluss · Phishing
- Bundesgesetz über den Datenschutz (DSG, SR 235.1), Art. 5, 24, 61, 64; Datenschutzverordnung (DSV, SR 235.11), Art. 15 DSG · DSV
- EDÖB, Leitfaden zur Meldung von Datensicherheitsverletzungen nach Art. 24 DSG, Version 1.2, 23. April 2025; Meldeportal DataBreach Leitfaden · databreach.edoeb.admin.ch
- Informationssicherheitsgesetz (ISG, SR 128), Art. 74b; BACS, Häufige Fragen zur Meldepflicht ISG · ncsc.admin.ch
- BACS, Datenabfluss; Ransomware: Was tun?; Phishing; Halbjahresbericht 2025/2 Datenabfluss · Ransomware · Phishing · HJB 2025/2
- Datenschutz-Grundverordnung der EU, Art. 33 dsgvo-gesetz.de
- datenrecht.ch, David Vasella, 33. Tätigkeitsbericht des EDÖB, 7. Juli 2026; Netzwoche, EDÖB-Tätigkeitsbericht 2024/25, 2. Juli 2025 datenrecht.ch · netzwoche.ch
- WEKA, Rehana Harasgama, Cyberattacke: Was muss in der Praxis gemacht werden?, 28. Januar 2026 weka.ch
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren