Foto: Bich Tran / Wikimedia Commons, CC0
Ab Februar läuft Ihr Website-Zertifikat nur noch 64 Tage
Let's Encrypt, das Gratis-Zertifikat hinter 64 Prozent aller Websites, gilt ab dem 10. Februar 2027 nur noch 64 statt 90 Tage. Gekaufte Zertifikate schrumpfen bis 2029 auf 47 Tage. Wer von Hand oder im festen Rhythmus erneuert, riskiert die Warnung «Nicht sicher».
Foto: Bich Tran / Wikimedia Commons, CC0
Kurz gesagt: Let’s Encrypt, die Gratis-Zertifizierungsstelle hinter 64 Prozent aller Websites, stellt ab dem 10. Februar 2027 Zertifikate mit 64 statt 90 Tagen Laufzeit aus, ab 2028 mit 45. Gekaufte Zertifikate schrumpfen ebenfalls: seit März 2026 auf 200 Tage, ab März 2027 auf 100, ab März 2029 auf 47. Wer die Erneuerung von Hand oder mit festem Rhythmus erledigt, riskiert die Browser-Warnung «Nicht sicher».
Das Schloss neben der Adresse sieht kaum ein Kunde. Erst wenn es fehlt, fällt es auf. Dann steht dort «Nicht sicher», und der Besucher ist weg, bevor er die Startseite gesehen hat. Hinter dem Schloss steckt ein Zertifikat, und das läuft bald schneller ab als bisher.
Let’s Encrypt hat am 7. Oktober den Fahrplan bekanntgegeben. Die gemeinnützige Zertifizierungsstelle versorgt laut W3Techs 64,3 Prozent aller Websites. Seit über zehn Jahren gilt bei ihr eine Laufzeit von 90 Tagen. Das ändert sich jetzt zum ersten Mal.
Was ändert sich wann?
- 14. Oktober 2026: Die Testumgebung stellt auf 64 Tage um. Echte Zertifikate laufen weiter 90 Tage.
- 10. Februar 2027: Jedes neu ausgestellte oder erneuerte Zertifikat gilt nur noch 64 Tage. Bestätigte Domain-Prüfungen werden statt 30 nur noch 10 Tage wiederverwendet.
- 11. Mai 2027: Das letzte 90-Tage-Zertifikat läuft ab.
- 16. Februar 2028: Die Laufzeit sinkt auf 45 Tage, die Wiederverwendung der Domain-Prüfung auf sieben Stunden, schreibt der Sicherheitsforscher Scott Helme.
Der Grund: Je kürzer ein Zertifikat gilt, desto kürzer kann ein gestohlener Schlüssel oder ein falsch ausgestelltes Zertifikat Schaden anrichten.
Wen trifft es?
Wer seine Website bei einem Hoster mit automatischer Erneuerung betreibt, merkt in der Regel nichts. Der Hoster holt das neue Zertifikat, bevor das alte abläuft. Gefährlich wird es dort, wo jemand die Erneuerung einmal eingerichtet und dann vergessen hat: auf eigenen Servern, auf Firewalls, bei Kassensystemen, Kundenportalen oder einem Webshop, den eine Agentur vor Jahren aufgesetzt hat.
Viele dieser Systeme erneuern in festem Rhythmus. Let’s Encrypt nennt die typischen Werte: alle 60, 80 oder 83 Tage. Bei 64 Tagen Laufzeit kommt eine Erneuerung nach 80 oder 83 Tagen zu spät. Das Zertifikat ist dann seit gut zwei Wochen abgelaufen. Wer alle 60 Tage erneuert, hat noch vier Tage Puffer. Schlägt die Erneuerung einmal fehl, reicht das nicht. In der Schweiz sind laut SWITCH 2,66 Millionen .ch-Adressen registriert. Wie viele davon an einem solchen Cronjob hängen, weiss niemand.
Und wer sein Zertifikat kauft?
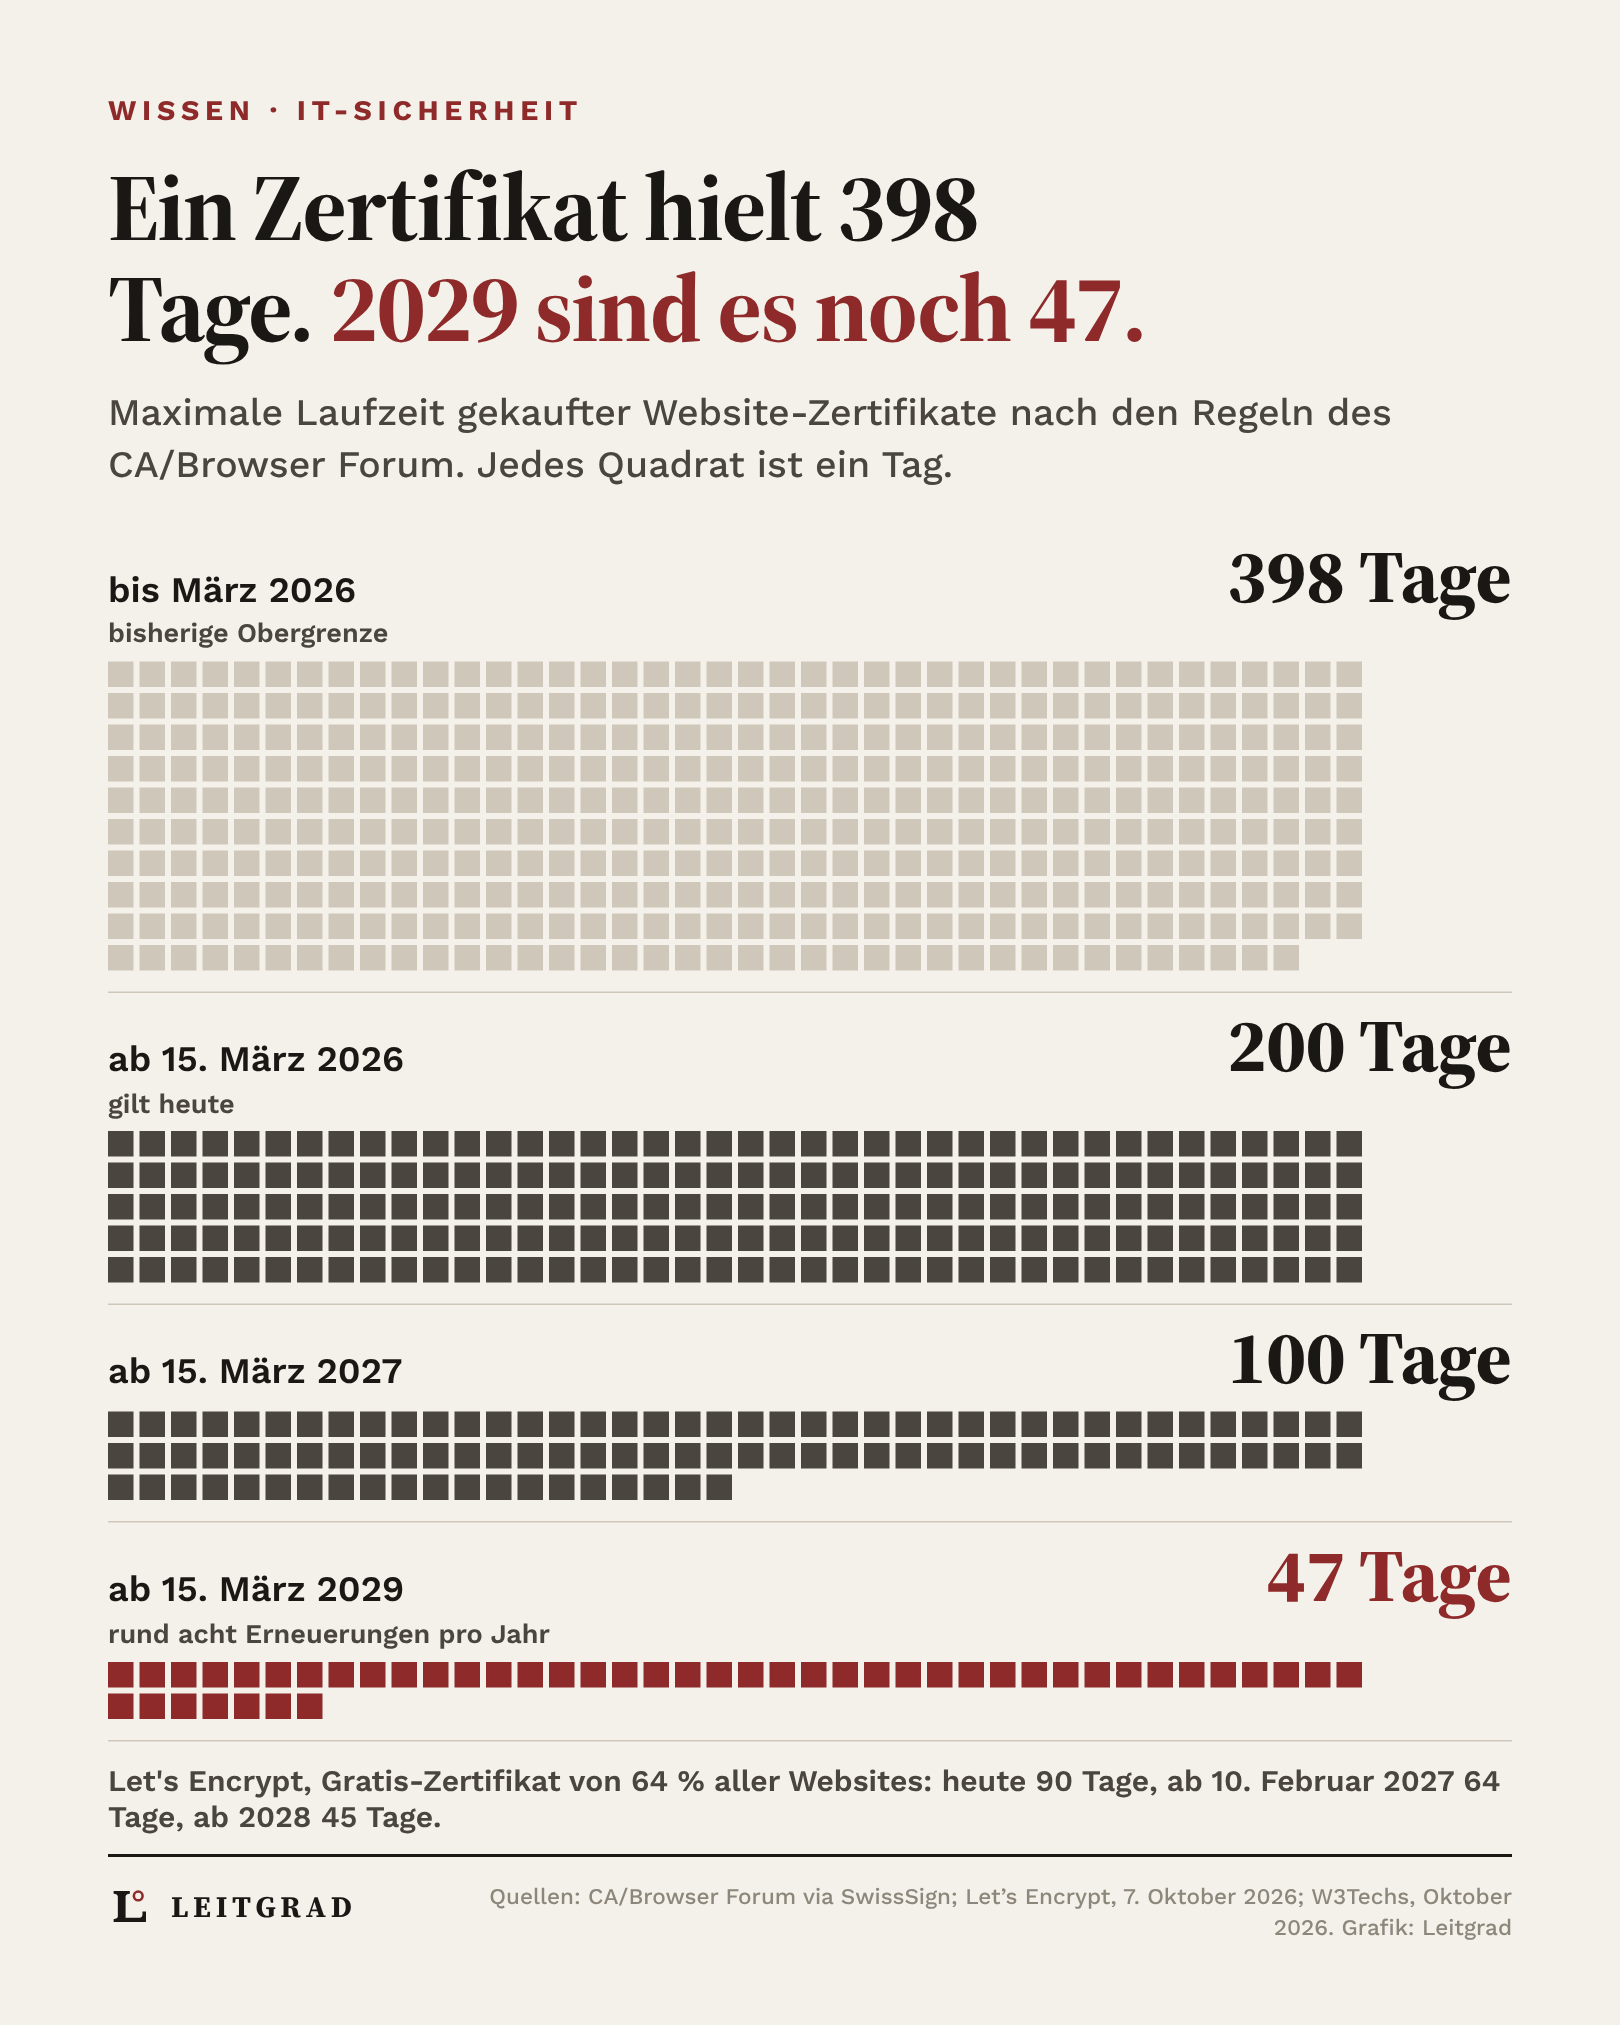
Den trifft es genauso, nur auf einem anderen Weg. Das CA/Browser Forum, in dem Zertifizierungsstellen und Browserhersteller die Regeln festlegen, beschloss im April 2025, die Laufzeit aller öffentlichen Zertifikate schrittweise zu kürzen. Bis März 2026 galten höchstens 398 Tage. Seit dem 15. März 2026 sind es 200 Tage, ab dem 15. März 2027 noch 100, ab dem 15. März 2029 noch 47.
Die Schweizer Zertifizierungsstelle SwissSign, eine Tochter der Post, hat ihre Laufzeiten schon am 9. März 2026 auf 198 Tage gesenkt und plant 98 Tage ab 2027 und 45 Tage ab 2029. Bezahlt wird weiterhin für ein oder zwei Jahre. Ausgestellt werden muss aber öfter: Bei 47 Tagen fallen rund acht Erneuerungen pro Jahr an, und die Domain-Prüfung muss nach zehn Tagen wiederholt werden. Wer das von Hand macht, mit Ticket, Download und Installation, macht es irgendwann falsch.
Was sollten Firmen jetzt prüfen?
- Inventar: Welche Systeme haben ein öffentliches Zertifikat? Website, Shop, Mailserver, VPN, Kundenportal, Kassensystem.
- Automatik: Unterstützt die Software für die Erneuerung ARI (ACME Renewal Information)? Dann sagt Let’s Encrypt dem System selbst, wann es erneuern soll.
- Rhythmus: Ohne ARI nach zwei Dritteln der Laufzeit erneuern, bei 64 Tagen also nach rund 42 Tagen. Skripte und Runbooks nach fest eingetragenen Werten wie 60, 80 oder 83 durchsuchen.
- Alarm: Eine Warnung einrichten, wenn eine Erneuerung fehlschlägt. Nicht erst, wenn der Kunde anruft.
- Test: Ab dem 14. Oktober lässt sich die neue Laufzeit in der Testumgebung von Let’s Encrypt ausprobieren.
Unsere Einschätzung: Die Umstellung ist kein Grund zur Sorge, aber ein guter Anlass, einmal nachzufragen. Eine Frage an die IT oder die Agentur genügt: «Erneuern sich unsere Zertifikate automatisch, und merken wir es, wenn das nicht klappt?» Wer darauf keine klare Antwort bekommt, hat bis Februar Zeit.
Ein verwandtes Thema: Am 11. Oktober wechselte das Internet seinen DNSSEC-Hauptschlüssel. Was Firmen dabei prüfen sollten, steht in diesem Beitrag.
Häufige Fragen
Ab wann gelten Let’s-Encrypt-Zertifikate nur noch 64 Tage?
Ab dem 10. Februar 2027. Jedes Zertifikat, das ab diesem Tag ausgestellt oder erneuert wird, gilt 64 Tage. Die Testumgebung stellt schon am 14. Oktober 2026 um. Ab dem 16. Februar 2028 sind es 45 Tage.
Werden bestehende Zertifikate widerrufen?
Nein. Gültige Zertifikate laufen normal ab. Das letzte 90-Tage-Zertifikat endet voraussichtlich am 11. Mai 2027.
Wie lange gilt ein gekauftes Zertifikat?
Seit dem 15. März 2026 höchstens 200 Tage, ab dem 15. März 2027 höchstens 100 und ab dem 15. März 2029 höchstens 47 Tage. Das hat das CA/Browser Forum 2025 beschlossen. Der Kaufpreis gilt weiter für die ganze Vertragsdauer, das Zertifikat muss aber öfter neu ausgestellt werden.
Quellen
- Let’s Encrypt, Moving to 64-Day Certificates, 7. Oktober 2026 letsencrypt.org
- Scott Helme, The First Reduction in Their History: 64-Day Let’s Encrypt Certificates, Oktober 2026 scotthelme.ghost.io
- W3Techs, Marktanteil Let’s Encrypt, abgerufen 13. Oktober 2026 w3techs.com
- SwissSign, SSL/TLS-Laufzeiten und 47-Tage-Fahrplan des CA/Browser Forum FAQ · Blog
- SWITCH, Statistik .ch-Domains, September 2026 nic.ch
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren