Ein Bild im Forum, ein Pull Request im Kernsystem
Forscher übernahmen im Juli ChatGPT-Konten von OpenAI-Mitarbeitenden und schrieben über einen angebundenen Agenten ins interne Repository. Kein Passwort wurde geknackt. Was Schweizer Firmen daraus lernen können.
Drei Sicherheitsforscher luden im Juli ein präpariertes Bild in das öffentliche Community-Forum von OpenAI. Neun Stunden später stand ein Pull Request in OpenAIs internem Hauptrepository. Kein Passwort wurde geknackt. Die Kette lief über eine Anmeldekopplung und über einen KI-Assistenten, der bereits Schreibrechte hatte.
Das Wichtigste in Kürze
Die Firma Hacktron AI verkettete am 25. Juli 2026 zwei Schwachstellen: eine Lücke in einer Bildbibliothek des Forensystems Discourse, über das community.openai.com läuft, und einen Fehler in OpenAIs Anmeldekopplung. Damit liessen sich ChatGPT- und Codex-Konten von Forenteilnehmenden übernehmen, darunter mindestens ein OpenAI-Mitarbeiter. Dessen Codex-Konto war mit der GitHub-Organisation von OpenAI verbunden. Die Forscher öffneten darüber einen Pull Request und stellten die Tests ein. OpenAI bestätigte die Behebung nach rund 14 Stunden und zahlte 6500 Dollar Prämie. Kundendaten waren nach Aktenlage nicht betroffen.
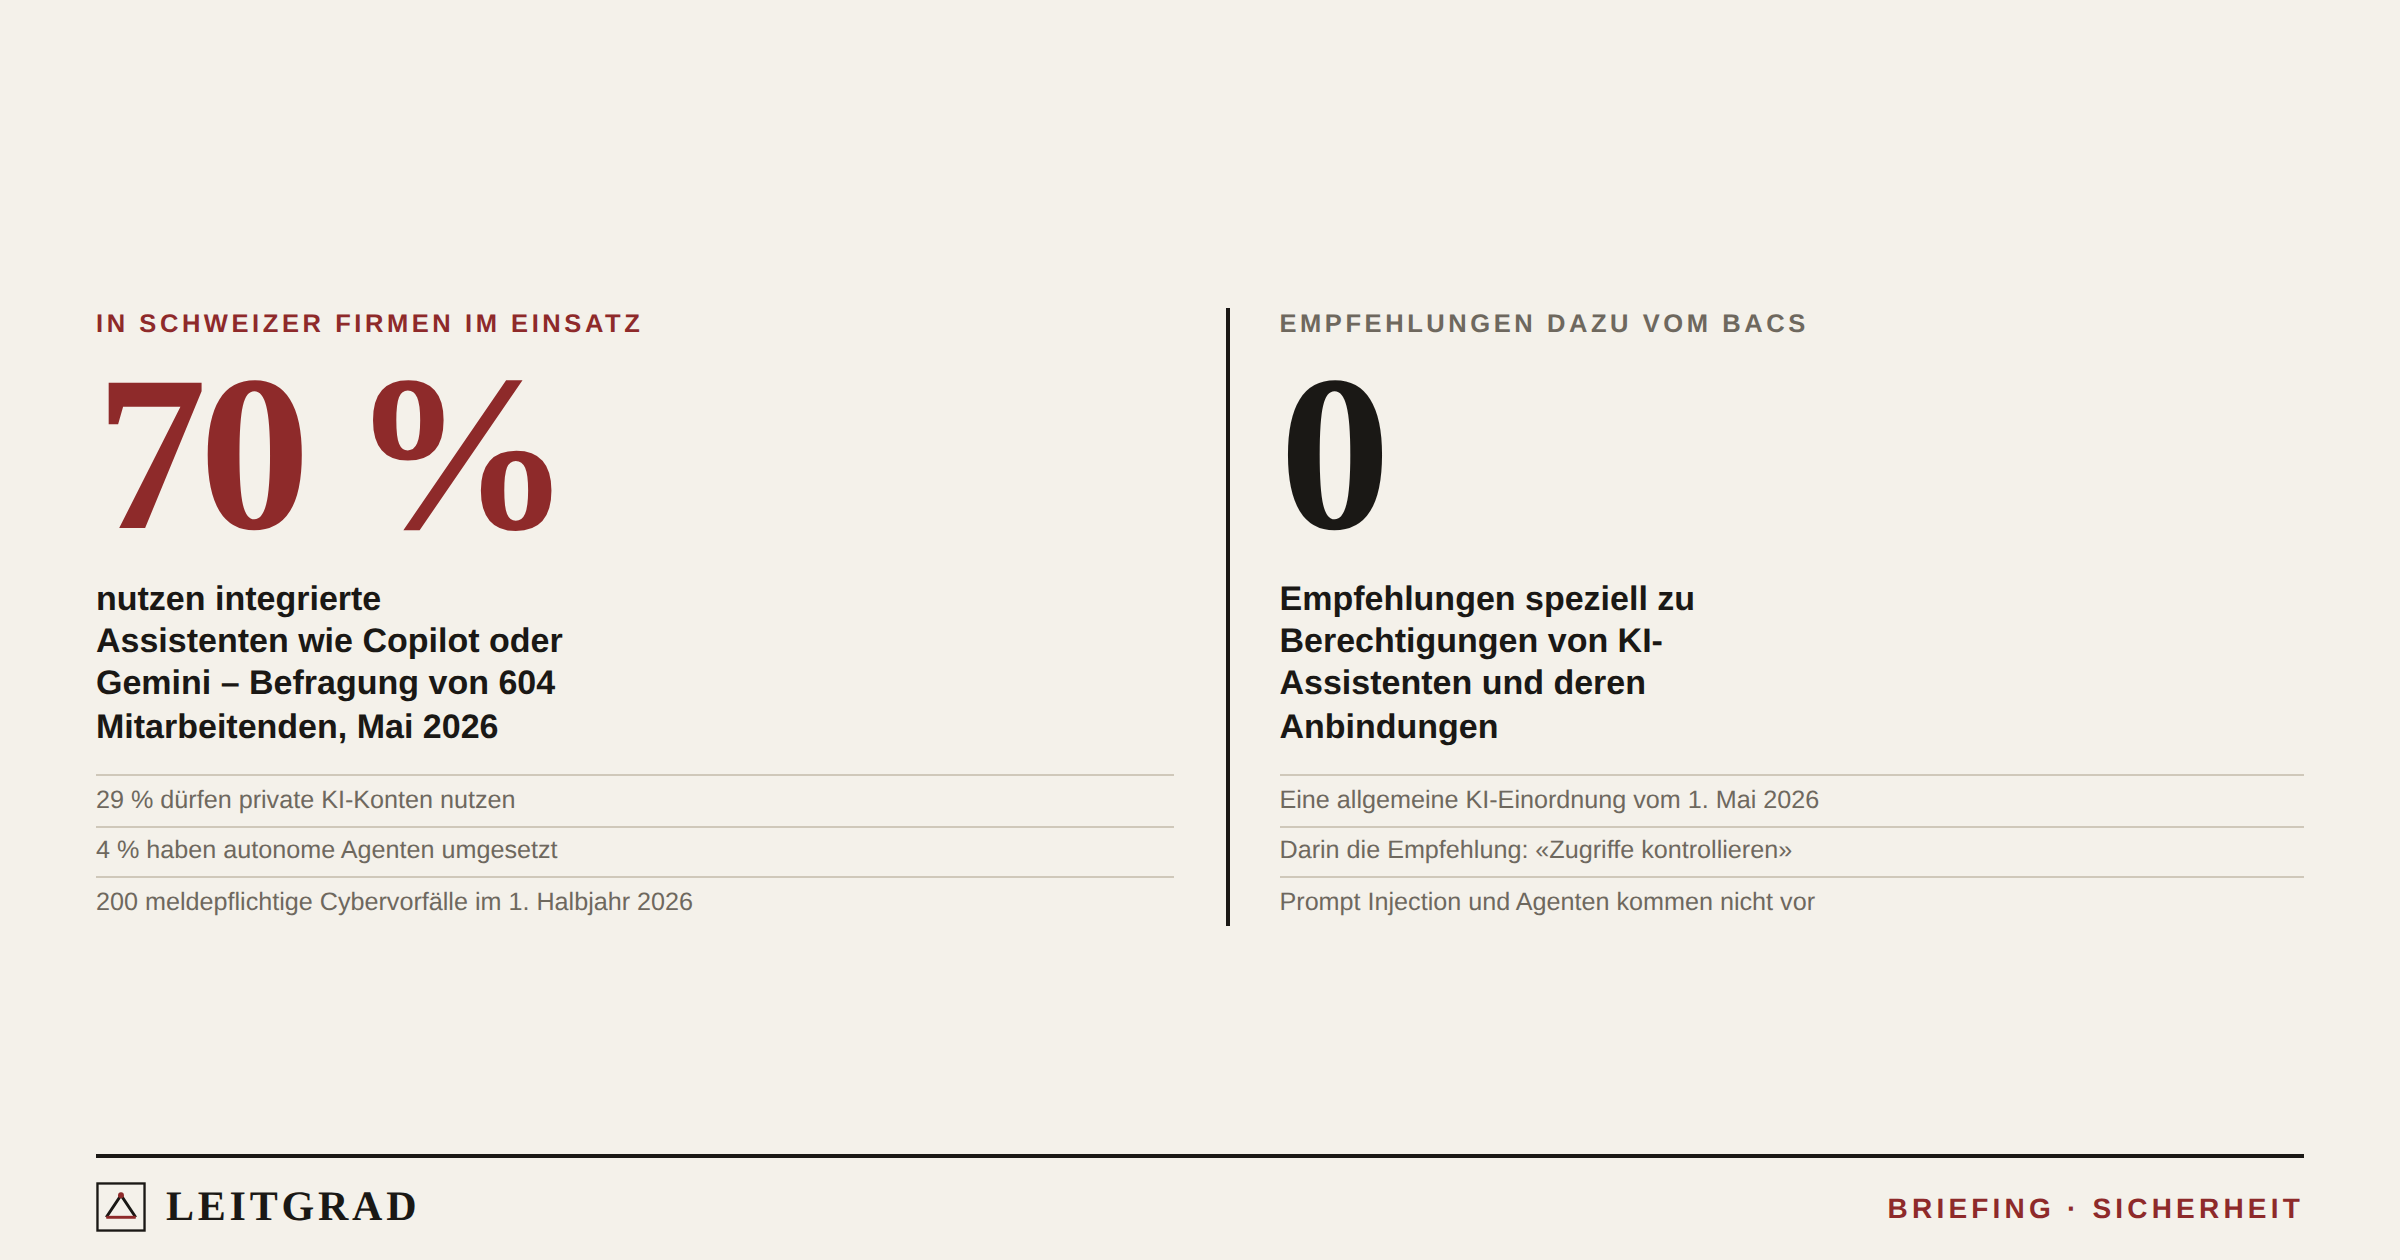
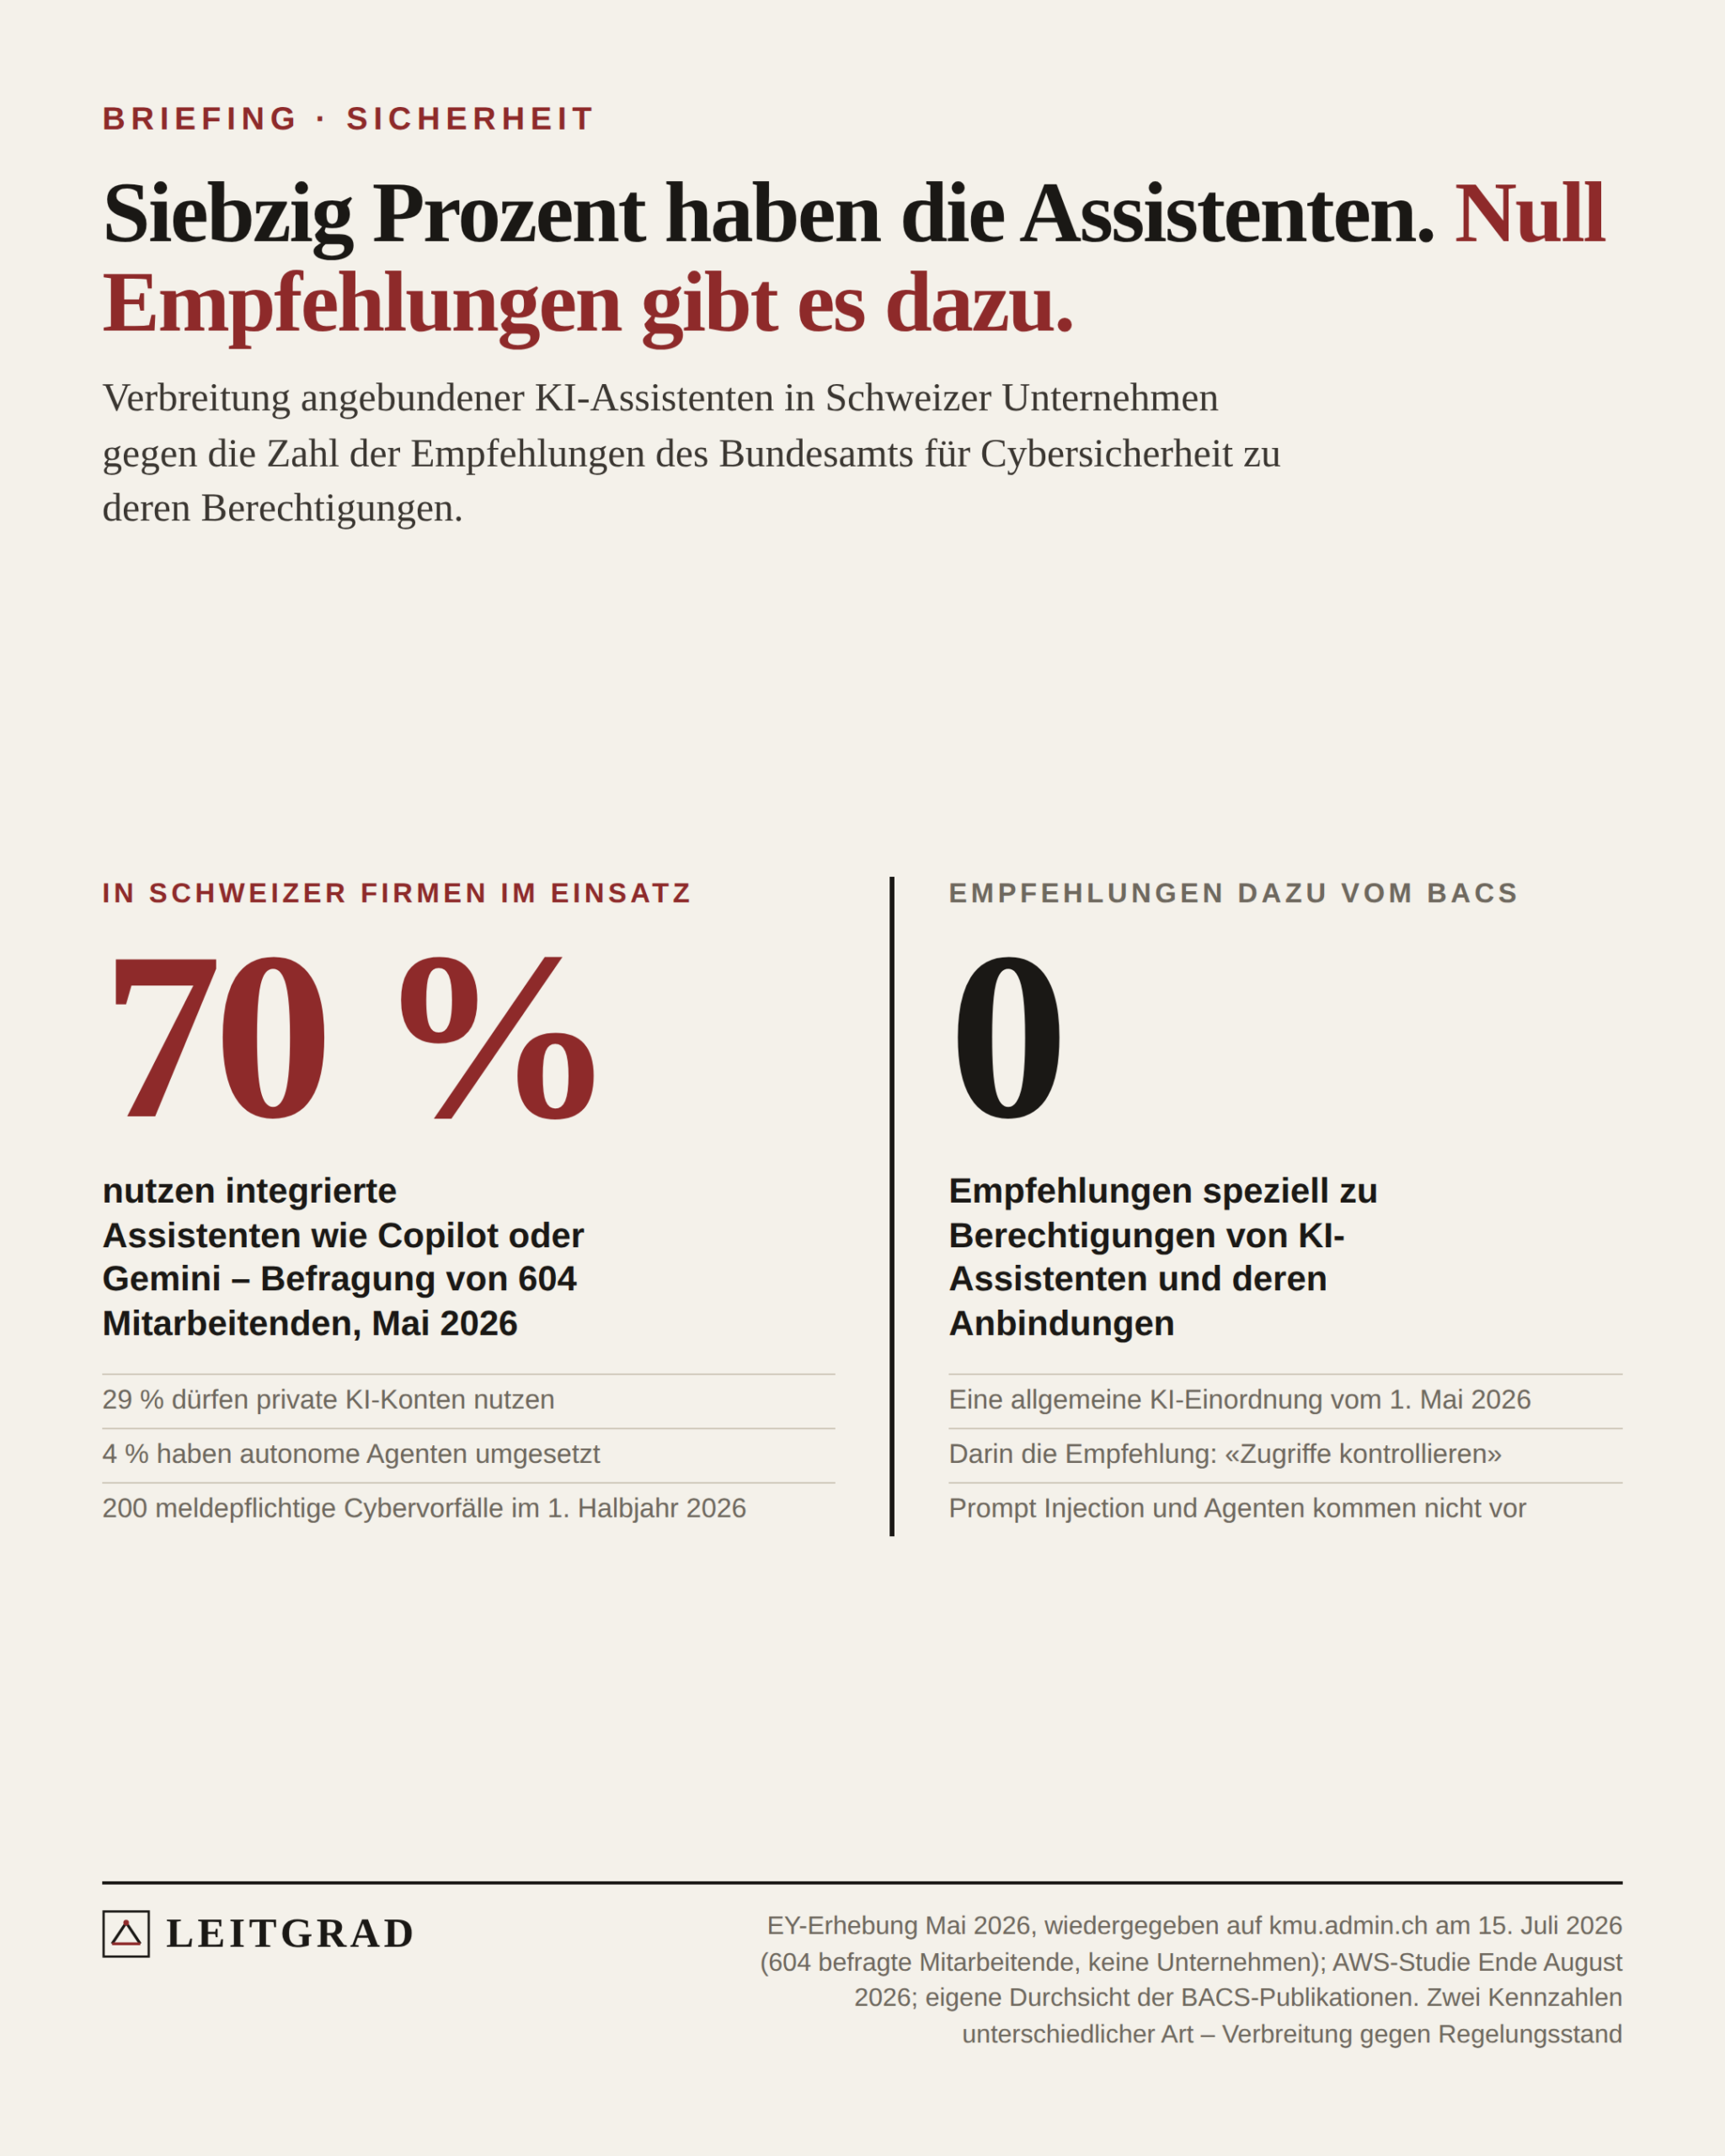
Siebzig Prozent haben die Assistenten. Null Empfehlungen gibt es dazu.
Verbreitung angebundener KI-Assistenten in Schweizer Unternehmen gegen die Zahl der Empfehlungen des Bundesamts für Cybersicherheit zu deren Berechtigungen.
Fünf Schritte, von denen jeder harmlos aussieht
Erstens: Das Community-Forum von OpenAI läuft auf Standardsoftware auf einem Standard-Linux. Es ist kein Kernsystem und wurde auch nicht wie eines behandelt.
Zweitens: Hochgeladene Bilder verarbeitete eine Hilfsbibliothek, deren Fehler weiter oben in der Kette längst behoben, in der eingesetzten Linux-Distribution aber nie nachgezogen worden war. Ein präpariertes Bild genügte, um auf dem Forenserver eigenen Code auszuführen.
Drittens: Das Forum nutzte «Mit OpenAI anmelden». Über einen Fehler in dieser Kopplung liess sich die Kontrolle über den Forenserver in die Übernahme der ChatGPT- und Codex-Konten von Forenteilnehmenden verwandeln, ohne dass diese etwas anklicken mussten.
Viertens: Unter den Forenaktiven waren Mitarbeitende von OpenAI. Deren Codex-Konto war mit der GitHub-Organisation der Firma verbunden. Wer das Konto hat, hat auch dessen Verbindungen.
Fünftens: Die Forscher schickten dem Codex-Konto eine Anweisung, im internen Repository einen Pull Request zu eröffnen. Er wurde eröffnet. Dann stellten sie die Tests ein und meldeten.
Die Lehre steht in einem Satz: Nicht die einzelne Lücke war das Problem, sondern die Reichweite eines einzelnen Logins.
Was Connectors damit zu tun haben und was nicht
Die naheliegende Deutung lautet, Connectors seien schuld. Das stimmt so nicht, und die Unterscheidung ist wichtig.
Ursache des Zugriffs war die Anmeldekopplung, nicht eine Anbindung. Ursache der Reichweite war die Anbindung: Erst die bestehende, völlig legitime Verbindung zwischen Codex und GitHub machte aus einem Kontozugriff einen Schreibzugriff auf ein Produktionsrepository. Belegt ist genau eine genutzte Anbindung. Dass auch Chat, Mail oder Dokumentenspeicher betroffen gewesen wären, steht nirgends. Das wird in der Berichterstattung nur als Möglichkeit genannt.
Der Angreifer brauchte kein Passwort für GitHub. Er brauchte ein Konto, an dem GitHub bereits hing, und einen Agenten, der dort schreiben durfte.
Drei Dinge, die falsch berichtet werden
Erstens: Von «zwei kritischen Schwachstellen» ist überall die Rede. Nur eine hat eine öffentliche Einstufung, und die lautet 8,8: hoch, nicht kritisch. Die Lücke auf OpenAIs Seite ist bis heute weder technisch beschrieben noch bewertet; die Forscher halten die Details zurück.
Zweitens: Es kursiert eine CVE-Nummer als die gegen OpenAI genutzte Lücke. Der Eintrag dahinter beschreibt etwas anderes. Die Forscher schreiben selbst, ihre Lücke sei nie als Sicherheitsfehler erfasst worden. Der Code oben in der Kette habe sich geändert, ohne dass es als Sicherheitskorrektur gekennzeichnet wurde.
Drittens: «Mehrere Mitarbeiterkonten» steht im Originalbericht nicht. Beschrieben ist die Übernahme eines Mitarbeiterkontos für den Nachweis, dazu die grundsätzliche Möglichkeit bei aktiven Forenmitgliedern. Die Forscher halten ausdrücklich fest, sie hätten keinen internen Code eingesehen.
Eine eigenständige Stellungnahme von OpenAI gibt es nicht. Belegt ist nur eine Präzisierung zur Prämie: Tests gegen das Forum seien vom Bug-Bounty-Programm ausdrücklich ausgenommen gewesen, die 6500 Dollar honorierten den Fund auf OpenAIs Seite.
Was das für Schweizer Firmen heisst
Angebundene Assistenten sind hier längst Alltag. In einer Erhebung von EY im Mai 2026 gaben 70 Prozent der Befragten an, integrierte Lösungen wie Microsoft Copilot oder Google Gemini zu nutzen; 29 Prozent dürfen private Konten verwenden. Wichtig: Befragt wurden 604 Mitarbeitende, nicht 604 Unternehmen. Die Zahl beschreibt Nutzungserfahrung, nicht Unternehmensbestand.
Autonome Agenten, also jene Stufe, auf der die OpenAI-Kette funktionierte, sind dagegen selten. Nach einer Erhebung im Auftrag von AWS kennen 24 Prozent der Schweizer Unternehmen den Begriff, 12 Prozent experimentieren, 4 Prozent haben umgesetzt. Das Zeitfenster, in dem man Berechtigungen ordnet, bevor sie überall hängen, ist also gerade noch offen.
Seit dem 1. April 2025 gilt in der Schweiz eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen. Betreiber müssen binnen 24 Stunden melden, Bussen bis 100 000 Franken sind möglich, Sanktionen seit Oktober 2025. In den ersten sechs Monaten gingen 164 meldepflichtige Meldungen ein, im ersten Halbjahr 2026 waren es 200.
Ein Vorfall wie jener bei OpenAI wäre in der Schweiz nur meldepflichtig, wenn der betroffene Betreiber unter das Informationssicherheitsgesetz fällt und Funktionsfähigkeit, Manipulation oder Informationsabfluss betroffen sind. Für die allermeisten Firmen greift die Pflicht also nicht.
Und eine Empfehlung speziell zu KI-Assistenten und deren Berechtigungen gibt es vom Bundesamt für Cybersicherheit nicht. Es hat am 1. Mai 2026 eine Einordnung zu KI im Schwachstellenmanagement publiziert. Dort heisst es, KI vereinfache «die Arbeit von Angreifern erheblich», und die Empfehlung lautet, Zugriffe zu kontrollieren. Das ist richtig und bleibt allgemein. Prompt Injection, Agentenidentitäten und Connector-Rechte kommen nicht vor.
Wer heute etwas tun will, findet die Fragen im Fall selbst: Welche Konten dürfen sich über welchen Dienst anmelden? Welche Anbindungen hängen an diesen Konten, und wer hat sie bewilligt? Und darf ein Agent in ein Produktivsystem schreiben, oder nur lesen? Die dritte Frage ist die, die im Juli den Unterschied gemacht hat.
Methode
Wir beschreiben die Angriffskette bewusst auf der Ebene, die eine Geschäftsleitung braucht, und verzichten auf ausnutzbare Details. Die Grafik stellt zwei Grössen unterschiedlicher Art gegenüber: einen Nutzungsanteil aus einer Unternehmensbefragung und eine ausgezählte Zahl behördlicher Empfehlungen. Das ist kein Vergleich gleicher Kennzahlen, sondern die Gegenüberstellung von Verbreitung und Regelungsstand, so ist sie angeschrieben. Die 70 Prozent stammen aus einer EY-Erhebung mit 604 befragten Mitarbeitenden, nicht Unternehmen; die 4 Prozent aus einer Auftragsstudie von AWS, deren Stichprobengrösse nicht ausgewiesen ist. Beide Vorbehalte gehören zur Zahl.
Zum Vorfall: Der Originalbericht ist eine Selbstdarstellung der Forscher, gestützt durch ein unabhängiges Sicherheitsadvisory des Forenherstellers und eine von den Forschern wiedergegebene Präzisierung von OpenAI. Die Schwachstelle auf OpenAIs Seite ist öffentlich nicht technisch dokumentiert. Eine kursierende CVE-Zuordnung passt nicht zum Eintrag und wird hier nicht verwendet. «Mehrere Mitarbeiterkonten» ist im Primärbericht nicht belegt. Für einen Abfluss von Kundendaten gibt es keinen Beleg, und ebenso wenig für eine förmliche Untersuchung, die das ausschliesst. Das Publikationsdatum des Berichts wird uneinheitlich mit dem 13. und dem 17. September angegeben; wir schreiben Mitte September. Warnungen zu Prompt Injection, die dem britischen NCSC zugeschrieben werden, stammen nicht vom Schweizer Bundesamt für Cybersicherheit.
Quellen
- Hacktron AI, «Hacking OpenAI», Mitte September 2026, mit Zeitleiste der Offenlegung hacktron.ai
- Discourse, Sicherheitsadvisory zur Bildverarbeitungslücke vom 28. Juli 2026 github.com
- Bundesamt für Cybersicherheit, Informationen zur Meldepflicht, Bilanz nach sechs Monaten vom 29. September 2025 und Halbjahresbericht 2026/1 vom 24. August 2026 bacs.admin.ch · bacs.admin.ch · bacs.admin.ch
- Bundesamt für Cybersicherheit, «Einsatz von KI beim Schwachstellenmanagement: Einordnung des BACS», 1. Mai 2026 bacs.admin.ch
- EY-Erhebung zur KI-Nutzung, Mai 2026, wiedergegeben auf dem KMU-Portal des Bundes am 15. Juli 2026; AWS-Studie zur KI-Nutzung in der Schweiz, Ende August 2026 kmu.admin.ch · netzwoche.ch
Mehr zu diesen Themen
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Weiterlesen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren