Kurz gesagt
Seit dem 11. September 2026 müssen Hersteller, die vernetzte Produkte in die EU liefern, aktiv ausgenutzte Schwachstellen innert 24 Stunden melden. Das gilt auch für Schweizer Firmen und auch für Produkte, die schon länger verkauft werden. Ab dem 11. Dezember 2027 gilt der ganze Cyber Resilience Act. Die Schweiz baut parallel ein eigenes Cybersicherheitsgesetz, das sich am EU-Recht orientiert. Die Vorlage für die Vernehmlassung soll bis Juni 2027 stehen.
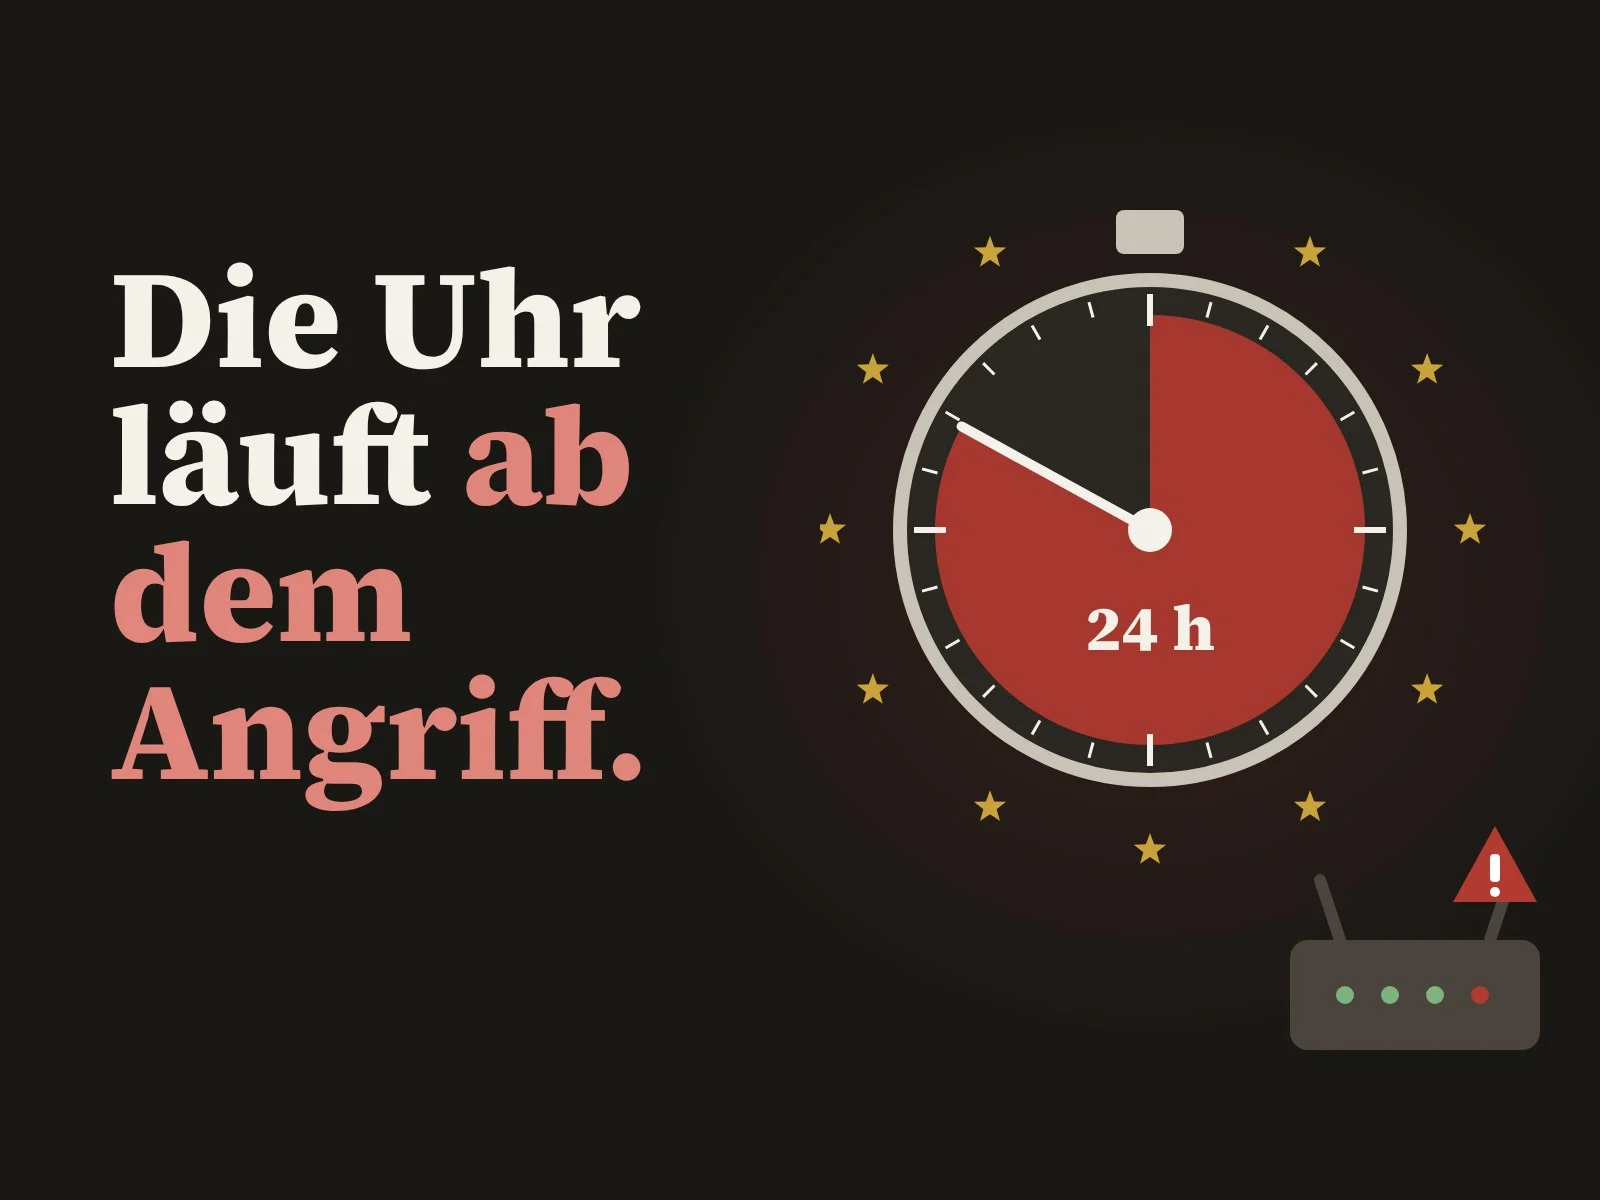
Ein Beispiel: Freitag, 18 Uhr. Ein Kunde in Lyon meldet, dass sich jemand über eine Ihrer Steuerungen in sein Netz gehackt hat. Ab diesem Moment läuft eine Uhr. Bis Samstag, 18 Uhr, muss die Frühwarnung in Brüssel sein. Wer das versäumt, riskiert eine Busse von bis zu 15 Millionen Euro.
Diese Pflicht gilt seit dem 11. September für jeden Hersteller, der vernetzte Produkte in die EU liefert, auch aus der Schweiz. Und Bern baut gerade ein eigenes Gesetz nach demselben Muster. Hier lesen Sie, wen es trifft, was die drei Fristen verlangen und mit welchen fünf Schritten Sie beide Pflichten mit einem einzigen Meldeweg erledigen.
Zehn Wochen ist es her, seit die erste Frist des Cyber Resilience Act der EU gilt. Leitgrad hat am Tag vor dem Start beschrieben, was die Meldung in 24 Stunden für Schweizer Hersteller bedeutet. Seither hat sich das Bild verändert, und zwar in Bern.
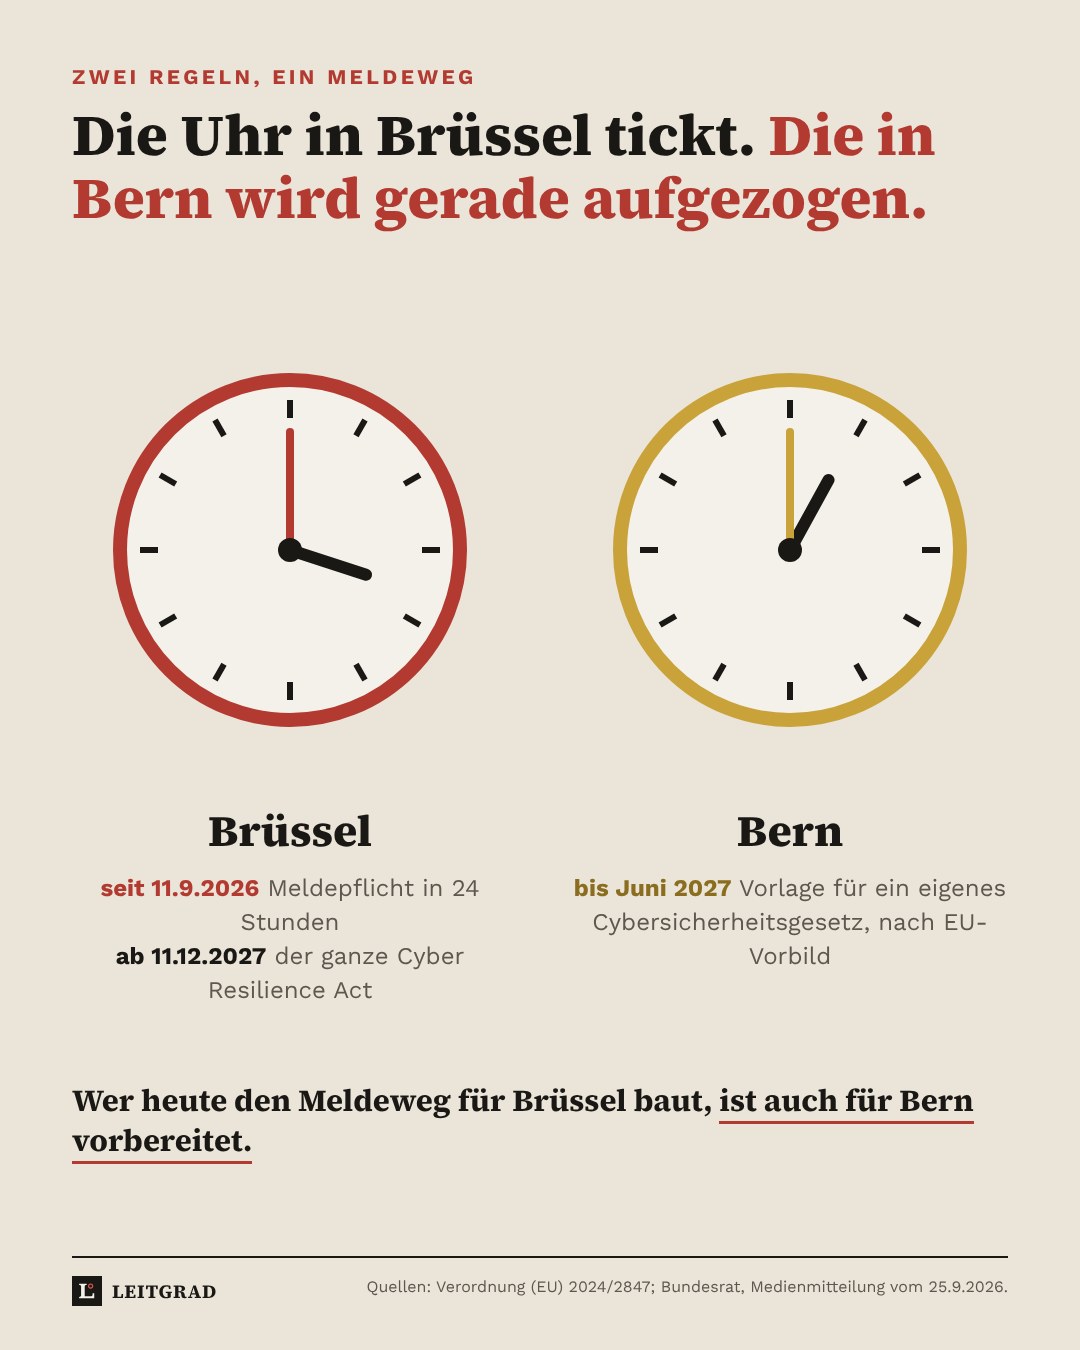
Am 25. September hat der Bundesrat entschieden, ein eigenes Cybersicherheitsgesetz zu schaffen. Es soll unter anderem Pflichten für Hersteller, Importeure und Händler von Soft- und Hardware festlegen und sich ausdrücklich am europäischen Vorbild orientieren. Für Schweizer Hersteller laufen damit zwei Uhren gleichzeitig: eine in Brüssel, die schon tickt, und eine in Bern, die gerade aufgezogen wird.
Was seit September gilt
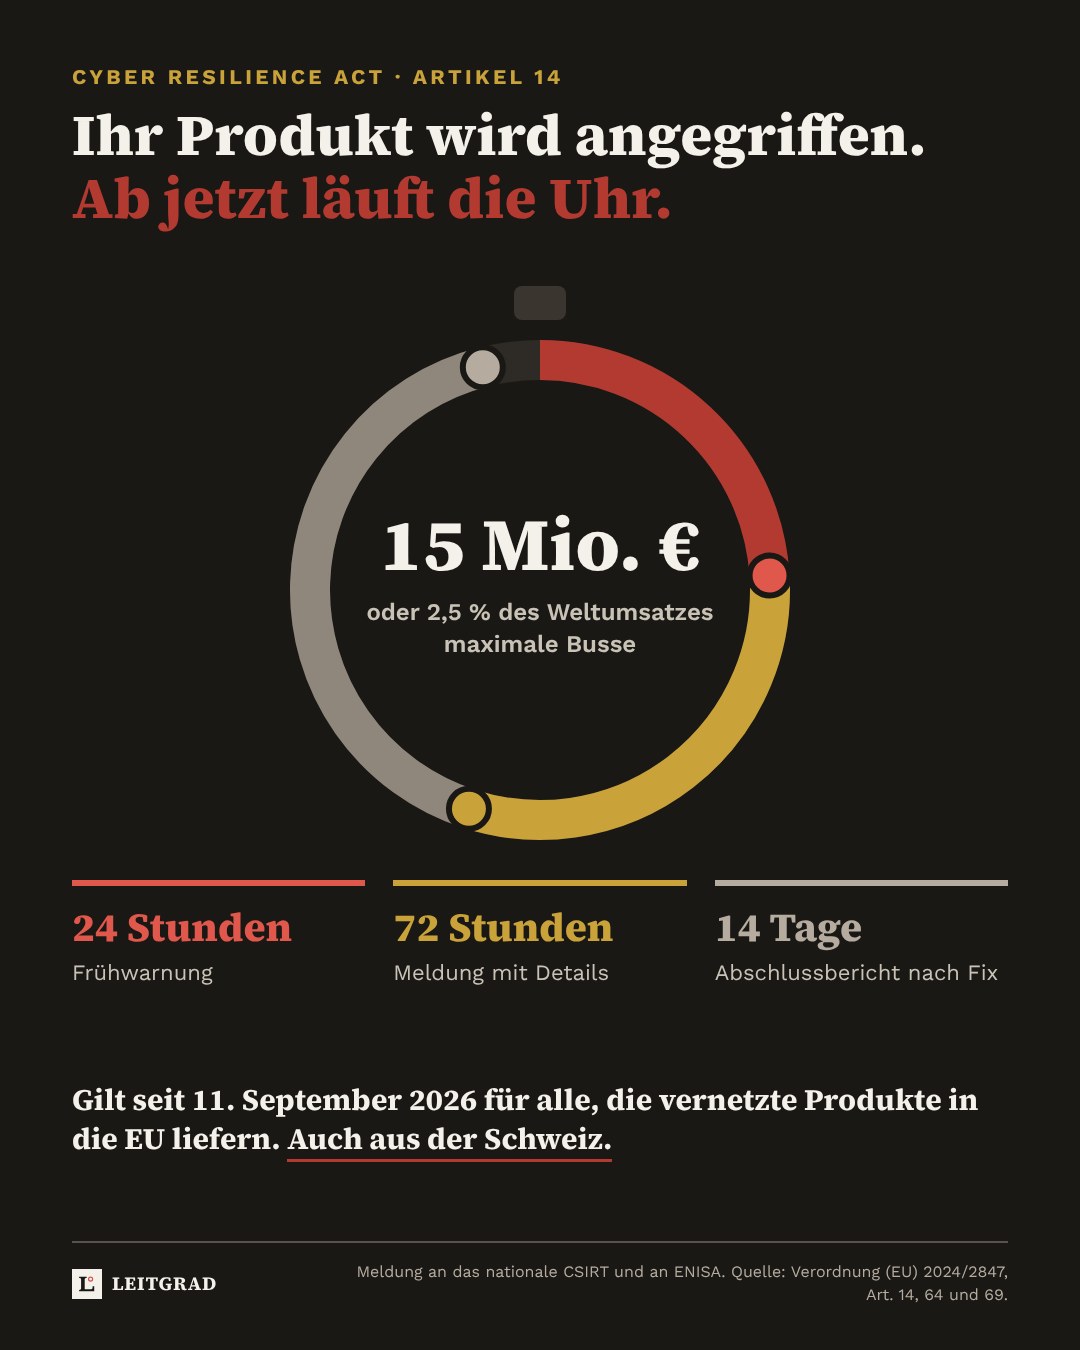
Die Verordnung (EU) 2024/2847 ist klar. Ein Hersteller meldet jede aktiv ausgenutzte Schwachstelle in seinem Produkt, von der er erfährt, gleichzeitig dem zuständigen nationalen Computer-Notfallteam und der EU-Cybersicherheitsagentur ENISA. Das steht in Artikel 14 der Verordnung.
Die Fristen sind gestaffelt. Innert 24 Stunden geht eine Frühwarnung raus, mit Angabe der Länder, in denen das Produkt verkauft wird. Innert 72 Stunden folgt die eigentliche Meldung mit ersten Angaben zur Art des Angriffs und zu Gegenmassnahmen. Spätestens 14 Tage, nachdem eine Korrektur verfügbar ist, kommt der Abschlussbericht.
Wichtig für Firmen mit langem Produktkatalog: Die Meldepflicht gilt laut Artikel 69 auch für Produkte, die vor Dezember 2027 in Verkehr gebracht wurden. Eine Steuerung aus dem Jahr 2019, die heute bei einem Kunden in Frankreich in einer Maschine läuft, gehört also dazu.
Wer in der Schweiz betroffen ist
Der Cyber Resilience Act erfasst Produkte mit digitalen Elementen. Gemeint ist alles mit Software oder Netzwerkanschluss, von der vernetzten Werkzeugmaschine über die Gebäudesteuerung bis zur App. Wer in die EU liefert, untersteht den Pflichten, egal wo er produziert.
Der Branchenverband Swissmem hat für die Maschinen-, Elektro- und Metallindustrie eine eigene Einordnung veröffentlicht. Die Branche bereitet sich also vor. Doch die Pflichten treffen auch kleinere Zulieferer, deren Komponenten in fremden Endprodukten stecken, und Softwarefirmen, die für Kunden in der EU entwickeln.
Die Strafen sind empfindlich. Laut Artikel 64 drohen bei Verstössen gegen die Meldepflichten Bussen bis 15 Millionen Euro oder bis 2,5 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist.
Was Bern plant
Schon im August 2025 hatte der Bundesrat festgehalten, dass es in der Schweiz kaum Vorgaben zur Cyberresilienz von digitalen Produkten gibt. Im September 2026 ging er weiter. Laut Medienmitteilung vom 25. September bündelt das neue Cybersicherheitsgesetz drei Vorhaben: Anforderungen an Produkte mit digitalen Elementen, den Schutz besonders wichtiger digitaler Daten und Pflichten für Hosting- und Cloud-Anbieter.
Für Hersteller, Importeure und Händler sieht das Gesetz verbindliche Anforderungen vor, dazu eine Marktüberwachung und ein Vertriebsverbot für unsichere Produkte. Der Bundesrat verspricht, die administrative Belastung tief zu halten. Für international tätige Firmen, die den CRA ohnehin einhalten müssen, soll keine zusätzliche Compliance-Belastung entstehen. Das VBS soll die Vernehmlassungsvorlage bis Juni 2027 ausarbeiten.
In das neue Gesetz wandert auch die Meldepflicht, die seit April 2025 für Betreiberinnen kritischer Infrastrukturen gilt. Sie müssen Cyberangriffe innert 24 Stunden dem Bundesamt für Cybersicherheit melden. Im ersten Halbjahr 2026 gingen laut BACS 200 solche Pflichtmeldungen ein. Die 24-Stunden-Logik ist in der Schweiz also schon eingeübt, nur bisher bei Betreibern, nicht bei Herstellern.
Warum jetzt handeln, wenn das Schweizer Gesetz erst kommt?
Weil die EU-Frist nicht wartet. Wer in die EU liefert, ist heute meldepflichtig. Und weil das Schweizer Gesetz sich am CRA orientieren soll, ist jede Vorbereitung für Brüssel auch eine Vorbereitung für Bern. Leitgrad hat am Fall Ricardo gezeigt, wie schnell eine Meldefrist zur Reputationsfrage wird.
- Produkte erfassen: Listen Sie alle Produkte mit Software oder Netzanschluss, die in die EU gehen, auch ältere Serien.
- Meldeweg festlegen: Bestimmen Sie, wer im Betrieb eine ausgenutzte Schwachstelle erkennt, wer entscheidet und wer innert 24 Stunden meldet. Mit Stellvertretung für Wochenenden.
- Kunden und Zulieferer einbinden: Klären Sie vertraglich, wer Sie informiert, wenn eine Komponente angegriffen wird.
- Updates planen: Der Abschlussbericht hängt an der Korrektur. Wer keine Updates ausliefern kann, kann auch nicht sauber abschliessen.
- Vernehmlassung vormerken: Sobald die Schweizer Vorlage vorliegt, über den Verband mitreden. Jetzt ist die Zeit, Erfahrungen aus der EU einzubringen.
Häufige Fragen
Seit wann gilt die Meldepflicht des Cyber Resilience Act?
Artikel 14 gilt seit dem 11. September 2026. Die übrigen Pflichten gelten ab dem 11. Dezember 2027.
Gilt der CRA für Schweizer Firmen?
Ja, wenn sie Produkte mit digitalen Elementen in der EU auf den Markt bringen. Der Firmensitz spielt keine Rolle.
Welche Fristen gelten für die Meldung?
Frühwarnung innert 24 Stunden, Meldung innert 72 Stunden, Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur.
Bekommt die Schweiz ein eigenes Gesetz?
Ja. Der Bundesrat will ein Cybersicherheitsgesetz schaffen, das sich am CRA orientiert. Die Vernehmlassungsvorlage soll bis Juni 2027 vorliegen.
Zum Mitnehmen
- Wer vernetzte Produkte in die EU liefert, muss seit 11. September ausgenutzte Schwachstellen innert 24 Stunden melden.
- Die Schweiz plant ein eigenes Cybersicherheitsgesetz nach EU-Vorbild, Vorlage bis Juni 2027.
- Wer heute den Meldeweg für Brüssel baut, ist auch für Bern vorbereitet.
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Artikel 14, 64, 69 und 71
- Bundesrat: Bundesrat will neues Cybersicherheitsgesetz schaffen (25.9.2026)
- Bundesrat: Der Bundesrat will die Cyberresilienz von digitalen Produkten stärken (20.8.2025)
- Bundesamt für Cybersicherheit: Halbjahresbericht 2026/1
- Swissmem: Cyber Resilience Act, Einordnung
Erschienen am 21. November 2026, 16:00 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Themen folgen
Merag Shahzad ist Gründer, Herausgeber und Chefredaktor von Leitgrad, dem Schweizer Wirtschaftsmagazin für Inhaber und Führungskräfte. Seit 15 Jahren arbeitet er in Content-Marketing und digitaler PR und setzt diese Erfahrung heute vor allem für Leitgrad ein. Daneben gründete er die GEO-Agentur meit.
Zur AutorenseiteWie Leitgrad arbeitetLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail