Serverschränke in einem Rechenzentrum. Foto: Carl Lender / Wikimedia Commons, CC BY 2.0
Am Sonntag wechselt das Internet seinen Hauptschlüssel. Was Firmen vorher prüfen sollten
Ab dem 11. Oktober gilt an der Spitze des Internets nur noch der Schlüssel KSK-2024. Über 95 Prozent der Server sind bereit. Ob die eigene Firma dazugehört, klärt eine einzige Frage an den IT-Dienstleister.
Serverschränke in einem Rechenzentrum. Foto: Carl Lender / Wikimedia Commons, CC BY 2.0
Kurz gesagt: Am Sonntag, 11. Oktober 2026, signiert die Wurzel des Internet-Adressbuchs DNS nur noch mit dem neuen Schlüssel KSK-2024. Betroffen sind DNS-Server, die Signaturen selbst prüfen, sogenannte validierende Resolver. Fehlt ihnen der neue Schlüssel, finden die Nutzer dahinter keine Website mehr. Laut ICANN kennen über 95 Prozent der meldenden Resolver den Schlüssel bereits. Wer seine Namensauflösung dem Internetanbieter oder einem IT-Dienstleister überlässt, klärt das mit einer kurzen Nachfrage. Wer eigene DNS-Server betreibt, prüft eine einzige Zahl: die Schlüsselkennung 38696.
Wer eine Website aufruft, verlässt sich darauf, dass die Adresse zur richtigen Maschine führt. Einen Teil dieser Prüfung sichert ein einziger Schlüssel an der Spitze des Internets. Am Sonntag wird er ausgetauscht. Zum zweiten Mal überhaupt.
Was passiert am 11. Oktober genau?
Das Domain Name System übersetzt Namen wie leitgrad.ch in Zahlenadressen. Damit niemand diese Antworten fälscht, sind sie mit DNSSEC digital unterschrieben. Ganz oben in dieser Kette steht der Key Signing Key der Root-Zone, kurz KSK. Ab dem 11. Oktober verwendet die Root-Zone nur noch den neuen Schlüssel KSK-2024, schreibt die Internetverwaltung ICANN. Veröffentlicht wurde er schon im Januar 2025. Seither hatten die Server Zeit, ihn zu lernen.
Wer ist vom Schlüsselwechsel betroffen?
Nur Server, die DNSSEC-Signaturen selbst prüfen. Das sind die Resolver der Internetanbieter, öffentliche Dienste wie Quad9 und die eigenen DNS-Server mancher Firmen, Hochschulen und Rechenzentren. Kennt so ein Server den neuen Schlüssel am Sonntag nicht, scheitert jede Namensauflösung. ICANN spricht von einem «totalen» Ausfall für die Nutzer dahinter.
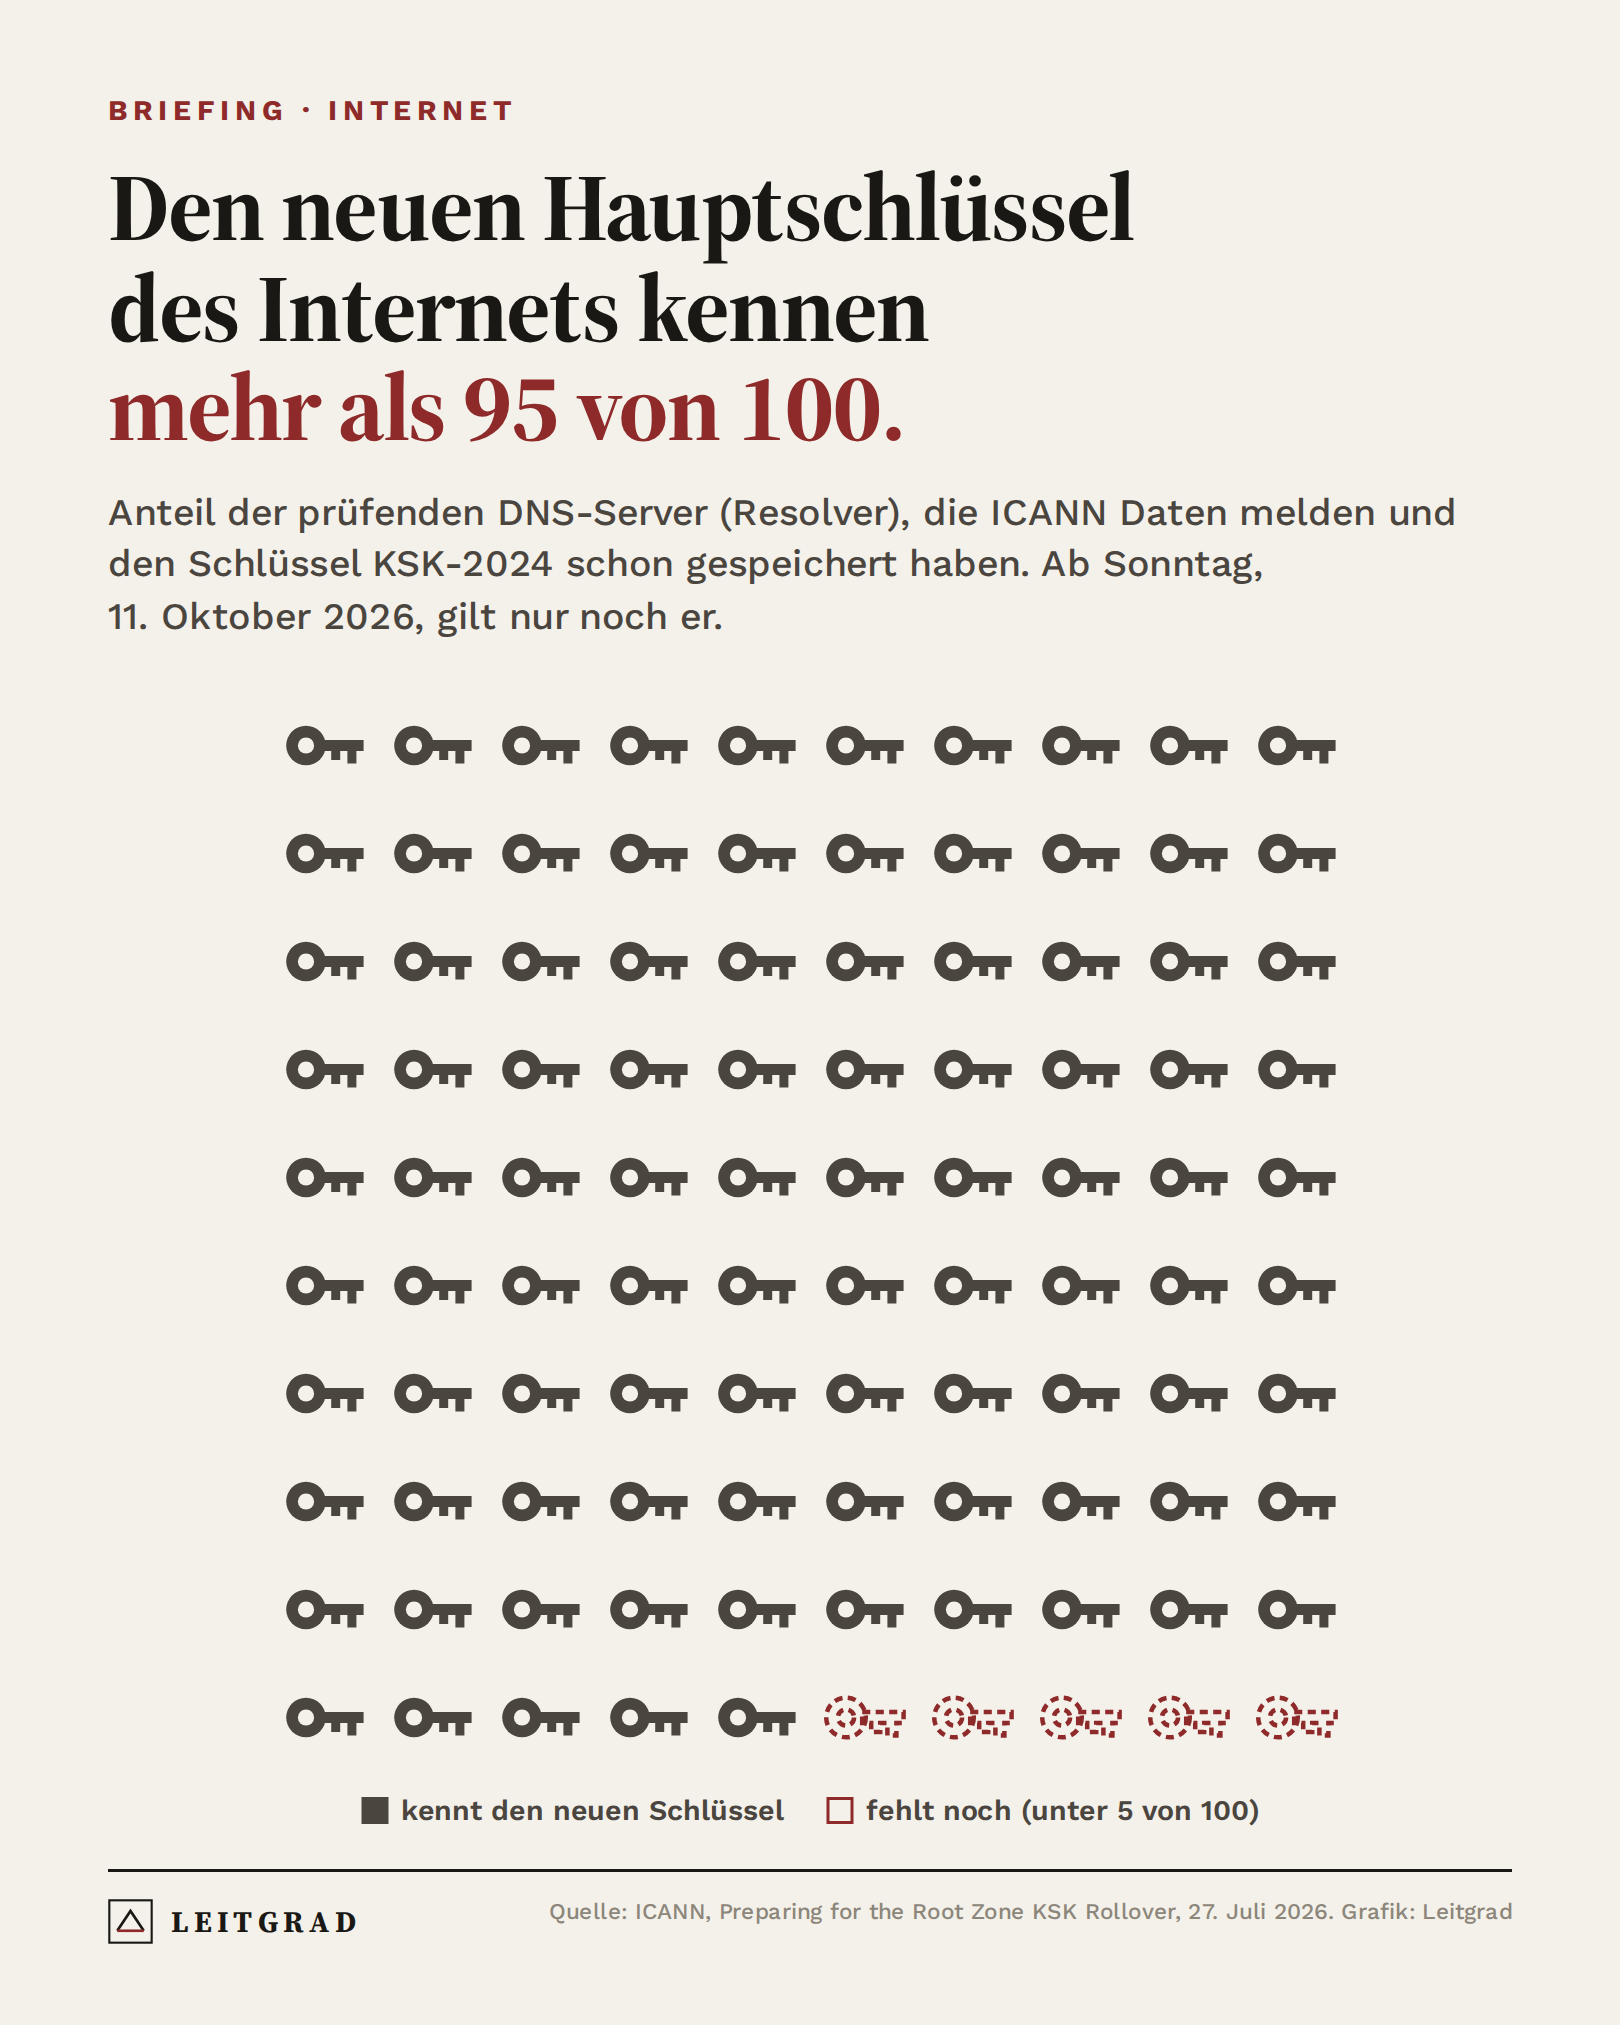
Die Grafik zeigt, warum der Sonntag für die meisten ruhig verlaufen dürfte. Mehr als 95 von 100 meldenden Resolvern haben KSK-2024 bereits gespeichert, die Kurve verläuft laut ICANN fast genau wie beim ersten Wechsel. Die Zahl hat eine Lücke: Sie zählt nur Server, die solche Daten überhaupt an die Root-Server melden.
Was geschah beim ersten Wechsel 2018?
Der erste Wechsel war für 2017 geplant. ICANN verschob ihn um ein Jahr, weil zu viele Betreiber nicht vorbereitet waren. Im Oktober 2018 lief er dann weitgehend reibungslos. Auf der Mailingliste der ICANN nannte ein Fachmann danach nur einen grösseren Fall: den irischen Anbieter Eir.
Wie prüft eine Firma, ob sie bereit ist?
Die meisten KMU betreiben keinen eigenen Resolver. Für sie reicht eine E-Mail an den Internetanbieter oder den IT-Dienstleister mit einer Frage: Kennen eure DNS-Server den Schlüssel KSK-2024 mit der Kennung 38696? Wer eigene Server betreibt, schaut nach, ob diese Kennung in der Datei mit den Vertrauensankern steht. ICANN nennt die Dateien:
- ISC BIND: bind.keys
- Unbound und PowerDNS Recursor: root.key
- Knot Resolver: root.keys
Fehlt der Eintrag, muss die automatische Aktualisierung eingeschaltet sein und der Server in sein Verzeichnis schreiben dürfen. Verlassen sollte man sich darauf nicht, rät ICANN. Lieber selbst nachsehen.
Wo steht die Schweiz bei DNSSEC?
Weit vorne, und das ist neu. Ende 2025 waren 52 Prozent aller .ch-Domains mit DNSSEC signiert, 2020 waren es 6 Prozent, meldet die Registerstelle Switch. Den Sprung brachte ein Programm, das Switch seit 2022 im Auftrag des Bakom betreibt: Registrare erhalten finanzielle Anreize, möglichst viele Domains zu signieren. Auch einer der grossen öffentlichen Resolver sitzt hier. Quad9 zog 2021 von Kalifornien nach Zürich, Switch half beim Umzug und sitzt im Stiftungsrat, berichtete die Netzwoche.
Unsere Einschätzung: Für die meisten Firmen wird der Sonntag ein gewöhnlicher Sonntag. Der Wechsel ist trotzdem ein guter Anlass, eine Frage zu klären, die in vielen KMU niemand beantworten kann: Wer betreut eigentlich unseren DNS? Die Antwort hilft auch beim nächsten Cyberangriff. Wie verwundbar Schweizer Firmen dabei sind, zeigt unsere Titelgeschichte zu Cyberangriffen. Was die neue Meldepflicht beim Bund verlangt, steht in diesem Beitrag. Wie ein KI-Agent den DNS als Schlupfloch nutzte, haben wir hier beschrieben.
Häufige Fragen
Was ist der Root-KSK?
Der Key Signing Key der Root-Zone ist der oberste Schlüssel der DNS-Sicherheitserweiterung DNSSEC. Mit ihm beginnt die Kette, über die ein Resolver prüft, ob eine DNS-Antwort echt ist. Der neue Schlüssel heisst KSK-2024 und hat die Kennung 38696.
Muss ein KMU am 11. Oktober 2026 etwas tun?
In der Regel nicht selbst. Wer keine eigenen DNS-Server betreibt, fragt den Internetanbieter oder IT-Dienstleister, ob dessen Resolver KSK-2024 kennen. Wer eigene validierende Resolver betreibt, prüft die Vertrauensanker vor Sonntag.
Was passiert, wenn ein Resolver den neuen Schlüssel nicht kennt?
Er kann ab dem 11. Oktober keine DNSSEC-Antwort mehr bestätigen. Für die Nutzer hinter diesem Server lassen sich dann keine Websites und Dienste mehr über ihren Namen erreichen.
Quellen
- ICANN, Preparing for the Root Zone KSK Rollover: What You Need to Know, 27. Juli 2026 icann.org
- ICANN, KSK Rollover icann.org
- ICANN-Mailingliste ksk-rollover, First Root KSK Rollover Successfully Completed, Oktober 2018 mm.icann.org
- Switch, DNS Resilience Programme nic.ch
- Netzwoche, Quad9 zieht in die Schweiz und partnert mit Switch, 17. Februar 2021 netzwoche.ch
Mehr zu diesen Themen
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Weiterlesen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren