Illustration: Leitgrad. Quellen: Cloudflare (7.4.2026), Google (25.3.2026)
Den Quantencomputer gibt es noch nicht. Die Frist heisst trotzdem 2029
Google und Cloudflare wollen ihre Verschlüsselung bis 2029 umgestellt haben, die FINMA legt den Banken bis Mitte 2027 einen Fahrplan nahe. Für ein KMU beginnt die Arbeit mit einer einfachen Frage an seine Lieferanten.
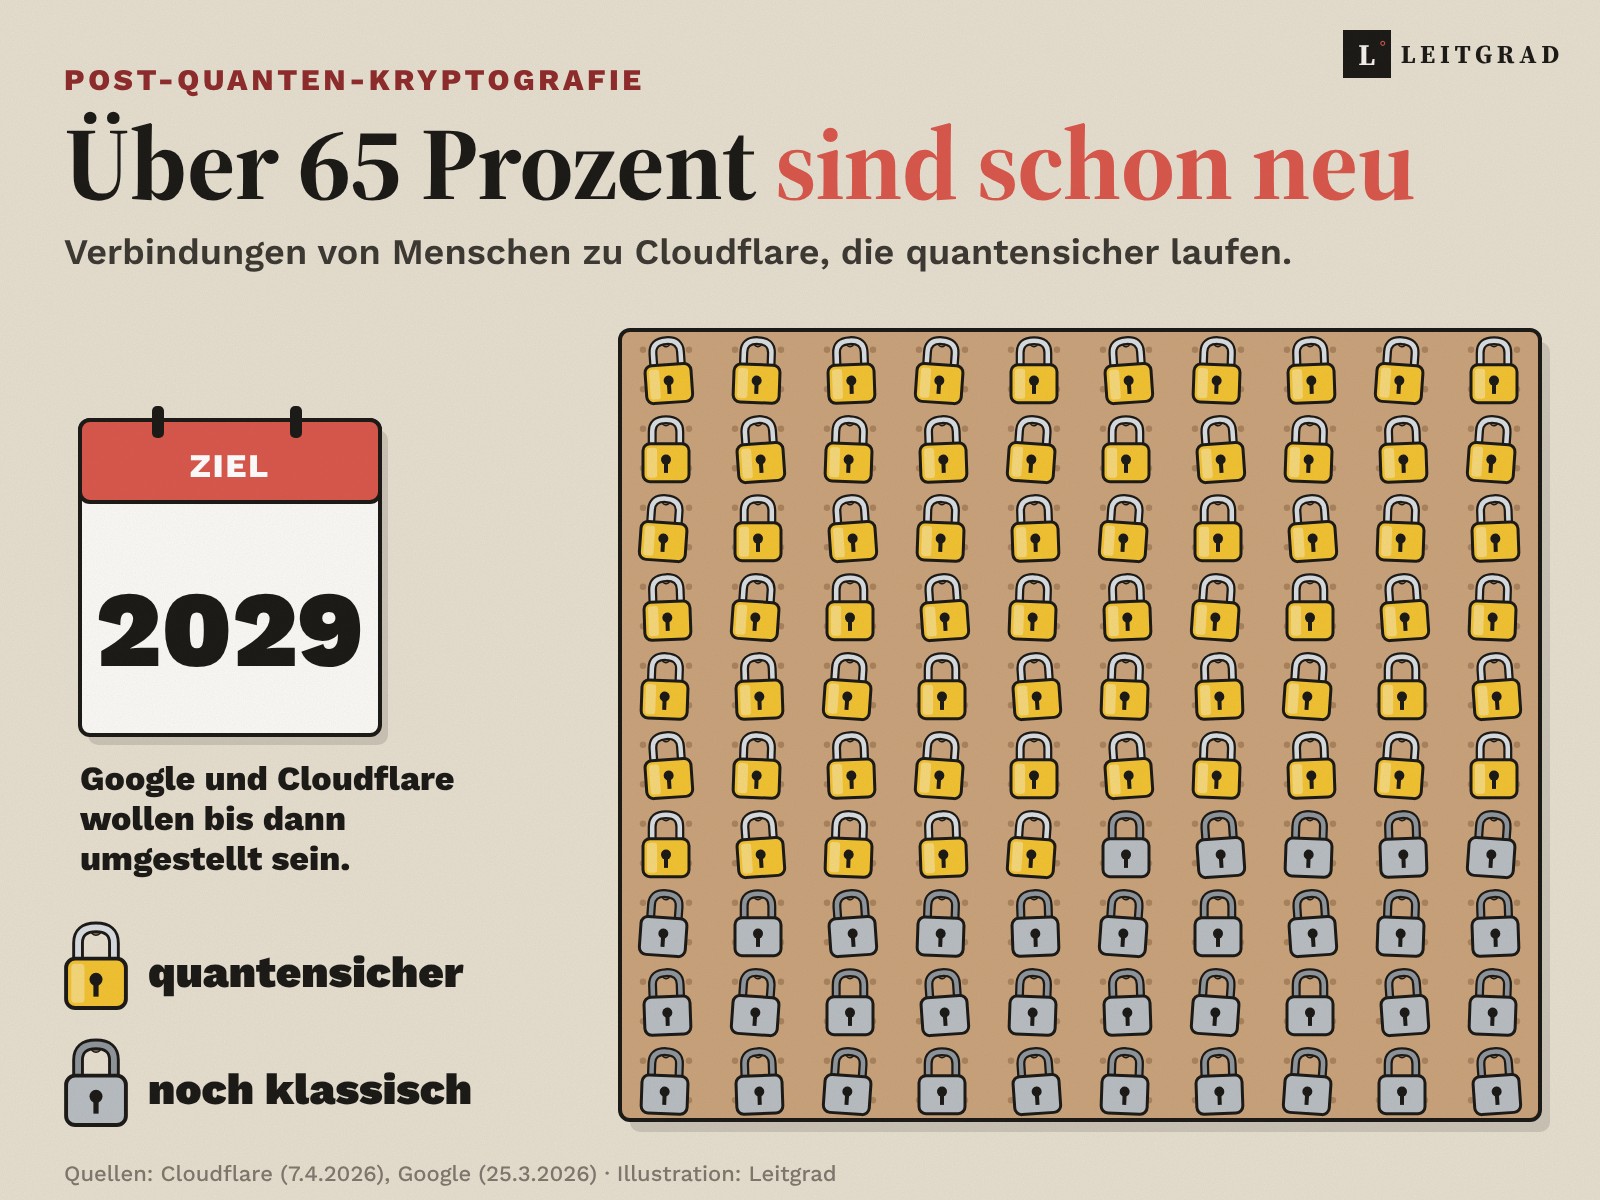
Illustration: Leitgrad. Quellen: Cloudflare (7.4.2026), Google (25.3.2026)
Kurz gesagt: Die Umstellung auf Post-Quanten-Kryptografie soll bis 2029 abgeschlossen sein. Google hat sich diese Frist im März 2026 gesetzt, Cloudflare im April, und der Kryptograf Filippo Valsorda spricht im Oktober von einem Konsens. Grund sind neue Schätzungen, wonach ein Quantencomputer heutige Public-Key-Verfahren mit deutlich weniger Qubits brechen könnte als angenommen. In der Schweiz legt die FINMA den Finanzinstituten eine Roadmap bis Mitte 2027 nahe; in ihrer Umfrage bei 60 Instituten hatten erst 8 Prozent eine. Für KMU ist ein Teil schon erledigt, wenn Browser, Server und SSH aktuell sind; offen bleiben vor allem Zertifikate, VPN und die Software der Lieferanten.
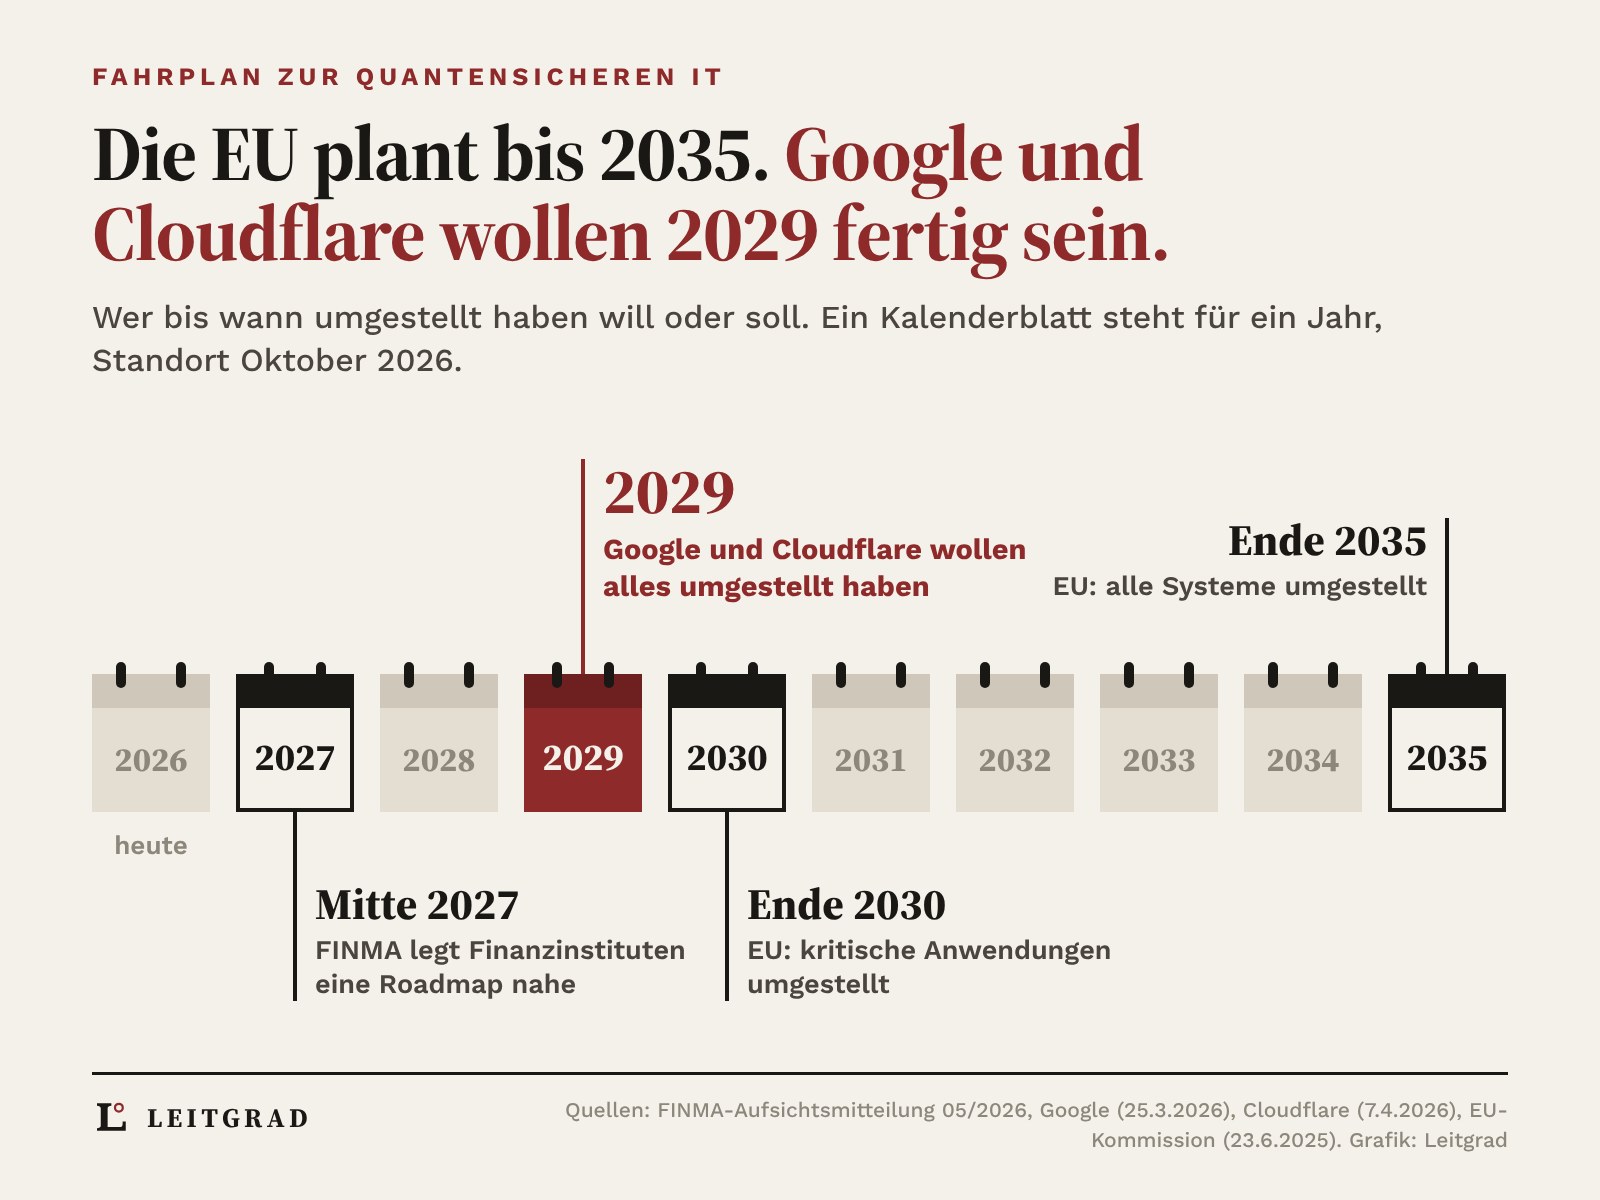
25. März 2026. Zwei Sicherheitsexpertinnen von Google veröffentlichen einen Blogbeitrag mit einem Titel wie aus dem Rückspiegel: «Quantum frontiers may be closer than they appear». Heather Adkins, Vizepräsidentin für Security Engineering, und die Kryptografin Sophie Schmieg setzen ihrem Konzern eine Frist. «We’re setting a timeline for post-quantum cryptography migration to 2029», schreiben sie im Google-Blog.
Sechs Tage später legt Google Research nach. Um die verbreitete Kurvenkryptografie mit 256 Bit zu brechen, genügten weniger als 500’000 physische Qubits, rund zwanzigmal weniger als bisher geschätzt (Google Research). Am 7. April zieht Cloudflare mit: volle Post-Quanten-Sicherheit bis 2029, inklusive Authentifizierung.
Am 12. Oktober fasst der Kryptograf Filippo Valsorda zusammen, was sich in der Fachwelt verschoben hat. Es gebe nun einen Konsens, dass der Übergang bis 2029 abgeschlossen sein muss. Gebaut ist die Maschine, gegen die man sich schützt, noch nicht. Die Frist steht trotzdem.
Warum eine Frist für eine Maschine, die noch fehlt
Der Grund heisst «harvest now, decrypt later»: heute abgreifen, später entschlüsseln. Wer verschlüsselten Datenverkehr jetzt speichert, kann ihn lesen, sobald ein genügend grosser Quantencomputer existiert. Für die Verschlüsselung ist die Gefahr deshalb schon heute real, schreibt Google. Bei Signaturen, also bei Zertifikaten und digitalen Unterschriften, ist sie künftig. Dort muss die Umstellung fertig sein, bevor die Maschine kommt. Google empfiehlt, die Authentifizierung jetzt zu priorisieren. Valsorda wird beim Schlüsselaustausch deutlicher: Verfahren ohne Post-Quanten-Schutz seien schon heute eine aktive, dringende Schwachstelle.
Die Werkzeuge liegen bereit. Im August 2024 hat das amerikanische Normeninstitut NIST die ersten drei Standards verabschiedet: ML-KEM für den Schlüsselaustausch, ML-DSA und SLH-DSA für Signaturen. Symmetrische Verfahren wie AES mit 256 Bit bleiben sicher, schreibt Valsorda. Wer Backups mit AES-256 verschlüsselt, muss dort nichts ändern.
Die Schweiz schreibt ihren Fahrplan bei den Banken
Am deutlichsten wird in der Schweiz die Finanzmarktaufsicht. Die FINMA befragte zwischen November 2025 und Januar 2026 60 Finanzinstitute, berichtet sie in ihrer Aufsichtsmitteilung 05/2026 vom 9. Juli. Rund zwei Drittel rechnen damit, innert sieben Jahren direkt von Quantenrisiken betroffen zu sein. 72 Prozent haben noch keine Massnahmen geplant oder getroffen. Eine konkrete Roadmap haben 8 Prozent.
Die FINMA legt eine solche Roadmap bis spätestens Mitte 2027 nahe. Dazu ein laufend gepflegtes Inventar aller Verschlüsselungs-, Signatur- und Authentifizierungsverfahren, auch für ausgelagerte Systeme. Bei neuen Auslagerungen im Software- und Datenbereich soll Kryptoagilität vorausgesetzt werden, also die Fähigkeit, Algorithmen auszutauschen, ohne die Architektur umzubauen. Die Verantwortung bleibt beim auslagernden Institut.
Das Bundesamt für Cybersicherheit BACS empfiehlt allen Organisationen, die Migration mittelfristig zu planen und dabei hybride Verfahren zu nutzen, die klassische und neue Algorithmen kombinieren (BACS). Die Hersteller planen die Umstellung in ihren Produkten, die Anwender stimmen sich mit ihnen ab. Die Roadmap der EU-Kommission sieht nationale Fahrpläne bis Ende 2026 vor, die Umstellung kritischer Anwendungen bis Ende 2030 und den Abschluss bis Ende 2035 (DG CONNECT).
Ein Teil der Arbeit ist schon getan
Die gute Nachricht für KMU: Viel geschieht im Hintergrund. Über 65 Prozent des Verkehrs, den Menschen über Cloudflare abwickeln, sind bereits quantensicher verschlüsselt, schreibt das Unternehmen. Möglich machen das vor allem Updates der Browser, die den neuen Schlüsselaustausch beherrschen (heise). Wer seine Software pflegt, ist hier oft schon geschützt.
Ähnlich beim Fernzugang. Die verbreitete Software OpenSSH nutzt seit Version 10.0 vom April 2025 standardmässig einen Post-Quanten-Schlüsselaustausch. Seit Version 10.1 warnt sie, wenn eine Verbindung ohne ihn läuft (OpenSSH). Und auch die Smartphones ziehen nach: Android 17 soll Signaturen mit ML-DSA schützen, kündigt Google an.
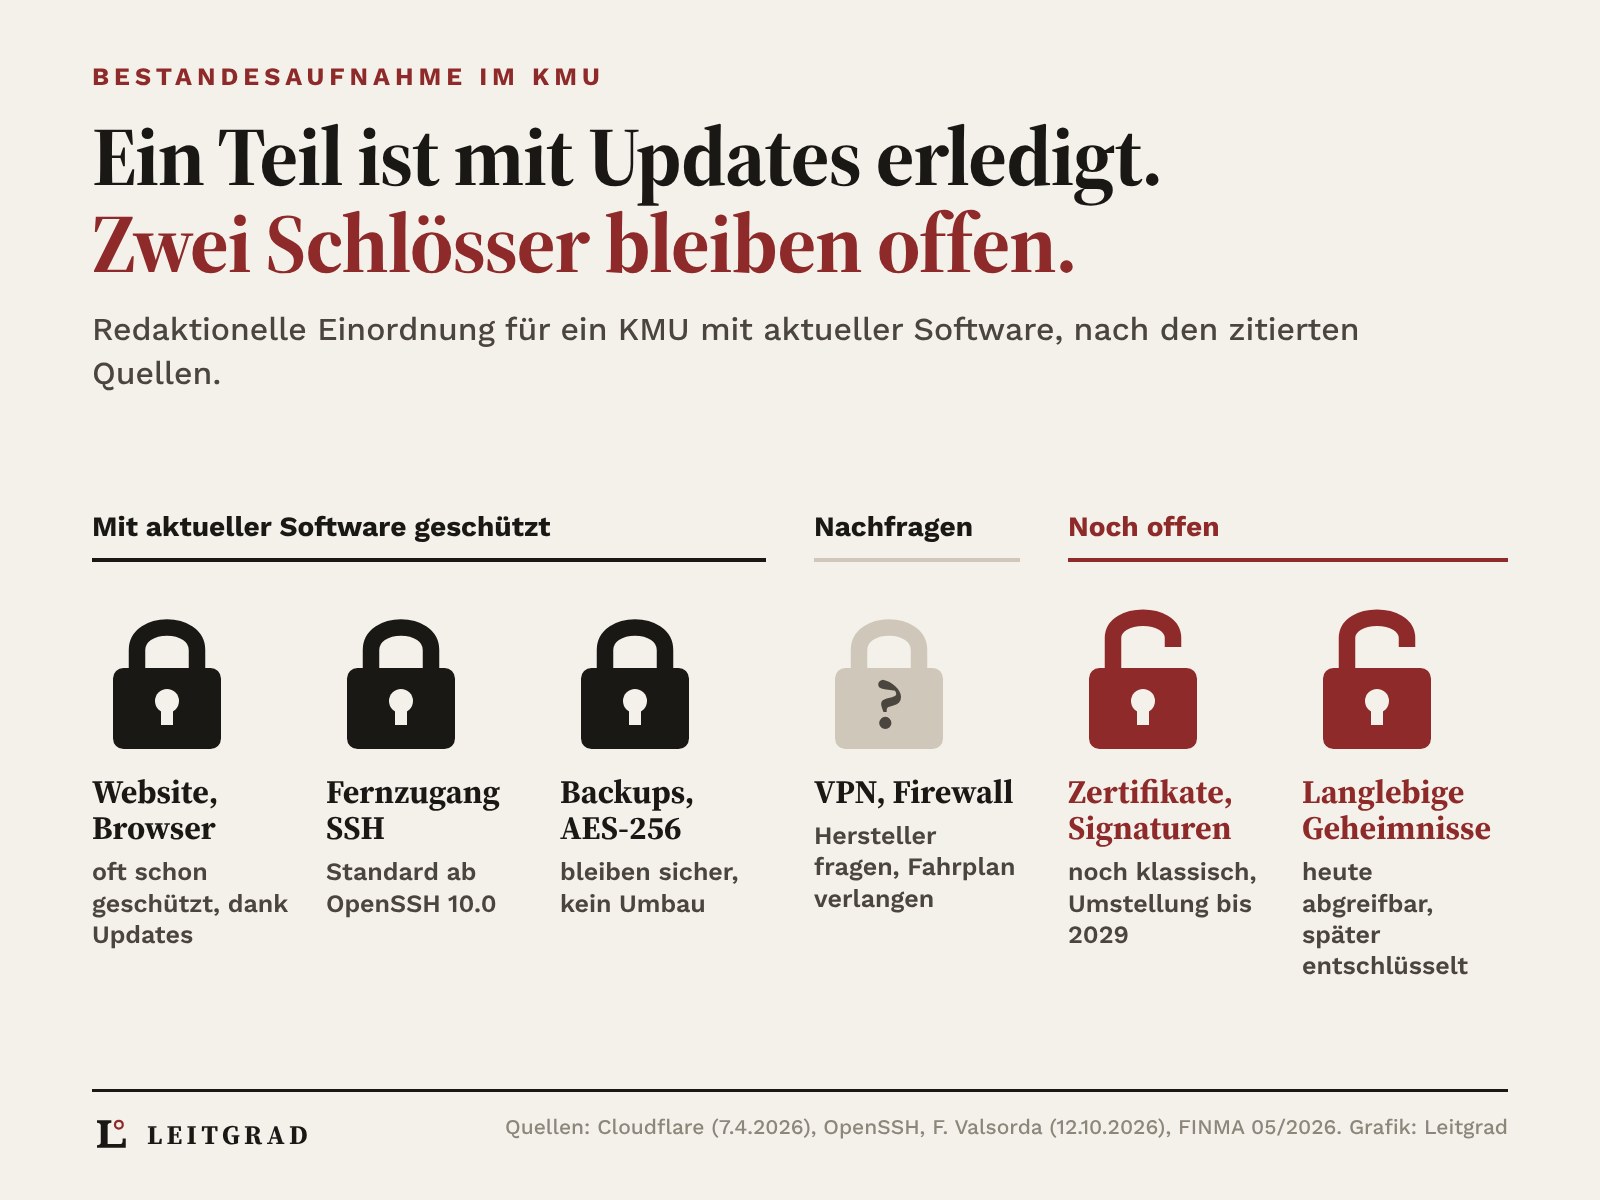
Offen sind die Ausweise des Internets. Zertifikate und Signaturen laufen meist noch klassisch. Cloudflare schreibt, die Arbeit sei erst getan, wenn auch die Authentifizierung umgestellt ist, und rechnet dafür mit Jahren statt Monaten.
Die wichtigste Frage geht an den Lieferanten
Verschlüsselung steckt in KMU meist in gekaufter Technik: in der Firewall, im VPN, im Onlineshop, in der Branchensoftware. Darum liegt der Hebel beim Einkauf. Cloudflare empfiehlt, Post-Quanten-Unterstützung als feste Anforderung in die Beschaffung aufzunehmen, Software aktuell zu halten, Zertifikate automatisch ausstellen zu lassen und kritische Drittanbieter samt deren Abhängigkeiten früh zu prüfen.
Valsorda rät von eigenen Protokollen ab und empfiehlt für Websites einen verbreiteten, aktuell gehaltenen ACME-Client, also die Software, die Zertifikate automatisch erneuert. Für 2027 erwartet er sogenannte Merkle Tree Certificates, ein neues Zertifikatsformat für die Post-Quanten-Zeit.
Wer 2026 eine Firewall kauft und sie über 2029 hinaus betreiben will, braucht die Antwort jetzt. Die Frage nach dem Quantenschutz gehört deshalb in jede Offerte. Sie zu stellen, kostet einen Satz.
Zum Mitnehmen: Checkliste Post-Quanten-Kryptografie für KMU
- Inventar anlegen: Wo verschlüsselt oder signiert das Unternehmen? Website und Shop, E-Mail, VPN und Fernzugang, Cloud-Dienste, Kundenportal, elektronische Signaturen, Backups. Auch ausgelagerte Systeme gehören dazu (FINMA 05/2026).
- Langlebige Geheimnisse zuerst: Daten, deren Vertraulichkeit lange gewahrt bleiben muss, sind durch «harvest now, decrypt later» schon heute gefährdet (FINMA, Google).
- Software aktuell halten: Browser, Webserver, Betriebssysteme. Für SSH mindestens OpenSSH 10.0, dort ist der Post-Quanten-Schlüsselaustausch Standard.
- Zertifikate automatisieren: mit einem verbreiteten ACME-Client, damit der spätere Wechsel auf neue Zertifikate ohne Handarbeit läuft (Cloudflare, Valsorda).
- Lieferanten fragen: «Unterstützt Ihr Produkt den Schlüsselaustausch mit ML-KEM nach FIPS 203, etwa hybrid als X25519MLKEM768? Ab wann Signaturen mit ML-DSA? Wie lautet Ihr Fahrplan bis 2029?» Das gilt besonders für VPN, Firewall und Branchensoftware.
- Kryptoagilität in Verträge schreiben: Neue Software und Auslagerungen sollen Algorithmen austauschen können, ohne Umbau (FINMA).
- Keine Eigenbauten: Standardprotokolle wie TLS und SSH nutzen, keine selbst entwickelte Kryptografie (Valsorda).
- Hilfe holen: Fehlt intern das Wissen, einen externen Partner beiziehen, der Geschäft und IT kennt (BACS).
Häufige Fragen
Was ist Post-Quanten-Kryptografie?
Verschlüsselungs- und Signaturverfahren, die auch ein künftiger Quantencomputer nicht brechen kann. Die ersten Standards hat das NIST im August 2024 veröffentlicht: ML-KEM für den Schlüsselaustausch, ML-DSA und SLH-DSA für Signaturen.
Bis wann müssen Unternehmen auf Post-Quanten-Kryptografie umstellen?
Google und Cloudflare wollen bis 2029 umgestellt sein, Fachleute wie Filippo Valsorda sehen 2029 als Ziel. Die FINMA legt Finanzinstituten eine Roadmap bis Mitte 2027 nahe. Die EU nennt Ende 2030 für kritische Anwendungen und Ende 2035 für den Rest. Das BACS empfiehlt, die Migration mittelfristig zu planen.
Ist AES-256 quantensicher?
Ja, nach heutigem Stand. Symmetrische Verfahren mit 256-Bit-Schlüsseln bleiben sicher. Gefährdet sind asymmetrische Verfahren wie RSA und Kurvenkryptografie, die beim Schlüsselaustausch und bei Signaturen zum Einsatz kommen.
Quellen
- Google, Heather Adkins und Sophie Schmieg, Quantum frontiers may be closer than they appear, 25. März 2026 blog.google
- Google Research, Safeguarding cryptocurrency by disclosing quantum vulnerabilities responsibly, 31. März 2026 research.google
- Cloudflare, Bas Westerbaan, Cloudflare targets 2029 for full post-quantum security, 7. April 2026 blog.cloudflare.com
- Filippo Valsorda, (Post-Quantum) Cryptographic Right Answers, 12. Oktober 2026; A Cryptography Engineer’s Perspective on Quantum Computing Timelines, 6. April 2026 Right Answers · Timeline
- FINMA, Aufsichtsmitteilung 05/2026 zu Quantum Computing, 9. Juli 2026 Medienmitteilung · PDF
- BACS, Einschätzung: Handlungsbedarf im Zusammenhang mit Post-Quanten-Kryptografie, 15. November 2024 ncsc.admin.ch
- EU-Kommission, A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography, 23. Juni 2025; DG CONNECT, Präsentation der Meilensteine ec.europa.eu · enisa.europa.eu
- NIST, NIST Releases First 3 Finalized Post-Quantum Encryption Standards, 13. August 2024 nist.gov
- OpenSSH, Post-Quantum Cryptography openssh.org
- heise online, Cloudflare Report: Internet wächst um 19 Prozent, die Hälfte nutzt Quantenschutz, Dezember 2025 heise.de
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren