Eine Million Schweizer bei Revolut. Die Schweizer Aufsicht ist bei keinem davon zuständig
Revolut hat bestätigt, dass Unbefugte über eine echte Behörden-E-Mail-Domain Kundendaten erhielten: Ausweiskopien, Verifizierungsfotos, Transaktionshistorien. Gehackt wurde nichts. Warum dasselbe in der Schweiz schwerer wäre, und was das für eine Million Schweizer Revolut-Kunden bedeutet.
Revolut hat am 12. September bestätigt, dass Unbefugte Kundendaten erhielten: Ausweiskopien und Kontaktdaten, möglicherweise auch Verifizierungsfotos, Kontoauszüge und Transaktionen. Die Angreifer haben nichts gehackt. Sie haben gefragt. Von einer echten Behördenadresse aus.
Das Wichtigste in Kürze
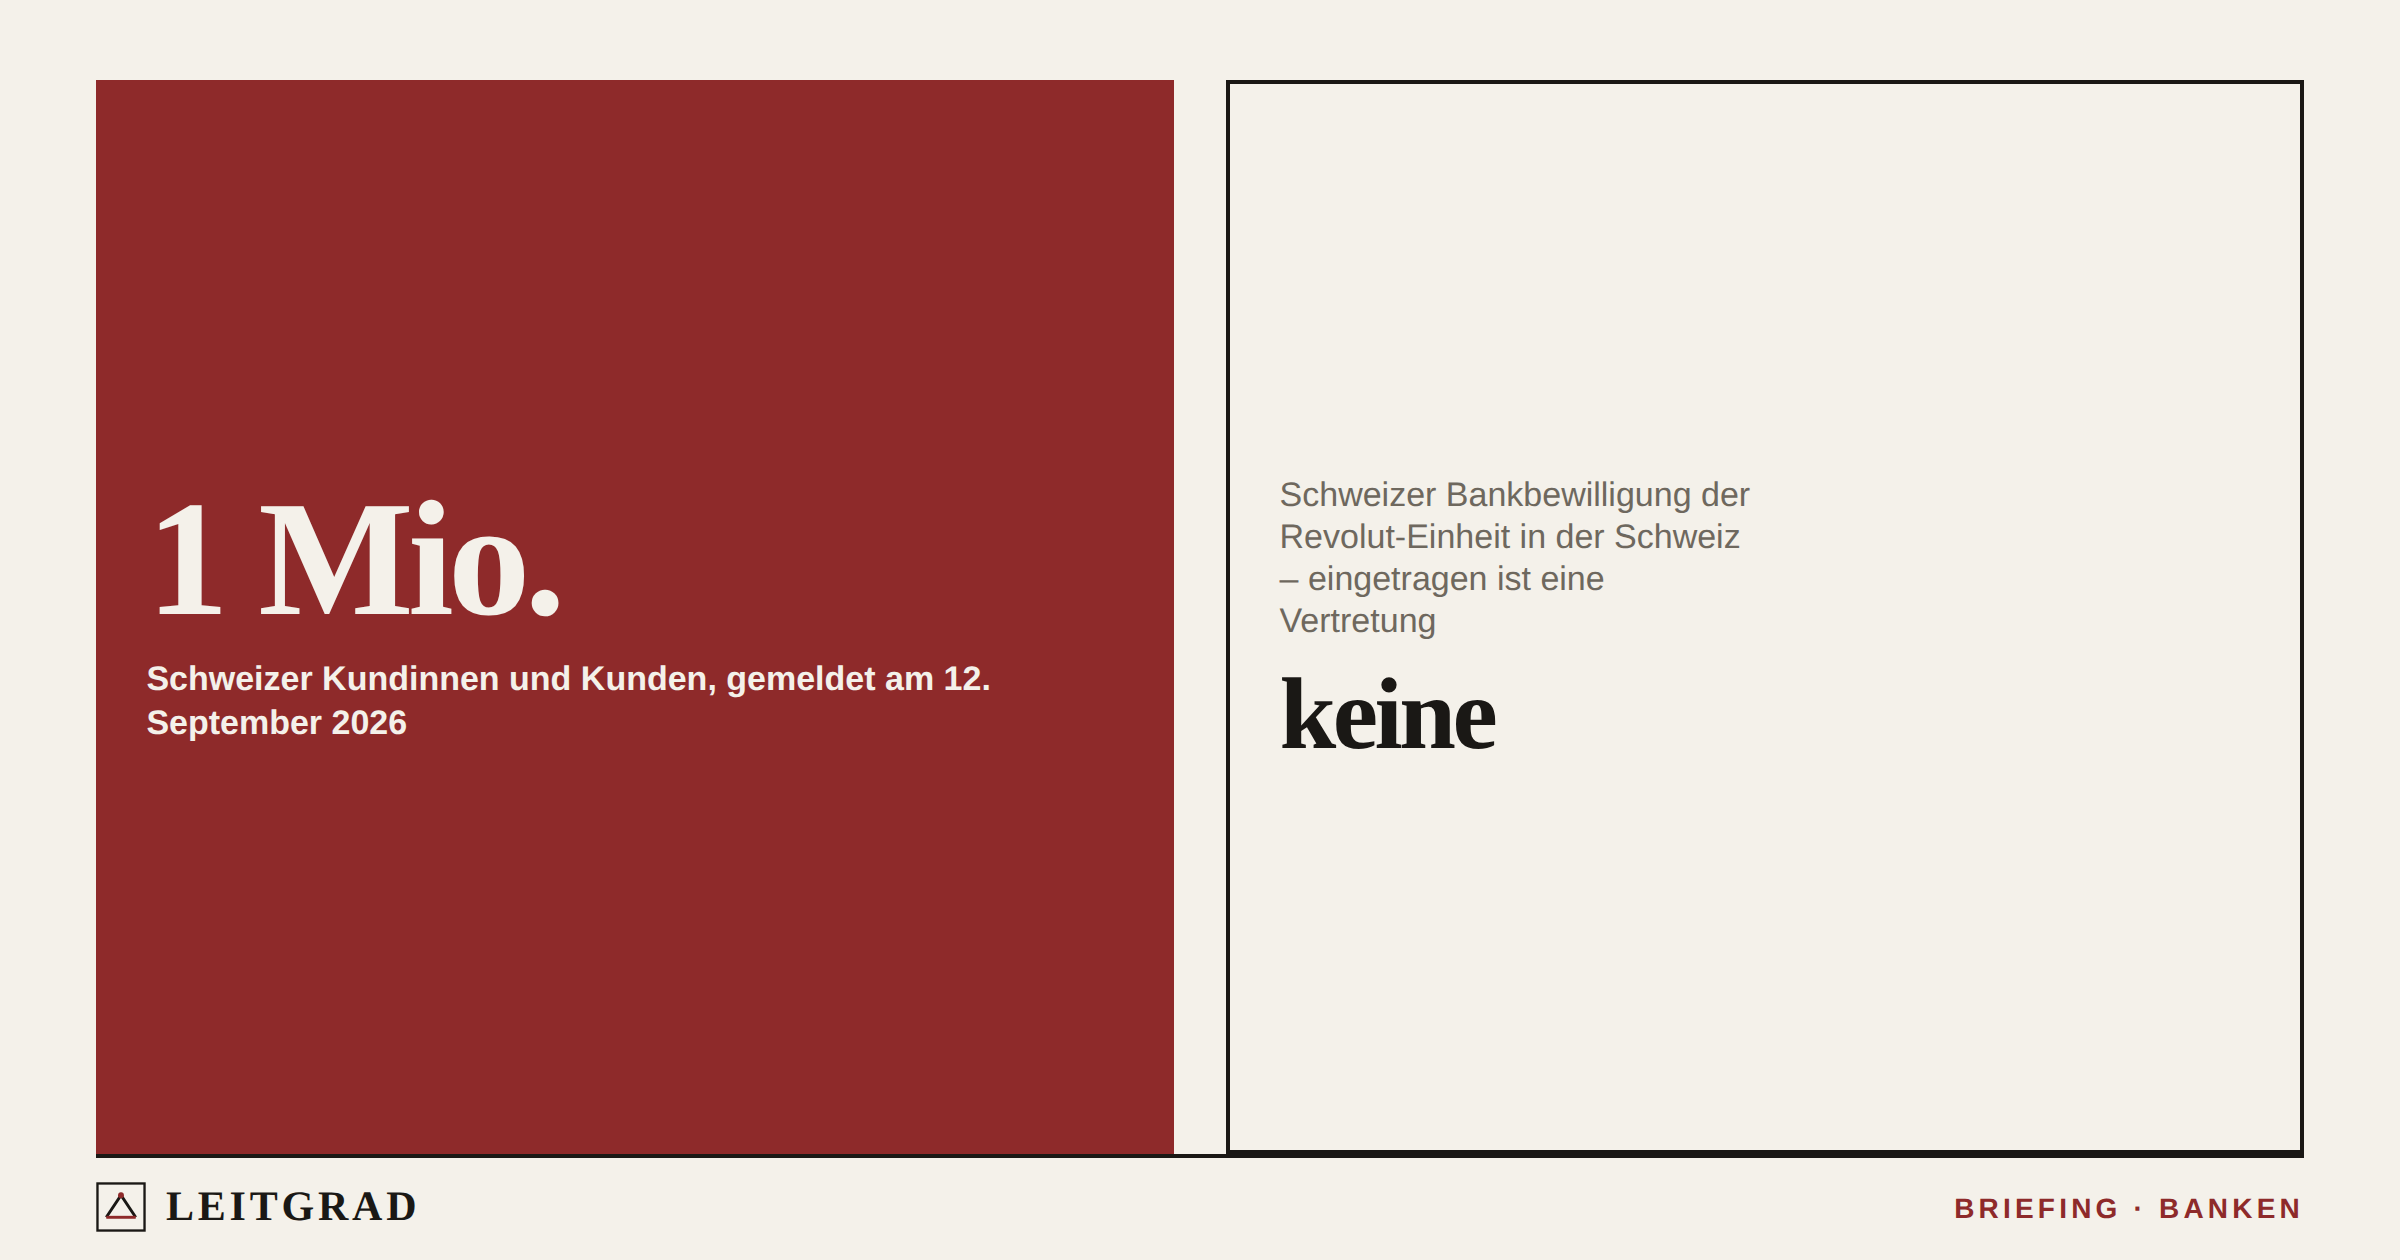
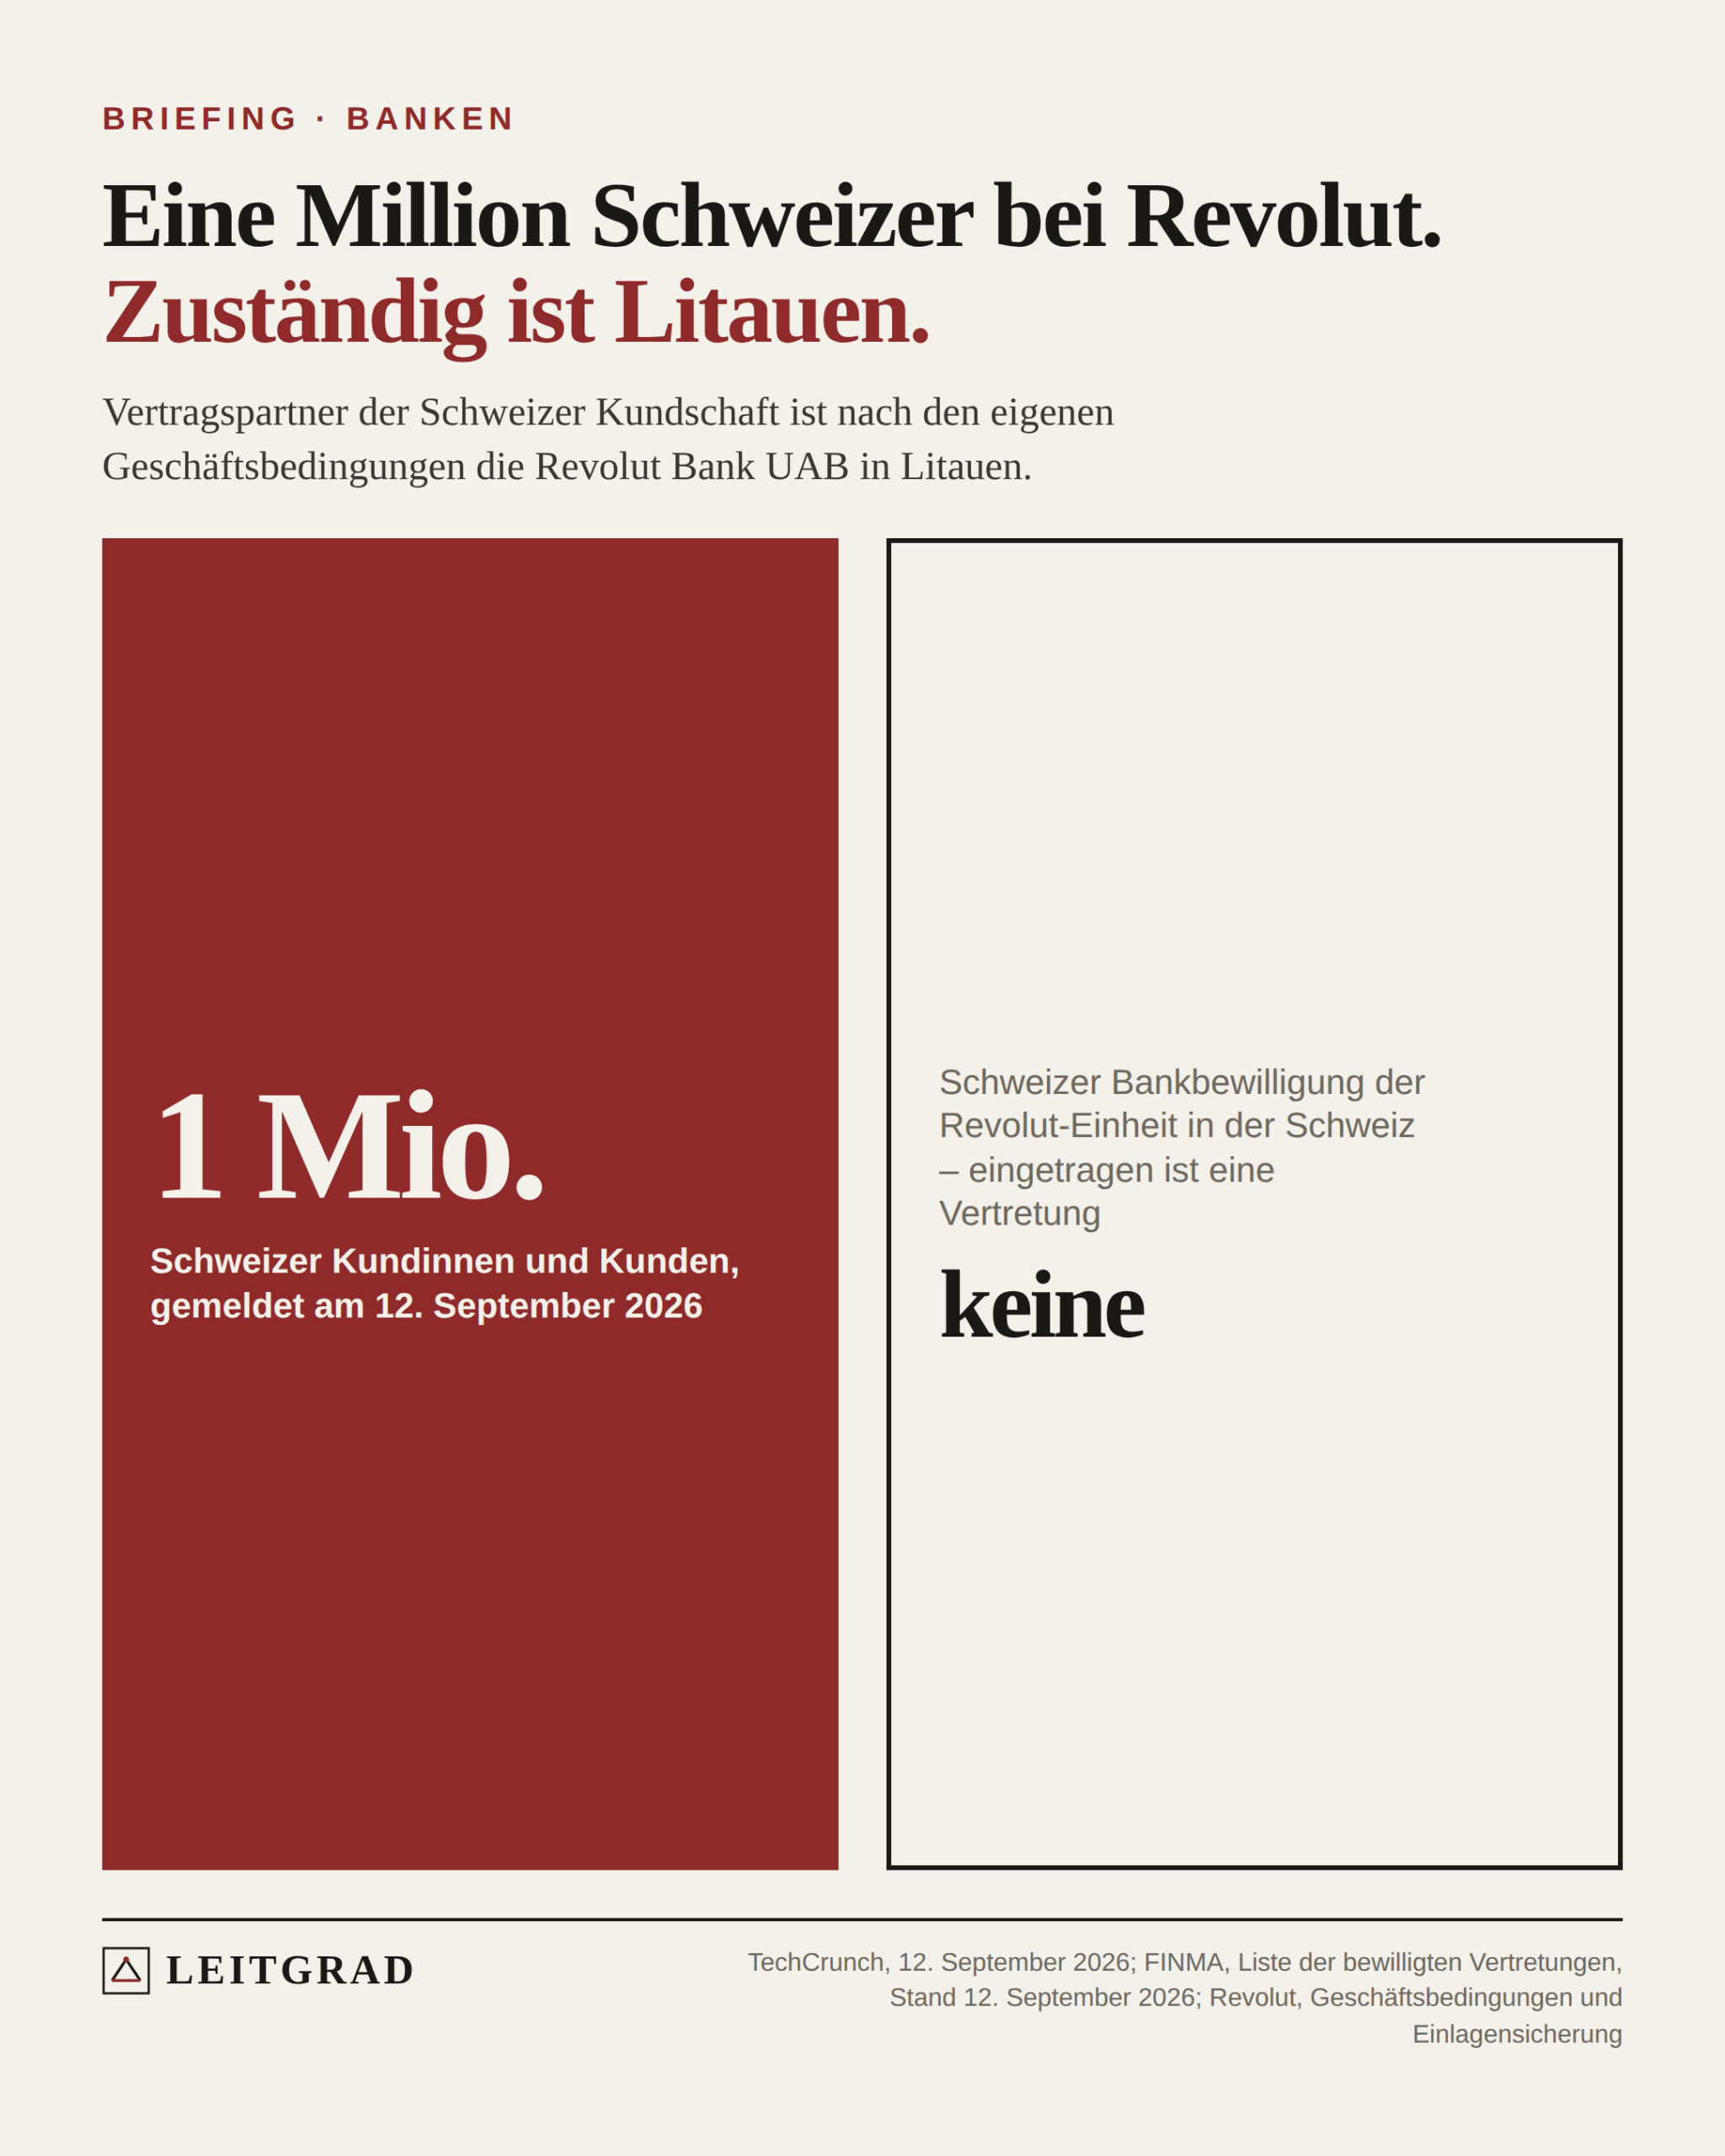
Ein Dritter nutzte laut Revolut eine echte Behörden-E-Mail-Domain, um gefälschte Datenanfragen zu stellen. Betroffen ist nach Angaben der Bank eine «limited» Zahl von Kunden; eine Zahl und die betroffenen Märkte nennt Revolut nicht, die missbrauchte Behörde ebenfalls nicht. Systeme und Kundengelder seien nicht betroffen. Revolut hat nach eigenen Angaben über 1,3 Millionen Kundinnen und Kunden in der Schweiz. Deren Vertragspartner ist eine litauische Bank. Die Schweizer Einheit ist bei der FINMA lediglich als Vertretung eingetragen, und Vertretungen unterstehen nach FINMA-Angaben keiner Aufsicht.
Eine Million Schweizer bei Revolut. Zuständig ist Litauen.
Vertragspartner der Schweizer Kundschaft ist nach den eigenen Geschäftsbedingungen die Revolut Bank UAB in Litauen.
Was passiert ist
Ein Sprecher von Revolut gegenüber TechCrunch: «Revolut recently identified a sophisticated external impersonation scam where an unauthorised third party utilised a legitimate government agency domain email to submit fraudulent requests for information.»
Der entscheidende Halbsatz ist «legitimate government agency domain email». Die Anfrage kam nicht von einer nachgemachten Adresse, sondern von einer echten. Sie passierte die Prüfung, weil es nichts zu prüfen gab.
Abgeflossen sind laut TechCrunch Identitäts- und Kontaktdaten (Geburtsdatum, Post- und E-Mail-Adresse, Telefonnummer) sowie Kopien von Pässen und Führerscheinen, möglicherweise auch Verifizierungs-Selfies, Kontoauszüge und Transaktionshistorien. Revolut hält fest: «Revolut systems and customer funds are unaffected.» Die betroffene Behörde, Strafverfolgungs- und Aufsichtsbehörden seien informiert, die Absenderadresse gesperrt.
Zwei Dinge sind ausdrücklich nicht bekannt: wie viele Kunden betroffen sind und ob Schweizer darunter sind. Eine Stellungnahme der FINMA oder des Datenschutzbeauftragten des Bundes lag bis zum Redaktionsschluss nicht vor.
Die Masche ist vier Jahre alt und hat einen Namen
Was Revolut widerfahren ist, heisst im Fachjargon Emergency Data Request. Strafverfolgungsbehörden können bei unmittelbarer Gefahr für Leib und Leben Daten anfordern, ohne den Gerichtsweg abzuwarten. Plattformen haben dafür beschleunigte Verfahren.
Der Sicherheitsjournalist Brian Krebs dokumentierte das Muster im März 2022. Mark Rasch, früherer Staatsanwalt im US-Justizministerium, damals: «Providers have a streamlined process where they publish the fax or contact information for police to get emergency access to data.» Discord rDiscord gab damals ein, aufauml;umte damals ein, auf eine Anfrage aus einem kompromittierten Behördenkonto hin innerhalb von höchstens einer Stunde die IP-Historie einer 18-jährigen Zielperson herausgegeben zu haben. Ein 15-Jähriger bot gefälschte Anfragen für 100 bis 250 Dollar an.
Im November 2024 warnte das FBI in einer Mitteilung an die Privatwirtschaft: «Cybercriminals are likely gaining access to compromised US and foreign government email addresses and using them to conduct fraudulent emergency data requests.» Der Preis war inzwischen auf 1000 bis 3000 Dollar pro erfolgreicher Anfrage gestiegen, ein Anbieter behauptete Zugang zu Behördenkonten in über 25 Ländern.
Wie gross das Problem ist, zeigt eine Zahl der Prüfplattform Kodex, gegründet von einem früheren FBI-Agenten: Von 1597 Notfallanfragen scheiterten innert zwölf Monaten 485 an der Verifikation, rund 30 Prozent. Knapp jede dritte Anfrage, die als behördlich daherkam, war es nicht.
Warum dasselbe in der Schweiz schwerer wäre
Hier liegt der Punkt, der für Schweizer Kunden zählt, und er ist kein Qualitätsurteil über Banken, sondern eine Frage des Rechts.
Eine Schweizer Bank darf das Bankkundengeheimnis nach Artikel 47 des Bankengesetzes nur brechen, soweit eine gesetzliche Auskunftspflicht gegenüber einer Behörde besteht. Freiwillige Kooperation ist keine Rechtsgrundlage; der Geheimnisbruch ist mit Freiheitsstrafe bis zu drei Jahren bedroht, fahrlässig mit Busse bis 250’000 Franken.
Im inländischen Strafverfahren verlangt Artikel 265 der Strafprozessordnung eine Herausgabeaufforderung der Strafbehörde mit Frist und Strafdrohung. Der Branchenverband Swico hält in seinem Leitfaden für Unternehmen fest, was dafür nötig ist: eine schriftliche und unterzeichnete Verfügung, welche das Kundenverhältnis bezeichnet, die Straftat benennt, die Rechtsgrundlage angibt und die verlangten Dokumente konkret aufführt. Eine E-Mail genügt nicht.
Bei ausländischen Anfragen ist die Lage noch klarer. Das Bundesamt für Justiz schreibt auf seiner Website: «Ein ausländischer Staatsanwalt kann z. B. nicht eine Bank in der Schweiz anweisen, die Konten eines mutmasslichen Betrügers zu sperren.» Ersuchen laufen über die Rechtshilfe, schriftlich und auf dem vorgesehenen Weg, nicht direkt an ein Institut, und schon gar nicht per Mail.
Genau diese Umständlichkeit, über die sich Ermittler regelmässig beklagen, ist hier ein Sicherheitsmerkmal. Ein Prozess, der ohne unterzeichnete Verfügung nicht anläuft, lässt sich nicht per gekapertem Mailkonto ansteuern.
Die Zahl, die zählt
Revolut meldete im April 2025 eine Million Privatkunden in der Schweiz. Julian Biegmann, General Manager Switzerland, damals: «Das Erreichen von einer Million Privatkunden in der Schweiz ist ein Beweis für den Wert, den wir unseren Kunden bieten.»
Was die meisten dieser Kunden nicht wissen dürften: Ihr Vertragspartner ist nach Revoluts eigenen Schweizer Geschäftsbedingungen die Revolut Bank UAB, ein Unternehmen litauischen Rechts, zugelassen von der Bank of Lithuania und der Europäischen Zentralbank. In der FINMA-Liste der bewilligten Vertretungen ausländischer Banken ist «Revolut Bank UAB, Litauen, vertreten durch Revolut (Switzerland) AG, Zürich» eingetragen.
Was eine solche Vertretung bedeutet, schreibt die FINMA selbst: «Representative offices of foreign banks and securities firms are not subject to prudential supervision.» Die Schweizer Einheit darf werben und Aufträge weiterleiten. Sie führt keine Konten und untersteht keiner Aufsicht.
Bei der Einlagensicherung wird es konkret. Revolut nennt auf der eigenen Schweizer Website «die öffentliche litauische Einrichtung ‚Einlagen- und Investitionsversicherung‘», gedeckt «bis zu 100.000 EUR für einen einzelnen Einleger». Nicht esisuisse, die Selbstregulierungsorganisation der Banken in der Schweiz, bei der jede Bank mit einer Geschäftsstelle in der Schweiz Mitglied sein muss und die bis 100’000 Franken pro Kunde und Bank deckt.
Das ist kein Vorwurf. Revolut legt es offen. Es ist ein Informationsproblem. Eine Million Menschen in der Schweiz bankieren unter einer Rechtsordnung, über die im Kleingedruckten informiert wird.
Und jetzt die Gegenrechnung
Wer daraus ableitet, Schweizer Institute seien gegen solche Vorfälle gefeit, hat die letzten zwei Jahre nicht verfolgt.
Im Juni 2025 wurde Chain IQ, ein Einkaufsdienstleister mit Sitz in Baar, angegriffen; rund ein Terabyte Daten wurde entwendet und im Darknet veröffentlicht. Betroffene Auftraggeber: UBS, Pictet, Implenia und Manor. Die Unternehmen betonten, es seien keine Kundendaten betroffen gewesen.
Im September 2024 forderten vier junge Schweizer von der Zürcher Kantonalbank 61 Bitcoin und drohten mit der Veröffentlichung von Kundendaten. Es ging um 58 unrechtmässig erlangte Datensätze. Einer der Verdächtigen war ein ehemaliger Mitarbeiter. Die ZKB zahlte nicht, erstattete Anzeige, es wurde nichts veröffentlicht.
Und einen Tag vor Revolut, am 11. September 2026, bestätigte Salt einen Vorfall, bei dem ein bestehender, legitimer Zugangspunkt zu einem Peripheriesystem missbraucht wurde. Betroffen: Name, Adresse, Mobilnummer, Geburtsdatum, E-Mail. Ein Eindringen in die eigenen Systeme schloss Salt aus.
Das Muster ist in allen vier Fällen dasselbe, und es ist nicht «schlechte Software». Es ist ein legitimer Zugang, der missbraucht wird: ein Zulieferer, ein ehemaliger Mitarbeiter, eine Schnittstelle, ein Mailkonto einer Behörde. Die Firewall war nie das Problem.
Neobank ist keine Kategorie
Die zweite falsche Schlussfolgerung wäre, digitale Banken gegen etablierte auszuspielen. Das Unterscheidungsmerkmal ist nicht das Alter, sondern die Bewilligung.
- neon hat keine eigene Bankbewilligung, arbeitet aber über die Hypothekarbank Lenzburg und schreibt: «Bei neon liegt dein Geld sicher bei unserer Partnerin Hypothekarbank Lenzburg und ist mit Schweizer Einlagensicherung bis 100’000 CHF geschützt.» Und: «Kein unnötiges Tracking, alle Daten sicher in der Schweiz.»
- Yuh hält fest, alle Bank- und Finanzdienstleistungen kommen von der FINMA-beaufsichtigten Swissquote Bank; die Gelder liegen «at Swissquote Bank Ltd in Switzerland».
- Zak ist ein Angebot der Bank Cler, also einer bewilligten Schweizer Bank.
- Alpian hat seit März 2022 eine eigene FINMA-Bankbewilligung.
Dass eine Schweizer Bewilligung kein Erfolgsgarant ist, zeigt derselbe Markt: radicant, die Digitalbank der Basellandschaftlichen Kantonalbank, gibt ihre FINMA-Bewilligung zurück und wird abgewickelt. Rund 20’000 Kunden wechseln zu Alpian.
Die richtige Frage an einen Anbieter lautet also nicht, wie modern die App ist. Sie lautet: Wer ist mein Vertragspartner, welche Aufsicht ist für ihn zuständig, welche Einlagensicherung greift, und wer darf unter welchen Voraussetzungen meine Daten sehen?
Wer die Argumente jetzt in der Hand hat
Ein Vorfall wie dieser verschiebt Verkaufsargumente. Die folgenden Schweizer Anbieter werben seit Jahren mit genau dem, worum es hier geht. Die Aussagen stammen von ihren eigenen Websites. Ein Werbeversprechen ist kein Audit, aber es ist eine öffentliche Zusage, an der man sie messen kann.
- Exoscale (Cloud): «We do NOT transfer data outside of the country where it was initially uploaded» und «Our company is based in Switzerland and does not have any affiliate or subsidiary in the United States.»
- Swisscom: «Data centers and cloud services exclusively according to Swiss law», dazu die Frage, die das Unternehmen selbst stellt: «Who is allowed to access, process and move your data?»
- Safe Swiss Cloud: «Your data is hosted 100% in Switzerland», «independent of foreign providers».
- MOUNT10 mit dem «Swiss Fort Knox»: «Ihre Daten bleiben in der Schweiz.»
- PXL Vision (Zürich, Identitätsprüfung): ISO 27001, ISAE 3402 Type 2, ZertES-Konformität; als Referenzen nennt die Firma unter anderem Swisscom, SBB, Swiss Life und die Zürcher Kantonalbank.
- Threema: «With own servers in an ‚ISO 27001‘-certified data center in Zurich» und ausdrücklich: «Threema is not subject to the CLOUD Act.»
- Proton (Genf): «Swiss companies are not allowed to share information with foreign law enforcement under criminal penalty» und «all surveillance requests must go through the courts».
Auffällig ist, dass alle diese Firmen dasselbe Argument benutzen, und es ist nicht Verschlüsselung. Es ist Zuständigkeit: Welches Gericht muss zustimmen, bevor jemand Ihre Daten sieht?
Der Befund
Der Vorfall bei Revolut ist kein Softwarefehler und kein Argument gegen digitale Banken. Er ist der Beleg dafür, dass der schwächste Punkt eines Finanzinstituts heute nicht seine Technik ist, sondern sein Verfahren zur Datenherausgabe, und dass dieses Verfahren nur so stark ist wie die Rechtsordnung, die es erzwingt.
Darin liegt der Schweizer Vorteil, und er ist unspektakulär: Wer hier Bankkundendaten sehen will, braucht eine unterzeichnete Verfügung, im Auslandsfall den Weg über die Rechtshilfe. Das ist langsam, umständlich und genau deshalb schwer zu fälschen.
Eine Million Menschen in der Schweiz haben sich für eine Bank entschieden, für die diese Regeln nicht gelten. Das ist ihr Recht. Es sollte nur eine Entscheidung sein und kein Versehen.
Arbeiten Sie in einem Schweizer Finanzinstitut und wissen, wie dort Behördenanfragen geprüft werden? Wir recherchieren weiter: Kontakt zur Redaktion. Vertrauliche Hinweise behandeln wir auf Wunsch anonym.
Korrektur vom 21. September 2026: Im ersten Satz nannten wir Verifizierungsfotos, Kontoauszüge und Transaktionen als abgeflossen. Revolut führt sie nur als möglich. Die Kundenzahl haben wir auf die Angabe von Revolut vom 16. September angepasst (über 1,3 statt rund 1 Million). Was seither bekannt wurde: Revolut: 680 Betroffene, ein Lizenzgesuch und eine fehlende Zahl.
Zur Methode: Sämtliche Aussagen in diesem Beitrag sind öffentlich dokumentiert und unten verlinkt. Leitgrad hat sie zusammengetragen, geprüft und eingeordnet. Es handelt sich nicht um eine Umfrage; niemand wurde für diesen Beitrag befragt. Ob Schweizer Kunden vom Vorfall betroffen sind, ist nicht bekannt. Eine im Juli 2026 aufgetauchte Behauptung, Millionen Revolut-Datensätze stünden im Darknet zum Verkauf, hatte Revolut zurückgewiesen; ein Zusammenhang mit dem Vorfall vom 12. September ist nicht belegt.
Quellen (abgerufen am 12. September 2026)
- TechCrunch, Revolut confirms customer data breach through fake government requests (12. September 2026)
- FINMA, Bewilligte Vertretungen von ausländischen Banken und Wertpapierhäusern (Stand 12. September 2026) und Representative offices of foreign banks
- Revolut, Allgemeine Geschäftsbedingungen Schweiz (in Kraft ab 31. März 2026) und Informationen zur Einlagensicherung
- esisuisse, Einlagensicherung der Banken in der Schweiz
- finews.ch, Revolut erreicht eine Million Kunden in der Schweiz (2. April 2025)
- Bankengesetz, Art. 47 BankG; Art. 265 StPO; Swico, Leitfaden Behördenanfragen
- Bundesamt für Justiz, Beweiserhebung
- KrebsOnSecurity, Hackers Gaining Power of Subpoena Via Fake «Emergency Data Requests» (29. März 2022) und FBI: Spike in Hacked Police Emails, Fake Subpoenas (9. November 2024)
- SRF, Hacker veröffentlichen Daten von UBS, Pictet und Manor (18. Juni 2025) und Erpressungsversuch gegen die ZKB (13. September 2024)
- 20 Minuten, Salt bestätigt Sicherheitsvorfall (11. September 2026)
- Selbstaussagen: neon, Yuh, Bank Cler / Zak, Alpian, Alpian zur Übernahme der radicant-Kunden (16. Dezember 2025), Exoscale, Swisscom, Safe Swiss Cloud, MOUNT10, PXL Vision, Threema, Proton
Mehr zu diesen Themen
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren
Teilen
Weiterlesen
Das Morgen-Briefing
Sie lesen Leitgrad öfter? Bei Google als bevorzugte Quelle markieren