Kurz gesagt
F5 hat am 18. November 2026 die NGINX-Versionen 1.30.7 und 1.31.9 veröffentlicht. Sie schliessen unter anderem zwei Lücken im HTTP/2-Teil des Webservers. Die schwerere steckt seit Version 1.9.5 aus dem Jahr 2015 im Code. Die Entdecker von Wiz bewerten beide mit 9,2 von 10 Punkten, weil Angreifer ohne Anmeldung Code auf dem Server ausführen könnten. Betroffen ist, wer NGINX mit eingeschaltetem HTTP/2 betreibt. Wer eine Website, einen Shop oder ein Kundenportal hat, sollte heute klären, welche Version läuft, und sonst den Hoster fragen.
NGINX ist das Programm, das auf vielen Servern die Webseiten ausliefert. Laut Wiz läuft es hinter mehr als 225 Millionen Websites, gestützt auf eine Zählung von Netcraft. Viele Inhaber wissen gar nicht, dass ihre Firmenseite darauf läuft, weil der Hoster oder die Webagentur den Server betreut. Genau das macht die neue Lücke heikel: Sie trifft eine Schicht, um die sich im KMU selten jemand kümmert.
Die Sicherheitsforscher von Wiz haben die beiden Fehler gefunden und mit F5, dem Hersteller von NGINX, koordiniert veröffentlicht. Parallel hat Rapid7 dieselbe schwerere Lücke beschrieben. Das NGINX-Projekt führt beide auf seiner Liste der Sicherheitshinweise.
Was ist passiert?
Am 18. November 2026 hat NGINX zwei neue Versionen herausgegeben: 1.30.7 für die stabile Linie und 1.31.9 für die Hauptlinie. Beide beheben eine ganze Reihe von Fehlern. Zwei davon stechen heraus, weil sie im HTTP/2-Teil sitzen, also in der modernen Variante des Webprotokolls, die heute fast jeder Browser nutzt.
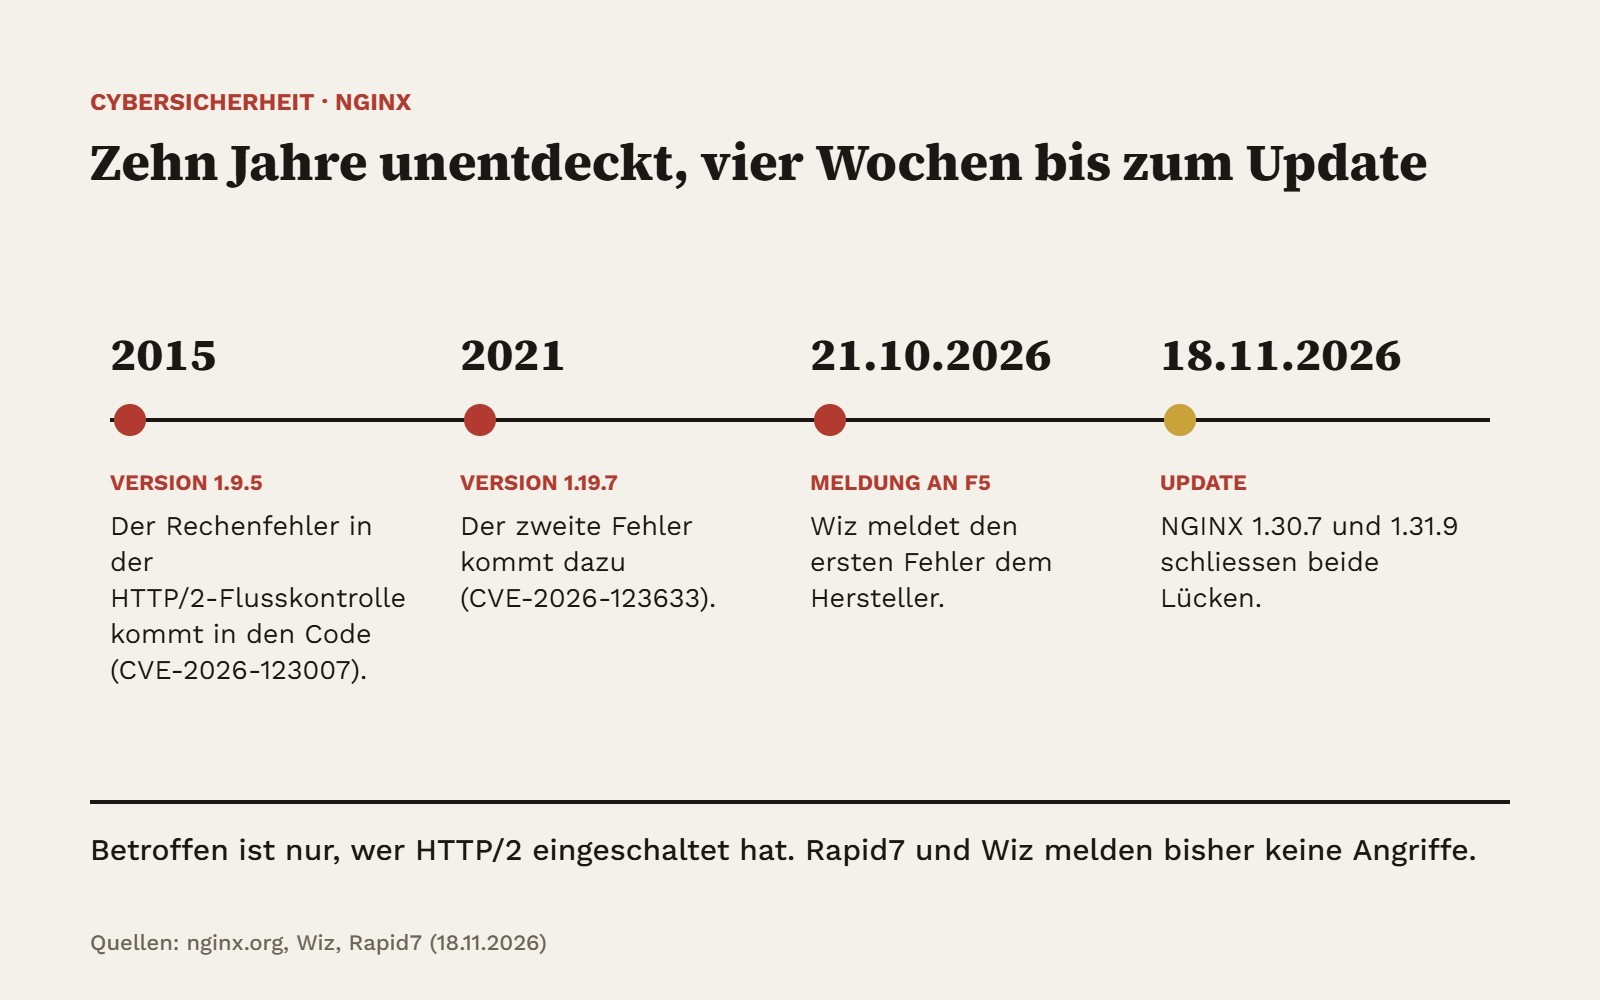
Die erste Lücke trägt die Nummer CVE-2026-123007. Es ist ein Rechenfehler in der Flusskontrolle von HTTP/2, der den Arbeitsspeicher beschädigen kann. Betroffen sind laut NGINX alle Versionen von 1.9.5 bis 1.31.8. Version 1.9.5 erschien 2015. Der Fehler war damit mehr als zehn Jahre im Code, bevor ihn jemand fand. Die zweite Lücke, CVE-2026-123633, betrifft die Versionen 1.19.7 bis 1.31.8. Wiz schreibt, dieser Fehler habe fast sechs Jahre im Code gesteckt.
Bei der Einstufung gehen die Angaben auseinander. Das NGINX-Projekt nennt die erste Lücke «major» und die zweite «medium». Wiz bewertet beide mit 9,2 von 10 Punkten nach dem Bewertungssystem CVSS 4.0 und stuft sie als kritisch ein. Der Unterschied erklärt sich aus dem Blickwinkel: Wiz rechnet mit dem schlimmsten Fall, dass ein Angreifer ohne Passwort eigenen Code auf dem Server startet.
Wer ist betroffen und wer nicht?
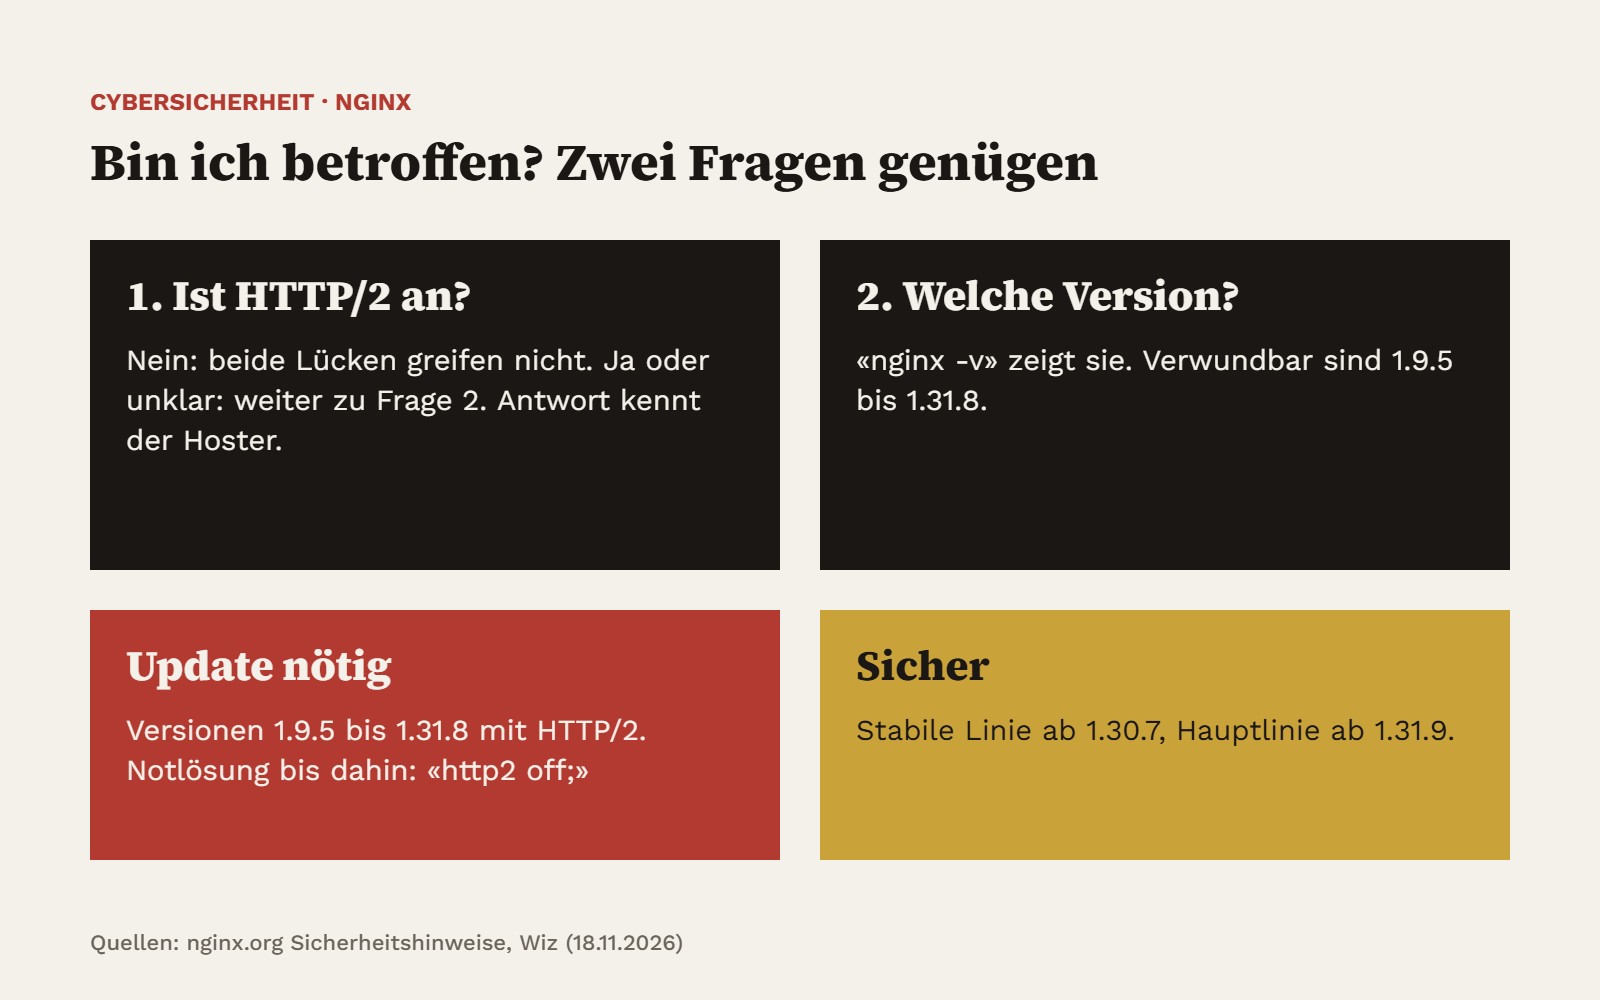
Entscheidend ist eine Einstellung. Wiz schreibt, beide Schwachstellen setzen voraus, dass HTTP/2 auf dem Server eingeschaltet ist. Das ist bei vielen Websites der Fall, weil HTTP/2 Seiten schneller lädt. Die zweite Lücke greift laut Wiz, wenn NGINX als Vermittler vor einer anderen Anwendung steht, etwa vor einem Shop oder einem Kundenportal. Die erste kann auch Server treffen, die über HTTPS einfach Dateien ausliefern.
Es gibt aber auch beruhigende Punkte. Wiz hat seinen Angriffscode nicht veröffentlicht. Rapid7 hat einen Machbarkeitsnachweis gezeigt, schreibt aber selbst, dass ein Angriff über diese Lücke sehr viel Datenverkehr braucht: Im Labor waren es rund 128 Gigabyte HTTP/2-Daten. Keine der beiden Quellen berichtet bisher von Angriffen in freier Wildbahn. Das ist ein Zeitfenster, kein Freipass. Im Mai 2026 wurde eine andere NGINX-Lücke im Modul für Weiterleitungen laut Fachberichten bereits wenige Tage nach Bekanntwerden angegriffen.
Für Schweizer KMU ist die Lage typisch: Die Firmenwebsite liegt bei einem Hoster, der Shop bei einer Agentur, das Kundenportal bei einem Softwarelieferanten. Wer nicht weiss, wer welchen Server betreut, kann auch nicht prüfen, ob er gepatcht ist. Wir haben das gleiche Muster erst gestern bei Java4Shell beschrieben, und bei offenen Zugängen von Migrationspartnern zeigt sich dasselbe: Die Lücke liegt oft bei einem Dienstleister, die Verantwortung bleibt beim Unternehmen.
Was sagt das Schweizer Recht?
Das Datenschutzgesetz macht aus dem Update keine Kür. Nach Artikel 8 Absatz 1 DSG gewährleisten der Verantwortliche und der Auftragsbearbeiter «durch geeignete technische und organisatorische Massnahmen eine dem Risiko angemessene Datensicherheit». Wer über seine Website Kundendaten sammelt, etwa im Shop oder im Kontaktformular, ist der Verantwortliche. Der Hoster ist in aller Regel Auftragsbearbeiter. Beide stehen in der Pflicht.
Kommt es zu einem Einbruch, greift Artikel 24 DSG. Der Verantwortliche muss dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten so rasch als möglich melden, wenn eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für die betroffenen Personen führt. Der Auftragsbearbeiter muss seinerseits dem Verantwortlichen so rasch als möglich melden. Für den Inhaber heisst das: Er braucht eine Zusage seines Hosters, dass dieser ihn informiert, wenn etwas passiert, und er braucht einen Nachweis, dass bekannte Lücken geschlossen werden.
Was tun Sie jetzt konkret?
- Liste machen. Schreiben Sie auf, welche Websites, Shops, Portale und Schnittstellen Ihre Firma betreibt und wer jeden Server betreut.
- Hoster und Agentur fragen. Stellen Sie zwei Fragen schriftlich: Läuft NGINX mit HTTP/2? Ist die Version 1.30.7, 1.31.9 oder neuer installiert? Verlangen Sie ein Datum.
- Eigene Server selbst prüfen. Betreibt Ihre IT einen eigenen Server, zeigt der Befehl «nginx -v» die Version. Alles von 1.9.5 bis 1.31.8 braucht das Update.
- Notlösung kennen. Lässt sich nicht sofort aktualisieren, empfiehlt Wiz, HTTP/2 vorübergehend abzuschalten, ab Version 1.25.1 mit der Einstellung «http2 off;». Die Seite lädt dann etwas langsamer, bleibt aber erreichbar.
- Auf Warnzeichen achten. Unerklärliche Abstürze von NGINX oder Befehle, die der Webserver startet, sollte die IT prüfen. Wiz nennt sie allgemeine Warnzeichen, keine sicheren Belege.
- Vertrag nachschärfen. Halten Sie im Hosting- oder Wartungsvertrag fest, wie schnell kritische Updates eingespielt werden und dass der Dienstleister Sicherheitsvorfälle sofort meldet.
Warum trifft es gerade KMU?
Grosse Firmen haben Teams, die solche Meldungen am selben Tag lesen. Im KMU landet die Website oft bei einem Dienstleister, der viele Kunden betreut und Updates nach eigenem Takt einspielt. Wiz erinnert an frühere Fälle, in denen Angreifer gezielt verbreitete Standardinstallationen in grosser Zahl angriffen. Wer nachfragt, verkürzt diese Lücke. Wer wartet, verlässt sich darauf, dass der Dienstleister von selbst daran denkt.
Eine vorgeschaltete Schutzschicht hilft nur teilweise. Laut Wiz können Content-Delivery-Netze oder Web-Firewalls, die HTTP/2 selbst entgegennehmen, Angriffe je nach Bauart abfangen. Ob das bei Ihrer Website so ist, weiss der Hoster. Auch das gehört in die Anfrage.
Häufige Fragen
Wie erfahre ich, ob meine Website auf NGINX läuft?
Am schnellsten über den Hoster oder die Webagentur. Viele Hosting-Pakete nutzen NGINX, teils vor einem anderen Webserver. Die Frage kostet eine Mail.
Welche NGINX-Versionen sind sicher?
Laut NGINX sind die Versionen 1.30.7 und neuer in der stabilen Linie sowie 1.31.9 und neuer in der Hauptlinie nicht betroffen. Verwundbar sind 1.9.5 bis 1.31.8.
Wird die Lücke schon ausgenutzt?
Wiz und Rapid7 berichten bisher von keinen Angriffen. Rapid7 hat aber einen Machbarkeitsnachweis veröffentlicht. Bei einer anderen NGINX-Lücke lagen im Mai laut Fachberichten nur wenige Tage zwischen Bekanntwerden und ersten Angriffen.
Hilft es, HTTP/2 abzuschalten?
Ja, als Übergang. Beide Lücken setzen HTTP/2 voraus. Wiz empfiehlt das Abschalten nur bis zum Update und danach das Wiedereinschalten.
Muss ich etwas melden?
Nur, wenn tatsächlich eingebrochen wurde und daraus voraussichtlich ein hohes Risiko für betroffene Personen entsteht. Dann verlangt Artikel 24 DSG eine Meldung an den Datenschutzbeauftragten des Bundes, so rasch als möglich.
Zum Mitnehmen
- Zwei NGINX-Lücken im HTTP/2-Teil erlauben im schlimmsten Fall fremden Code auf dem Server. Sicher sind die Versionen 1.30.7 und 1.31.9 oder neuer.
- Fragen Sie Hoster und Agentur heute schriftlich nach Version und Datum des Updates, auch für Shop und Kundenportal.
- Datensicherheit ist nach DSG Pflicht von Firma und Dienstleister. Halten Sie Update-Fristen und Meldewege im Vertrag fest.
Quellen
Quellen
- nginx.org: Sicherheitshinweise zu CVE-2026-123007 und CVE-2026-123633
- nginx.org: Veröffentlichung von nginx 1.30.7 und 1.31.9, 18. November 2026
- Wiz: Unauthenticated Remote Code Execution in NGINX, 18. November 2026
- Rapid7: CVE-2026-123007, 18. November 2026
- Fedlex: Bundesgesetz über den Datenschutz (DSG), Art. 8 und 24
- Borns IT- und Windows-Blog: NGINX-Schwachstelle CVE-2026-42945 wird ausgenutzt, 17. Mai 2026
Erschienen am 19. November 2026, 22:35 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail