Kurz gesagt
Der US-Netzwerkspezialist Infoblox hat am 16. November 2026 einen unbefugten Zugriff auf Unternehmensdaten bestätigt. Der Weg führte laut Firma über einen kompromittierten Dienstleister für Datenmigration, der nach Recherchen von TechCrunch SharePoint-Umzüge anbietet. Laut Medienberichten, vor allem von The Register, flossen über seine Konten Netzwerkkonfigurationen von Kunden sowie Bank- und Sozialversicherungsdaten von Mitarbeitenden ab; Infoblox hat die Datenarten nicht bestätigt. Produkte, Cloud-Dienste und Updates sind nach Angaben von Infoblox nicht betroffen. Für Schweizer KMU heisst das: Wer IT-Umzüge auslagert, bleibt nach Datenschutzgesetz für die Datensicherheit verantwortlich und muss Partnerzugänge befristen, überwachen und nach dem Projekt schliessen.
Ein Dienstleister zieht Dateien von einem System ins nächste. Die Konten, die er dafür erhält, haben aber weitreichende Rechte. Über solche Konten kamen Angreifer laut Medienberichten bei Infoblox an Daten. Das US-Unternehmen liefert Software für DNS, DHCP und die Verwaltung von IP-Adressen, also für die Grundordnung von Firmennetzen.
Am 16. November 2026 bestätigte ein Sprecher gegenüber TechCrunch, man untersuche einen unbefugten Zugriff auf bestimmte Unternehmensinformationen. Er sei über einen kompromittierten Drittanbieter für Datenmigration erfolgt. Infoblox habe sofort die Notfallprozesse ausgelöst und den Vorfall eingedämmt. Den Namen des Dienstleisters nennt die Firma nicht.
Laut zwei Personen, die mit TechCrunch sprachen, bietet dieser Anbieter Migrationen für SharePoint an, die Dokumentenplattform von Microsoft. The Register berichtet unter Berufung auf Quellen, die Eindringlinge hätten Konten und Zugriffe des Dienstleisters genutzt, um Daten direkt aus SharePoint abzuziehen. Wie sie an diese Konten kamen, ist offen. Gegenüber The Register erklärte Infoblox zudem, externe Fachleute beigezogen zu haben.
Was abgeflossen ist und was nicht
Betroffen sind laut The Register zwei Gruppen; Infoblox hat die Angaben zu den Datenarten nicht bestätigt. Zuerst Kunden: Ein Teil der Daten stammt aus Sicherungen von NIOS, dem Betriebssystem der Infoblox-Geräte. Solche Sicherungen enthalten DNS- und DHCP-Einstellungen, Grid-Datenbanken und Berichtsprotokolle. Mit ihnen lässt sich ein Gerät wiederherstellen. Für Angreifer sind sie ein Bauplan des Kundennetzes.
Dann Mitarbeitende. In einer E-Mail von CEO Scott Harrell, die The Register einsehen konnte, ist von Bankangaben für die Lohnzahlung, Kontaktdaten, Geburtsdaten und Sozialversicherungsnummern die Rede, und zwar von Angestellten und ihren Angehörigen. Infoblox bietet ihnen zwei Jahre kostenlose Kreditüberwachung und Identitätsschutz an, dazu eine Prämie von 100 Dollar für einen Passwortmanager.
Infoblox betont, es gebe keine Hinweise, dass Produkte, Cloud-Dienste, Software-Updates oder Build- und Release-Prozesse betroffen seien. Wie viele Kunden betroffen sind, sagt die Firma nicht. Eine Quelle von TechCrunch berichtet, Infoblox habe die Zusammenarbeit mit dem Dienstleister beendet; bestätigt ist das nicht.
Der Zugang war echt, darum fiel er nicht auf
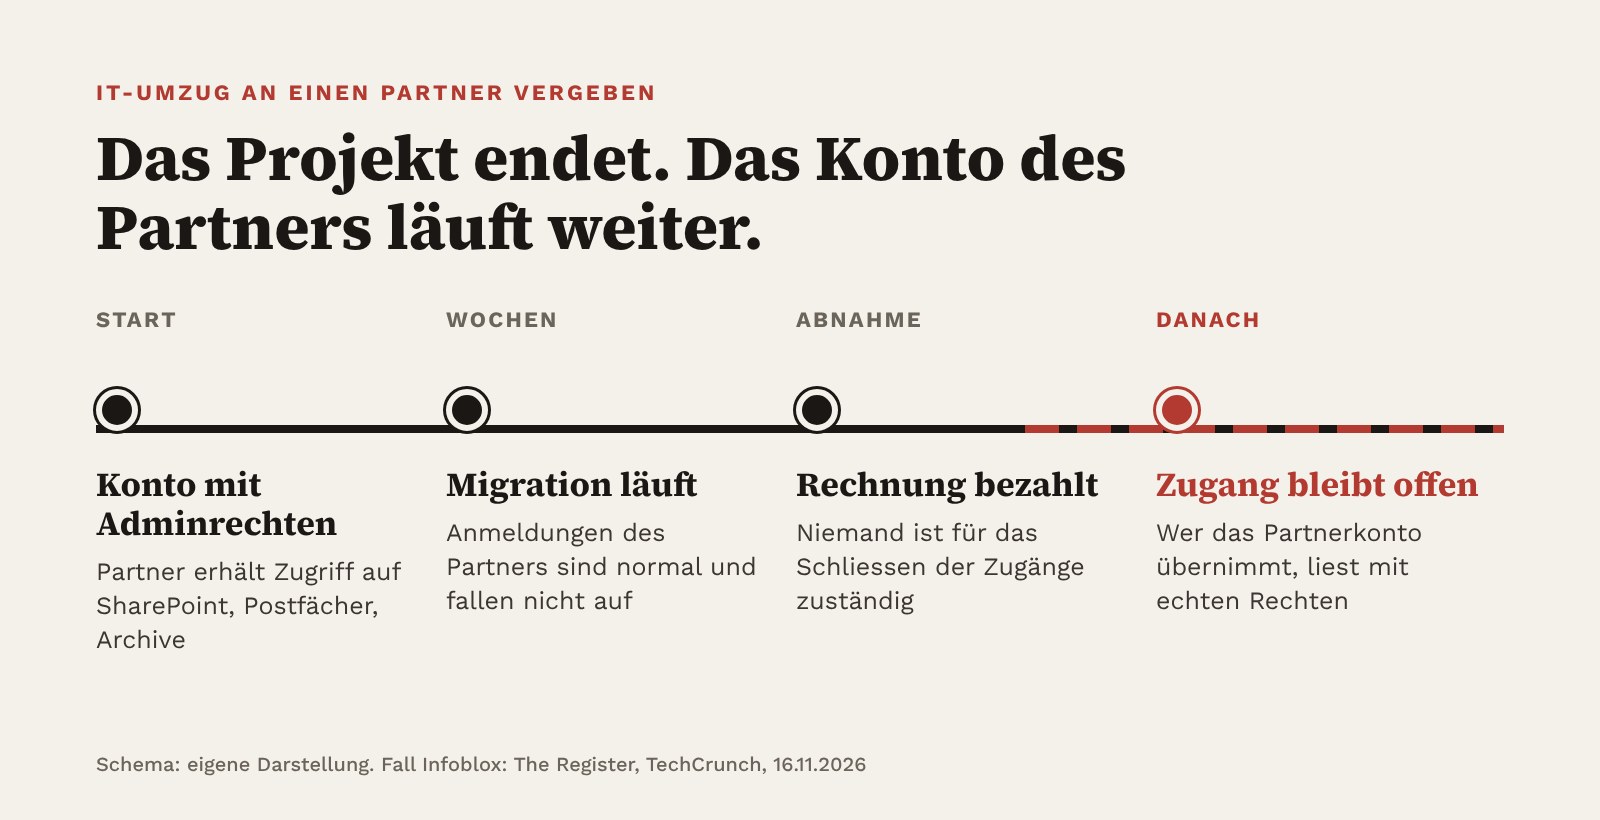
Ein Migrationspartner braucht viel. Oft erhält er Administratorrechte, weil alles schnell gehen soll. Meldet sich sein Konto an, wirkt das normal. Genau das macht solche Zugänge wertvoll: Wer sie übernimmt, sieht aus wie ein Lieferant bei der Arbeit. Für Angreifer ist das bequemer als jede Schwachstelle, auch wenn sie solche ebenfalls rasch ausnutzen, wie die Outlook-Lücke vom November zeigt.
Schweizer KMU kennen die Lage. Der Wechsel auf Microsoft 365, der Umzug des Dateiservers nach SharePoint, ein neues ERP: Solche Projekte machen selten eigene Leute. Das Bundesamt für Cybersicherheit (BACS) hält in seinen Empfehlungen für die Zusammenarbeit mit IT-Providern fest, dass gerade kleinere Unternehmen IT-Aufgaben häufig auslagern. Zugleich warnt es, dass «die Verantwortung nicht ausgelagert oder delegiert werden kann». Als kritisch gelten laut BACS-Seite zur Lieferkette Partner, die «privilegierten Zugriff auf die internen Systeme» haben.
Das Risiko steckt im Kalender. Ein Projekt hat ein Ende, ein Konto nicht von selbst. Die Abnahme ist gemacht, die Rechnung bezahlt, und das Partnerkonto mit globalen Rechten bleibt aktiv, weil sich niemand zuständig fühlt. Wer gesehen hat, was nach einer Kündigung mit Software und Daten noch geschehen kann, kennt das Problem.
Was das Datenschutzgesetz verlangt
Art. 8 Abs. 1 DSG verpflichtet den Verantwortlichen und den Auftragsbearbeiter, «durch geeignete technische und organisatorische Massnahmen eine dem Risiko angemessene Datensicherheit» zu gewährleisten. Abs. 2 ergänzt: «Die Massnahmen müssen es ermöglichen, Verletzungen der Datensicherheit zu vermeiden.» Ein Partnerkonto, das nach Projektende offen bleibt, ist als angemessene Massnahme schwer zu verteidigen.
Art. 9 erlaubt, die Bearbeitung von Personendaten einem Auftragsbearbeiter zu übertragen. Ein Migrationspartner, der Personalakten oder Kundendaten verschiebt, ist in aller Regel ein solcher. Abs. 2 zieht die Linie: «Der Verantwortliche muss sich insbesondere vergewissern, dass der Auftragsbearbeiter in der Lage ist, die Datensicherheit zu gewährleisten.» Eine Offerte und ein Handschlag reichen dafür nicht.
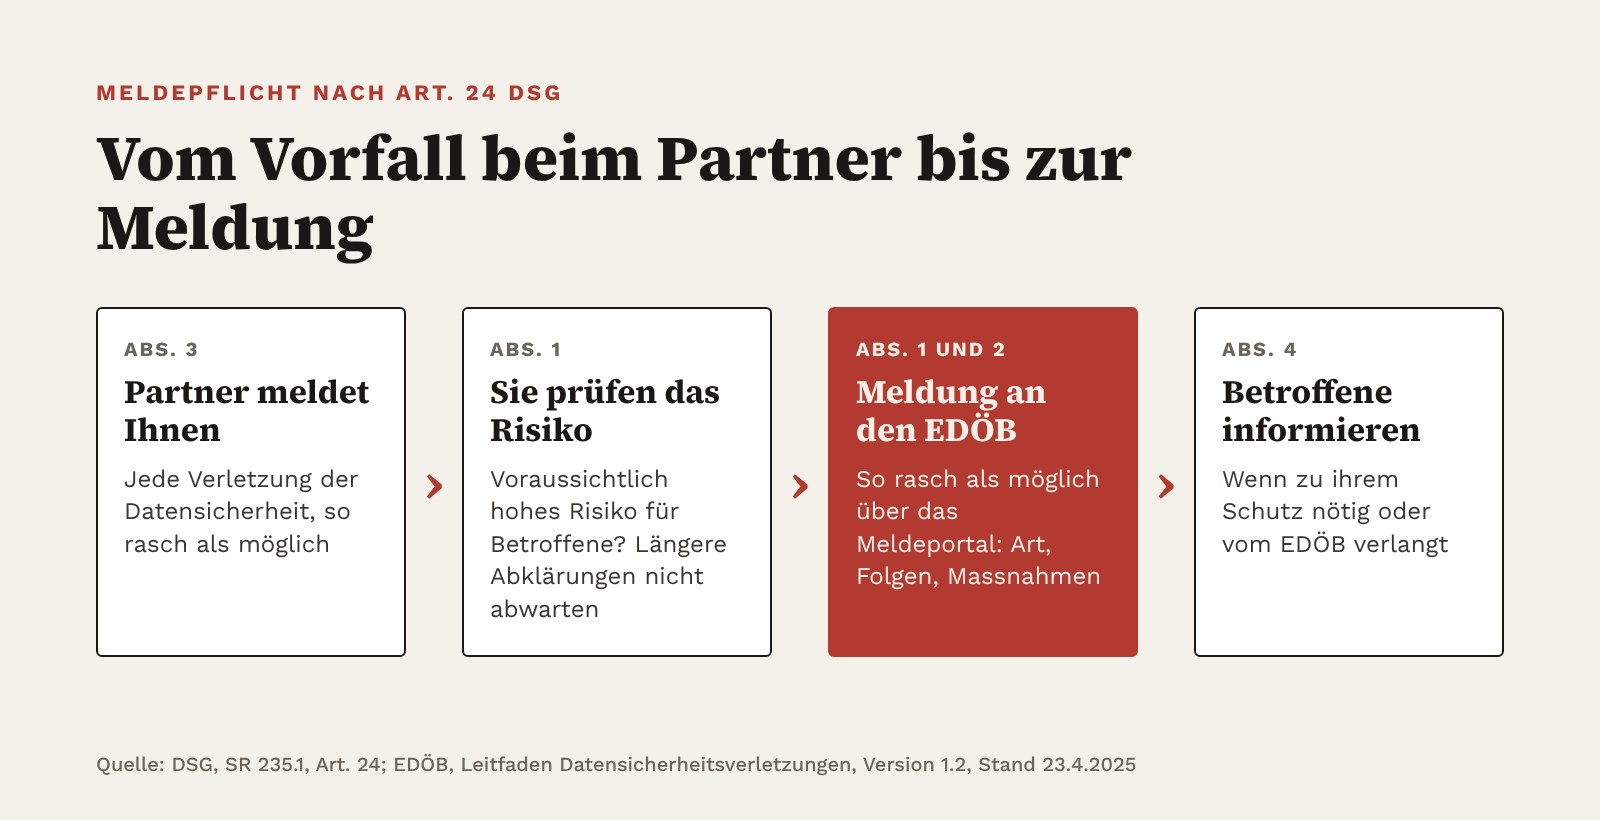
Kommt es zum Vorfall, greift Art. 24. Der Auftragsbearbeiter meldet dem Verantwortlichen «so rasch als möglich eine Verletzung der Datensicherheit». Das Unternehmen meldet dem EDÖB so rasch als möglich jede Verletzung, «die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt». Betroffene muss es informieren, wenn das zu ihrem Schutz nötig ist oder der EDÖB es verlangt.
Eine feste Stundenfrist kennt das Gesetz nicht. Der Leitfaden des EDÖB verlangt eine Meldung so rasch als möglich nach Kenntnisnahme. Länger dauernde Abklärungen, die ein hohes Risiko bestätigen oder ausschliessen, dürfen nicht abgewartet werden. Gemeldet wird über das Meldeportal des EDÖB. Den besten Schutz vor dieser Meldung bietet allerdings ein sauberer letzter Projekttag. Die folgenden Schritte gehören ins Pflichtenheft, bevor der Partner zum ersten Mal Zugang erhält.
Fünf Schritte für den letzten Projekttag
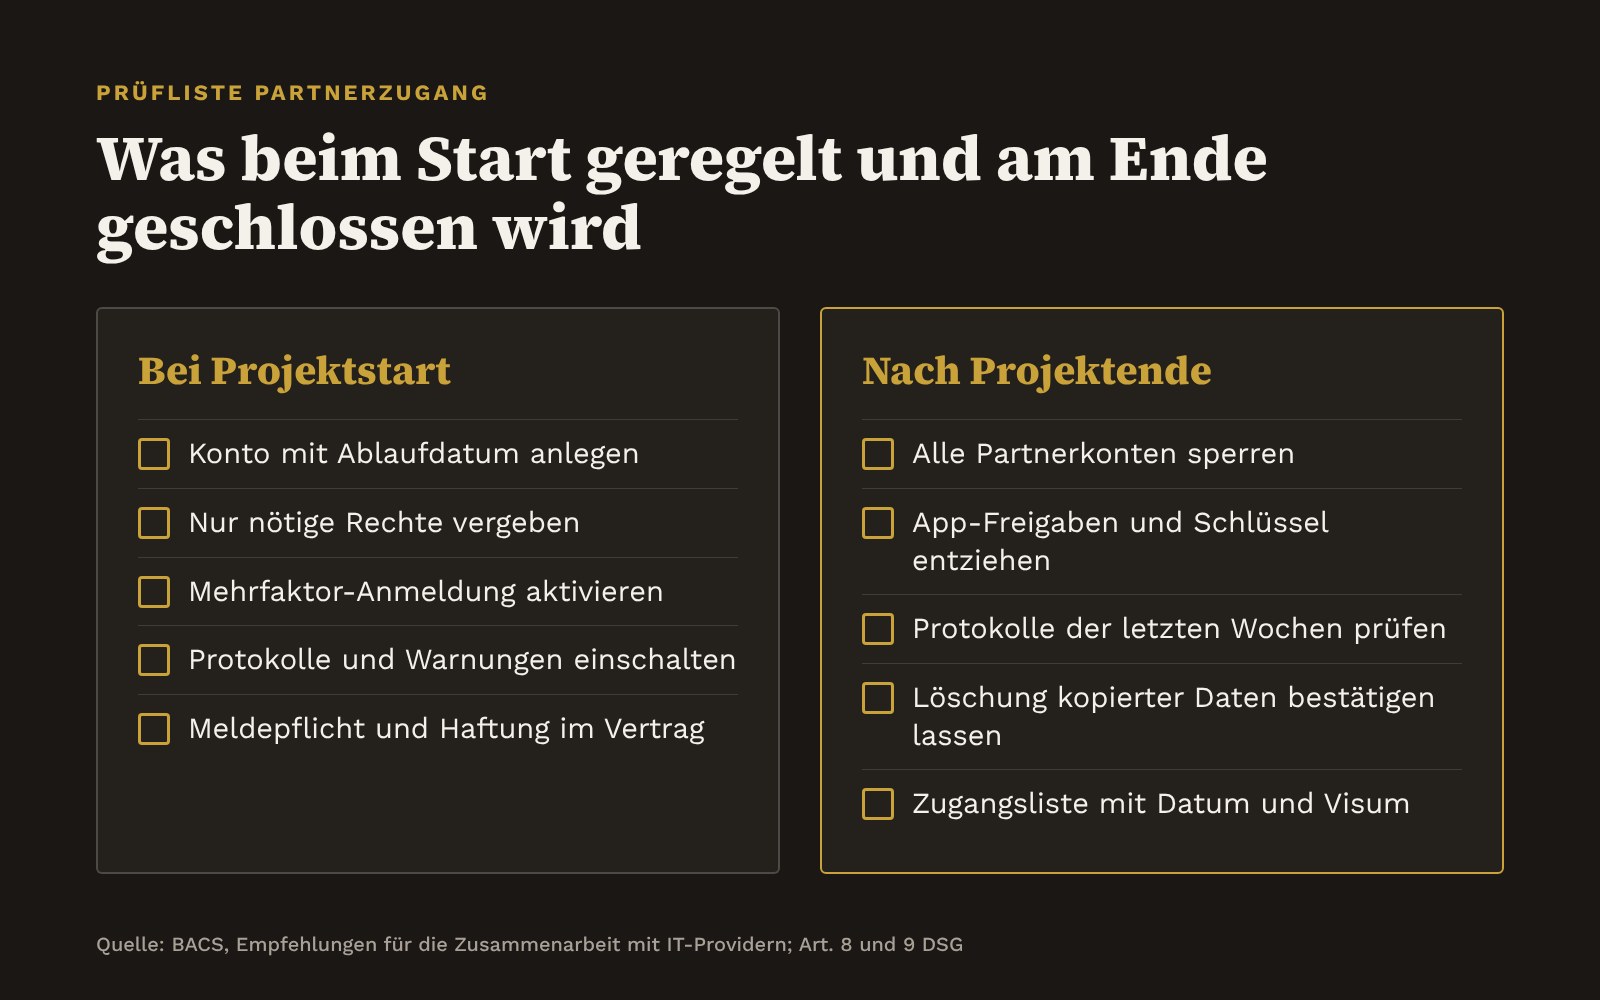
- Konten befristen. Jedes Dienstleisterkonto erhält beim Anlegen ein Ablaufdatum, das zum Projektplan passt. Verlängern ist ein bewusster Entscheid, kein Automatismus.
- Rechte knapp halten. Der Partner bekommt nur die Bereiche und Rollen, die er für die Migration braucht, dazu eine Mehrfaktor-Anmeldung. Das BACS nennt Microsoft 365 und Fernwartungszugänge ausdrücklich als Fälle dafür. Dasselbe Prinzip gilt für neue Programme mit Fernzugriff auf Firmenrechner.
- Protokolle einschalten und lesen. Anmeldungen und Massendownloads von Partnerkonten werden aufgezeichnet und während des Projekts geprüft. Eine Warnung bei verdächtigen Anmeldeversuchen gehört dazu.
- Abnahme mit Zugangsliste. Zur Abnahme gehört eine Liste aller Konten, App-Freigaben und Schlüssel, die der Partner genutzt hat. Jede Zeile wird gesperrt, gelöscht oder begründet weitergeführt, mit Datum und Visum.
- Vertrag schärfen. Der Vertrag regelt die Meldung von Vorfällen, die Löschung kopierter Daten nach Projektende, Haftung und Prüfrechte. Das BACS stellt dafür eine Vorlage «Lieferantenverträge: Best Practice» bereit.
Häufige Fragen
Ist ein Migrationspartner ein Auftragsbearbeiter nach DSG?
Wenn er im Auftrag Personendaten bearbeitet, etwa Personalakten oder Kundendaten verschiebt, in aller Regel ja. Dann gilt Art. 9 DSG: Das Unternehmen muss sich vergewissern, dass der Partner die Datensicherheit gewährleisten kann.
Muss jeder Vorfall dem EDÖB gemeldet werden?
Nein. Meldepflichtig ist eine Verletzung, die voraussichtlich zu einem hohen Risiko für die Betroffenen führt. Der Partner dagegen muss seinem Auftraggeber laut EDÖB-Leitfaden jede Verletzung melden, unabhängig von einer Risikoabwägung.
Wer haftet, wenn der Dienstleister gehackt wird?
Das regelt der Vertrag. Das BACS rät: «Legen Sie vertraglich fest, wie die Haftung in einem Schadenfall geregelt ist». Die Pflichten gegenüber Betroffenen und EDÖB bleiben beim Unternehmen.
Waren Infoblox-Produkte betroffen?
Laut Infoblox gibt es bisher keine Hinweise darauf. Die Firma hat nach eigenen Angaben Benachrichtigungen verschickt. Kunden mit NIOS-Geräten sollten prüfen, ob sie eine erhalten haben, und mit dem Hersteller klären, welche ihrer Daten betroffen sind.
Zum Mitnehmen
- Bei Infoblox kamen Angreifer laut Firma über einen kompromittierten Migrationsdienstleister an Unternehmensdaten, laut Medienberichten auch an Kunden- und Personaldaten.
- Nach Art. 8 und 9 DSG bleibt das Unternehmen für die Datensicherheit verantwortlich, auch wenn ein Partner die Arbeit macht.
- Partnerkonten mit Ablaufdatum anlegen, Anmeldungen protokollieren und bei der Abnahme jede Berechtigung schliessen.
Quellen
Quellen
- TechCrunch: Statement von Infoblox zum Sicherheitsvorfall, 16.11.2026
- The Register: Infoblox customer and staff data exposed in SharePoint breach, 16.11.2026
- Security Affairs: Infoblox confirms supply chain breach, 17.11.2026
- Bundesgesetz über den Datenschutz (DSG), SR 235.1, Art. 8, 9, 24
- EDÖB: Leitfaden zur Meldung von Datensicherheitsverletzungen, Version 1.2, Stand 23.4.2025
- BACS: Empfehlungen für die Zusammenarbeit mit IT-Providern
- BACS: Cybersicherheit in der Lieferkette
Erschienen am 19. November 2026, 05:10 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail