Kurz gesagt
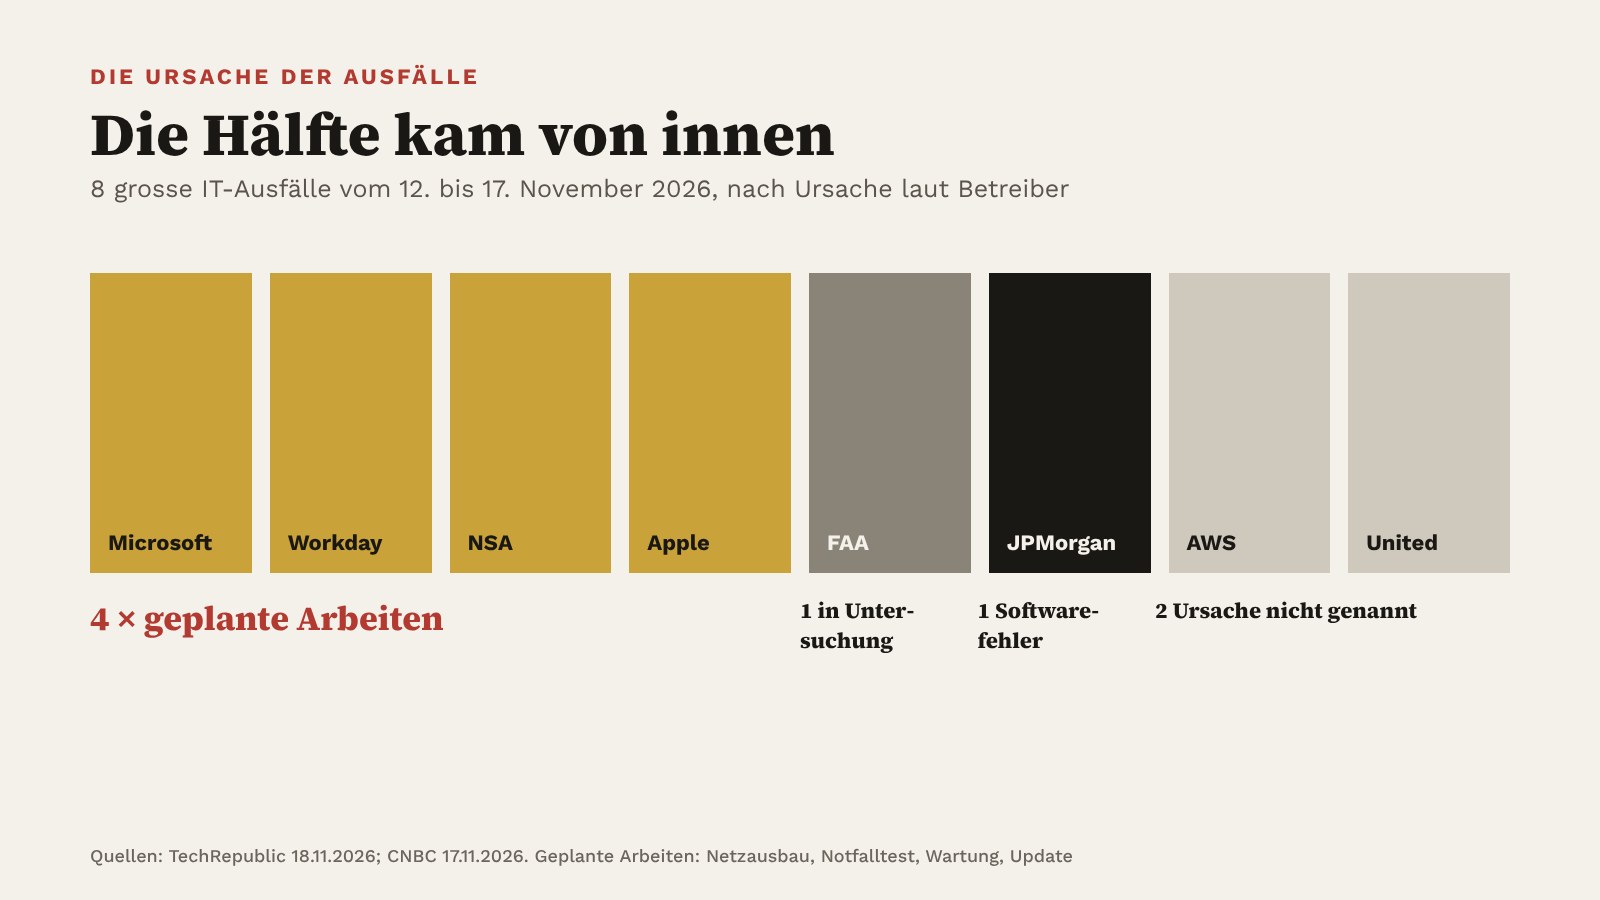
Zwischen dem 12. und dem 17. November fielen bei acht grossen Organisationen Systeme aus, darunter Microsoft 365, die US-Flugsicherung FAA, die Bank JPMorgan Chase und Apple. Hinweise auf einen Angriff gibt es nach heutigem Stand nicht. In vier Fällen begann der Ausfall nach Angaben der Betreiber mit geplanten Arbeiten: einem Netzausbau, einem Notfalltest, einer Wartung, einem Update. Für KMU heisst das: Das grösste Risiko für die eigene IT ist oft die nächste Änderung, nicht der nächste Angreifer.
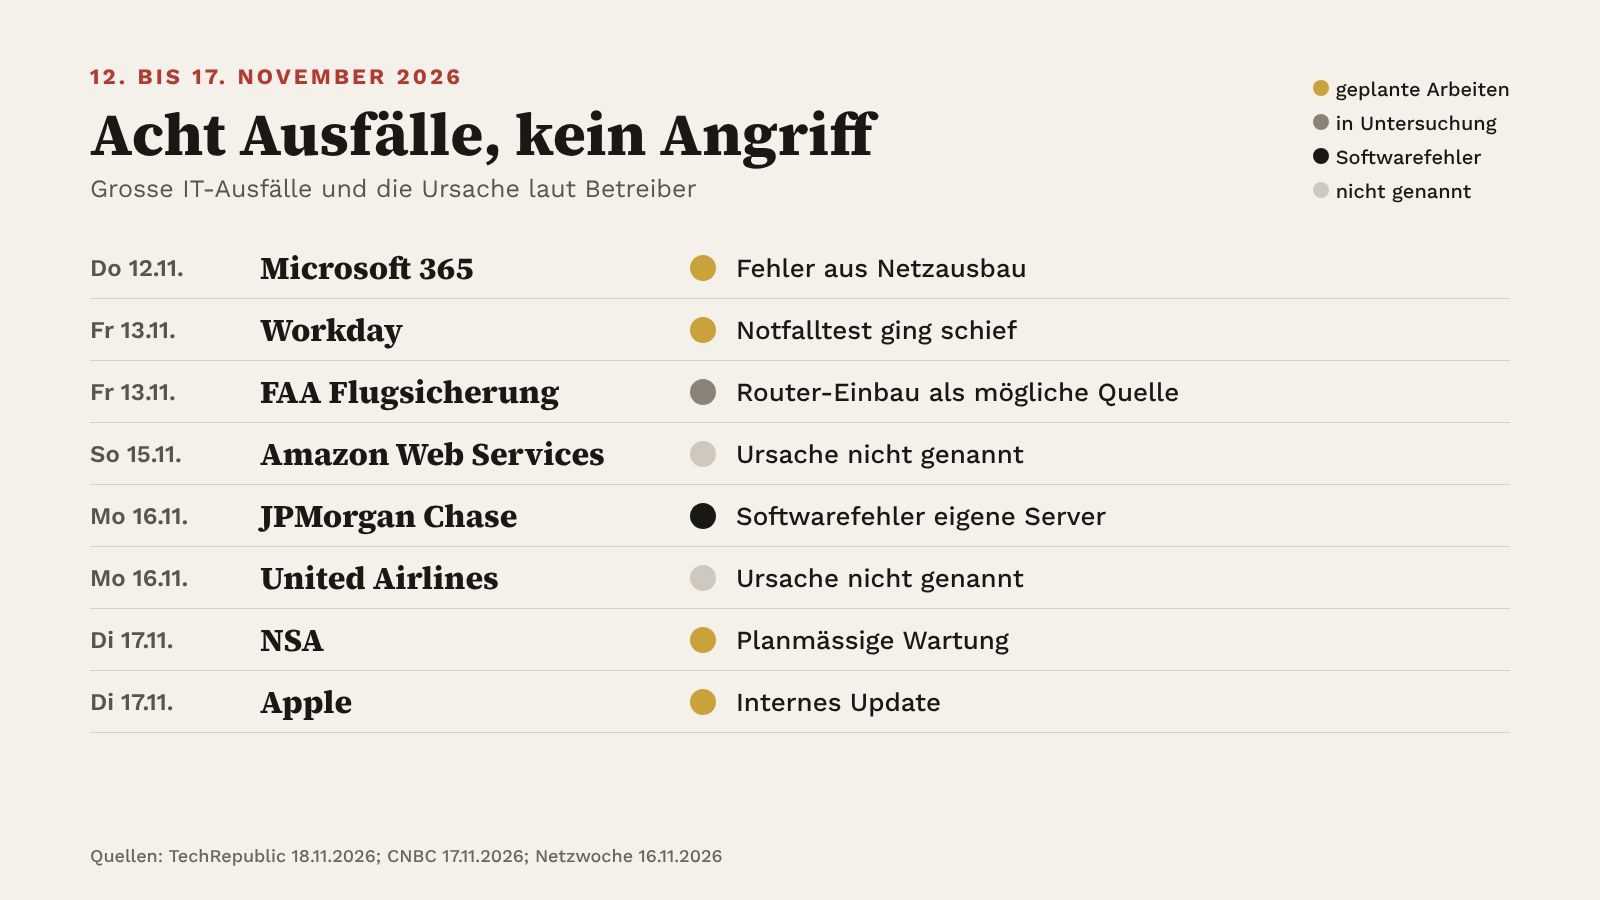
Am Donnerstag, 12. November, kurz nach 17 Uhr Schweizer Zeit, kamen viele Nutzer von Microsoft 365 nicht mehr an ihre Postfächer. Mails trafen verspätet ein, Outlook hing, Copilot kam nicht an Mails, Kalender und Dateien. Fast 24 Stunden dauerte die Hauptstörung, bei einzelnen Kunden länger. Am Freitag stoppte die US-Flugsicherung alle Abflüge im Land. Am Montag stockten Zahlungen bei JPMorgan Chase, am Dienstag lagen Teile von Apples Diensten brach.
Wer das in dieser Dichte sieht, denkt an einen Angriff. Jay Clayton, der oberste Koordinator der US-Geheimdienste, verneinte das am Dienstag im Fernsehsender CNBC ausdrücklich: kein Cyberangriff, keine koordinierte Aktion eines Staates. Die Erklärungen der Firmen zeigen ein anderes, unbequemeres Muster. Die Hälfte der Ausfälle haben die Betreiber nach eigenen Angaben bei geplanten Arbeiten selbst ausgelöst.
Sechs Tage, acht Ausfälle
Bei Microsoft lag der Fehler laut vorläufigem Bericht in einem früheren Ausbau der Netzwerkkapazität. Er schlummerte, bis eine weitere Änderung am Netz ihn auslöste; laut CNBC steckte der Fehler seit Juli im System. Auch in der Schweiz gingen auf der Meldeplattform allestörungen.ch mehrere Hundert Meldungen ein, wie die Netzwoche unter Berufung auf SRF berichtet. Wie KMU solche Stunden ohne Mail überbrücken, haben wir am Tag des Ausfalls in unserem Notfallplan für Outlook und Teams beschrieben.
Beim Personal- und Lohnsystem Workday ging laut Fachportal TechRepublic etwas in der Umgebung für die Notfallwiederherstellung schief. Die Folge waren widersprüchliche Daten im laufenden Betrieb, der Zugang kam erst am 14. November zurück. Ausgerechnet das System, das vor Ausfällen schützen soll, verursachte einen.
Die FAA stoppte am 13. November über vier Stunden alle Abflüge. Ihr altes Netz brach unter rund 1000 Verbindungsversuchen alle vier bis fünf Sekunden zusammen, in 17 von 22 Flugsicherungszentren waren Kommunikation und Radardaten gestört. Als eine mögliche Quelle nennt die Behörde eine Baustelle in Arkansas, an der ein Auftragnehmer einen Router einbaute. Die Untersuchung läuft noch, unsere Einordnung zum Abflugstopp zeigt die Folgen für Reisende und Fracht.
Am Wochenende meldete Amazon Web Services Probleme bei der Anmeldung in einer US-Region, am Montag verschob eine Softwarepanne an eigenen Servern Zahlungen bei JPMorgan Chase, gleichentags hatte United Airlines eine Störung ohne genannte Ursache. Am Dienstag nannte der Geheimdienst NSA eine planmässige Routinewartung als Grund für seine Störung, Apple ein internes Update.
Warum gerade jetzt so viele Änderungen?
Fachleute sehen einen Grund in der künstlichen Intelligenz, aber nicht als Angreifer. Mit ihrer Hilfe stopfen Firmen laut CNBC mehr Sicherheitslücken als je zuvor. Sam Rubin, verantwortlich für Beratung und Bedrohungsanalyse bei der Sicherheitsfirma Palo Alto Networks, sagte CNBC, das bringe IT- und Sicherheitsteams an ihre Grenzen. Gleichzeitig modernisieren viele Organisationen alte Systeme. Jede dieser Änderungen ist ein kleiner Eingriff am offenen Herzen.
Tom Hegel, Forschungschef beim Sicherheitsanbieter SentinelOne, beschreibt die Lage als eine Art Pubertät der Technik: Sie sei noch nicht reif genug, um sich zu erneuern, ohne dabei den Betrieb zu stören. Für Inhaber ist das keine Beruhigung, sondern eine Arbeitsanweisung. Wer mehr ändert, muss besser ändern.
Die Schweizer Antwort steht schon im Regal
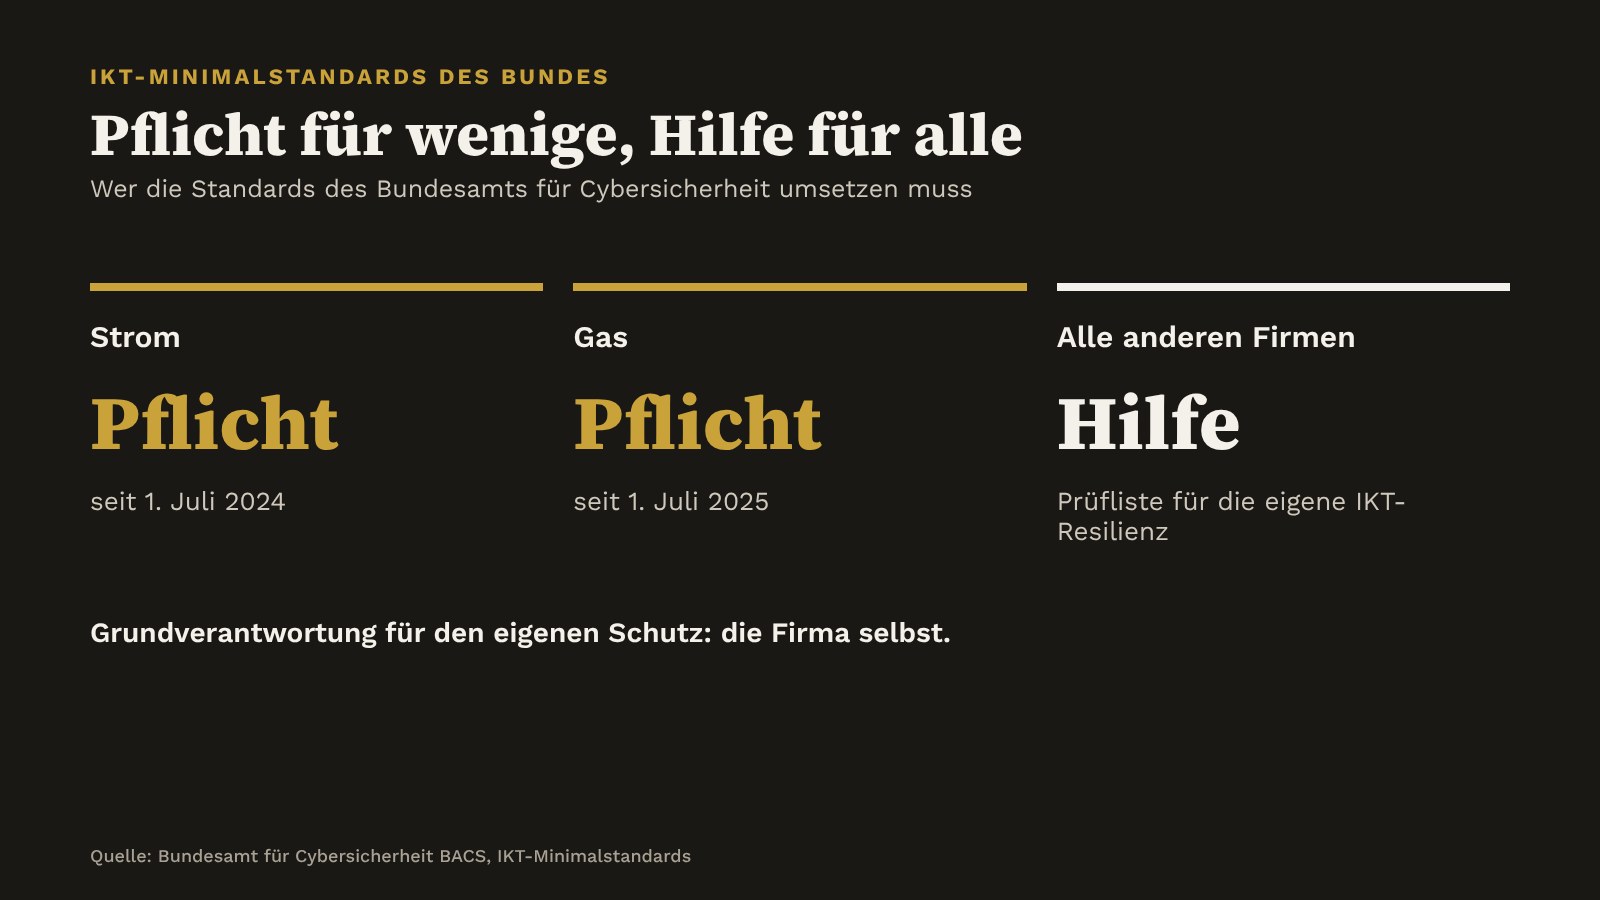
Der Bund hat dafür Regeln, die kaum ein KMU kennt. Das Bundesamt für Cybersicherheit BACS führt die IKT-Minimalstandards, Prüflisten für eine widerstandsfähige Informatik. Für die Strombranche sind sie seit dem 1. Juli 2024 Pflicht, für Gasversorger seit dem 1. Juli 2025. Den Betreibern kritischer Infrastrukturen empfiehlt der Bund die Standards, allen anderen Firmen bieten sie laut BACS eine Hilfe, um die eigene IKT-Resilienz zu stärken. Die Grundverantwortung für den eigenen Schutz, so das BACS, liegt bei den Firmen selbst.
Und in Zürich sitzt eines der Teams, das die nächste Welle absichern soll. Das 2021 gegründete Start-up Lakera mit Sitz in Zürich und San Francisco schützt Anwendungen mit künstlicher Intelligenz gegen Manipulation. Der Sicherheitskonzern Check Point hat es übernommen und will darauf sein weltweites Kompetenzzentrum für KI-Sicherheit bauen. Leitgrad hat dort nachgefragt, was KMU jetzt zuerst tun sollten; die Antworten stehen noch aus.
Was Ihr Betrieb jetzt vorbereitet
Kein KMU kann verhindern, dass Microsoft, ein Lohnanbieter oder die Bank ausfällt. Aber jedes KMU entscheidet, wie es selbst ändert und wie es weiterarbeitet, wenn ein Dienst fehlt. Fünf Schritte, die diese Woche machbar sind:
- Änderungen bündeln und ansagen. Legen Sie fest, wann Updates und Umbauten laufen dürfen, zum Beispiel am Dienstagabend, nie vor Monatsende oder Lohnlauf. Wer ändert, meldet es vorher intern.
- Rückweg vorher festlegen. Vor jedem grösseren Update steht fest, wie man zum alten Stand zurückkommt und wer das entscheidet. Bei Microsoft dauerte die Hauptstörung fast einen Tag.
- Abhängigkeiten aufschreiben. Notieren Sie für Mail, Buchhaltung, Lohn, Zahlungen und Kasse, von welchem Anbieter und welcher Anmeldung sie abhängen. Ein einziges Login-System kann alles andere blockieren.
- Notbetrieb ohne Cloud üben. Telefonliste auf Papier, ein zweiter Mailweg, die wichtigsten Kundendaten offline. Wie das bei der Buchhaltung aussieht, zeigt unser Notfallplan nach dem Ausfall von Bexio.
- Testumgebung vom Betrieb trennen. Workday zeigt, dass ein Notfalltest selbst zum Notfall werden kann. Proben Sie Wiederherstellungen an einer Kopie, nicht am laufenden System.
Und nicht jeder Ausfall ist harmlos. Wer nach einem Projekt Zugänge offen lässt, lädt echte Angreifer ein, wie der Fall Infoblox zeigt. Die Lehre aus dieser Woche ist trotzdem eine andere: Die gefährlichste Zeile Code ist oft die, die man selbst gerade eingespielt hat.
Häufige Fragen
Waren die Ausfälle im November 2026 ein Cyberangriff?
Nach heutigem Stand nein. Der oberste Koordinator der US-Geheimdienste hat einen Angriff ausgeschlossen, Microsoft, JPMorgan Chase und die FAA fanden laut eigenen Angaben keine Hinweise darauf.
Was war die Ursache des Microsoft-365-Ausfalls?
Laut vorläufigem Bericht ein Softwarefehler aus einem früheren Ausbau der Netzwerkkapazität. Eine spätere Änderung am Netz löste ihn aus und überlastete die Server.
War die Schweiz betroffen?
Ja, beim Microsoft-Ausfall. Auf allestörungen.ch gingen mehrere Hundert Meldungen ein. Die übrigen Ausfälle betrafen vor allem die USA.
Was sind die IKT-Minimalstandards?
Prüflisten des Bundes für eine widerstandsfähige Informatik. Für Strom- und Gasversorger sind sie Pflicht, Betreibern kritischer Infrastrukturen werden sie empfohlen, allen anderen Firmen stehen sie als Hilfe offen.
Was soll ein KMU zuerst tun?
Feste Zeitfenster für Updates festlegen, vor jedem Update den Rückweg klären und aufschreiben, welche Abläufe an welchem Anbieter hängen.
Zum Mitnehmen
- Acht grosse Ausfälle in sechs Tagen, kein Angriff: Bei vier begann es mit geplanten Arbeiten der Betreiber selbst.
- Die IKT-Minimalstandards des BACS stehen allen Firmen als Prüfliste offen.
- Legen Sie Update-Fenster und einen Rückweg fest und üben Sie den Notbetrieb ohne Cloud.
Quellen
Quellen
- Bundesamt für Cybersicherheit BACS, IKT-Minimalstandards
- CNBC, Apple outage follows Microsoft, FAA and JPMorgan disruptions, 17.11.2026
- TechRepublic, November 2026 Tech Outages Timeline, 18.11.2026
- Netzwoche, Microsoft behebt Probleme mit Outlook und Teams, 16.11.2026
- Check Point, Abschluss der Übernahme von Lakera
- Check Point, Check Point Acquires Lakera, 16.9.2025
Erschienen am 20. November 2026, 13:00 Uhr. Aktualisiert am 21. November 2026, 13:29 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Themen folgen
Merag Shahzad ist Gründer, Herausgeber und Chefredaktor von Leitgrad, dem Schweizer Wirtschaftsmagazin für Inhaber und Führungskräfte. Seit 15 Jahren arbeitet er in Content-Marketing und digitaler PR und setzt diese Erfahrung heute vor allem für Leitgrad ein. Daneben gründete er die GEO-Agentur meit.
Zur AutorenseiteWie Leitgrad arbeitetLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail