Kurz gesagt
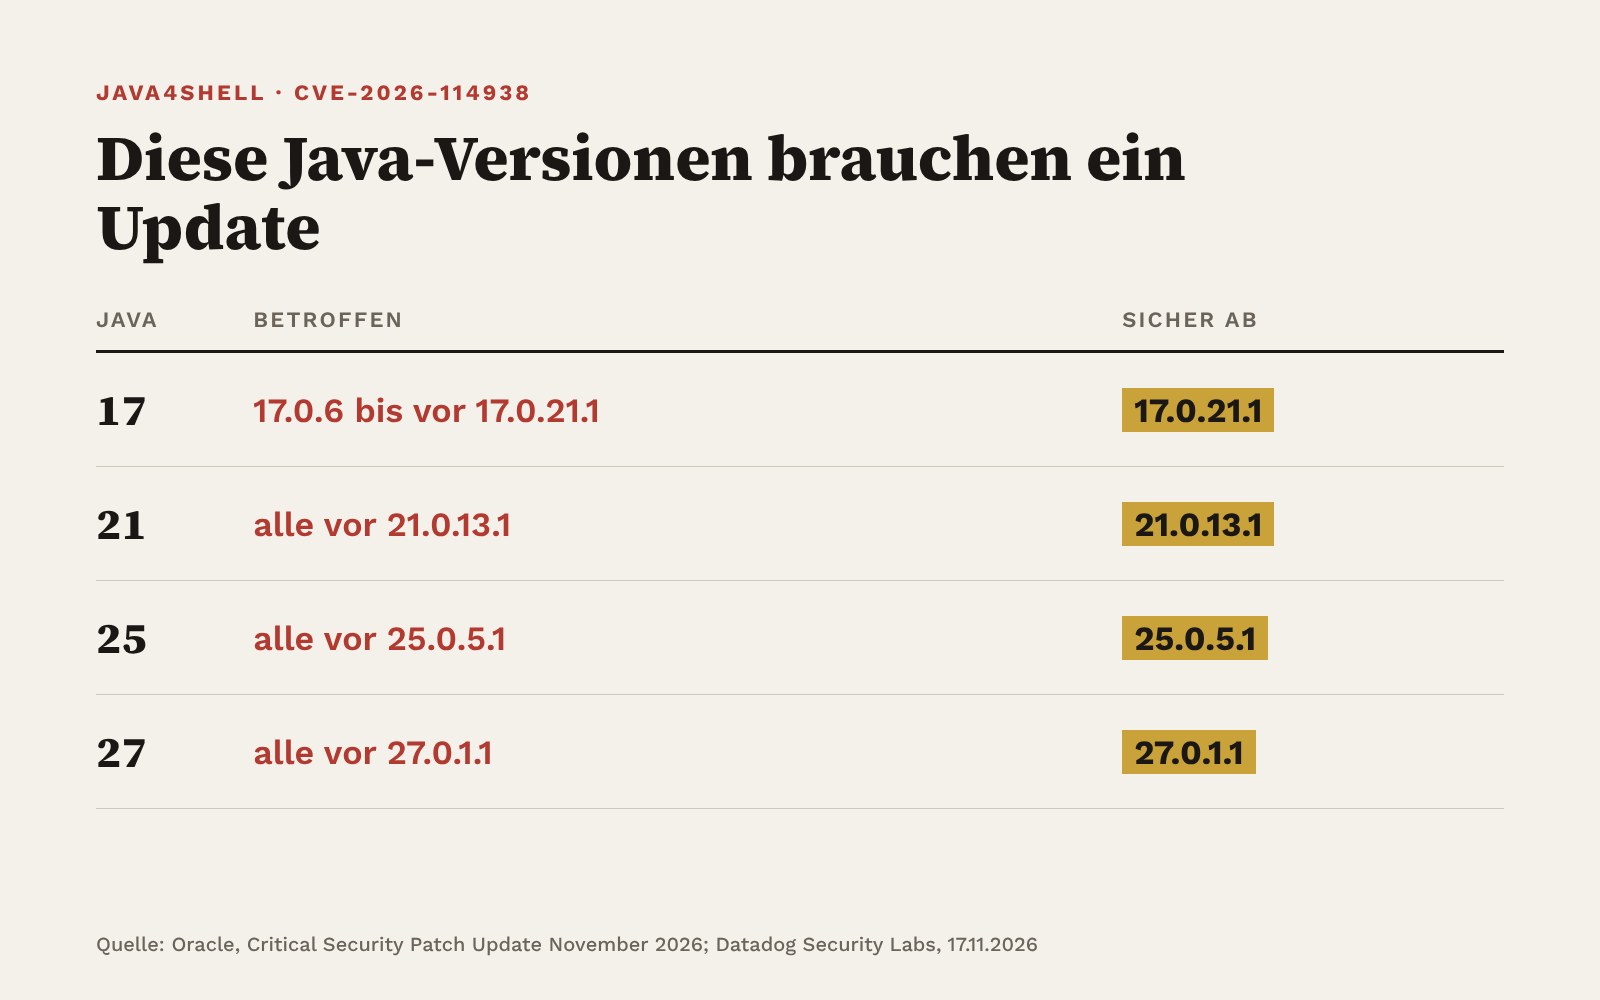
Oracle hat am 17. November eine kritische Lücke in Java geschlossen. Sie trägt den Namen «Java4Shell» und die Nummer CVE-2026-114938. Nach der neuen Skala CVSS 4.0 erreicht sie 9,2 von 10 Punkten, Oracle selbst gibt nach der älteren Skala 8,1 an. Betroffen sind Java 17 ab Version 17.0.6 sowie Java 21, 25 und 27 vor den neuen Ausgaben, dazu Oracles GraalVM. Gefährdet sind Server mit Intel- oder AMD-Prozessoren, die einen bestimmten Befehlssatz beherrschen. Ein präparierter Text kann den Dienst abstürzen lassen, im schlimmsten Fall fremden Code ausführen. Die US-Behörde CISA rät, sofort zu patchen. Für KMU heisst das: heute herausfinden, wo Java läuft, oft versteckt in Branchensoftware.
Die Lücke steckt in einem Baustein, den kaum ein Chef kennt und fast jede Java-Anwendung braucht: dem Base64-Decoder. Er wandelt Text in Daten zurück, etwa bei Anmeldungen, Tokens oder Dateianhängen. Ein einziges falsch gesetztes Gleichheitszeichen am Ende einer Zeichenkette reicht, damit der Decoder über den Rand seines Speichers hinausschreibt. Das haben die Forscher von Datadog Security Labs gezeigt, die den Fehler technisch aufgeschlüsselt haben.
Oracle hat die Lücke in seinem Sicherheitsupdate vom November geschlossen. Das Paket enthält 655 neue Sicherheitspatches, davon 11 für Java SE. Oracle bewertet Java4Shell nach der Skala CVSS 3.1 mit 8,1 von 10 Punkten; die Forscher von Datadog kommen nach der neueren Skala CVSS 4.0 auf 9,2, also «kritisch». Neben Java SE nennt Oracle auch die eigene Java-Variante GraalVM als betroffen. Alle 11 Java-Lücken lassen sich laut Oracle über das Netz ausnutzen, ohne dass sich ein Angreifer anmelden muss. Die amerikanische Cybersicherheitsbehörde CISA hat noch am selben Tag eine Warnung herausgegeben und fordert Organisationen auf, «immediately» zu patchen.
Was ist passiert?
Java ist das Fundament vieler Geschäftsanwendungen. ERP-Systeme, Warenwirtschaft, Webshops, Zeiterfassung, Druck- und Dokumentenserver, Fachsoftware für Treuhand, Logistik oder Gesundheit: Unter der Oberfläche läuft oft eine Java-Laufzeitumgebung. Genau dort sitzt der Fehler.
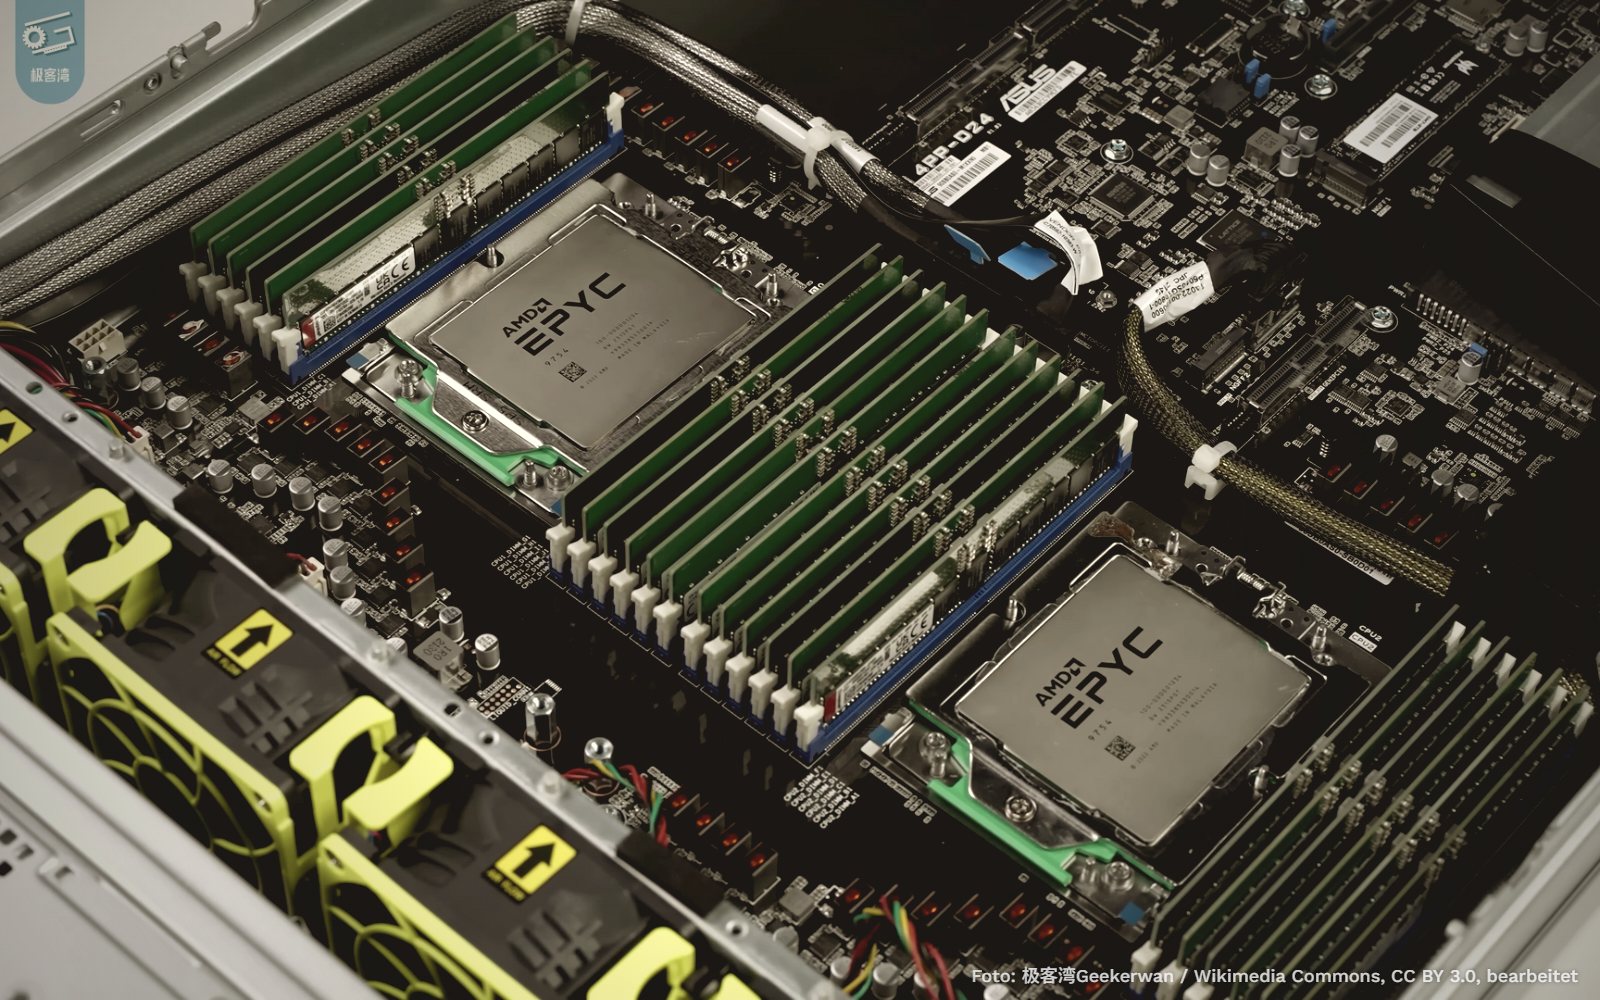
Moderne Prozessoren von Intel und AMD haben einen Befehlssatz namens AVX-512 VBMI, mit dem Java grosse Datenmengen besonders schnell entschlüsselt. Bei einer bestimmten, fehlerhaften Eingabe rechnet die Software die Länge der Ausgabe falsch aus. Statt nichts zu schreiben, schreibt sie einen ganzen Block in fremden Speicher. Datadog beschreibt die Folge nüchtern: In ihrem Test stürzte die Java-Umgebung später ab, beim Aufräumen des Speichers.
Wichtig für die Einordnung: Ein Absturz ist leicht zu erreichen, die Übernahme eines Servers ist aufwendig. Laut Datadog gibt es keinen universellen Angriff, der bei allen Java-Anwendungen funktioniert. Ein Angreifer muss seinen Angriff auf jede Anwendung einzeln zuschneiden. Doch genau das geschieht bei lohnenden Zielen, und ein lahmgelegter Webshop oder ein stehendes ERP kostet ab der ersten Stunde Geld.
Drei Bedingungen, eine Antwort
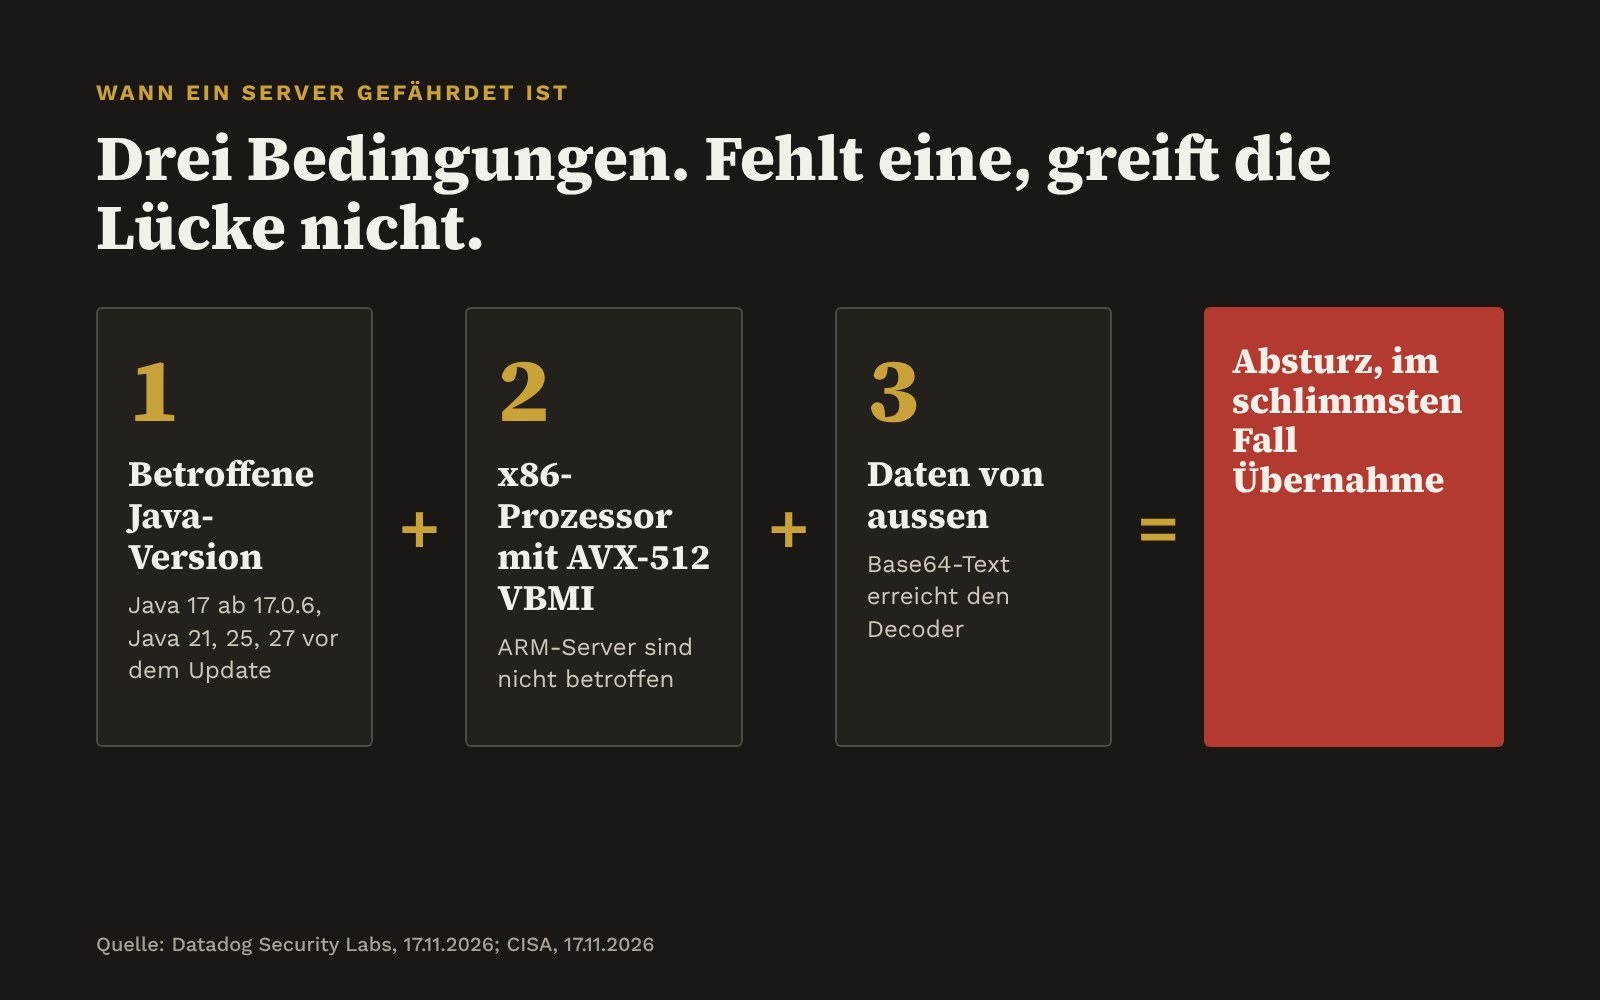
Ein System ist nur dann gefährdet, wenn drei Dinge zusammenkommen. Erstens läuft eine betroffene Java-Version. Zweitens steckt ein x86-Prozessor mit AVX-512 VBMI im Server. Drittens leitet die Anwendung Daten von aussen an den betroffenen Decoder weiter. Server mit ARM-Prozessoren sind laut Datadog nicht betroffen, ebenso Rechner ohne den Befehlssatz.
Das klingt nach Entwarnung, ist aber keine. Die erste Bedingung kann ein KMU in Minuten prüfen, die zweite mit einem einzigen Befehl. Die dritte kann kaum ein Inhaber beurteilen, weil er nicht weiss, wie seine Branchensoftware intern mit Daten umgeht. Darum gilt die einfache Regel: Wer die ersten beiden Bedingungen erfüllt, patcht.
Gefährlich ist vor allem Java, das niemand auf der Liste hat. Die CISA weist ausdrücklich darauf hin, dass Java-Laufzeitumgebungen oft nicht als eigener Eintrag im Software-Inventar erscheinen. Sie stecken in Anwendungen von Drittherstellern, in Container-Images und in Geräten. Wer nur die zentral installierte Java-Version aktualisiert, hat die eingebauten Kopien nicht erwischt.
Was heisst das für Schweizer KMU?
In der Schweiz betreiben viele KMU ihre Fachanwendungen nicht selbst, sondern über einen IT-Partner oder als Cloud-Dienst. Das verschiebt die Arbeit, aber nicht die Verantwortung. Wer Personendaten bearbeitet, muss nach dem Datenschutzgesetz für eine angemessene Datensicherheit sorgen (Art. 8 DSG). Führt eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für die Betroffenen, ist sie dem Eidgenössischen Datenschutzbeauftragten so rasch als möglich zu melden (Art. 24 DSG).
Für Betreiber kritischer Infrastrukturen gilt zusätzlich eine strenge Frist. Seit dem 1. April 2025 müssen sie Cyberangriffe dem Bundesamt für Cybersicherheit (BACS) innert 24 Stunden nach der Entdeckung melden, so hat es der Bundesrat in Kraft gesetzt. Dazu zählen auch kleinere Energieversorger und Gemeindewerke, die oft wie KMU aufgestellt sind.
Der Fall erinnert an den Patchday von Microsoft, über den Leitgrad vor einer Woche berichtet hat: Outlook-Lücke wird schon ausgenutzt. Damals war die Lücke sichtbar, weil Outlook auf jedem Rechner läuft. Bei Java ist es umgekehrt: Die Software ist unsichtbar, das Risiko auch. Wer sich fragt, welche Einstellungen Firmenrechner grundsätzlich brauchen, findet in unserem Beitrag zur Lücke in Claude Dispatch eine Liste, die auch hier hilft.
Fünf Schritte für diese Woche
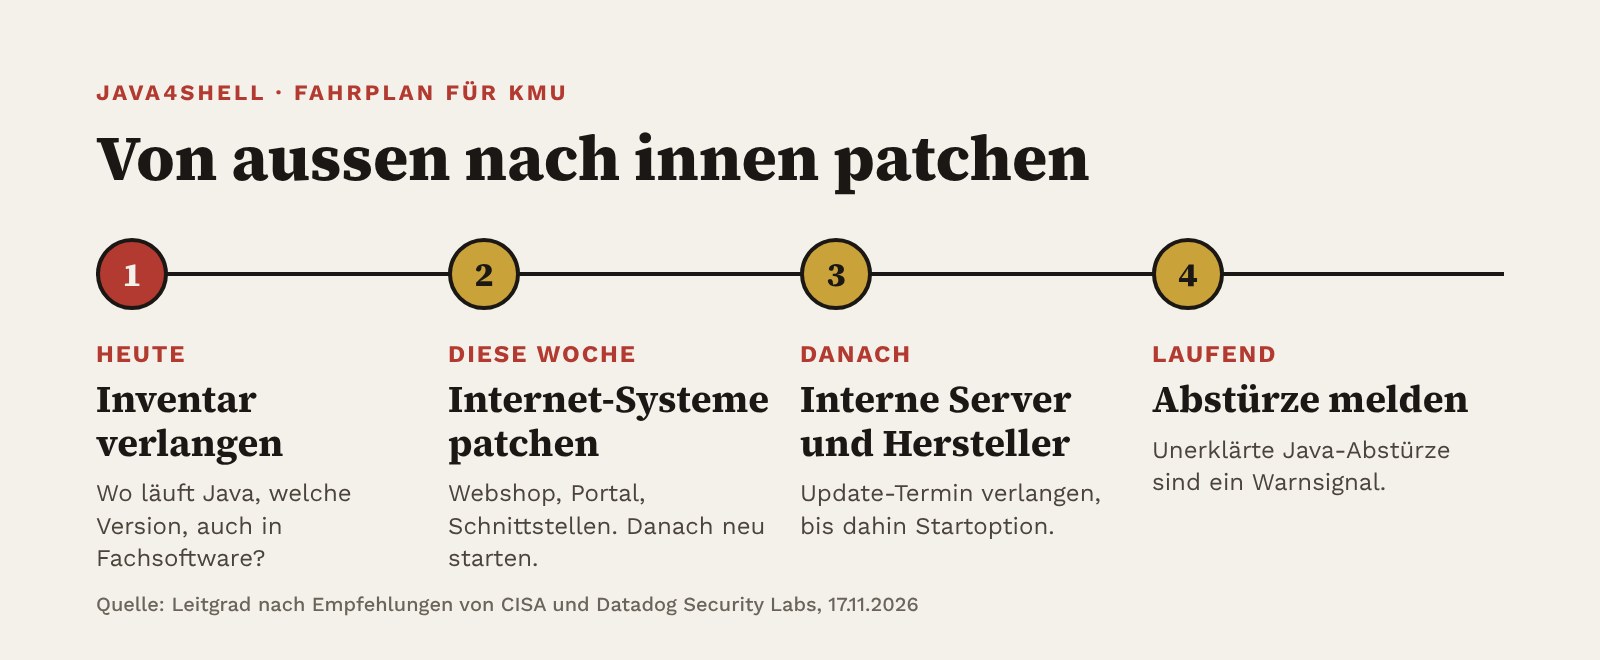
- Inventar verlangen. Fragen Sie Ihren IT-Partner schriftlich: Auf welchen unserer Server und in welchen Anwendungen läuft Java, mit welcher Version? Bitten Sie ausdrücklich auch um mitgelieferte Java-Versionen in Branchensoftware und Containern.
- Prozessor prüfen. Auf Linux-Servern zeigt ein Befehl, ob der Prozessor AVX-512 VBMI beherrscht (siehe Häufige Fragen). Kein Treffer heisst: dieser Server ist für diese Lücke nicht anfällig.
- Patchen, von aussen nach innen. Zuerst Systeme, die aus dem Internet erreichbar sind: Webshop, Kundenportal, Schnittstellen. Danach interne Server. Nach dem Update den Dienst neu starten, sonst läuft die alte Version weiter.
- Hersteller anschreiben. Wo Java in einer Fachanwendung steckt, liefert der Hersteller das Update. Fragen Sie nach einem Termin. Bis dahin kann der IT-Partner den betroffenen Programmteil per Startoption abschalten; Datadog nennt dafür «-XX:-UseBASE64Intrinsics».
- Abstürze ernst nehmen. Stürzt eine Java-Anwendung in den nächsten Wochen ohne erkennbaren Grund ab, gehört das ins Protokoll und zum IT-Partner. Die CISA nennt unerwartete Abstürze ausdrücklich als Warnsignal.
Wer trägt das Risiko, wenn der IT-Partner nicht patcht?
Im Alltag scheitert ein Patch selten an der Technik, sondern an der Zuständigkeit. Der Hersteller wartet auf den Kunden, der IT-Partner auf einen Auftrag, der Chef auf eine Rechnung. Ein kurzes Mail mit drei Fragen (Wo läuft Java? Bis wann ist gepatcht? Wer bestätigt es?) klärt das in einem Tag. Gute IT-Partner melden sich bei einer Lücke dieser Grösse von selbst. Wer heute nichts hört, weiss danach, wie gut sein Vertrag wirklich ist.
Die Lehre geht über diese Lücke hinaus. Ein KMU muss nicht jede Software verstehen. Es muss aber wissen, welche Bausteine in seinem Betrieb laufen und wer sie pflegt. Diese Liste ist nach Java4Shell in einer Woche erstellt und beim nächsten Fall Gold wert.
Häufige Fragen
Bin ich betroffen, wenn auf meinem Laptop Java installiert ist?
Das Risiko liegt vor allem bei Servern, die Daten von aussen entgegennehmen. Aktualisieren sollten Sie trotzdem, sobald die neue Version bereitsteht.
Wie prüfe ich, ob der Prozessor gefährdet ist?
Auf Linux-Servern liefert der Befehl «grep -om1 -E ‚avx512[_]?vbmi‘ /proc/cpuinfo» einen Treffer, wenn der Prozessor den betroffenen Befehlssatz beherrscht. Kein Treffer heisst: nicht anfällig für diese Lücke.
Welche Java-Versionen sind sicher?
Laut der Aufstellung, die Datadog nach Angaben von Oracle veröffentlicht hat, die Ausgaben 17.0.21.1, 21.0.13.1, 25.0.5.1 und 27.0.1.1 oder neuer. Für GraalVM und andere Java-Distributionen gilt die Anleitung des jeweiligen Anbieters.
Wird die Lücke schon ausgenutzt?
CISA und Datadog dokumentieren in ihren Hinweisen vom 17. November keine laufenden Angriffe. Die CISA fordert trotzdem sofortiges Patchen, weil die technischen Details nun öffentlich sind.
Muss ich die Lücke melden?
Eine Lücke allein nicht. Ein Angriff kann meldepflichtig sein: beim Datenschutzbeauftragten, wenn Personendaten mit hohem Risiko betroffen sind, und beim BACS innert 24 Stunden, wenn Sie eine kritische Infrastruktur betreiben.
Zum Mitnehmen
- Java4Shell betrifft Java 17 ab 17.0.6 sowie Java 21, 25 und 27 und Oracles GraalVM auf x86-Servern mit AVX-512 VBMI. ARM-Server sind nicht betroffen.
- Gefährlich ist verstecktes Java in Branchensoftware und Containern. Verlangen Sie vom IT-Partner heute ein Inventar.
- Zuerst Systeme mit Kontakt zum Internet patchen, danach neu starten. Bis zum Update hilft eine Startoption.
Quellen
Quellen
- Oracle: Critical Security Patch Update Advisory, November 2026
- CISA: Critical Java Vulnerability Requires Immediate Patching, 17. November 2026
- Datadog Security Labs: Java4Shell, Remote Code Execution in OpenJDK (CVE-2026-114938)
- Bundesrat: Meldepflicht für Cyberangriffe auf kritische Infrastrukturen gilt ab 1. April, 7. März 2025
- Bundesgesetz über den Datenschutz (DSG), Art. 8 und 24
Erschienen am 18. November 2026, 07:40 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail