Kurz gesagt
Unbefugte haben über die Zugangsdaten eines externen Technologiepartners Reservierungsdaten von Kempinski-Gästen abgegriffen und die Gäste danach im Namen der Hotels zu Zahlungen aufgefordert. Betroffen sind auch die beiden Schweizer Häuser in St. Moritz und Engelberg. Abgeflossen sind laut Kempinski Namen, Buchungsdetails, Mobilnummern und E-Mail-Adressen, keine Kartendaten. Für Schweizer KMU zeigt der Fall: Das Risiko sitzt oft beim Dienstleister, der Schaden beim eigenen Kunden. Wer als Firma ein solches Datenleck hat, muss es dem EDÖB bei voraussichtlich hohem Risiko so rasch als möglich melden.
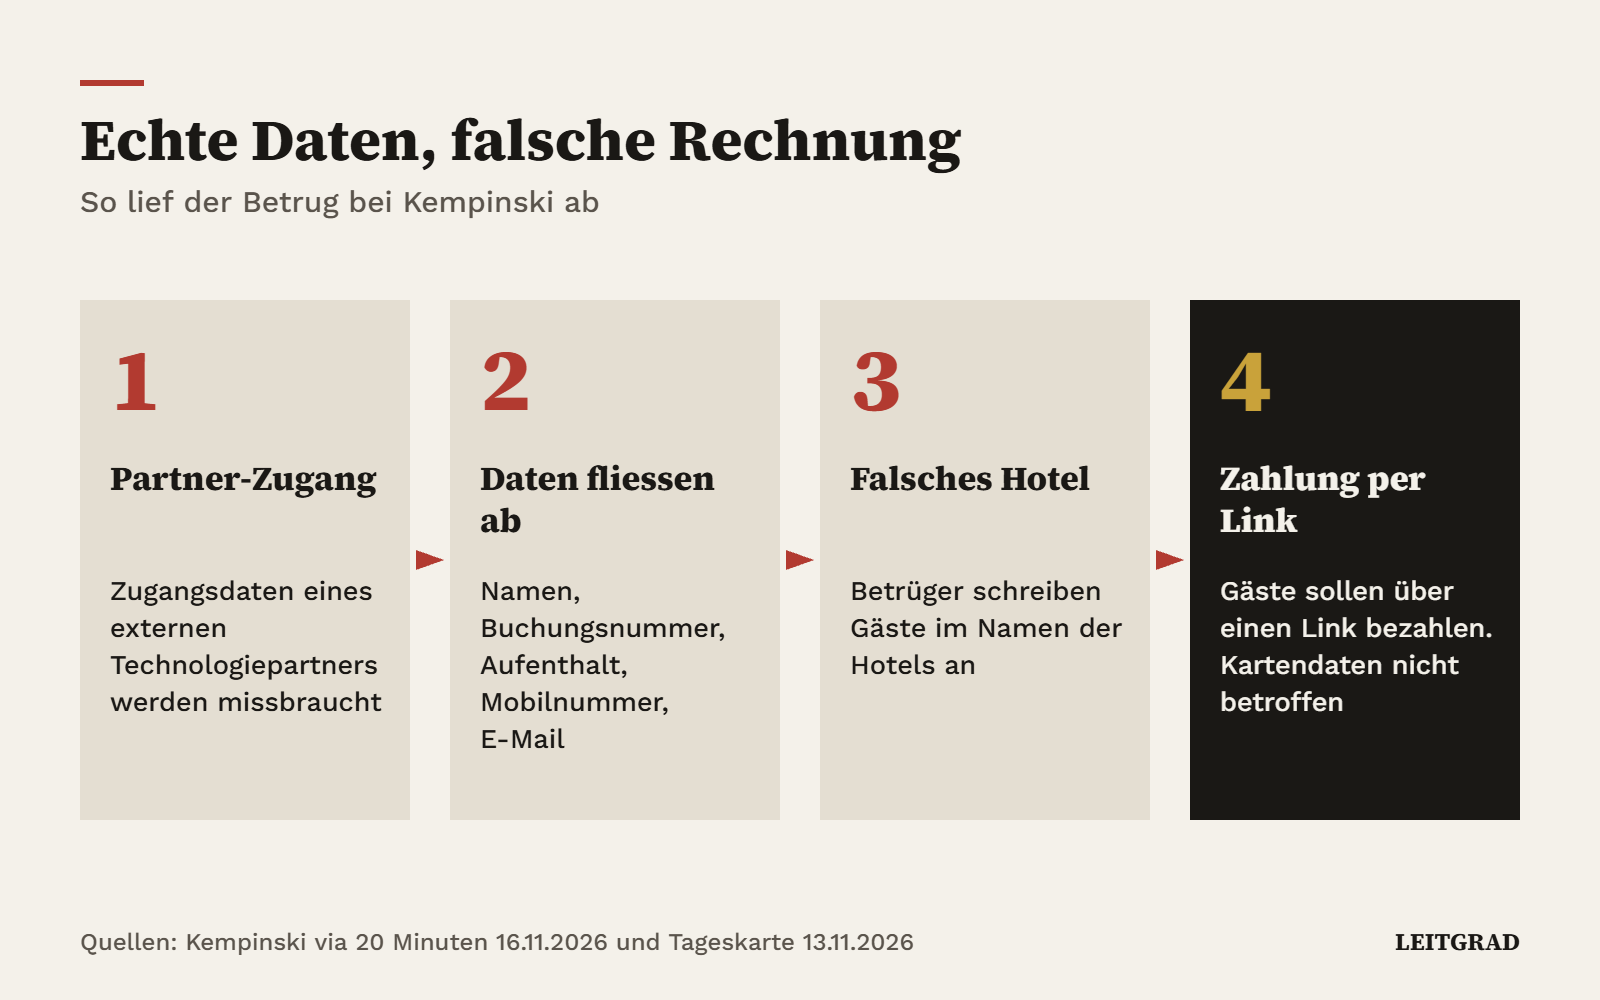
Die Mail hat keinen Tippfehler und keine seltsame Anrede. Sie nennt den richtigen Namen, das richtige Hotel, die richtigen Daten des Aufenthalts und sogar die Buchungsnummer. Dann folgt die Bitte, eine Zahlung über einen Link zu bestätigen. Genau so sind in den letzten Tagen Gäste der Hotelgruppe Kempinski angeschrieben worden. Absender waren nicht die Hotels, sondern Betrüger.
Die Hotelgruppe hat den Vorfall bestätigt. Laut dem Branchenportal Tageskarte informierte Kempinski die Gäste am 11. November per E-Mail. Betroffen ist unter anderem das Hotel Adlon in Berlin. Am 16. November bestätigte ein Sprecher gegenüber «20 Minuten», dass auch die beiden Schweizer Häuser betroffen sind: das Grand Hotel des Bains Kempinski in St. Moritz und das Kempinski Palace Engelberg.
Der Einstieg lief nicht über die Hotels selbst. Unbefugte hätten über die Zugangsdaten eines externen Technologiepartners auf Informationen von Gästen zugegriffen, sagt Kempinski. Abgeflossen seien Namen, Buchungsdetails wie Aufenthaltszeitraum, Hotelname und Buchungsnummer, dazu Mobilnummern und E-Mail-Adressen. Zahlungskartendaten seien nicht betroffen, sie würden im betroffenen System gar nicht gespeichert. Ob auch Pass- oder Visanummern betroffen sind, könne man weder bestätigen noch ausschliessen. Wie viele Gäste der Schweizer Häuser betroffen sind, sagt das Unternehmen nicht.
Warum ist dieser Betrug so wirksam?
Klassisches Phishing scheitert oft an Kleinigkeiten: falsche Anrede, falsches Datum, ein Absender, den niemand kennt. Hier fehlt diese Warnung. Die Betrüger kennen die Buchung. Wer in einer Woche nach St. Moritz reist und eine Mail mit seiner echten Buchungsnummer erhält, hat wenig Grund zum Misstrauen.
Dazu kommt der Zeitpunkt. Zahlungsaufforderungen vor einer Anreise sind in der Hotellerie üblich, etwa für Anzahlungen oder Zusatzleistungen. Die Betrüger nutzen also einen Ablauf, den die Gäste kennen. Kempinski warnt ausdrücklich davor, Zahlungsaufforderungen über Links in verdächtigen Nachrichten nachzukommen, und betont, Gäste nicht über solche Links zur Zahlung aufzufordern.
Das Muster ist nicht auf Hotels beschränkt. Jede Firma, die Kundendaten mit Bestellungen, Terminen oder Rechnungen verknüpft, liefert Betrügern denselben Rohstoff: einen echten Anlass für eine falsche Zahlung. Das gilt für den Online-Shop wie für den Handwerksbetrieb, das Treuhandbüro oder die Arztpraxis.
Wo liegt die Schwachstelle in Ihrer Firma?
Bei Kempinski lief der Zugriff über den Zugang eines Partners. Das betrifft viele Firmen: Buchungssysteme, Channel Manager, CRM, Newsletter-Dienste, Buchhaltung und Zahlungsanbieter arbeiten mit Kundendaten, und jeder dieser Dienstleister braucht dafür ein Konto. Manche dieser Konten wurden vor Jahren eingerichtet und seither nie mehr geprüft.
Wie teuer das werden kann, zeigte schon der Fall Publica, bei dem Personaldaten über einen Softwarepartner abflossen. Die Lehre ist dieselbe: Die Verantwortung für die Daten bleibt bei Ihnen, auch wenn der Fehler beim Partner passiert.
Was verlangt das Schweizer Datenschutzrecht?
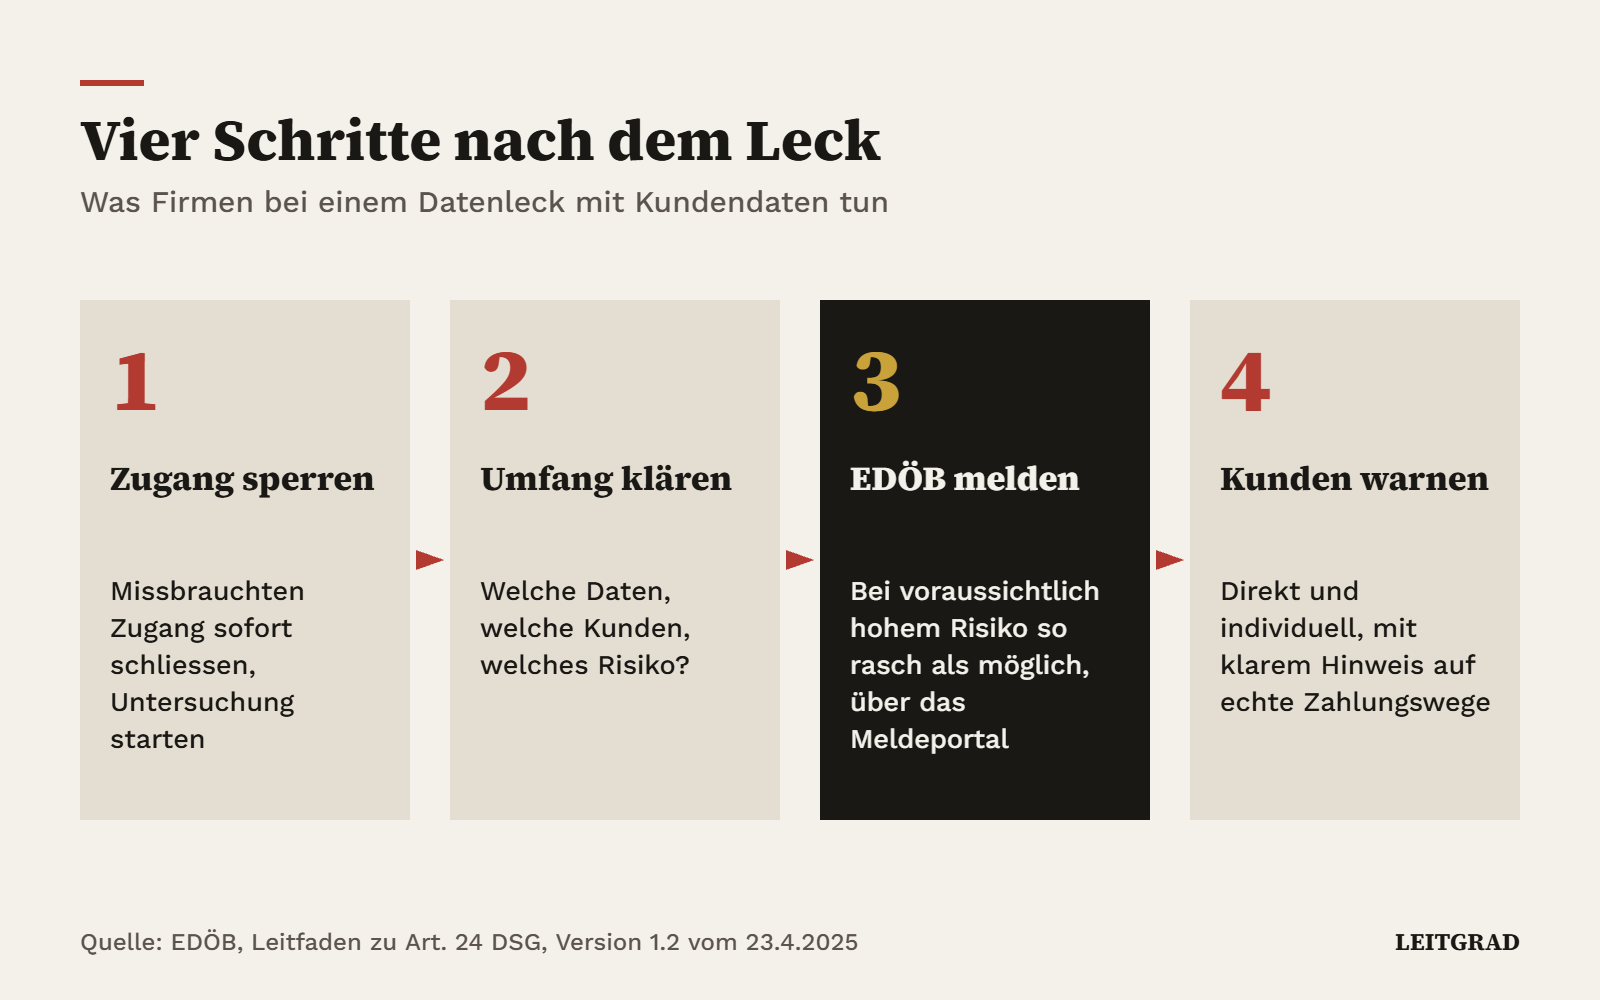
Seit dem 1. September 2023 gilt das revidierte Datenschutzgesetz. Artikel 24 regelt die Meldung von Verletzungen der Datensicherheit. Führt ein Vorfall voraussichtlich zu einem hohen Risiko für die Betroffenen, muss der Verantwortliche ihn dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) melden. Der Leitfaden des EDÖB hält fest: nach Kenntnisnahme «so rasch als möglich». Eine feste Stundenfrist nennt er nicht. Für obligatorische Meldungen gibt es ein Meldeportal des EDÖB.
Die Betroffenen selbst müssen informiert werden, wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt. Laut Leitfaden geschieht das grundsätzlich direkt und individuell. Bei einem Betrug, der gezielt mit echten Buchungsdaten arbeitet, ist die Warnung an die Kunden der wirksamste Schutz. Kempinski hat nach eigenen Angaben die zuständigen Datenschutzbehörden informiert.
Was sollten Inhaber und Kader jetzt tun?
- Partnerzugänge auflisten. Schreiben Sie auf, welche externen Dienstleister auf Kundendaten zugreifen, mit welchem Konto und welchen Rechten. Löschen Sie Zugänge, die niemand mehr braucht.
- Zweiten Faktor verlangen. Jeder Zugang zu Kundendaten, auch der eines Partners, braucht eine Zwei-Faktor-Anmeldung. Wie Sie Zugänge systematisch sichern, zeigt unsere Anleitung in sechs Schritten.
- Zahlungswege festlegen und kommunizieren. Sagen Sie Ihren Kunden in Bestätigungen und auf der Website, wie Sie Geld verlangen und wie nie. Ein Satz genügt: «Wir fordern Sie nie per Link in einer Nachricht zur Zahlung auf.»
- Notfallablauf vorbereiten. Legen Sie fest, wer bei einem Vorfall Zugänge sperrt, wer den Umfang klärt, wer über die Meldung an den EDÖB entscheidet und wer die Kunden informiert. Halten Sie eine Vorlage für die Warnmail bereit.
- Verträge mit Dienstleistern prüfen. Klären Sie, ob Ihre Partner Vorfälle sofort melden müssen und welche Sicherheitsmassnahmen sie zusichern.
Häufige Fragen
Welche Daten sind beim Kempinski-Vorfall betroffen?
Laut Kempinski Namen, Buchungsdetails wie Aufenthaltszeitraum, Hotelname und Buchungsnummer sowie Mobilnummern und E-Mail-Adressen. Zahlungskartendaten sind nicht betroffen.
Sind auch Schweizer Hotels betroffen?
Ja. Ein Sprecher bestätigte gegenüber «20 Minuten», dass das Grand Hotel des Bains Kempinski in St. Moritz und das Kempinski Palace Engelberg betroffen sind.
Muss ein KMU ein Datenleck melden?
Ja, wenn der Vorfall voraussichtlich zu einem hohen Risiko für die Betroffenen führt. Die Meldung geht so rasch als möglich an den EDÖB, für obligatorische Meldungen über dessen Meldeportal.
Müssen die Kunden informiert werden?
Wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt. Bei gezieltem Zahlungsbetrug ist das in der Regel der Fall.
Wie erkennen Kunden eine gefälschte Zahlungsaufforderung?
Echte Buchungsdaten sind kein Beweis. Entscheidend ist der Zahlungsweg: Im Zweifel die Firma über die bekannte Telefonnummer oder Website kontaktieren und nie über einen Link in der Nachricht bezahlen.
Zum Mitnehmen
- Betrüger nutzen echte Buchungsdaten von Kempinski-Gästen, auch aus St. Moritz und Engelberg, für falsche Zahlungsaufforderungen.
- Der Einstieg lief über den Zugang eines Technologiepartners. Prüfen Sie, wer bei Ihnen auf Kundendaten zugreift.
- Bei hohem Risiko melden Sie dem EDÖB so rasch als möglich und warnen Ihre Kunden direkt.
Quellen
Quellen
- 20 Minuten: Auch Schweiz betroffen: Betrüger klauen Gästedaten von Luxushotel, 16.11.2026
- Tageskarte: Daten von Kempinski-Gästen abgegriffen, auch Adlon betroffen, 13.11.2026
- EDÖB: Leitfaden betreffend die Meldung von Datensicherheitsverletzungen nach Art. 24 DSG, Version 1.2, 23.4.2025
- Bundesgesetz über den Datenschutz (DSG), Art. 24
Erschienen am 17. November 2026, 08:40 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail