Kurz gesagt
Ende September haben Angreifer den Softwarelieferanten PK Softech getroffen. Bei der Pensionskasse des Bundes Publica könnten Name, AHV-Nummer, Lohn, Vorsorgeguthaben und IBAN abgeflossen sein. Die Kasse zählt rund 66 000 aktive Versicherte und rund 40 000 Rentenbeziehende; wie viele betroffen sind, ist offen. Auch Kassen von Migros, Post und Stadt Zürich sind Kundinnen des Lieferanten. Eine konkrete Lösegeldforderung kennen die Behörden laut Publica vom 10. November nicht. Für KMU zählt die Lehre: Personaldaten liegen selten nur bei Ihnen. Das Gesetz macht Sie trotzdem verantwortlich.
Die Pensionskasse selbst wurde nicht gehackt. Getroffen hat es ihren Softwarelieferanten. Genau das macht den Fall so lehrreich für jeden Arbeitgeber in der Schweiz. Ihre Lohnbuchhaltung, Ihre Pensionskasse, Ihr Zeiterfassungstool: Alle arbeiten mit Dienstleistern, die wiederum Dienstleister haben. Die Daten Ihrer Leute wandern weiter, als Sie denken.
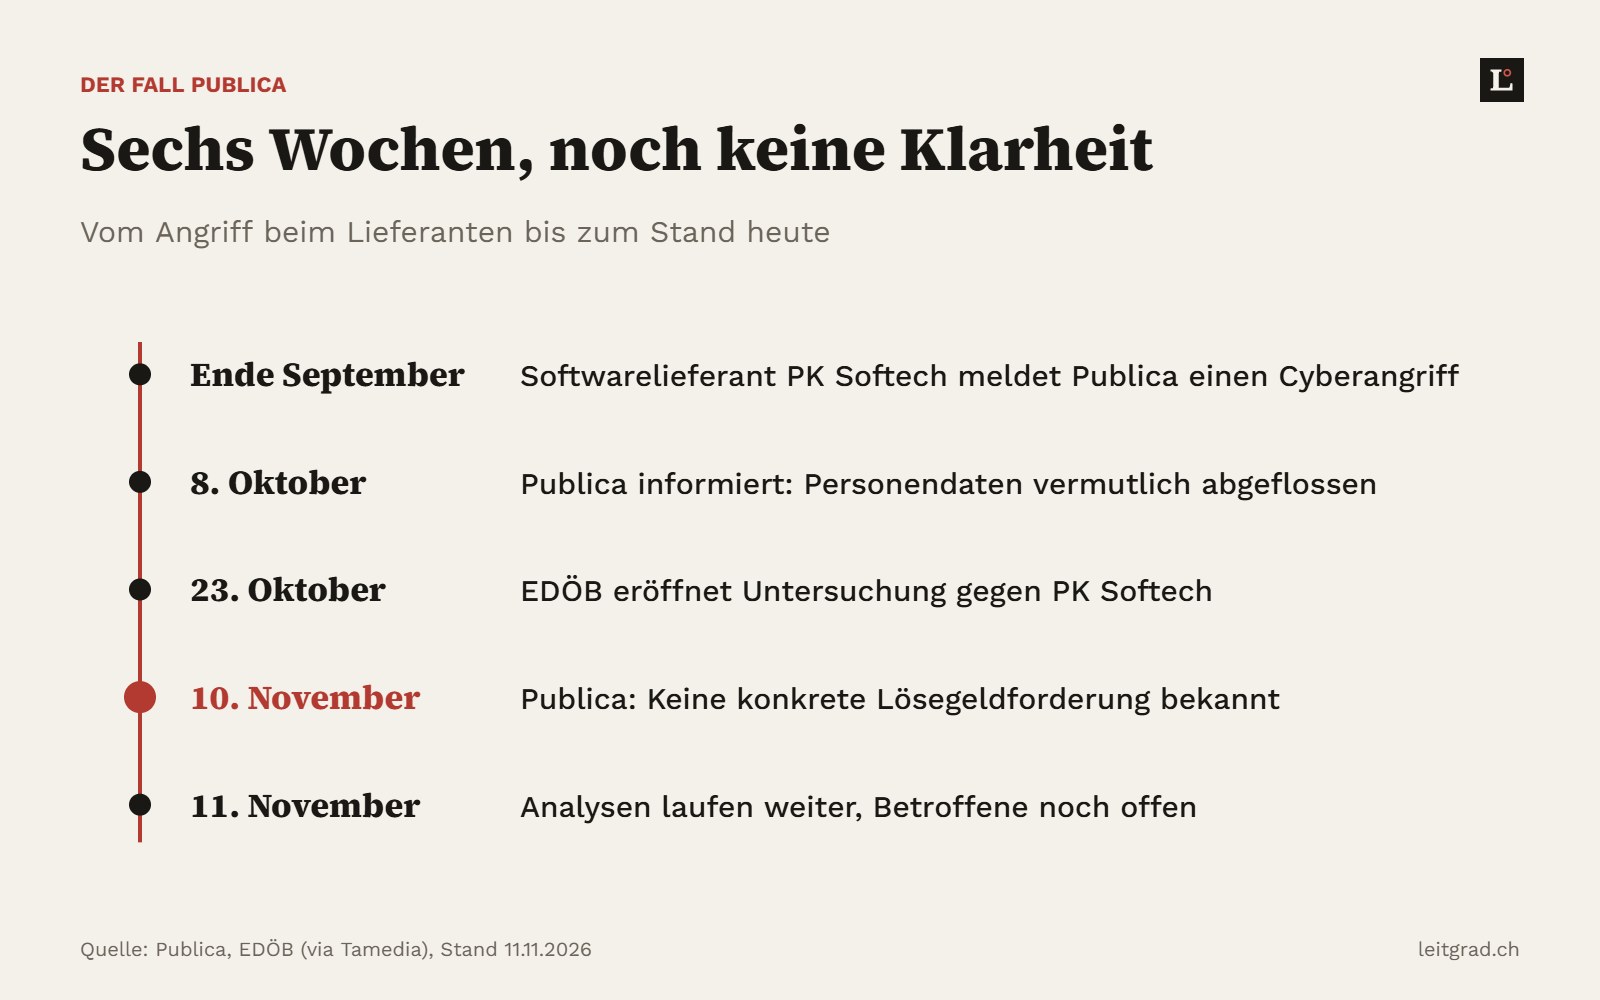
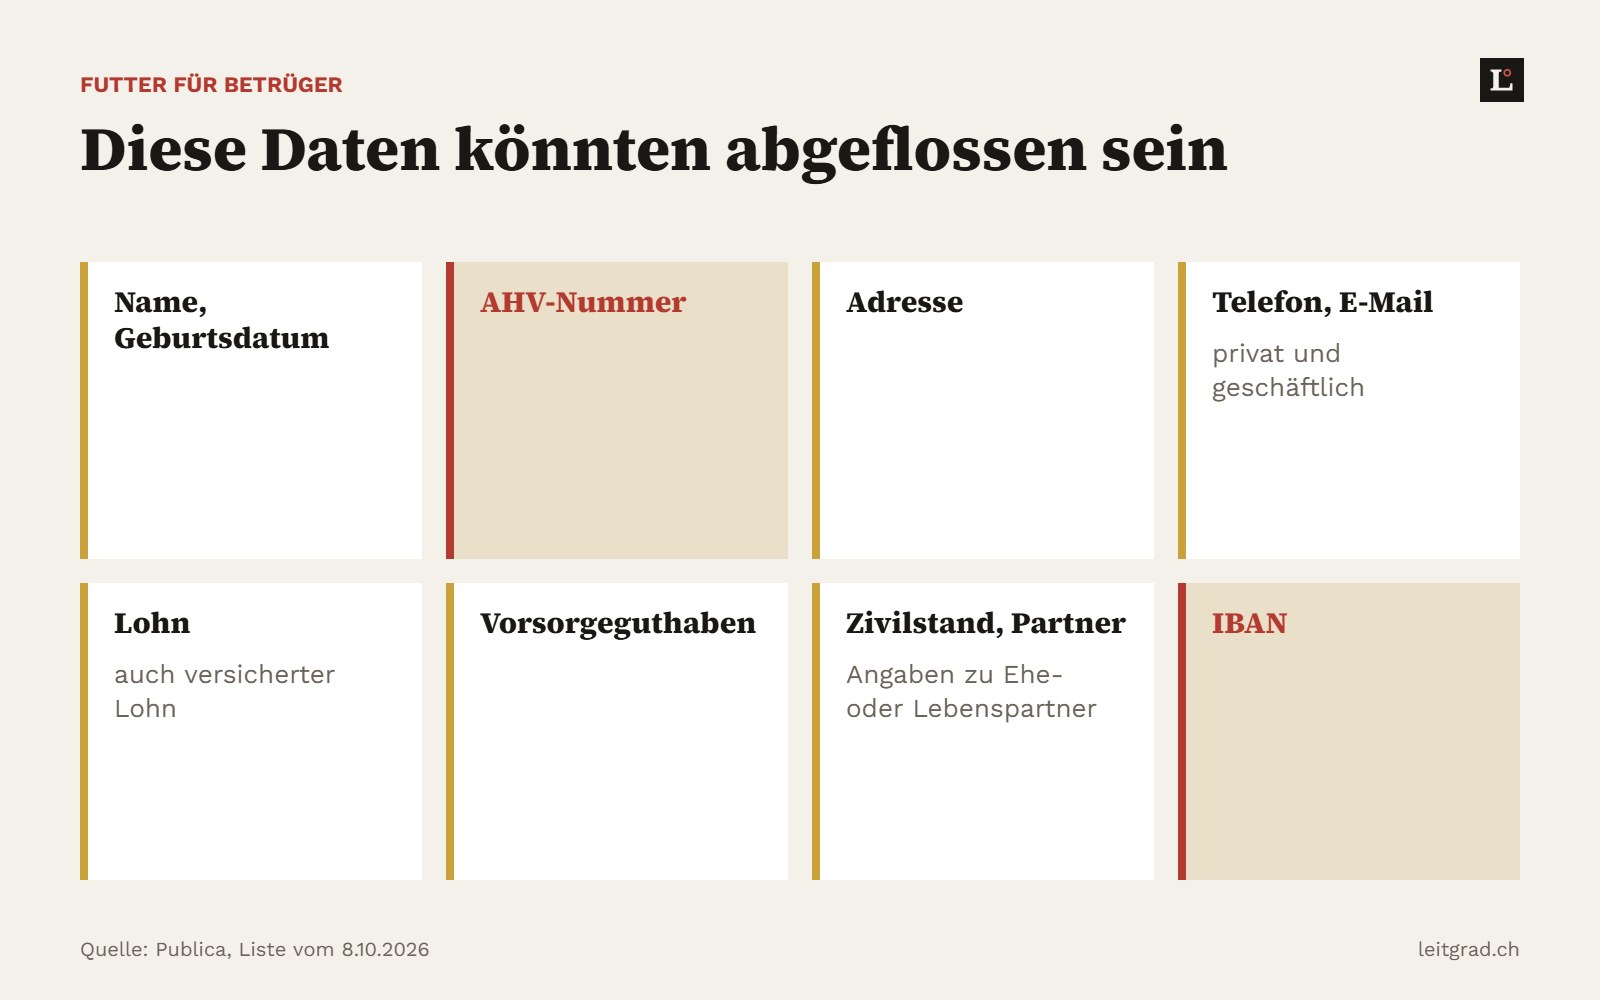
Publica, mit über 110 000 Versicherten und Rentenbeziehenden eine der grössten Vorsorgeeinrichtungen des Landes, informierte am 8. Oktober über den Vorfall. Ihr Softwarelieferant hatte ihr Ende September einen Cyberangriff gemeldet. Laut der Liste der Kasse könnten Name, Geburtsdatum, AHV-Nummer, Adresse, Telefonnummern, E-Mail-Adressen, Lohn, versicherter Lohn, Vorsorgeguthaben, Zivilstand, Angaben zu Partnern und die IBAN betroffen sein. Die Vorsorgegelder selbst seien sicher, das produktive System nicht betroffen.
Was jetzt gilt
Vor wenigen Tagen berichteten Medien über Lösegeldforderungen der Angreifer. Publica hat das am 10. November korrigiert: Den beteiligten Bundesstellen sei keine konkrete Lösegeldforderung bekannt. Der Lieferant habe unmittelbar nach dem Angriff allgemeine Erpressungsnachrichten erhalten, ohne Betrag und ohne Frist. Hinweise, dass Daten im Darknet veröffentlicht wurden, gebe es keine. Ebenso wenig Fälle, in denen Versicherte nachweislich wegen des Angriffs kontaktiert oder geschädigt wurden. Am 11. November hiess es: Die Analysen laufen weiter.
Entwarnung ist das nicht. Die Bundesverwaltung hat den Angriff gemäss «SonntagsBlick» als «gravierend» eingestuft. Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte hat am 23. Oktober eine Untersuchung gegen PK Softech eröffnet. Er will klären, welche Daten die Kassen dem Lieferanten überlassen haben, was tatsächlich abgeflossen ist und auf welcher rechtlichen Grundlage die Daten übertragen wurden. Die Bundesanwaltschaft ermittelt.
Warum der Fall jedes KMU betrifft
PK Softech entwickelt Anwendungen für Pensionskassen. Neben Publica sind laut Tamedia auch die Kassen von Migros, Post und Stadt Zürich Kundinnen. Die NZZ schrieb von über 100 000 Versicherten, deren Daten bei Kriminellen sein könnten. Ob weitere, kleinere Kassen oder Sammelstiftungen dazugehören, ist offen. Viele KMU sind einer Sammelstiftung angeschlossen und wissen nicht, mit welcher Software diese arbeitet.
Der Fall erinnert an Xplain. 2023 kamen Angreifer ebenfalls über eine Softwarefirma an Daten von Bundesstellen. Der Bundesrat verschärfte danach die Sicherheitsvorgaben für Lieferanten. Das Muster bleibt: Wer Daten auslagert, lagert das Risiko nicht mit aus.
Das Datenschutzgesetz ist hier klar. Nach Artikel 9 darf ein Unternehmen Personendaten einem Auftragsbearbeiter übertragen. Es muss sich aber «insbesondere vergewissern», dass dieser die Datensicherheit gewährleisten kann. Ein Unterlieferant braucht die vorgängige Genehmigung. Und nach Artikel 24 meldet der Auftragsbearbeiter eine Verletzung der Datensicherheit dem Verantwortlichen «so rasch als möglich». Der Verantwortliche meldet dem EDÖB, wenn ein hohes Risiko für die Betroffenen droht, und informiert diese, wenn es zu ihrem Schutz nötig ist. Wie knapp das in der Praxis wird, zeigt ein früherer Fall: Ricardo meldete sein Datenleck nach zwei Tagen, eine Stundenfrist kennt das Gesetz nicht.
Die eigentliche Gefahr heisst Phishing
Gestohlene AHV-Nummern und Lohnangaben machen Betrug glaubwürdig. Ein Anrufer, der Lohn, Geburtsdatum und Pensionskasse kennt, wirkt echt. Eine Mail, die den Namen der Partnerin nennt, ebenso. Publica warnt ihre Versicherten ausdrücklich: Die Kasse frage nie per Mail, SMS oder Telefon nach Passwörtern. Für Arbeitgeber heisst das: Ihre Mitarbeitenden sind das erste Ziel. Und über sie Ihre Buchhaltung, falls jemand mit glaubwürdigen Details eine geänderte Kontonummer meldet.
Was Inhaber und Personalverantwortliche jetzt tun
- Pensionskasse fragen. Schreiben Sie Ihrer Kasse oder Sammelstiftung: Arbeitet sie direkt oder über Dritte mit PK Softech? Welche Daten Ihrer Leute liegen dort?
- Team warnen. Eine kurze Mail an alle: Pensionskasse und Arbeitgeber fragen nie nach Passwörtern oder Bankdaten. Verdächtiges an eine feste Stelle melden.
- Kontowechsel absichern. Neue IBAN für Lohn oder Lieferanten nur nach Rückruf auf eine bekannte Nummer übernehmen. Nie auf die Nummer aus der Mail.
- Auftragsbearbeiter auflisten. Lohnsoftware, Treuhänder, Zeiterfassung, Pensionskasse, HR-Tool: Wer hat welche Personaldaten, wer ist Unterlieferant? Zehn Zeilen in einer Tabelle reichen für den Anfang.
- Verträge prüfen. Steht drin, wie schnell der Dienstleister einen Vorfall meldet, und wer Unterlieferanten genehmigt? Fehlt beides, nachverhandeln.
- Meldeweg festlegen. Wer entscheidet bei Ihnen, ob ein Vorfall an den EDÖB geht und wer die Mitarbeitenden informiert? Das gehört vor den Ernstfall geklärt, nicht danach.
Wer seine Software-Abhängigkeiten schon einmal geprüft hat, etwa beim Konkurs eines Software-Lieferanten wie dacadoo, kann die Liste weiterverwenden. Wer noch am Anfang steht, findet in unserem Beitrag zu Cyberangriffen auf Schweizer KMU die Grundausstattung.
Die unbequeme Lehre
Publica hat getan, was eine grosse Kasse tun kann: früh informiert, täglich nachgeführt, Gerüchte korrigiert. Und trotzdem weiss sie sechs Wochen nach dem Angriff nicht genau, wessen Daten abgeflossen sind. Ein KMU mit zehn Dienstleistern hätte es schwerer. Der günstigste Zeitpunkt, die eigene Datenkette zu kennen, ist bevor ein Lieferant anruft.
Zum Mitnehmen
Zum Mitnehmen
- Der Angriff traf nicht Publica, sondern ihren Softwarelieferanten. Auch Kassen von Migros, Post und Stadt Zürich arbeiten mit ihm.
- Konkrete Lösegeldforderungen kennen die Behörden laut Publica nicht. Das grössere Risiko für Arbeitgeber ist glaubwürdiges Phishing mit echten Lohndaten.
- Nach Datenschutzgesetz bleiben Sie für Ihre Dienstleister verantwortlich: Auftragsbearbeiter kennen, Meldewege vertraglich regeln, Kontowechsel nur per Rückruf.
Häufige Fragen
Sind die Vorsorgegelder der Publica-Versicherten in Gefahr?
Nein. Laut Publica sind Vorsorgeguthaben und Renten sicher, das produktive System der Kasse ist nicht betroffen. Abgeflossen sein könnten Personendaten beim Softwarelieferanten.
Gibt es eine Lösegeldforderung?
Laut Publica vom 10. November ist den beteiligten Bundesstellen keine konkrete Forderung mit Betrag oder Frist bekannt. Der Lieferant erhielt nach dem Angriff allgemeine Erpressungsnachrichten.
Ist meine Firma betroffen, wenn wir nicht bei Publica sind?
Möglich. PK Softech arbeitet auch für andere Vorsorgeeinrichtungen. Fragen Sie Ihre Pensionskasse oder Sammelstiftung direkt, ob der Lieferant eingesetzt wird.
Muss ein KMU einen Datenabfluss beim Dienstleister selbst melden?
Der Dienstleister meldet Ihnen so rasch als möglich (Art. 24 Abs. 3 DSG). Droht den Betroffenen ein hohes Risiko, melden Sie als Verantwortlicher dem EDÖB und informieren die Betroffenen, wenn es zu ihrem Schutz nötig ist.
Was tun Mitarbeitende bei einem verdächtigen Anruf?
Keine Daten nennen, auflegen und über eine bekannte, offizielle Nummer zurückrufen. Verdächtige Nachrichten können beim Bundesamt für Cybersicherheit gemeldet werden.
Quellen
Quellen
- Publica: Cyber attack on software supplier, Stand 11.11.2026
- SRF: Name, AHV-Nummer, Lohn, Angreifer erbeuten sensible Daten, 8.10.2026
- Der Bund / Tamedia: Oberster Datenschützer prüft Datenklau bei Pensionskassen, 23.10.2026
- NZZ: Immer mehr betroffene Pensionskassen
- Datenschutzgesetz (DSG), SR 235.1, Art. 9 und 24
Erschienen am 13. November 2026, 05:10 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail