Kurz gesagt
Beim Blockchain-Analysten Chainalysis haben Angreifer Namen, Benutzernamen, Passwort-Hashes und aktive Zugangs-Tokens aller Nutzer erbeutet. Die Firma sprach von «offensive agentic techniques», also Angriffsmethoden mit KI-Agenten. Für Schweizer KMU ist der Fall eine Erinnerung: Gestohlene Tokens öffnen Konten auch ohne Passwort. Wer Zugangsschlüssel regelmässig erneuert, Mehrfaktor-Anmeldung durchsetzt und weiss, wo seine Schlüssel liegen, verkleinert den Schaden erheblich.
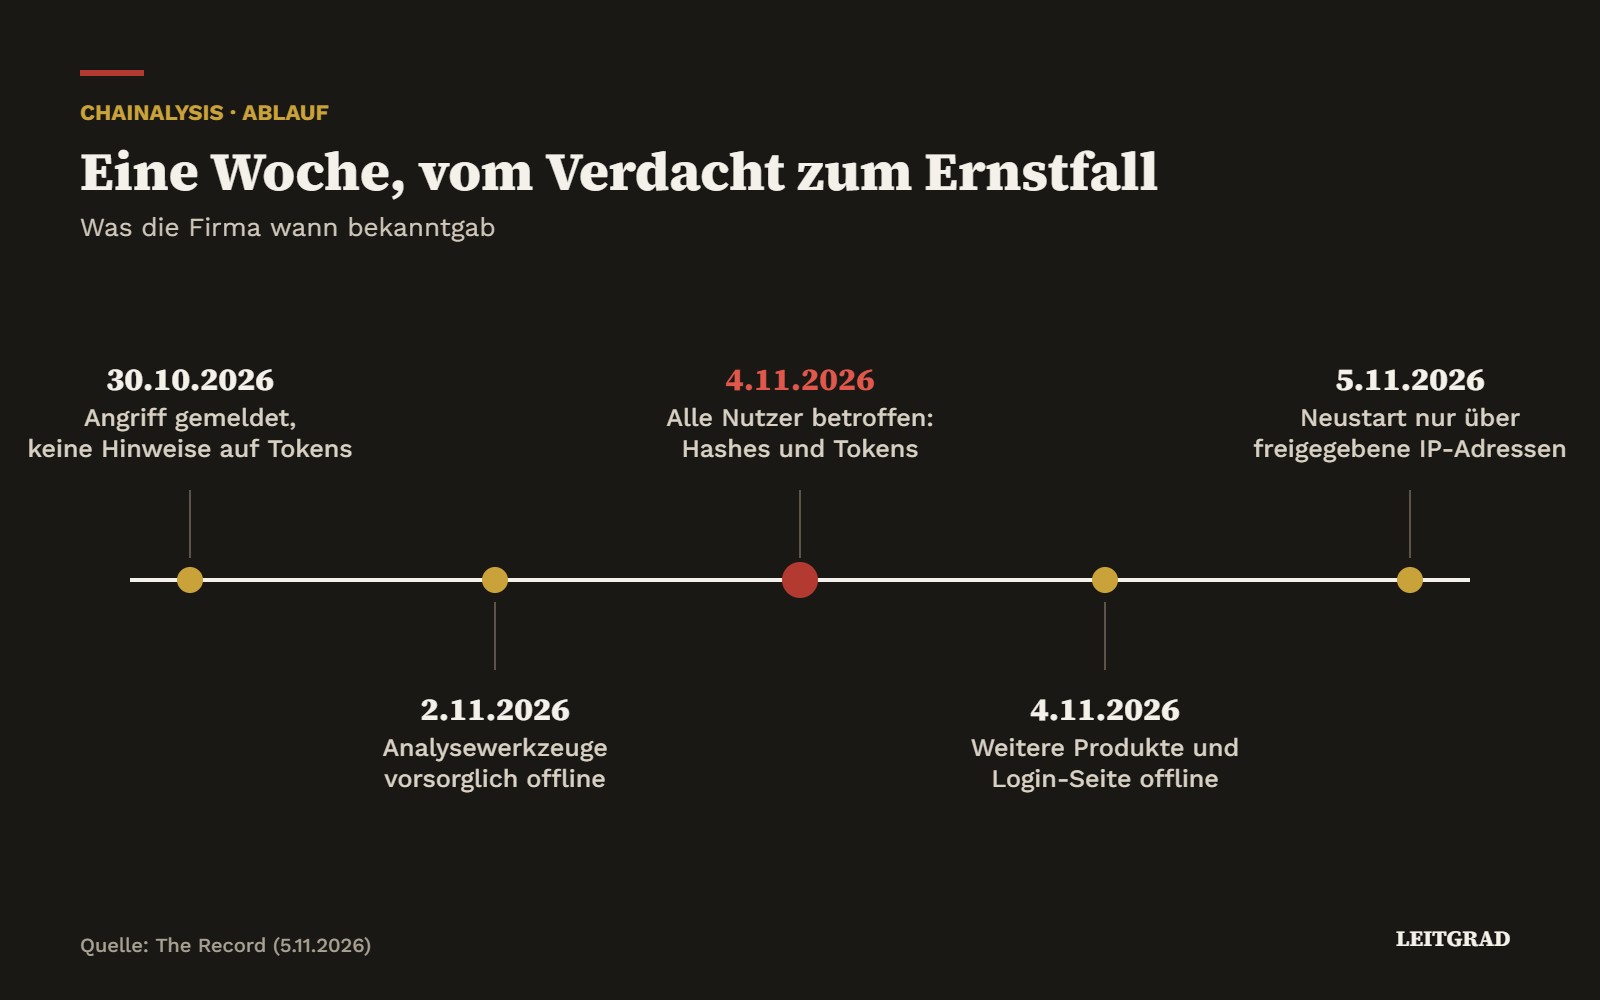
Chainalysis ist keine kleine Firma, die Sicherheit nebenbei macht. Das US-Unternehmen analysiert Kryptowährungs-Transaktionen und zählt laut eigener Website mehr als 1500 Kunden, darunter Strafverfolgung, Regulatoren und Banken. Am 30. Oktober meldete es einen Angriff, damals ohne Hinweise auf gestohlene Zugangsdaten. Eine Woche später klang es anders.
In der Nacht auf den 5. November schrieb Chainalysis laut The Record, bestimmte Kundendaten seien einem Angreifer zugänglich gewesen, darunter Namen, Benutzernamen, Passwort-Hashes und «live tokens» aller Nutzer. Zuvor hatte die Firma erklärt, ein externer Akteur habe sich mit «offensiven agentischen Techniken» Zugang zu Systemen und internen Werkzeugen verschafft. Was genau damit gemeint ist, hat sie nicht erklärt. Alle Nutzer mussten Passwörter zurücksetzen und API-Schlüssel wechseln. Mehrere Produkte gingen vom Netz.
Warum sind gestohlene Tokens gefährlicher als Passwörter?
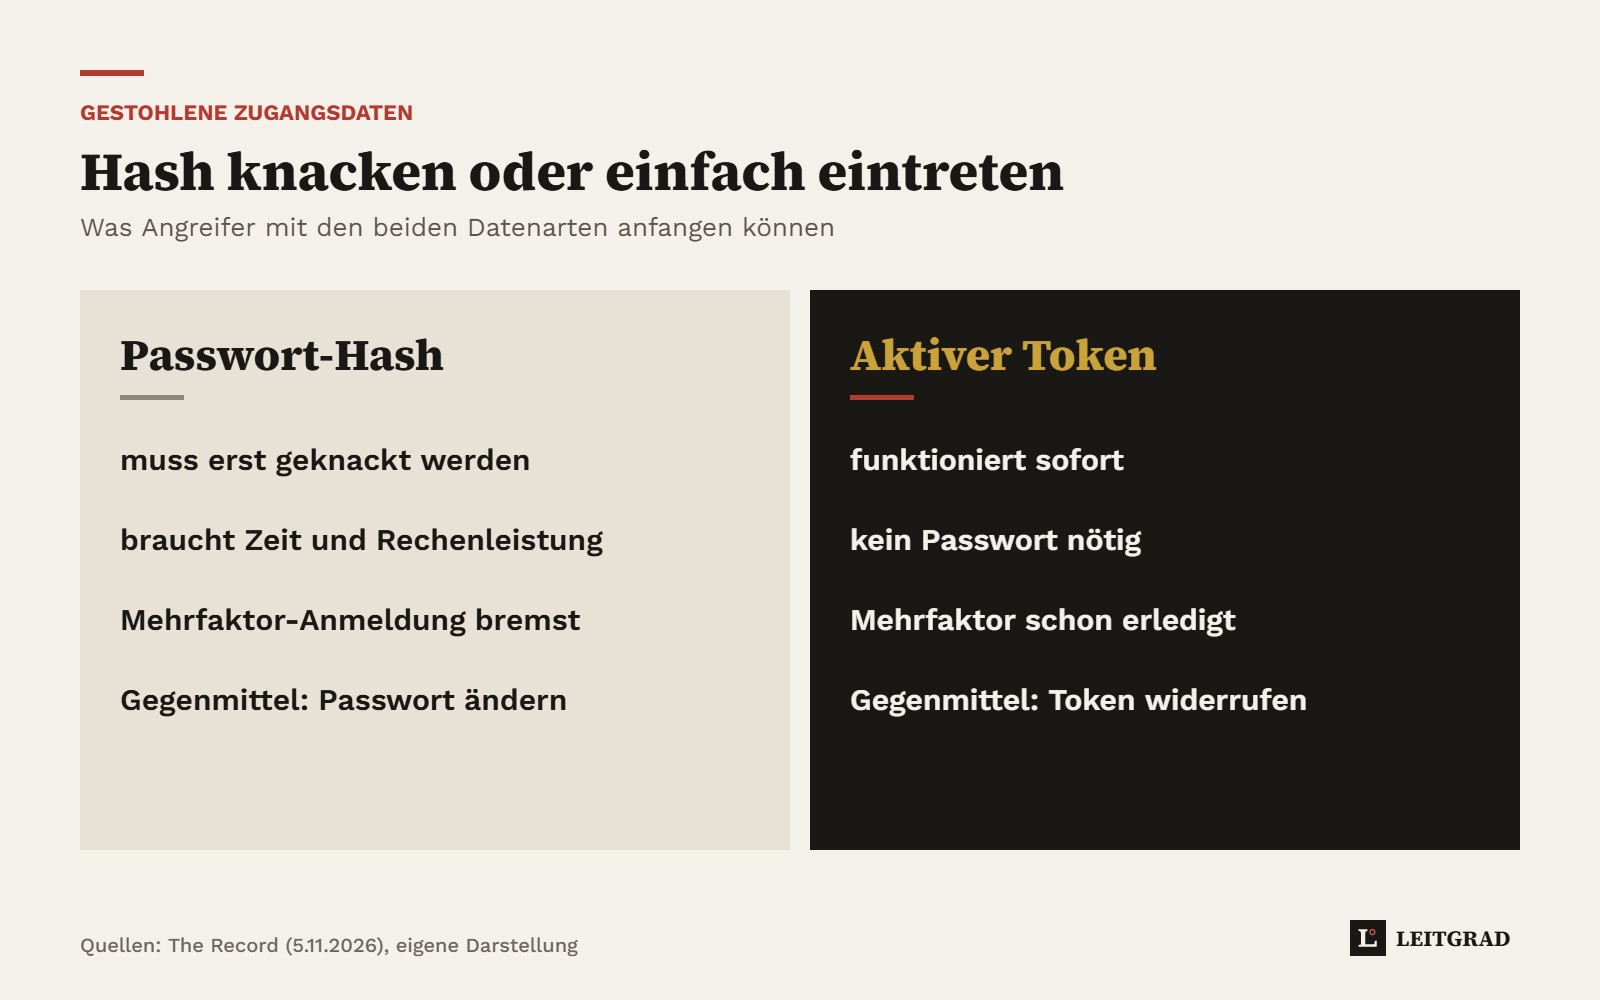
Ein Passwort-Hash ist eine umgerechnete Form des Passworts, aus der sich das Original nicht direkt ablesen lässt. Je nach Verfahren lässt er sich knacken, das braucht aber Zeit und Rechenleistung. Ein aktiver Token dagegen ist eine Art Hausausweis, den ein System nach erfolgreicher Anmeldung ausstellt. Wer ihn hat, ist drin. The Record hält fest, dass aktive Tokens Angreifern den Zugang zu Konten ohne Passwort erlauben können. Auch eine Mehrfaktor-Anmeldung hilft dann nicht mehr, weil sie schon vorher erfolgt ist.
Genau hier liegt die Schwachstelle vieler KMU. API-Schlüssel für die Buchhaltung, Zugänge für den Webshop, Tokens für die Verbindung zwischen CRM und Mailprogramm: Sie werden einmal eingerichtet und dann vergessen. Manche gelten jahrelang. Ändert ein Mitarbeiter die Stelle, bleibt sein Schlüssel oft aktiv.
Was heisst «agentisch» für die Angreifer?
Chainalysis hat nicht erklärt, ob ein KI-Agent den Angriff durchgeführt hat. Die Firma sprach aber von einem branchenweiten Anstieg KI-gestützter Cyberangriffe. Das deckt sich mit dem, was das Bundesamt für Cybersicherheit in der Schweiz beobachtet. Im Halbjahresbericht 2026/1 hält das BACS fest, dass Angreifer Künstliche Intelligenz nun systematisch nutzen, um personalisierte Inhalte glaubwürdig an ihre Opfer zu bringen.
Wie gross ist das Problem in der Schweiz?
Im ersten Halbjahr 2026 gingen beim BACS 27 128 freiwillige Meldungen und 200 meldepflichtige Cybervorfälle ein. Das Amt spricht von einem Meldeeingang, der sich auf hohem Niveau stabilisiert hat. Bei Schweizer Unternehmen verzeichnete es mehr Phishing-Angriffe auf Microsoft-365-Konten, bei denen Angreifer Geschäfts-Mailkonten übernehmen. Besonders auffällig waren Fälle, in denen Betrüger IT-Helpdesks oder Führungspersonen imitierten. Auch der Vorwand eines angeblich ausstehenden Sicherheitsupdates wurde häufiger genutzt.
Für die Rechtslage gilt das Datenschutzgesetz. Artikel 8 verlangt eine «dem Risiko angemessene Datensicherheit». Führt ein Vorfall voraussichtlich zu einem hohen Risiko für Betroffene, ist nach Artikel 24 eine Meldung an den Eidgenössischen Datenschutzbeauftragten so rasch als möglich nötig. Leitgrad hat gezeigt, wie alte IT-Tickets und technische Schulden genau solche Lücken offen halten.
Was lernt ein Inhaber daraus?
Die wichtigste Lehre aus dem Fall Chainalysis ist unbequem: Auch wer Sicherheit zum Geschäft gemacht hat, wird getroffen. Entscheidend ist nicht, ob ein Angriff kommt, sondern wie schnell sich die Folgen eindämmen lassen. Dafür muss eine Firma wissen, welche Schlüssel es gibt, wer sie besitzt und wie man sie in einer Stunde alle sperrt.
Sechs Schritte für die nächsten zwei Wochen
- Schlüssel-Inventar anlegen. Listen Sie alle API-Schlüssel, Zugangs-Tokens und Dienstkonten auf, mit Zweck, Besitzer und Ablaufdatum. Fragen Sie Ihren IT-Partner, wo sie gespeichert sind.
- Alte Schlüssel erneuern. Was älter als zwölf Monate ist oder keinen klaren Besitzer hat, wird ersetzt oder gelöscht.
- Ablaufdaten setzen. Neue Tokens erhalten eine begrenzte Gültigkeit. Viele Dienste bieten 30, 60 oder 90 Tage an.
- Mehrfaktor-Anmeldung durchsetzen. Für Mail, Buchhaltung und Bank gilt sie ohne Ausnahme, für Administratoren am besten mit Hardware-Schlüssel.
- Notfallplan üben. Legen Sie fest, wer im Ernstfall alle Sitzungen beendet und Schlüssel widerruft. Testen Sie es einmal.
- Austritte sauber abschliessen. Beim Stellenwechsel oder Austritt werden Konten und persönliche Tokens am letzten Arbeitstag gesperrt.
Häufige Fragen
Was ist ein Token?
Ein digitaler Ausweis, den ein Dienst nach der Anmeldung ausstellt. Wer ihn besitzt, kann das Konto nutzen, oft ohne Passwort und ohne erneute Mehrfaktor-Abfrage.
Wie oft sollte man API-Schlüssel wechseln?
Eine feste Regel gibt es nicht. Bewährt hat sich, Schlüssel mit Ablaufdatum auszustellen und sie sofort zu wechseln, wenn ein Anbieter einen Vorfall meldet oder jemand die Firma verlässt.
Muss ich einen Vorfall melden?
Nach Artikel 24 des Datenschutzgesetzes, wenn eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für Betroffene führt. Freiwillige Meldungen nimmt zudem das BACS entgegen.
Wurde Chainalysis von einer KI angegriffen?
Das ist offen. Die Firma sprach von «offensive agentic techniques», hat aber nicht erklärt, was sie damit meint.
Zum Mitnehmen
- Tokens sind Hausausweise. Wer einen aktiven Token stiehlt, braucht kein Passwort mehr.
- Inventar vor Technik. Nur wer weiss, welche Schlüssel es gibt, kann sie im Notfall sperren.
- Ablaufdaten und Mehrfaktor. Zwei Einstellungen, die wenig kosten und viel Schaden verhindern.
Quellen
- The Record: Chainalysis warns all users hit in cyber breach involving agentic techniques, 5.11.2026
- Bundesamt für Cybersicherheit BACS: Halbjahresbericht 2026/1, 24.8.2026
- Bundesgesetz über den Datenschutz (DSG), Art. 8 und Art. 24, SR 235.1
Erschienen am 11. November 2026, 05:20 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Themen folgen
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail