Kurz gesagt
Über die Funktion Dispatch kann eine bösartige oder gekaperte Browser-Erweiterung dem KI-Agenten Claude Desktop Befehle geben und so Code auf dem Rechner ausführen. Das hat ein Sicherheitsforscher im Mai an Anthropic gemeldet. Anthropic hat die Meldung als gültig anerkannt, aber keine Korrektur veröffentlicht. Angriffe in freier Wildbahn sind nicht bekannt. Wer Claude im Betrieb nutzt, sollte jetzt Browser-Erweiterungen aufräumen, private und geschäftliche Konten trennen und Fernsteuerung abschalten, wo sie niemand braucht.
Stellen Sie sich vor: Ein Mitarbeiter sitzt am Abend zu Hause und surft mit seinem privaten Laptop. Im Browser stecken ein Dutzend Erweiterungen, darunter ein Werbeblocker und ein Übersetzer. Am Morgen klappt er im Büro den Firmenlaptop auf, auf dem Claude Desktop läuft, angemeldet mit demselben persönlichen Claude-Konto. Mehr braucht es nicht für den Angriff, den der Sicherheitsforscher Gal Weizman von der Firma Forever Security beschrieben hat.
Weizman nennt die Schwachstelle «ThisBash». Die britische Fachpublikation The Register hat seine Arbeit am 5. November veröffentlicht. Zwei Tage später legte die Cloud Security Alliance, ein Branchenverband für Cloud-Sicherheit, eine eigene Einordnung nach. Sie kommt zum Schluss: Es handelt sich vor allem um ein Problem der Bauweise, nicht um einen gewöhnlichen Programmierfehler.
Was genau ist das Problem?
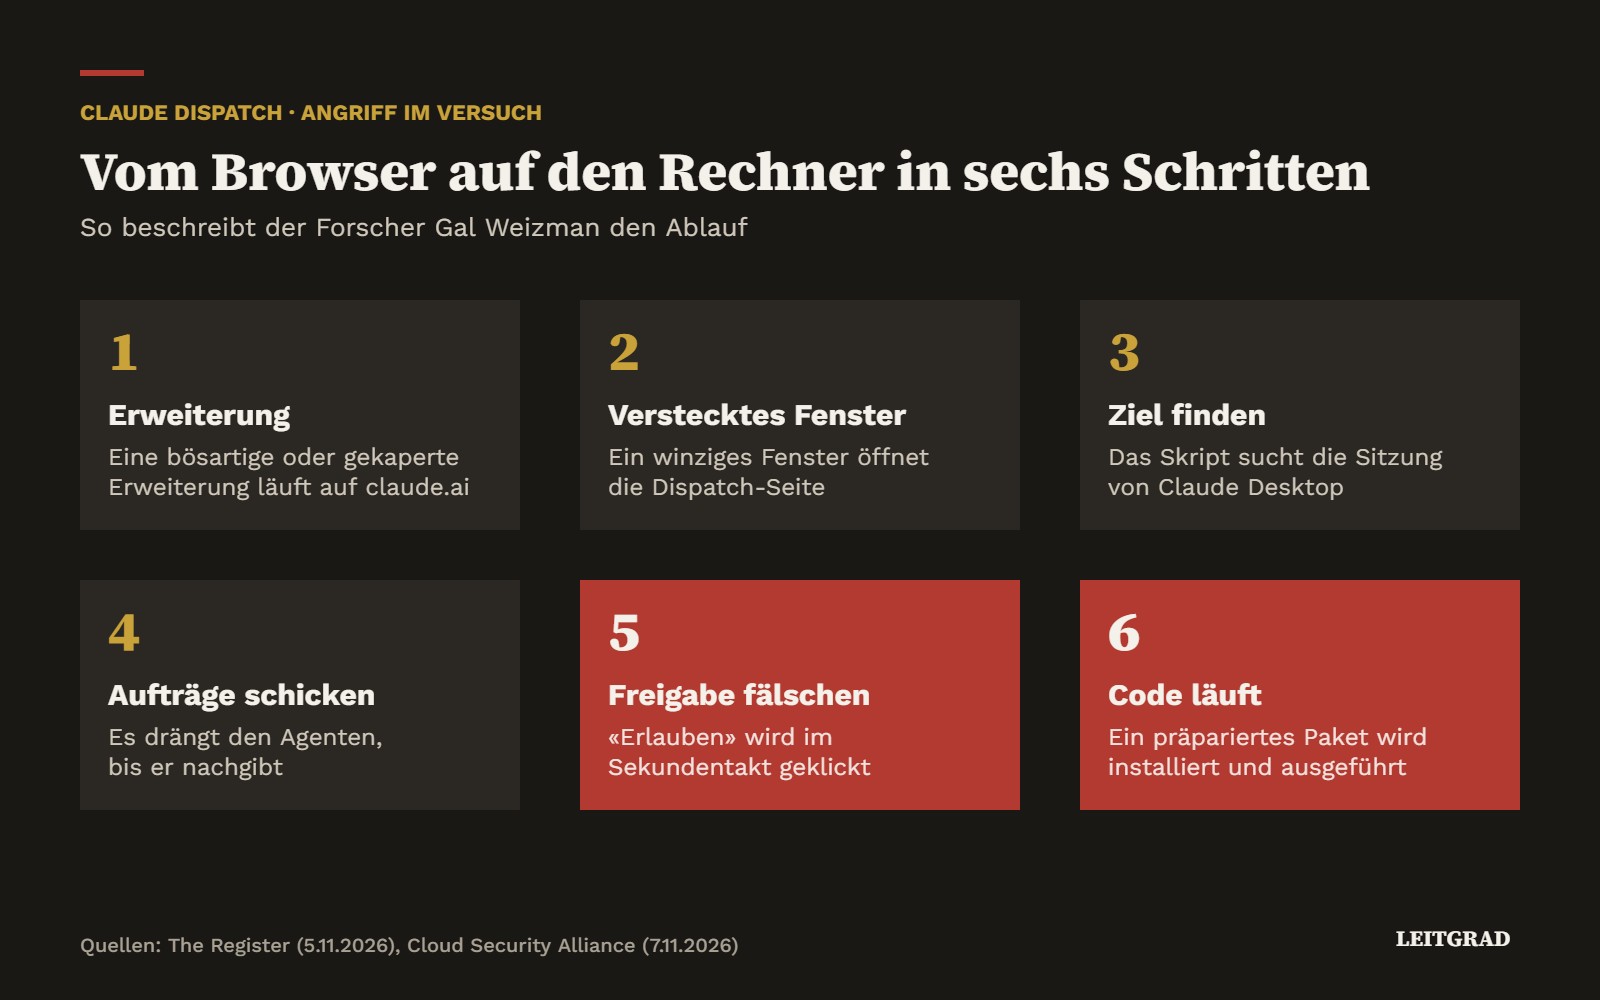
Dispatch ist eine Funktion von Claude Cowork. Sie erlaubt es, vom Handy aus Aufgaben an einen Claude-Agenten zu schicken, der auf dem Computer läuft. Dieser Agent darf Dateien lesen und verschieben, Programme starten und Befehle ausführen, wenn der Nutzer zustimmt. Weizman fand heraus, dass sich Dispatch nicht nur vom Handy, sondern auch aus einer gewöhnlichen, angemeldeten Sitzung auf claude.ai im Browser ansprechen lässt.
Damit wird jede Browser-Erweiterung, die auf claude.ai zugreifen darf, zur möglichen Fernbedienung. In seinem Versuch öffnete ein Skript die Dispatch-Seite in einem winzigen Fenster, suchte die Sitzung des Desktop-Agenten und schickte ihm Aufträge. Weigerte sich der Agent, formulierte das Skript um und drängte weiter. Die Freigabe-Fenster, mit denen Claude vor heiklen Schritten um Erlaubnis bittet, klickte das Skript im Sekundentakt selbst weg. Am Ende installierte der Agent ein präpariertes Programmpaket. Im Versuch öffnete es nur den Taschenrechner. Ein echter Angreifer würde Zugangsdaten oder Quellcode stehlen.
Warum ist die Lücke noch offen?
Laut The Register hat Anthropic die Meldung im Mai als gültige Schwachstelle anerkannt, sie aber als Doppelmeldung eines bereits bekannten Problems geschlossen. Eine offizielle Kennnummer für Sicherheitslücken, eine sogenannte CVE, gibt es nicht. Anthropic habe angekündigt, Dispatch Ende Oktober einzustellen. Das ist nicht geschehen. Per 30. Oktober führte die Hilfeseite von Claude Dispatch als eingeschränkte Testversion für einige Pro-, Max- und Ultra-Abos, für neue Nutzer nicht mehr verfügbar. Bestehende Nutzer können die Funktion vorerst weiter verwenden. Auf Fragen von The Register antwortete Anthropic nicht.
Zur Fairness gehört: Angriffe ausserhalb des Versuchs sind laut Cloud Security Alliance nicht dokumentiert. Voraussetzung ist eine bösartige oder gekaperte Erweiterung im Browser. Und Anthropic selbst warnt in der Dokumentation, dass Aufträge vom Handy echte Folgen auf dem Rechner haben und manipulierte Anweisungen Schäden verursachen können, die schwer oder gar nicht rückgängig zu machen sind. Weizmans weitergehende Behauptung, dasselbe Muster stecke auch in Cowork im Web und in der Fernsteuerung von Claude Code, hat die Cloud Security Alliance nicht selbst nachgeprüft. Sie hält sie aber für plausibel.
Warum betrifft das Schweizer KMU?
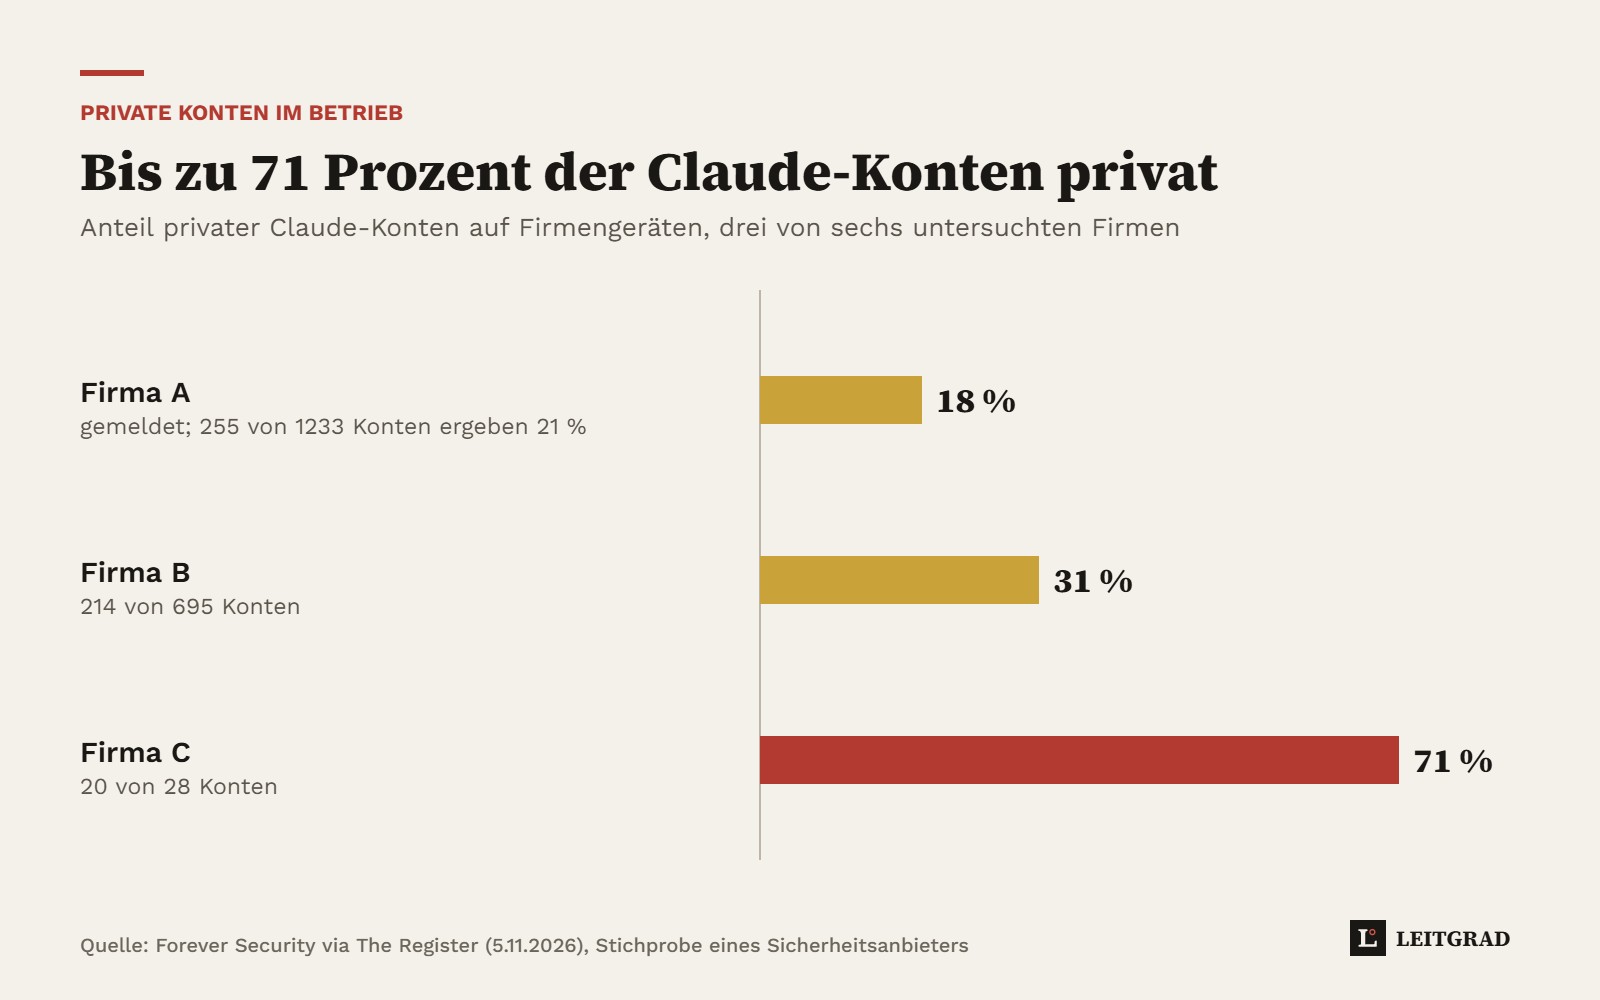
Der gefährlichste Teil des Szenarios ist nicht technisch, sondern organisatorisch: private Konten auf Firmengeräten. Forever Security hat bei sechs Kundenfirmen gezählt, wie viele der genutzten Claude-Konten privat waren. Der Anteil lag zwischen 18 und 71 Prozent. Die Zahlen stammen von derselben Firma, die die Lücke gefunden hat, und aus einer kleinen Stichprobe. Sie zeigen trotzdem ein Muster, das auch Schweizer Betriebe kennen: Leute nutzen KI-Werkzeuge mit dem eigenen Konto, weil es schneller geht als der Weg über die Informatik. Leitgrad hat beschrieben, warum strenge Verbote dieses Verhalten eher verstecken als verhindern.
Rechtlich ist die Lage klar. Das Datenschutzgesetz verlangt in Artikel 8 eine «dem Risiko angemessene Datensicherheit» durch technische und organisatorische Massnahmen. Kommt es zu einer Verletzung der Datensicherheit mit voraussichtlich hohem Risiko für Betroffene, muss die Firma das nach Artikel 24 dem Eidgenössischen Datenschutzbeauftragten so rasch als möglich melden. Wer einem KI-Agenten Zugriff auf Kundendaten gibt und gleichzeitig nicht weiss, welche Erweiterungen in welchen Browsern stecken, wird es schwer haben, das als angemessen zu begründen.
Was lernt ein Chef daraus?
Die Lehre reicht über Claude hinaus. Ein Freigabe-Klick im Browser ist keine Sicherheitsschranke, wenn ein Skript im selben Browser ihn auslösen kann. Die Cloud Security Alliance empfiehlt deshalb, Freigaben für heikle Schritte nur in Kanälen zuzulassen, die fremder Code im Browser nicht erreicht. Für einen Inhaber heisst das: KI-Agenten mit Zugriff auf den Rechner sind wie ein neuer Mitarbeiter mit Generalschlüssel. Man klärt vorher, wer ihm Aufträge geben darf. Wer gerade über den Einsatz von Claude im Betrieb entscheidet, findet in unserer Analyse zu Anthropic weitere Punkte zur Abhängigkeit vom Anbieter.
Fünf Einstellungen für diese Woche
- Dispatch abschalten, wo es niemand braucht. Wer Aufgaben nicht vom Handy an den Rechner schicken muss, deaktiviert die Funktion. In Team- und Enterprise-Konten prüft der Administrator die Einstellung «Chat and Cowork unified».
- Browser-Erweiterungen aufräumen. Lassen Sie auf Firmengeräten nur freigegebene Erweiterungen zu. Besonders kritisch sind solche, die «alle Websites» lesen und ändern dürfen.
- Private Konten von Firmengeräten verbannen. Claude Desktop auf dem Firmenlaptop nur mit einem Firmenkonto. Ohne Firmenabo auf heiklen Rechnern, etwa in der Buchhaltung oder Entwicklung, vorerst auf den Desktop-Agenten verzichten.
- Rechte des Agenten eng fassen. Geben Sie Claude nur Zugriff auf die Ordner und Dienste, die für die Aufgabe nötig sind, nicht auf das ganze Laufwerk.
- Auffälliges ernst nehmen. Unbekannte Sitzungen oder Programminstallationen, die niemand ausgelöst hat, sind ein Alarmzeichen. Dann das Gerät prüfen lassen und Passwörter sowie Zugangsschlüssel wechseln.
Häufige Fragen
Bin ich betroffen, wenn ich Claude nur im Browser nutze?
Für den beschriebenen Angriff braucht es Claude Desktop auf einem Rechner und eine bösartige Erweiterung in einem Browser, der mit demselben Konto auf claude.ai angemeldet ist. Wer nur im Browser chattet, gibt dem Agenten keinen Zugriff auf den Rechner.
Hat Anthropic die Lücke geschlossen?
Nach den bis 7. November veröffentlichten Berichten nicht. Anthropic hat angekündigt, Dispatch einzustellen, eine Korrektur oder Stellungnahme zum konkreten Befund ist nicht veröffentlicht.
Wurde die Lücke schon ausgenutzt?
Laut Cloud Security Alliance sind keine Angriffe ausserhalb des Versuchs dokumentiert.
Muss ich einen Vorfall dem EDÖB melden?
Nur wenn eine Verletzung der Datensicherheit voraussichtlich zu einem hohen Risiko für Betroffene führt. Dann verlangt Artikel 24 des Datenschutzgesetzes eine Meldung so rasch als möglich.
Zum Mitnehmen
- Die Lücke ist eine Bauweise. Wer Claude im Browser steuern kann, kann über Dispatch auch den Desktop-Agenten steuern.
- Das Risiko liegt bei den Konten. Private Claude-Konten auf Firmengeräten öffnen den Weg vom Heimcomputer ins Büro.
- Drei Schritte reichen für den Anfang. Dispatch abschalten, Erweiterungen aufräumen, Firmenkonten durchsetzen.
Quellen
- The Register: Anthropic won’t fix a Claude Dispatch flaw that could let attackers execute remote commands across corporate boundaries, 5.11.2026
- Cloud Security Alliance: ThisBash: Browser Sessions as Remote Shells via Claude Dispatch, 7.11.2026
- Bundesgesetz über den Datenschutz (DSG), Art. 8 und Art. 24, SR 235.1
- Anthropic: Assign tasks from anywhere in Claude Cowork, Hilfeseite, zitiert nach Cloud Security Alliance
Erschienen am 11. November 2026, 15:00 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail