Kurz gesagt
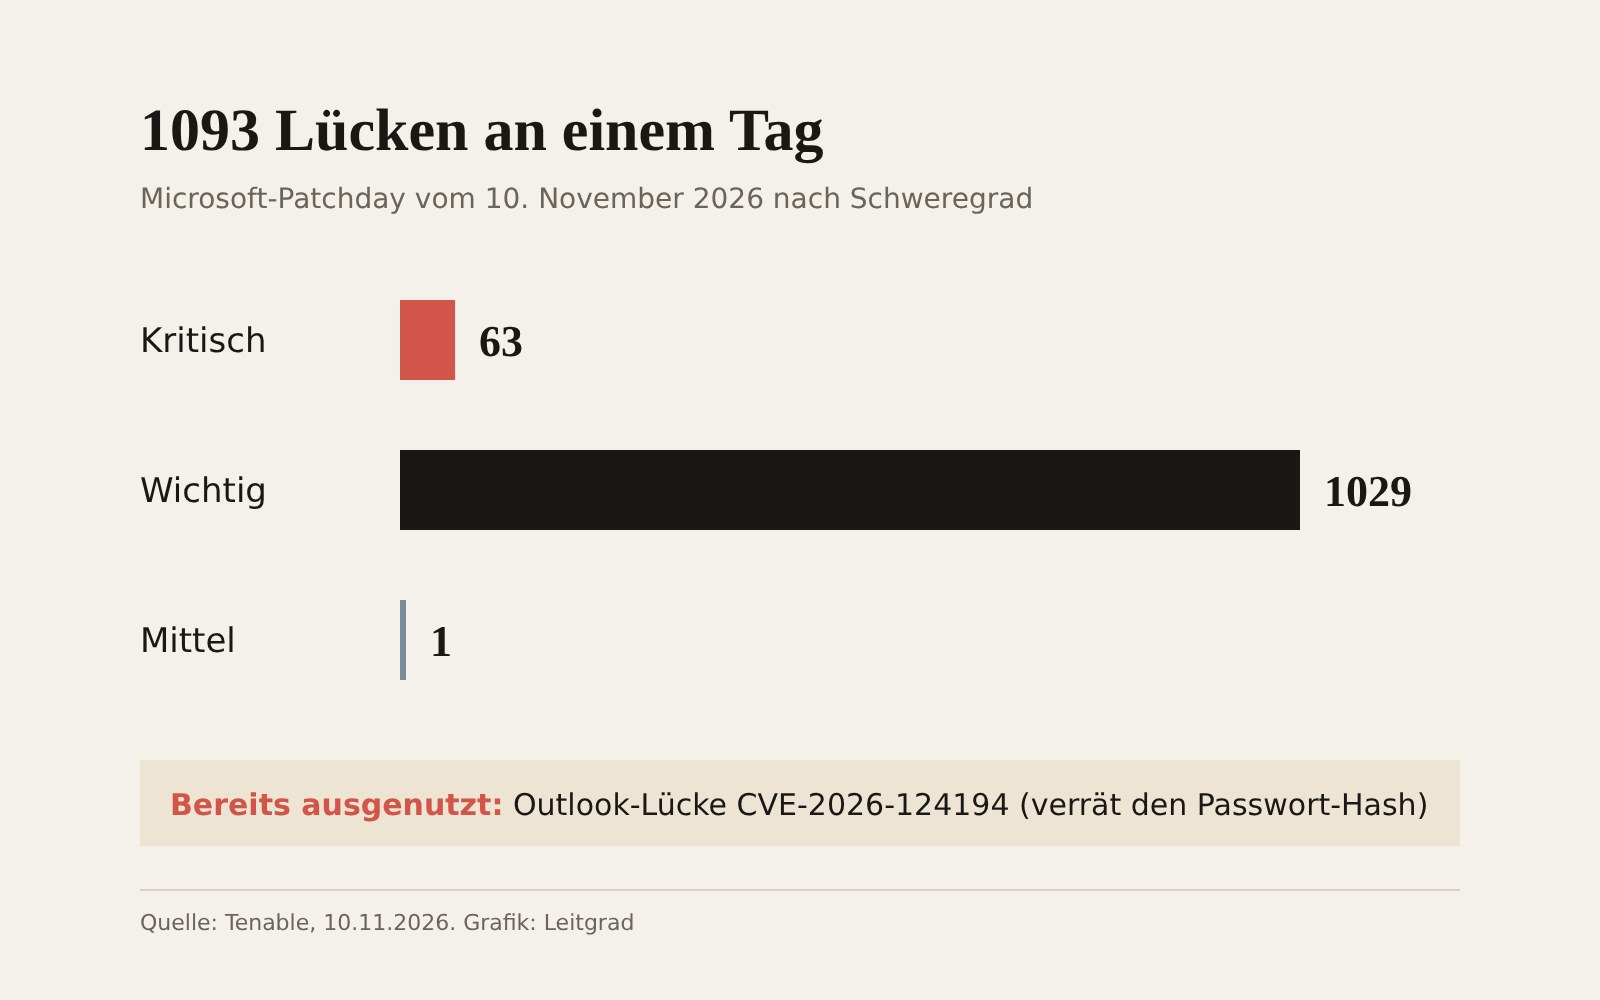
Microsoft hat am 10. November 1093 Sicherheitslücken geschlossen, 63 davon kritisch. Eine Lücke in Outlook wird bereits ausgenutzt: Eine präparierte Office-Datei bringt Outlook dazu, sich ohne Warnung mit einem Server der Angreifer zu verbinden. Dabei gibt der Rechner den verschlüsselten Passwort-Hash preis. Kritische Lücken stecken auch in Exchange Server und Active Directory. Wer diese Systeme selbst betreibt, patcht sie diese Woche zuerst.
Nach dem Rekord im Oktober mit 1407 Lücken folgt der nächste Riesen-Patchday. Laut der Sicherheitsfirma Tenable schliesst er 1093 Lücken in 287 Produkten und Komponenten: 63 gelten als kritisch, 1029 als wichtig. Dass die Zahl so hoch ist, liegt auch daran, dass KI-Werkzeuge inzwischen deutlich mehr Fehler finden.
Gefährlich ist vor allem eine einzige Lücke. Unter der Nummer CVE-2026-124194 führt Microsoft eine Schwachstelle in Outlook, die Angreifer schon vor dem Update ausgenutzt haben. Das Muster: Ein Mitarbeiter öffnet eine präparierte Office-Datei, Outlook verbindet sich im Hintergrund mit einem fremden Server, und der Angreifer erhält den sogenannten NTLMv2-Hash. Damit kann er sich bei anderen Systemen als dieser Mitarbeiter ausgeben oder das Passwort offline knacken. Microsoft stuft die Lücke nur als mittel ein. Fachleute warnen, sich davon nicht täuschen zu lassen, gerade weil sie bereits genutzt wird.
Dazu kommen kritische Lücken, über die Angreifer aus der Ferne Code ausführen können: in Exchange Server (CVE-2026-118207) und in den Active-Directory-Domänendiensten (CVE-2026-118146). Tenable schätzt bei beiden eine Ausnutzung als «eher wahrscheinlich» ein. Mehrere Sicherheitsfachleute raten deshalb, nicht nach Produktnamen zu sortieren, sondern nach Gefährdung: zuerst Domänencontroller und Exchange-Server, dann der Rest.
Was der Patchday für KMU heisst
Fast jedes Schweizer KMU arbeitet mit Outlook, viele betreiben ihr Active Directory oder sogar einen eigenen Exchange-Server noch im Haus. Betroffen sind unter anderem Microsoft 365 Apps for Enterprise sowie Office LTSC 2021 und 2024. Microsoft 365 aktualisiert sich meist selbst, aber nicht immer sofort, und Office-Dauerlizenzen bleiben gern auf altem Stand liegen.
Wer einen externen IT-Partner hat, sollte heute nachfragen, wann die Updates eingespielt werden, und sich die Bestätigung schriftlich geben lassen. Wer selbst verwaltet, prüft an jedem Rechner die Office-Version und startet die Updates von Hand. Bis alles gepatcht ist, hilft ein klarer Hinweis ans Team: Office-Dateien von unbekannten Absendern nicht öffnen. Wie schnell vergessene Geräte zum Einfallstor werden, zeigt der Fall der veralteten Synology-Speicher, die Erpresser gerade verschlüsseln.
Zum Mitnehmen
- Outlook-Lücke wird ausgenutzt. Office-Updates vom 10. November diese Woche auf allen Rechnern einspielen.
- Server zuerst. Domänencontroller und eigene Exchange-Server haben Vorrang vor allem anderen.
- Bestätigung einholen. Den IT-Partner schriftlich bestätigen lassen, dass die Updates installiert sind.
Quellen
- Tenable: Microsoft’s November 2026 Patch Tuesday addresses 1093 CVEs, 10.11.2026
- CSO Online: November 2026 Patch Tuesday, 63 critical Microsoft fixes plus an Outlook zero-day, 10.11.2026
- Help Net Security: November 2026 Patch Tuesday forecast (Oktober-Rekord mit 1407 Lücken), 6.11.2026
- Microsoft Security Update Guide
Erschienen am 12. November 2026, 05:00 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail