Kurz gesagt
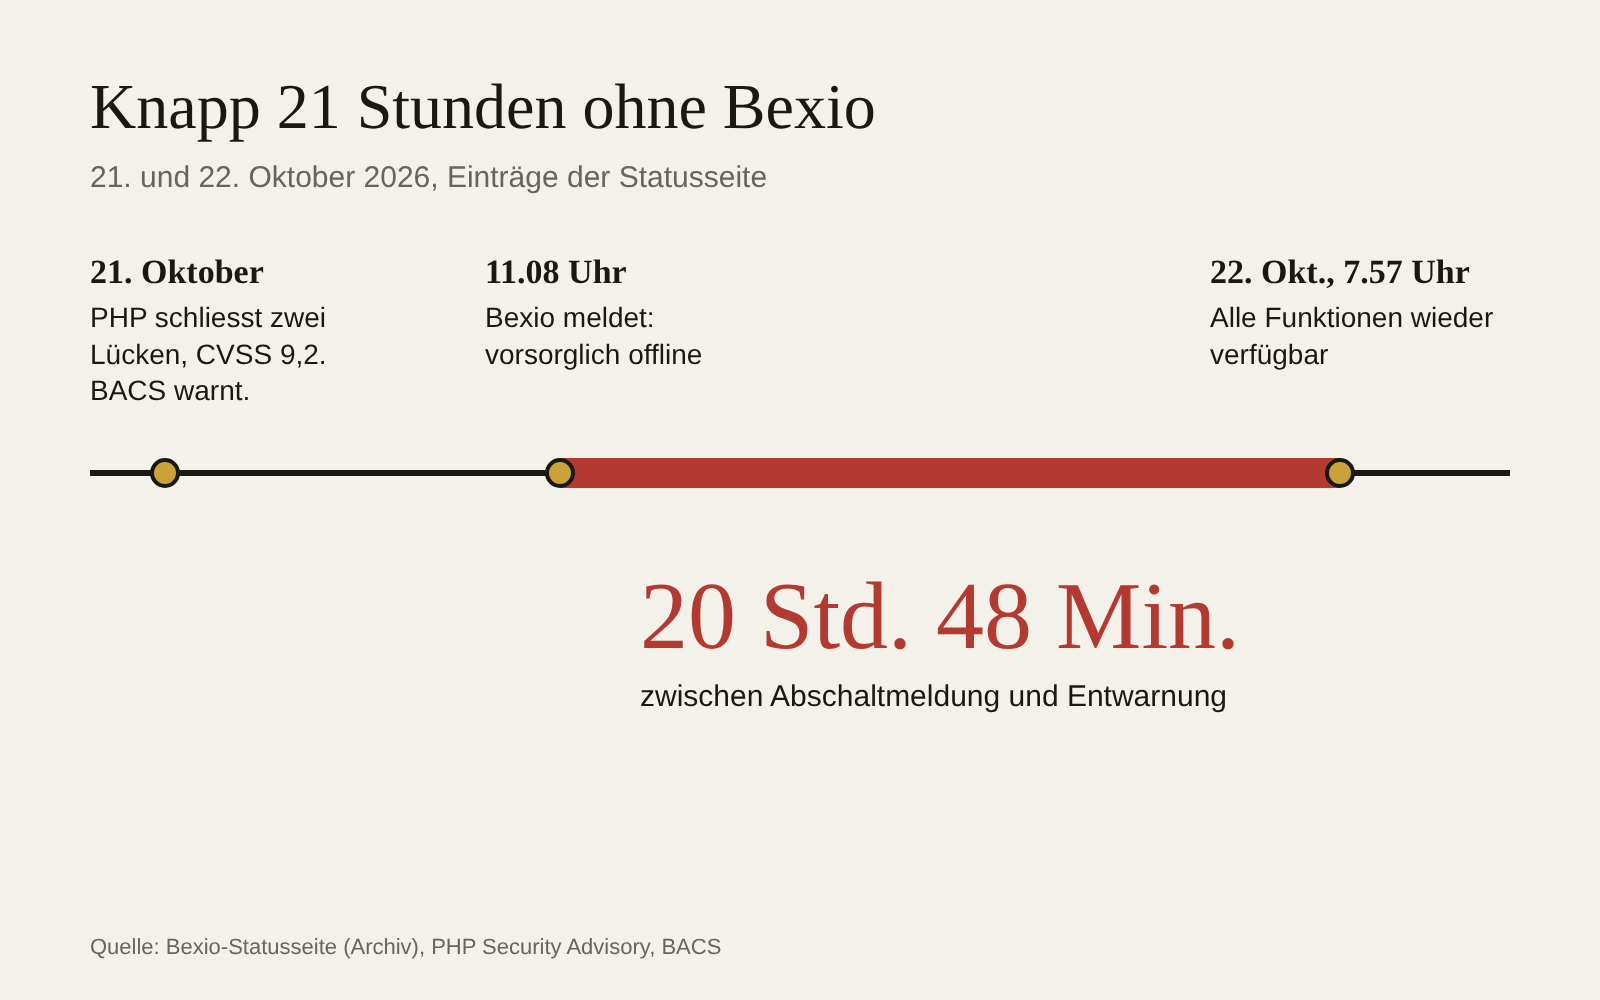
Bexio, die Cloud-Buchhaltung der Mobiliar, nahm am 21. Oktober 2026 die ganze Plattform vorsorglich vom Netz. Grund waren zwei kritische Lücken in PHP mit einem Schweregrad von 9,2 von 10. Zwischen der ersten Meldung auf der Statusseite und der Entwarnung lagen 20 Stunden und 48 Minuten. Laut Bexio gab es keinen unbefugten Zugriff. Wer seine Rechnungen, Löhne und Zahlungen in einer Cloud-Software führt, braucht einen Notfallplan für genau diesen Fall: einen Tag ohne Zugang.
Am Vormittag des 21. Oktober stand auf der Statusseite von Bexio ein ungewohnter Satz. Wegen einer kritischen, weltweiten Sicherheitslücke in PHP habe man Bexio offline genommen. Die Daten seien sicher. Kunden sollten den Support vorerst nicht kontaktieren. Die Software für Rechnungen, Buchhaltung und Lohn war für alle Kunden weg, nicht wegen eines Angriffs, sondern weil der Anbieter einem Angriff zuvorkommen wollte.
Das war vernünftig. Für die Kunden hiess es trotzdem: keine Offerte, keine Rechnung, kein Blick ins Debitorenkonto, bis zum nächsten Morgen. Laut Mobiliar vertrauen mehr als 100 000 Schweizer Kleinunternehmen, Start-ups und Selbständige auf Bexio. Der Fall liegt drei Wochen zurück. Die Frage, die er stellt, bleibt: Was tut ein KMU, wenn die Buchhaltung in der Cloud einen Tag lang fehlt?
Ein Tag ohne Zugang, angekündigt in einem Satz
Der Auslöser lag in PHP, der Programmiersprache, auf der Bexio und viele andere Webanwendungen laufen. Das PHP-Entwicklerteam veröffentlichte am 21. Oktober Updates für zwei Lücken, CVE-2026-109618 und CVE-2026-109619. Beide erlauben Angreifern, ohne Anmeldung eigenen Code auf einem Server auszuführen. Das Entwicklerteam bewertet beide mit 9,2 von 10 Punkten nach CVSS 4.0. Korrigiert sind die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Noch am selben Tag warnte das Bundesamt für Cybersicherheit. Die BACS-Warnung verlangt, alle PHP-Installationen zu erfassen, die Updates einzuspielen und die Protokolle auf Auffälligkeiten zu prüfen. Wer nicht sofort patchen kann, soll bei kritischen Anwendungen prüfen, ob eine vorübergehende Trennung vom Internet nötig ist. Genau das tat Bexio. In Deutschland nahmen laut CIO mehrere Bundesländer, Kommunen, Universitäten und Spitäler ihre Webseiten vorübergehend vom Netz.
Der Statuseintrag «Security update: bexio temporarily paused» trägt die Zeit 11.08 Uhr. Es folgten bis 13.38 Uhr mehrere kurze Zwischenstände ohne neue Angaben. Am 22. Oktober um 7.57 Uhr meldete Bexio, das Update sei eingespielt und alle Funktionen seien wieder verfügbar. In der Mitteilung an die Kunden heisst es: «Es gab zu keinem Zeitpunkt einen unbefugten Zugriff auf unsere Infrastruktur, dein bexio-Konto oder deine Dokumente.» Eine Ursachenanalyse mit Dauer und Zahl der betroffenen Konten hat Bexio nicht veröffentlicht.
Was ohne die Buchhaltung stillsteht
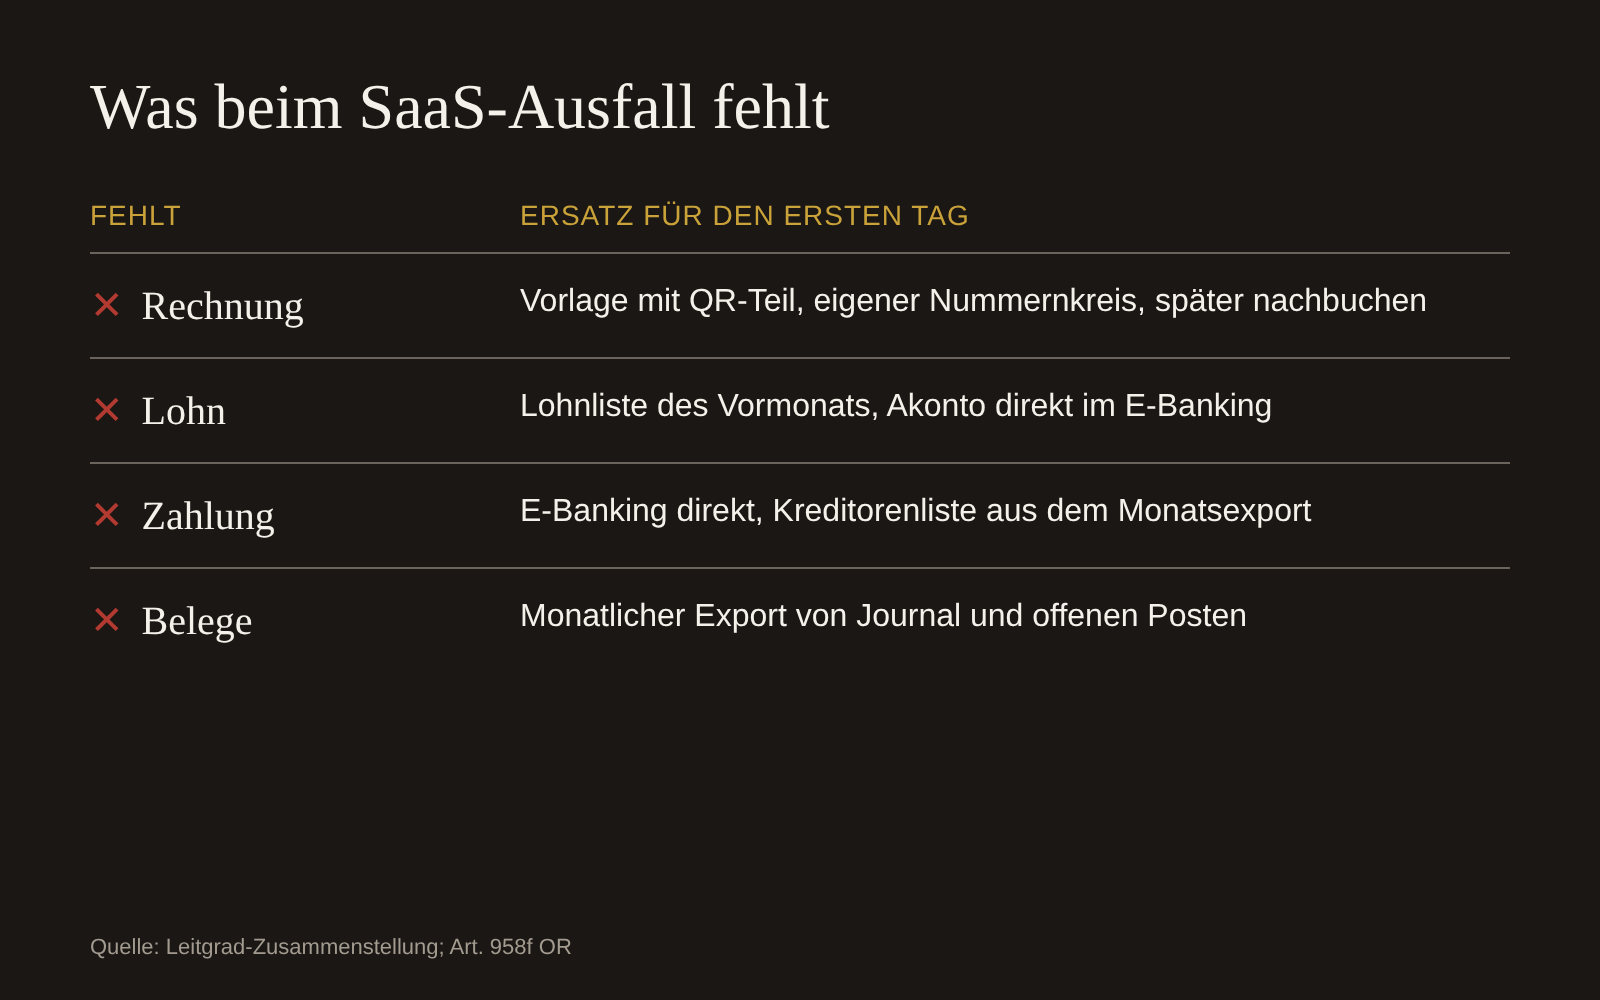
Ein Tag ohne Cloud-Buchhaltung klingt harmlos. In der Praxis trifft er drei Abläufe, die selten warten können. Erstens die Rechnung: Wer am Tag des Ausfalls liefert, kann sie nicht in der gewohnten Form stellen, mit Nummernkreis, QR-Teil und Debitor. Zweitens der Lohn: Fällt der Ausfall auf den Lohnlauf, fehlen Abrechnung und Zahlungsdatei. Drittens die Zahlungen: Kreditoren, Skonto-Fristen und der Abgleich mit der Bank laufen über die Schnittstelle zum Konto.
Die Schnittstellen sind die zweite Schwachstelle. Am 9. November meldete Bexio auf der Statusseite, die PostFinance-Schnittstelle sei für einen Teil der Kunden nicht verfügbar. Zwischen erster Meldung und Entwarnung lagen gut sieben Stunden. Solche Teilausfälle sind kleiner als die Abschaltung vom Oktober, aber sie zeigen dasselbe Muster: Ein KMU merkt erst im Ernstfall, welche Arbeit an einem einzigen Dienst hängt.
Das Risiko ist nicht neu. Leitgrad hat es beim nächtlichen Ausfall von Microsoft 365 für Mail und Teams beschrieben. Bei der Buchhaltung kommt etwas hinzu: Sie hängt am Geld. Ein Tag ohne Mail ist lästig. Ein Lohnlauf, der nicht rausgeht, betrifft jede Mitarbeiterin.
Der Notfallplan passt auf eine Seite
Die gesetzliche Pflicht bleibt beim Unternehmen, nicht beim Anbieter. Nach Art. 958f OR sind Geschäftsbücher und Buchungsbelege während zehn Jahren aufzubewahren. Elektronisch ist das erlaubt, wenn sie «jederzeit wieder lesbar gemacht werden können». Wer alles nur in einer Cloud-Software hält, legt diese Pflicht in fremde Hände. Das ist kein Problem, solange der Anbieter läuft. Es wird eines, wenn er ausfällt, die Preise ändert oder Konkurs geht wie dacadoo.
Ein Notfallplan muss nicht dick sein. Er beantwortet drei Fragen: Was machen wir in den ersten vier Stunden, was nach einem Tag, was nach einer Woche? Für die meisten KMU reichen sieben Schritte. Sie kosten einen halben Tag Arbeit und ein Datum im Kalender.
- Abhängigkeiten aufschreiben. Listen Sie auf, welche Abläufe an der Cloud-Buchhaltung hängen: Offerte, Rechnung, Mahnung, Lohn, Spesen, Zahlungen, Bankabgleich. Notieren Sie zu jedem, wie lange er warten kann.
- Monatlich exportieren. Ziehen Sie am Monatsende Journal, Kontenplan, offene Posten, Debitoren- und Kreditorenliste als Datei. Legen Sie sie ausserhalb der Software ab, verschlüsselt und mit Zugriff für zwei Personen.
- Eine Ersatzrechnung vorbereiten. Halten Sie eine Rechnungsvorlage mit QR-Teil bereit und reservieren Sie dafür einen eigenen Nummernkreis. Was im Notfall entsteht, buchen Sie danach nach.
- Den Lohnlauf absichern. Bewahren Sie die Lohnliste des Vormonats und die letzte Zahlungsdatei auf. Fällt die Software am Zahltag aus, zahlen Sie den Vormonatslohn direkt im E-Banking als Akonto und korrigieren danach.
- Den Vertrag lesen. Prüfen Sie, welche Verfügbarkeit der Anbieter zusichert, wie er Ausfälle meldet und wie Sie Ihre Daten beim Wechsel erhalten. Fehlt eine Zusage, wissen Sie, dass Sie selbst vorsorgen müssen.
- Die Statusseite abonnieren. Viele Statusseiten, auch jene von Bexio, verschicken Störungsmeldungen per Mail. Lassen Sie sie an die Person schicken, die im Notfall entscheidet, nicht nur an die IT.
- Einmal im Jahr üben. Spielen Sie den Ausfall an einem ruhigen Nachmittag durch: Export öffnen, Ersatzrechnung schreiben, Zahlung auslösen. Was dabei hakt, gehört in den Plan.
Wer eigene PHP-Anwendungen betreibt, etwa die Firmenwebseite, sollte zudem prüfen, ob der Patch tatsächlich läuft. Die Lehre aus PHP2Shell gilt auch hier: Das Update beseitigt keinen Einbruch, der vorher stattfand.
Häufige Fragen
Wie lange war Bexio am 21. Oktober 2026 nicht erreichbar?
Die Statusmeldung zur Abschaltung trägt die Zeit 11.08 Uhr am 21. Oktober, die Entwarnung 7.57 Uhr am 22. Oktober. Dazwischen lagen 20 Stunden und 48 Minuten. Den genauen Zeitpunkt der Abschaltung und der Wiederfreigabe hat Bexio nicht separat veröffentlicht.
Waren Kundendaten in Gefahr?
Laut Bexio nicht. Das Unternehmen schreibt, es habe zu keinem Zeitpunkt einen unbefugten Zugriff auf die Infrastruktur, die Konten oder die Dokumente gegeben. Die Plattform wurde vorsorglich abgeschaltet, nicht nach einem Angriff.
Muss ich meine Buchhaltung zusätzlich selbst sichern?
Das Gesetz verlangt, dass Geschäftsbücher und Belege zehn Jahre aufbewahrt werden und jederzeit wieder lesbar gemacht werden können. Ein regelmässiger Export ausserhalb der Software ist der einfachste Weg, diese Pflicht auch bei einem Ausfall oder Anbieterwechsel zu erfüllen.
Welche PHP-Versionen schliessen die Lücken?
Die korrigierten Versionen sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Das BACS rät, nach dem Update alle PHP-Dienste neu zu starten und zu prüfen, ob die laufenden Anwendungen wirklich die neue Version verwenden.
Zum Mitnehmen
- Vorsicht kann einen Tag kosten. Bexio schaltete wegen der PHP-Lücken vorsorglich ab, die Kunden waren knapp 21 Stunden ohne Zugang.
- Die Aufbewahrungspflicht bleibt beim KMU. Ein monatlicher Export von Journal und offenen Posten sichert die Lesbarkeit nach Art. 958f OR.
- Rechnung, Lohn und Zahlung brauchen einen Ersatzweg. Eine Rechnungsvorlage, die Lohnliste des Vormonats und das E-Banking reichen für den ersten Tag.
Quellen
Quellen
- Bundesamt für Cybersicherheit BACS: Warnung: Kritische Schwachstellen in PHP, 21.10.2026
- PHP-Entwicklerteam: Security Advisory GHSA-w8hw-w9fx-j79w, RCE via OOM corruption (CVE-2026-109618), 21.10.2026
- PHP-Entwicklerteam: Security Advisory GHSA-6wmf-4rv5-p3rp (CVE-2026-109619), 21.10.2026
- Bexio AG: bexio läuft wieder uneingeschränkt, Oktober 2026
- Bexio AG: Statusseite, Eintrag vom 9.11.2026; Archiv des Eintrags vom 21.10.2026: Security update: bexio temporarily paused
- Die Mobiliar: Unternehmen der Gruppe: bexio, abgerufen 13.11.2026
- Schweizerische Eidgenossenschaft: Obligationenrecht, Art. 958f
- CIO: Gravierende Sicherheitslücke bedroht Millionen Webseiten, 22.10.2026
Erschienen am 14. November 2026, 14:40 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail