Kurz gesagt
Ein Sicherheitsforscher hat gezeigt, dass mehrere verbreitete PDF-Programme den Schlüssel für passwortgeschützte Dateien mit schwachem Zufall erzeugen. Bei MuPDF vor Version 1.28.5 und beim Foxit PDF Reader lässt sich eine Datei so ohne Passwort öffnen, egal wie gut das Passwort ist. Bei den Programmbibliotheken OpenPDF und iText ist der Zufall stärker, aber laut de Jager ebenfalls unsicher. MuPDF hat den Fehler behoben. Für Schweizer KMU, die Lohnausweise, Offerten oder Verträge als passwortgeschützte PDF verschicken, heisst das: Der Passwortschutz ist nur so stark wie das Programm, das die Datei erstellt hat.
Am 27. Oktober veröffentlichte Rick de Jager von der Sicherheitsfirma V12 einen Beitrag mit dem Titel «The case of the 9 bit AES key». Der Befund ist technisch, die Folgen sind es nicht. Viele Firmen schützen vertrauliche Dokumente mit einem Passwort und verlassen sich darauf, dass die Datei ohne dieses Passwort unlesbar bleibt. Bei einigen Programmen stimmt das nicht.
De Jager fasst es so zusammen: «We found that this randomness is often generated very insecurely, allowing passwordless decryption of protected PDFs.» Der Zufall, auf dem der Schutz beruht, werde oft sehr unsicher erzeugt. Geschützte PDF liessen sich dann ohne Passwort entschlüsseln.
Wie der Passwortschutz funktioniert
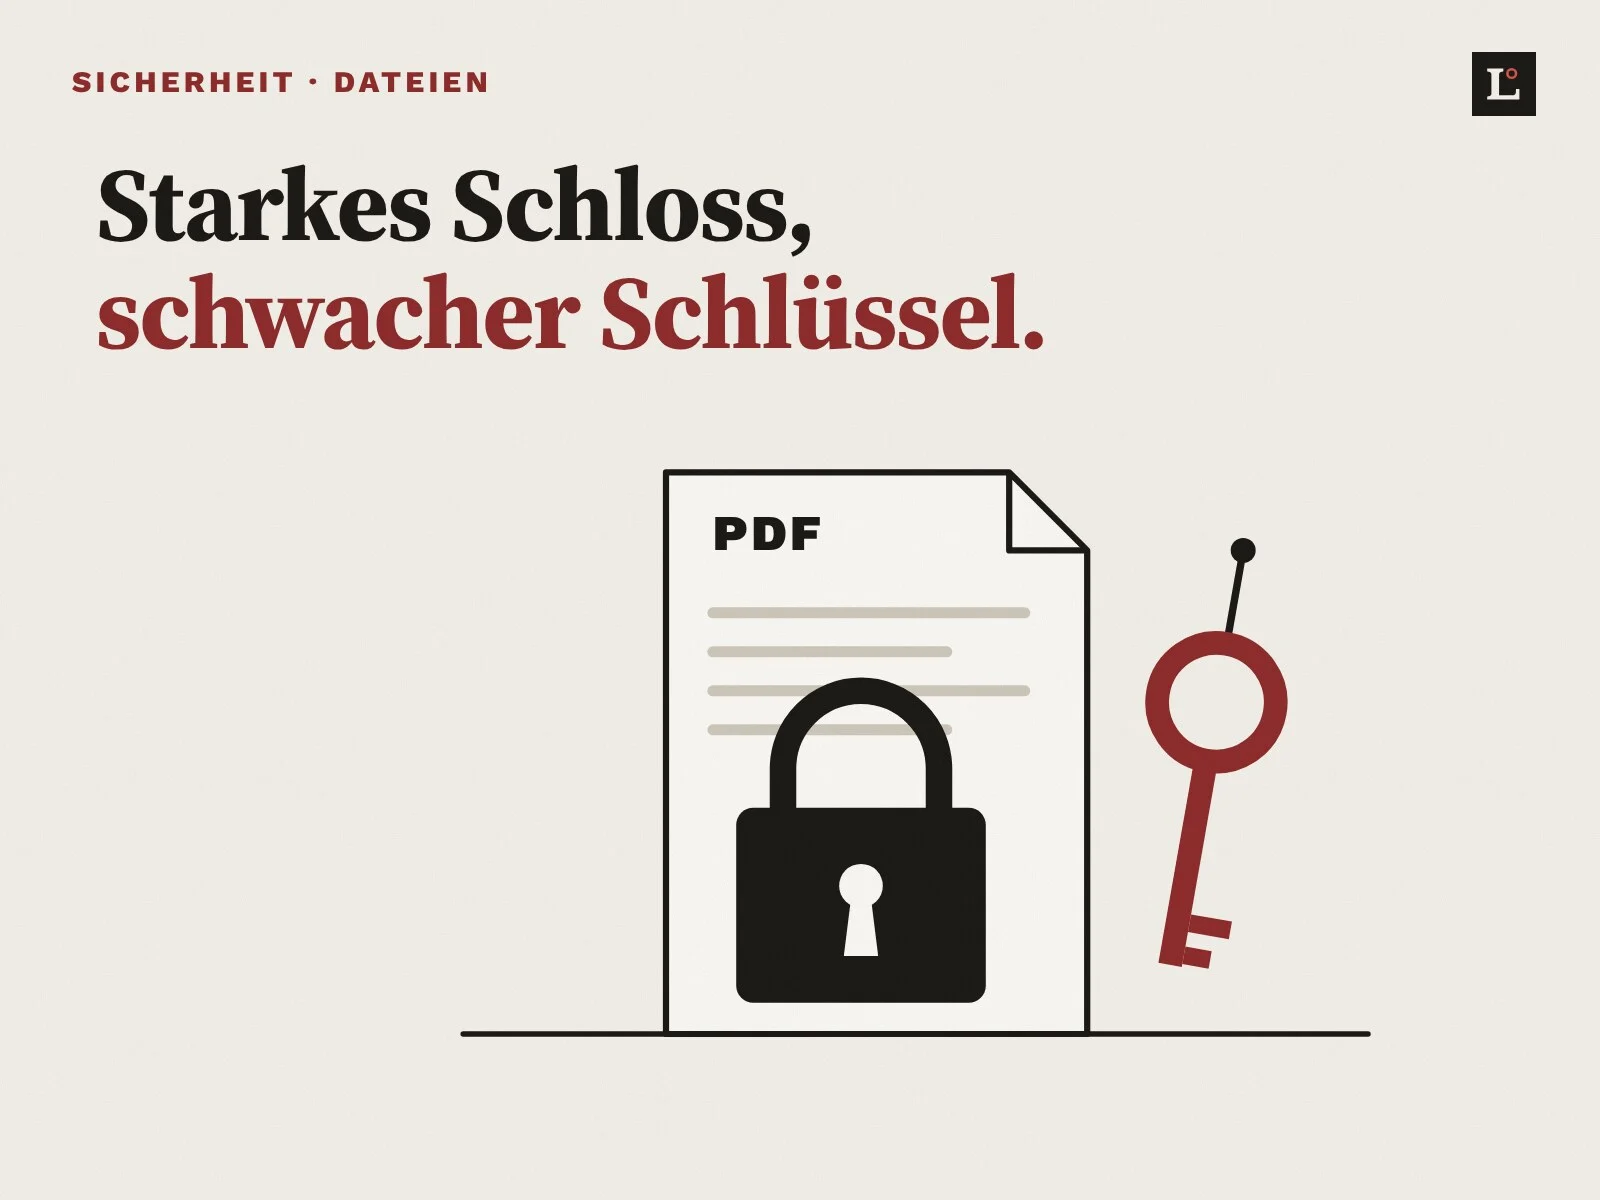
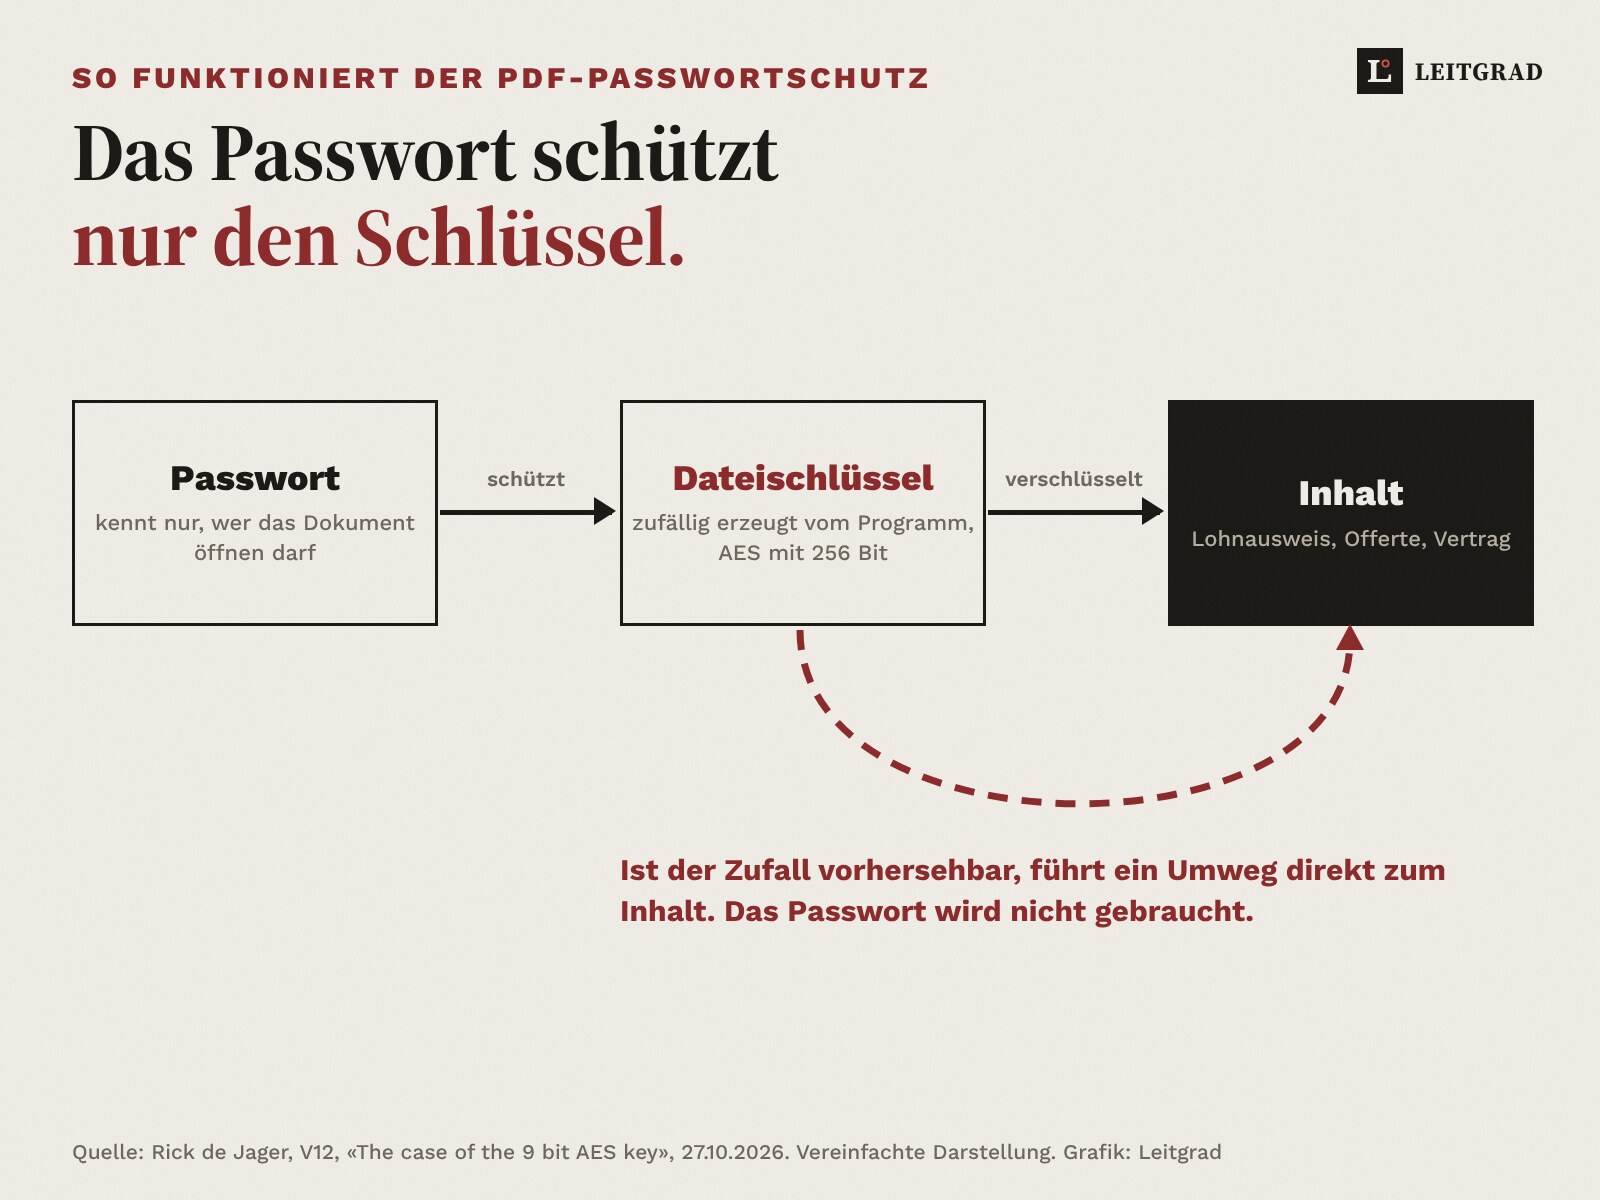
Ein verschlüsseltes PDF wird nicht direkt mit dem Passwort verschlüsselt. Beim heute üblichen Verfahren mit AES und 256 Bit erzeugt das Programm zuerst einen zufälligen Dateischlüssel und verschlüsselt damit den Inhalt. Das Passwort schützt nur diesen Dateischlüssel. Das ist ein gängiges Prinzip und an sich sicher, solange der Dateischlüssel wirklich zufällig ist.
Genau hier liegt das Problem. Ist der Zufall vorhersehbar, etwa weil er aus der Uhrzeit abgeleitet wird, muss niemand das Passwort erraten. Es genügt, die wenigen möglichen Dateischlüssel durchzuprobieren. Ein langes, kompliziertes Passwort hilft dann nicht, weil es gar nicht gebraucht wird.
Welche Programme betroffen sind
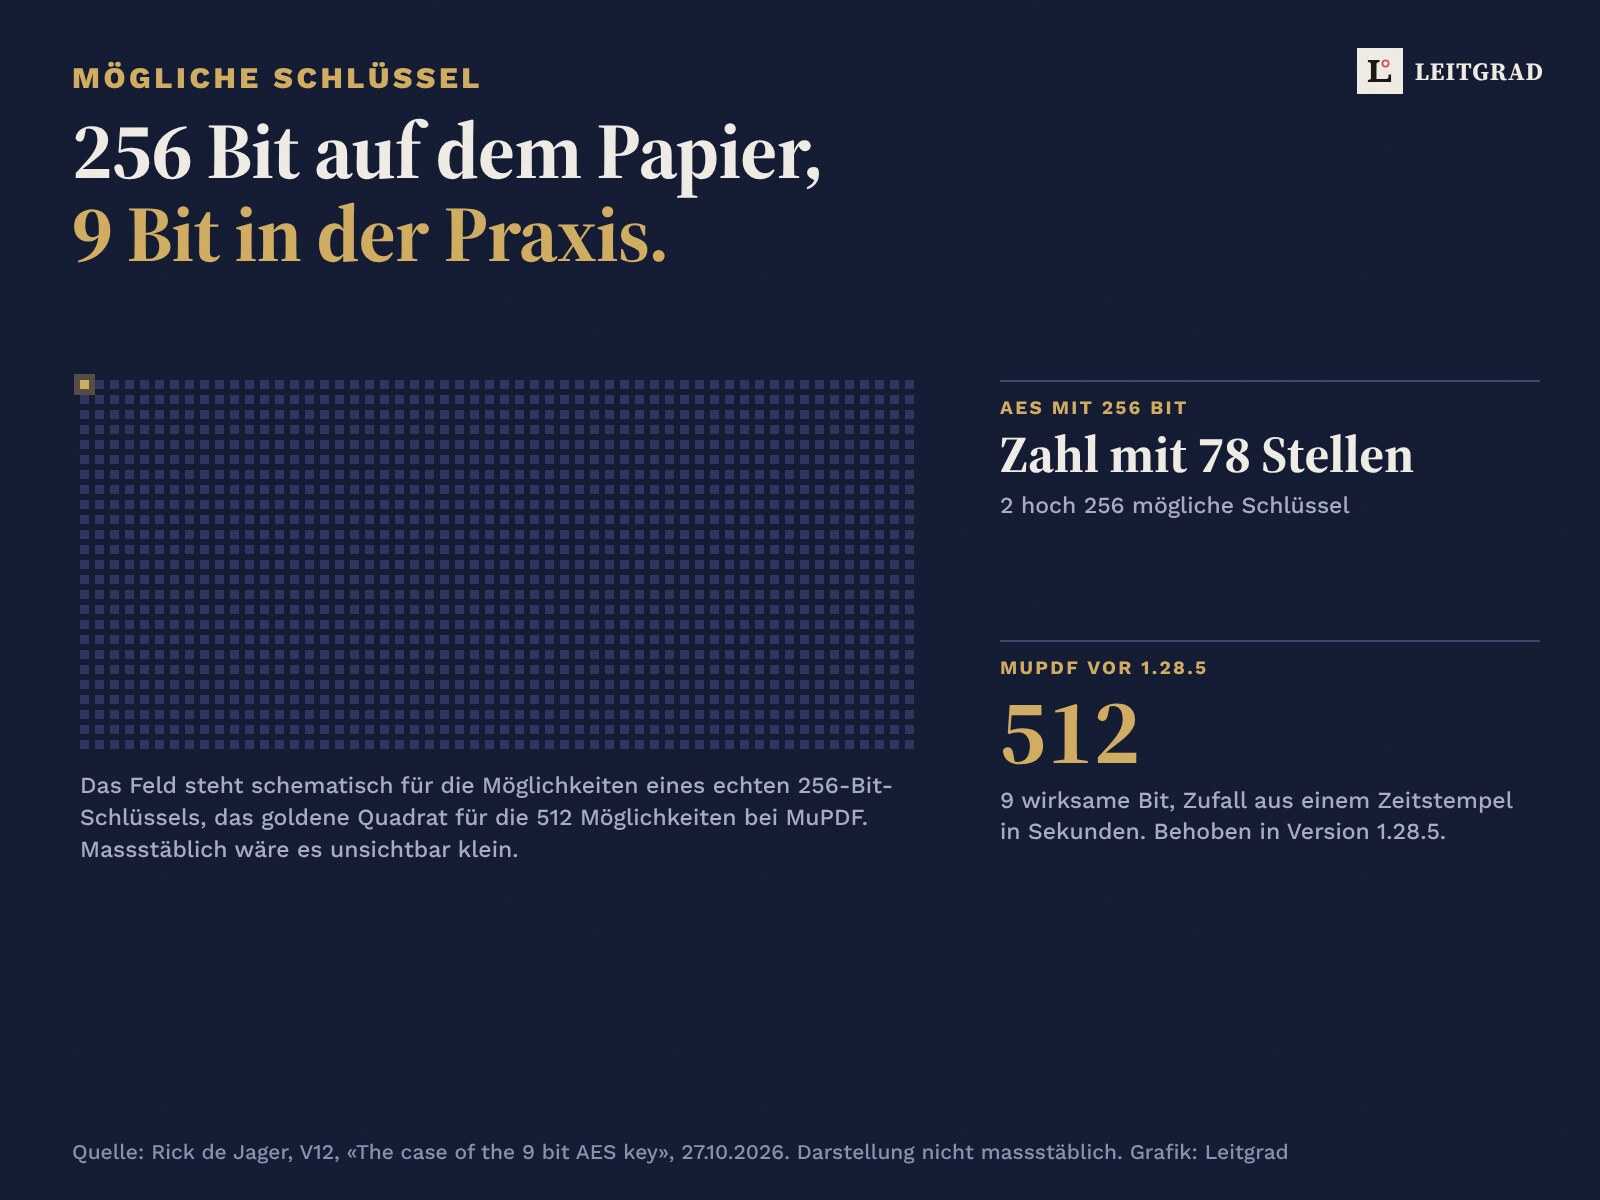
Am deutlichsten ist der Fall MuPDF, eine quelloffene PDF-Software. Vor Version 1.28.5 nutzte sie für den Dateischlüssel einen einfachen Zufallsgenerator, der mit einem Zeitstempel in Sekunden gestartet wurde. Laut de Jager wirkten am Ende nur 9 Bit auf den Schlüssel statt 256. Das entspricht 512 Möglichkeiten. MuPDF hat den Fehler mit Version 1.28.5 vom 25. September 2026 behoben. Die Versionshinweise nennen unter anderem den Wechsel auf einen kryptografischen Zufallsgenerator. Aktuell ist Version 1.28.6.
Beim Foxit PDF Reader, untersucht in Version 2026.1.3.36551, wird der Dateischlüssel laut de Jager aus einem Hashwert über einen Zeitstempel, 32 nicht initialisierte Bytes und eine Konstante gebildet. In der Praxis seien diese Bytes mit Nullen gefüllt, der Schlüssel hänge also allein vom Zeitstempel ab. Das sei «exactly the key derivation Foxit still uses today», also genau die Ableitung, die Foxit heute noch verwende. Ein Fix wird im Beitrag nicht erwähnt.
Ähnlich gebauter Code steckte laut de Jager bereits im ersten öffentlichen Stand von PDFium vom Mai 2014. PDFium ist eine quelloffene PDF-Bibliothek. Andere PDF-Programme könnten den Code über PDFium übernommen haben, schreibt er. Namen nennt er dafür keine, es ist eine Vermutung.
Betroffen sind auch zwei Programmbibliotheken, mit denen Entwickler PDF in eigenen Anwendungen erzeugen: OpenPDF in Version 3.0.5 und iText in Version 9.7.1. Sie nutzen für den Schlüssel einen Zeitstempel in Millisekunden und den freien Arbeitsspeicher. Das ergebe «significantly more variance», also deutlich mehr Streuung, sei aber ebenfalls kein sicherer Zufall. Wichtig für KMU: Solche Bibliotheken können unsichtbar in Branchensoftware stecken, die Rechnungen oder Lohnabrechnungen als PDF ausgibt.
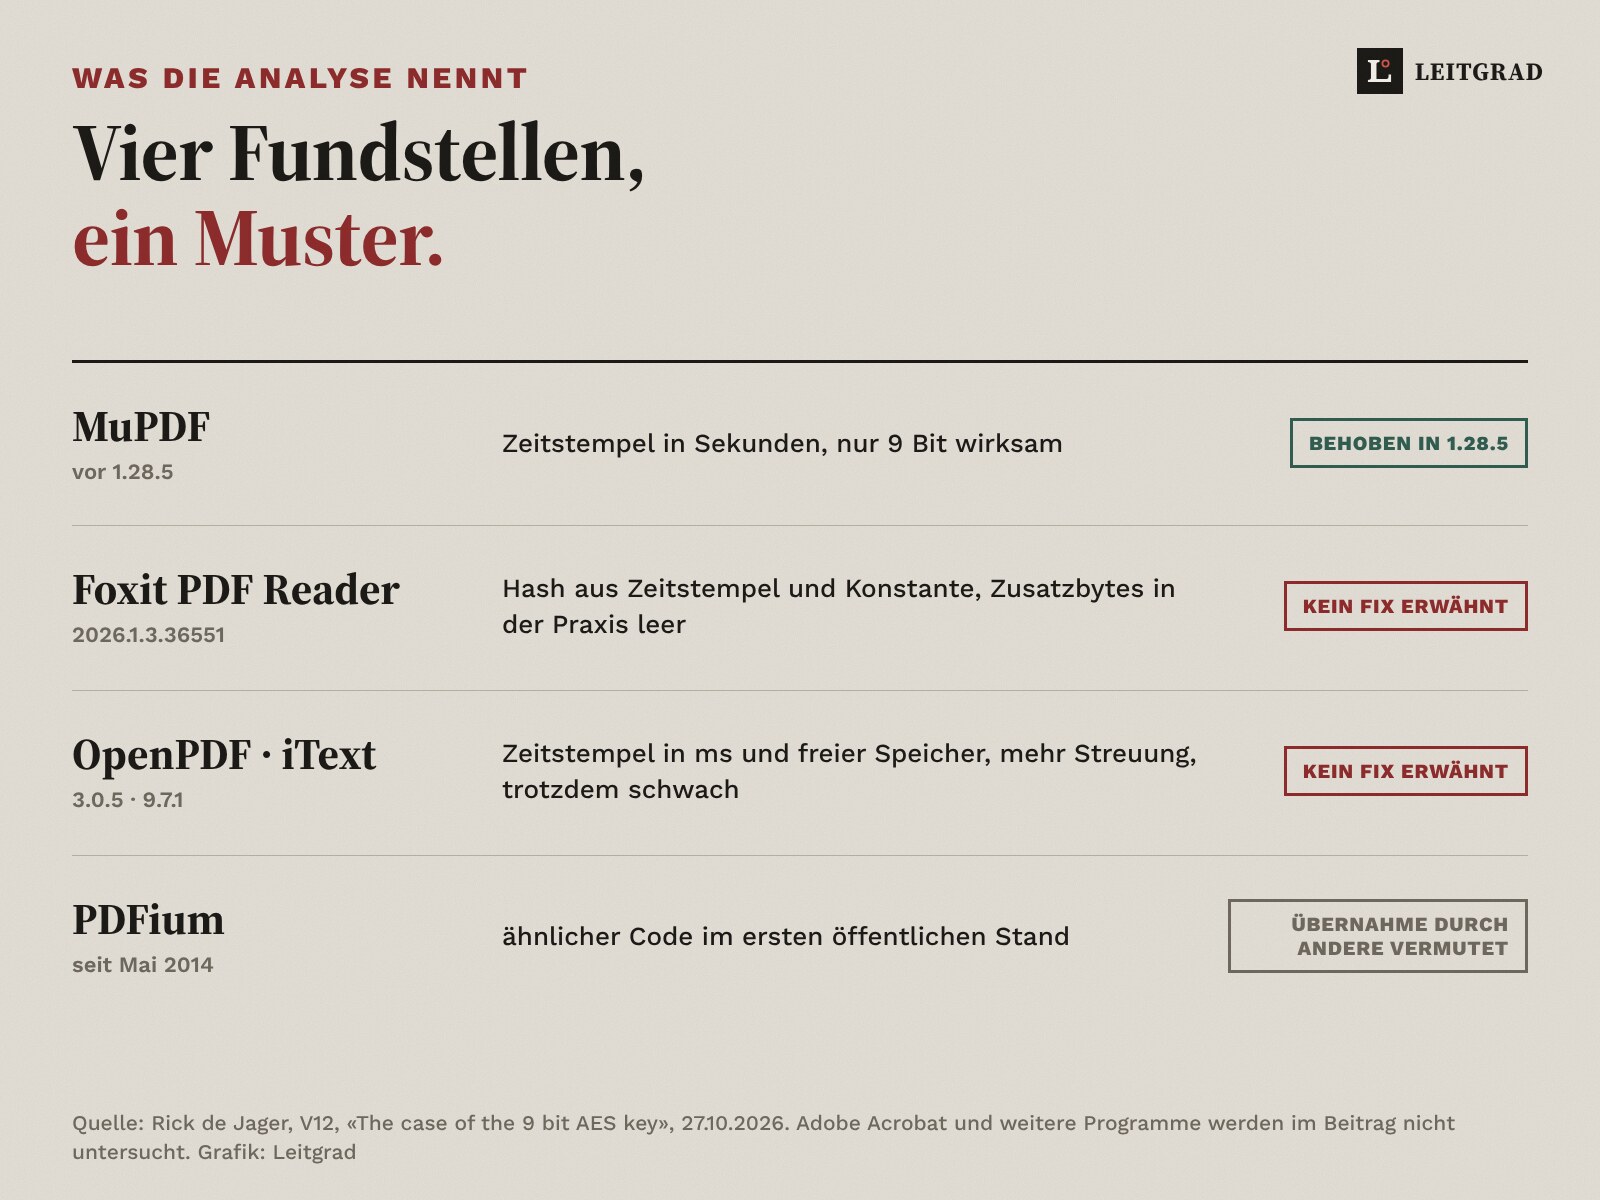
Was der Beitrag nicht sagt, ist ebenso wichtig. Adobe Acrobat wird nicht erwähnt, über andere Programme macht de Jager keine Aussage. Es gibt also keinen Grund, jedes passwortgeschützte PDF für offen zu halten. Es gibt aber auch keinen Beleg, dass ein PDF sicher ist, nur weil es ein Passwort hat.
Was bereits verschickt ist, bleibt verschickt
Die Hersteller wurden informiert. «These issues were disclosed to the vendors and, in MuPDF’s case, fixed», schreibt de Jager. Ein Update schützt aber nur neue Dateien. Dazu der zweite Satz: «Previously published copies cannot be retroactively protected, however, so these bugs may still have an impact.» Bereits verschickte oder veröffentlichte Dateien lassen sich nachträglich nicht schützen. Für MuPDF und Foxit hat V12 zudem Werkzeuge veröffentlicht, die betroffene Dateien entschlüsseln.
Für eine Firma heisst das: Ein Lohnausweis, der vor einem Jahr mit einem betroffenen Programm verschlüsselt und per E-Mail verschickt wurde, liegt weiterhin in Postfächern, Archiven und Sicherungskopien. Ob jemand ihn öffnet, hängt nicht mehr vom Passwort ab.
Was das für Schweizer KMU heisst
In vielen Schweizer Firmen sind passwortgeschützte PDF verbreitet für vertrauliche Post: Lohnausweise an Mitarbeitende, Offerten an Kunden, Verträge an Partner, Unterlagen an die Treuhänderin. Viele dieser Dokumente enthalten Personendaten. Das Datenschutzgesetz verlangt in Artikel 8, dass Verantwortliche und Auftragsbearbeiter durch geeignete technische und organisatorische Massnahmen eine dem Risiko angemessene Datensicherheit gewährleisten.
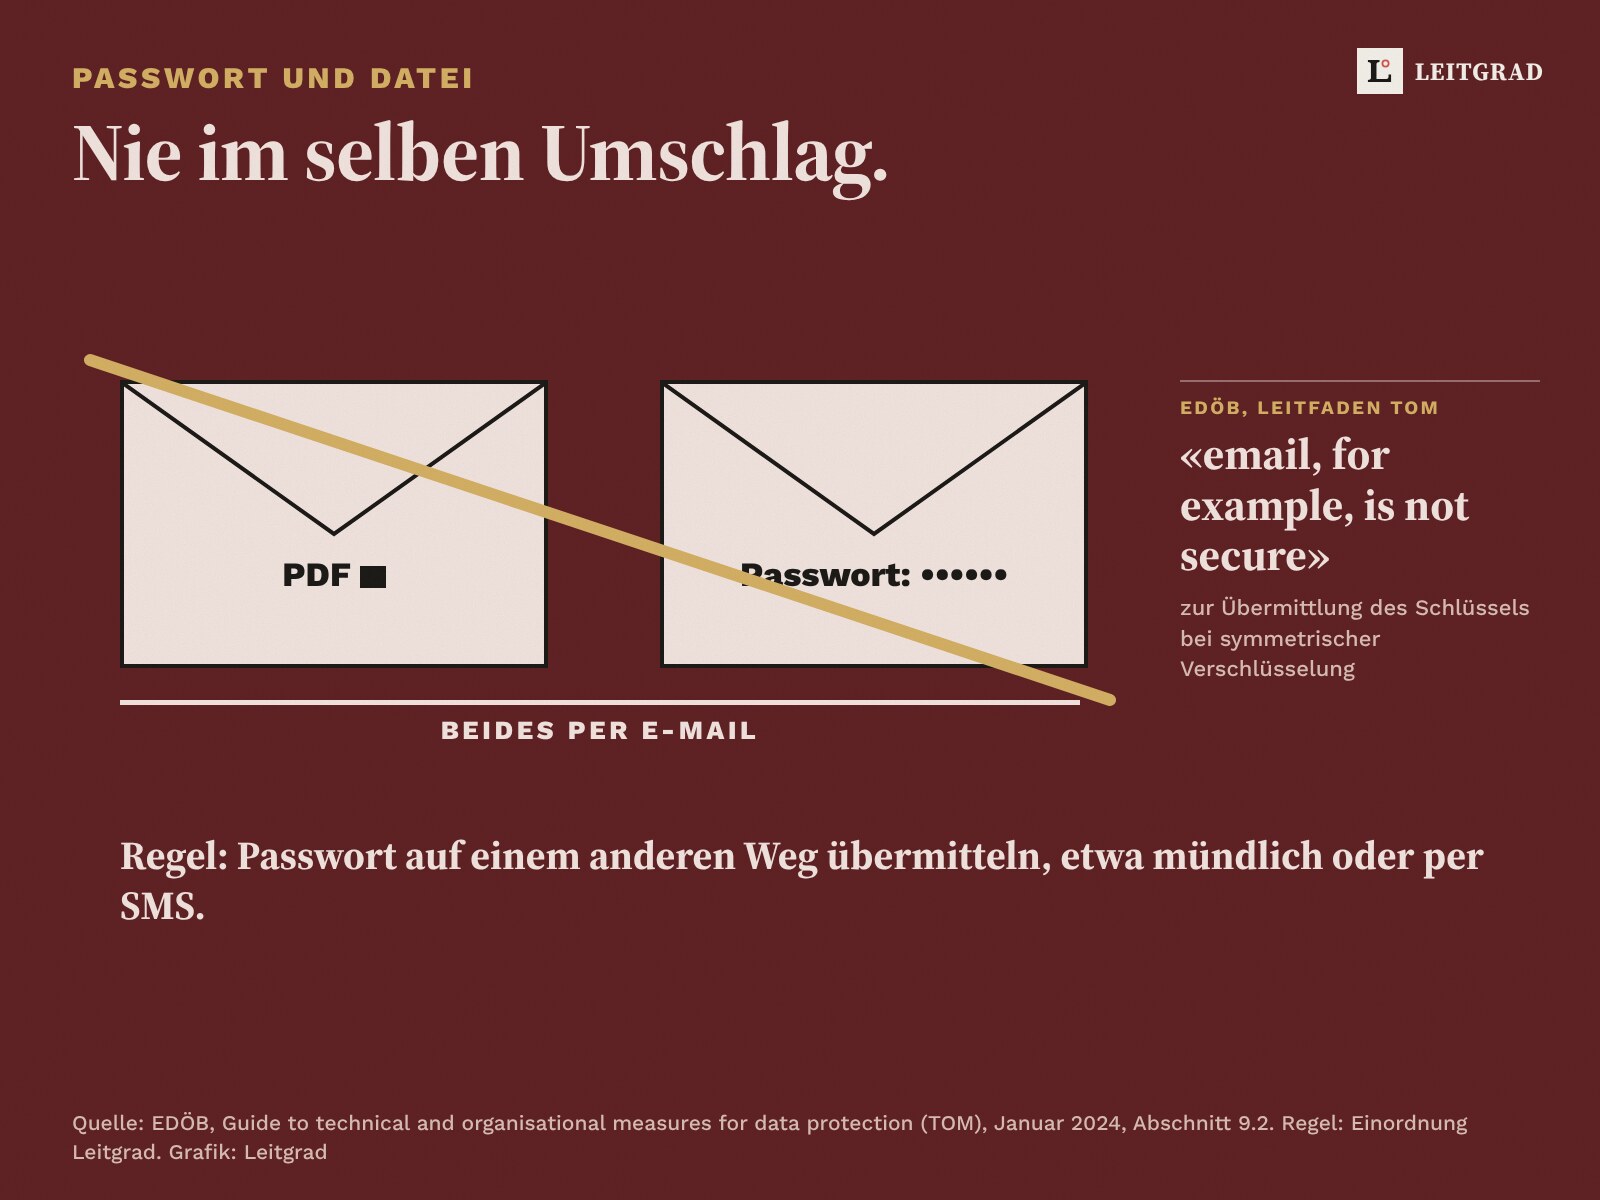
Was das beim Versand bedeutet, beschreibt der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) in seinem Leitfaden zu den technischen und organisatorischen Massnahmen vom Januar 2024. Im Abschnitt zur Verschlüsselung von Mitteilungen hält er fest: Wer mit einem gemeinsamen Schlüssel verschlüsselt, muss einen sicheren Weg festlegen, um diesen Schlüssel zu übermitteln. In der englischen Fassung steht dazu in Klammern: «email, for example, is not secure». Übertragen auf das Passwort-PDF heisst das: Das Passwort gehört nicht in dieselbe E-Mail wie die Datei, am besten auch nicht in eine zweite E-Mail.
Der neue Befund fügt dem eine zweite Regel hinzu. Auch ein sicher übermitteltes, starkes Passwort hilft nicht, wenn das Programm den Dateischlüssel schwach erzeugt. Wer heikle Dokumente verschickt, sollte deshalb wissen, mit welcher Software sie verschlüsselt werden. Das gilt besonders für Lohn- und Buchhaltungsprogramme, die PDF automatisch erstellen und verschlüsseln.
Zum Mitnehmen
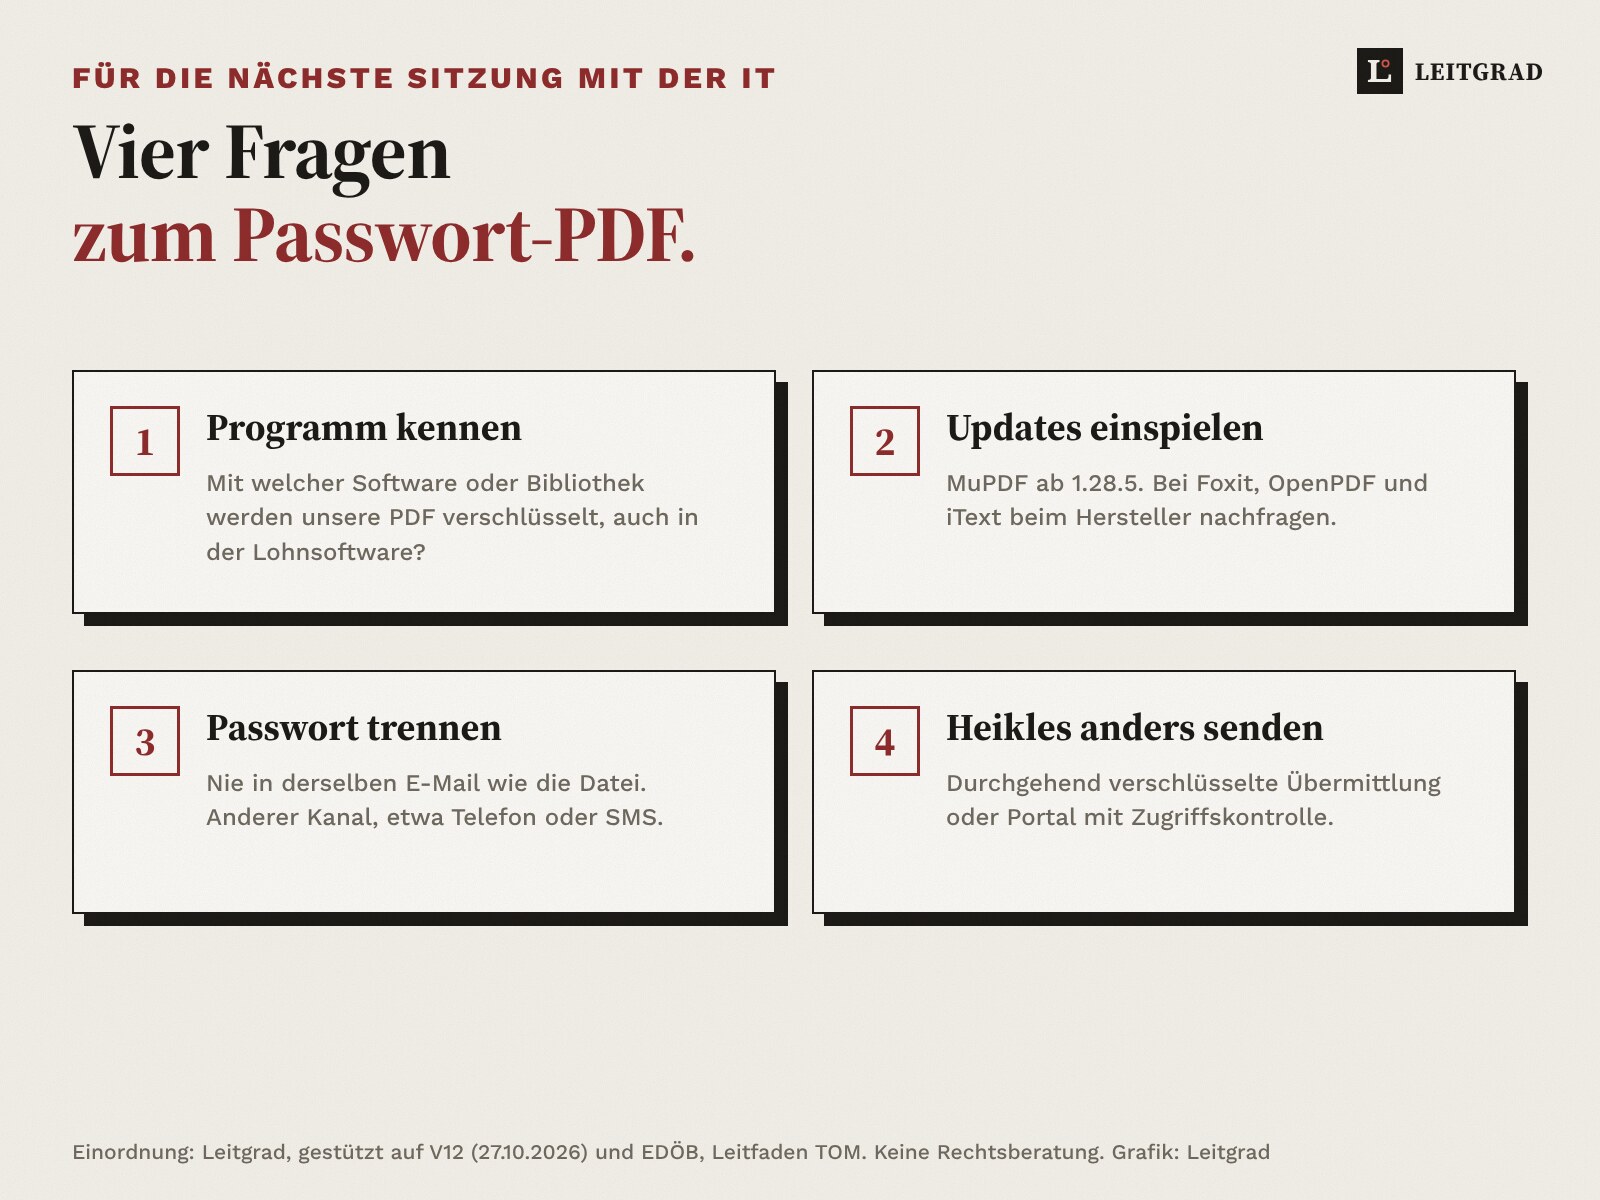
- Software prüfen. Fragen Sie Ihre IT oder Ihren Softwareanbieter, mit welchem Programm oder welcher Bibliothek Ihre PDF verschlüsselt werden, insbesondere Lohnausweise und Lohnabrechnungen.
- Updates einspielen. MuPDF ist ab Version 1.28.5 korrigiert. Für die übrigen genannten Programme nennt der Beitrag keinen Fix. Fragen Sie beim Hersteller nach.
- Passwort trennen. Nie in derselben E-Mail wie die Datei. Der Leitfaden des EDÖB nennt einen sicheren Weg für die Übermittlung des Schlüssels als Massnahme, E-Mail gehört nicht dazu.
- Heikles anders verschicken. Für heikle Daten wie Lohnausweise eignet sich eine durchgehend verschlüsselte Übermittlung oder ein Portal mit Zugriffskontrolle besser als ein Anhang.
- Altlasten bedenken. Was schon verschickt ist, lässt sich nicht nachträglich schützen. Prüfen Sie, welche Dokumente wo liegen, und verschicken Sie künftig nur, was nötig ist.
Häufige Fragen
Sind alle passwortgeschützten PDF unsicher?
Nein. Die Analyse nennt MuPDF vor Version 1.28.5, den Foxit PDF Reader sowie die Bibliotheken OpenPDF und iText. Über andere Programme, etwa Adobe Acrobat, macht sie keine Aussage. Ein Passwort allein ist aber kein Beleg für Sicherheit.
Hilft ein längeres Passwort?
Bei den betroffenen Programmen nicht. Die Schwäche liegt im Dateischlüssel, den das Programm erzeugt. Lässt er sich erraten, wird das Passwort gar nicht gebraucht. Ein starkes Passwort bleibt trotzdem Pflicht, weil es bei korrekt arbeitender Software den Schutz trägt.
Was ist mit Dateien, die wir schon verschickt haben?
Sie lassen sich laut de Jager nachträglich nicht schützen. Ein Update wirkt nur für neu verschlüsselte Dateien. Wer sensible Dokumente mit einem betroffenen Programm verschickt hat, sollte mit seiner IT oder Datenschutzberatung klären, ob weitere Schritte nötig sind.
Quellen
- Rick de Jager, V12, «The case of the 9 bit AES key», 27. Oktober 2026 v12.sh
- Artifex, MuPDF Release History, Version 1.28.5 vom 25. September 2026 mupdf.com
- EDÖB, «Guide to technical and organisational measures for data protection (TOM)», englische Fassung, Januar 2024, Abschnitt 9.2 Message Encryption edoeb.admin.ch
- EDÖB, Kurzmeldung zum Leitfaden TOM in englischer Sprache, 23. Januar 2024 edoeb.admin.ch
- Bundesgesetz über den Datenschutz (DSG), Art. 8 Datensicherheit fedlex.admin.ch
Erschienen am 2. November 2026, 08:30 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail