Kurz gesagt
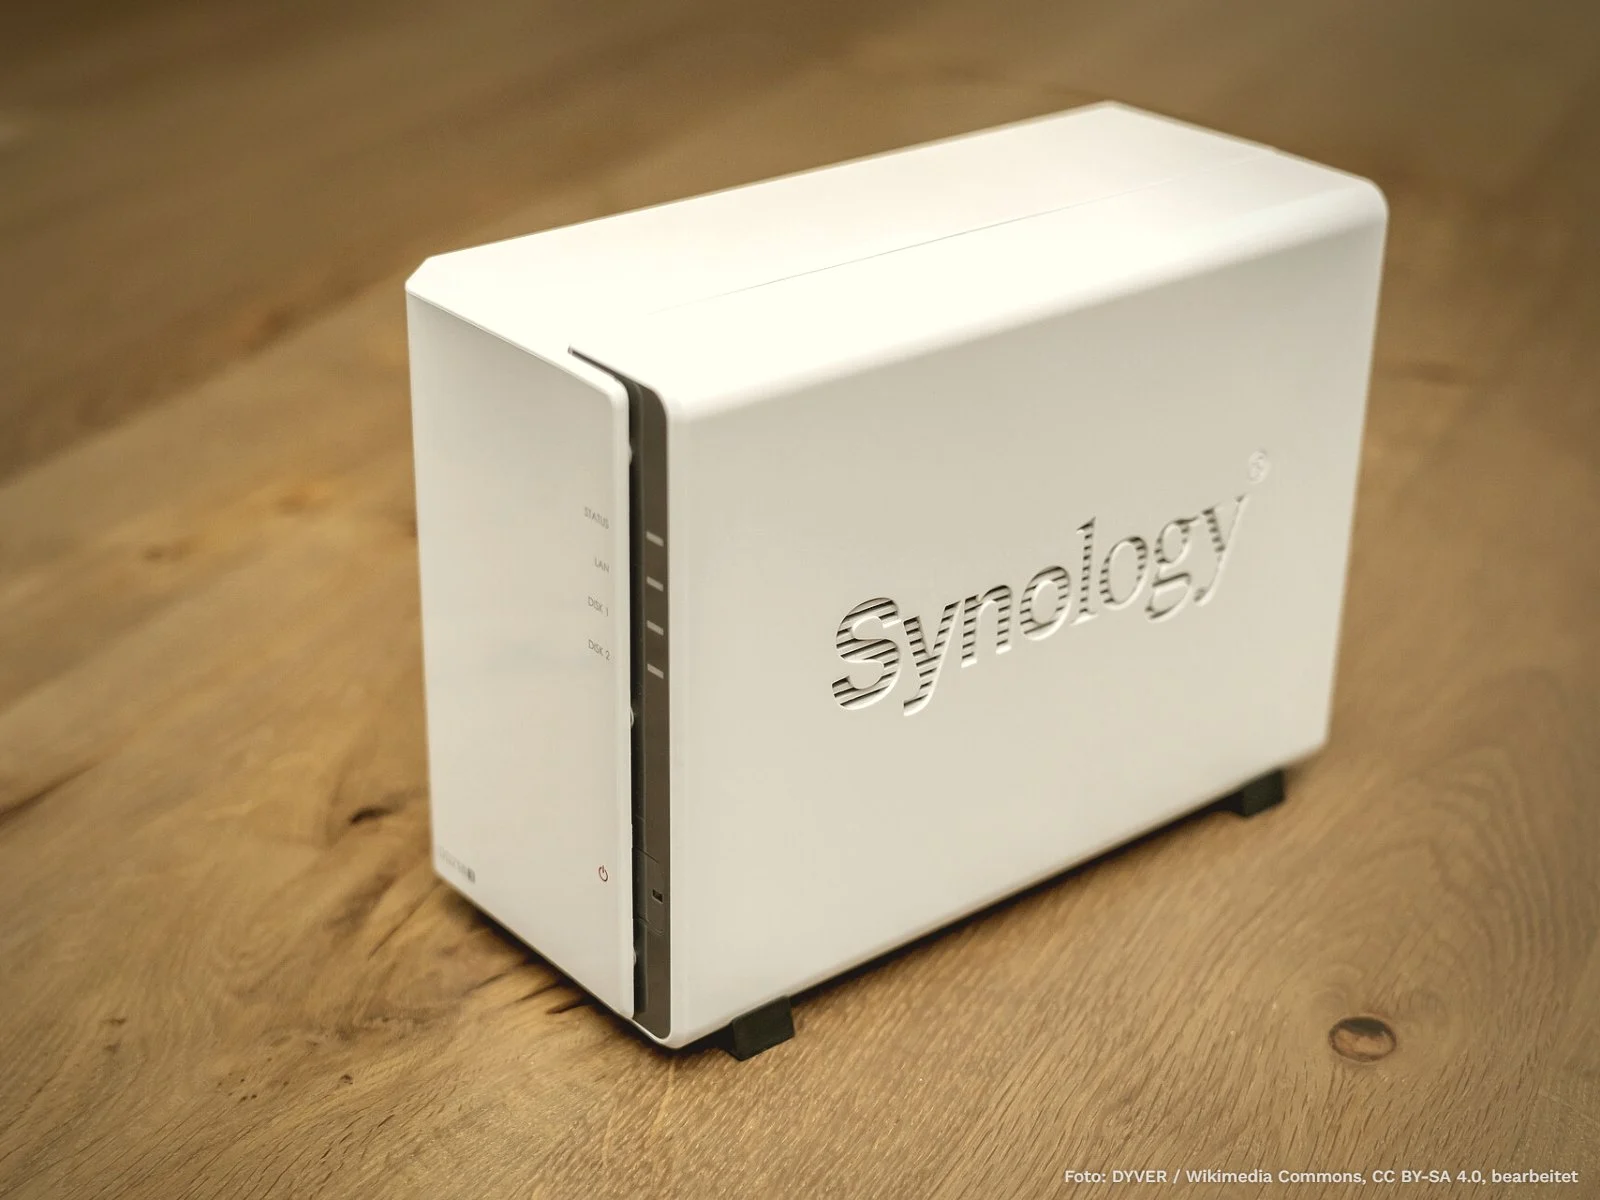
In vielen Schweizer Büros steht ein kleiner Speicher im Schrank, auf dem Verträge, Offerten und die Buchhaltung liegen. Ist es ein Synology-Gerät mit veralteter Software, verschlüsseln Erpresser ihn gerade über eine Lücke, die seit Dezember 2024 geschlossen ist. Synology hat am 29. Oktober 2026 alle Kunden aufgefordert, sofort zu aktualisieren. In der Schweiz waren im März über 22 000 solche Speicher offen aus dem Internet erreichbar. Der Schutz dauert keinen Nachmittag: aktualisieren, die Weboberfläche aus dem Internet nehmen, ein Backup ausserhalb des Geräts halten.
Am Montagmorgen öffnet die Buchhalterin den Ordner mit den Rechnungen. Statt Dateien sieht sie eine Nachricht: Ihre Daten sind verschlüsselt, zahlen Sie. Der Speicher im Schrank, seit Jahren zuverlässig, ist über Nacht zur Geisel geworden.
Genau das passiert gerade Besitzern von Synology-Speichern, deren Software nicht aktuell ist. Wie viele Firmen in der Schweiz betroffen sind, zählt niemand amtlich. Einen Anhaltspunkt gibt eine Auswertung des österreichischen Anbieters Risikomonitor vom März 2026, über die die Netzwoche berichtete: Damals waren in der Schweiz 22 492 Synology-Speicher öffentlich aus dem Internet erreichbar, über 13 500 davon mit einer anderen kritischen Lücke ungeschützt. Viele davon stehen in Firmen, viele in Wohnungen von Leuten, die von zu Hause arbeiten. Wer ein solches Gerät betreibt, sollte heute nachsehen lassen. Die Technik dahinter ist schnell erklärt.
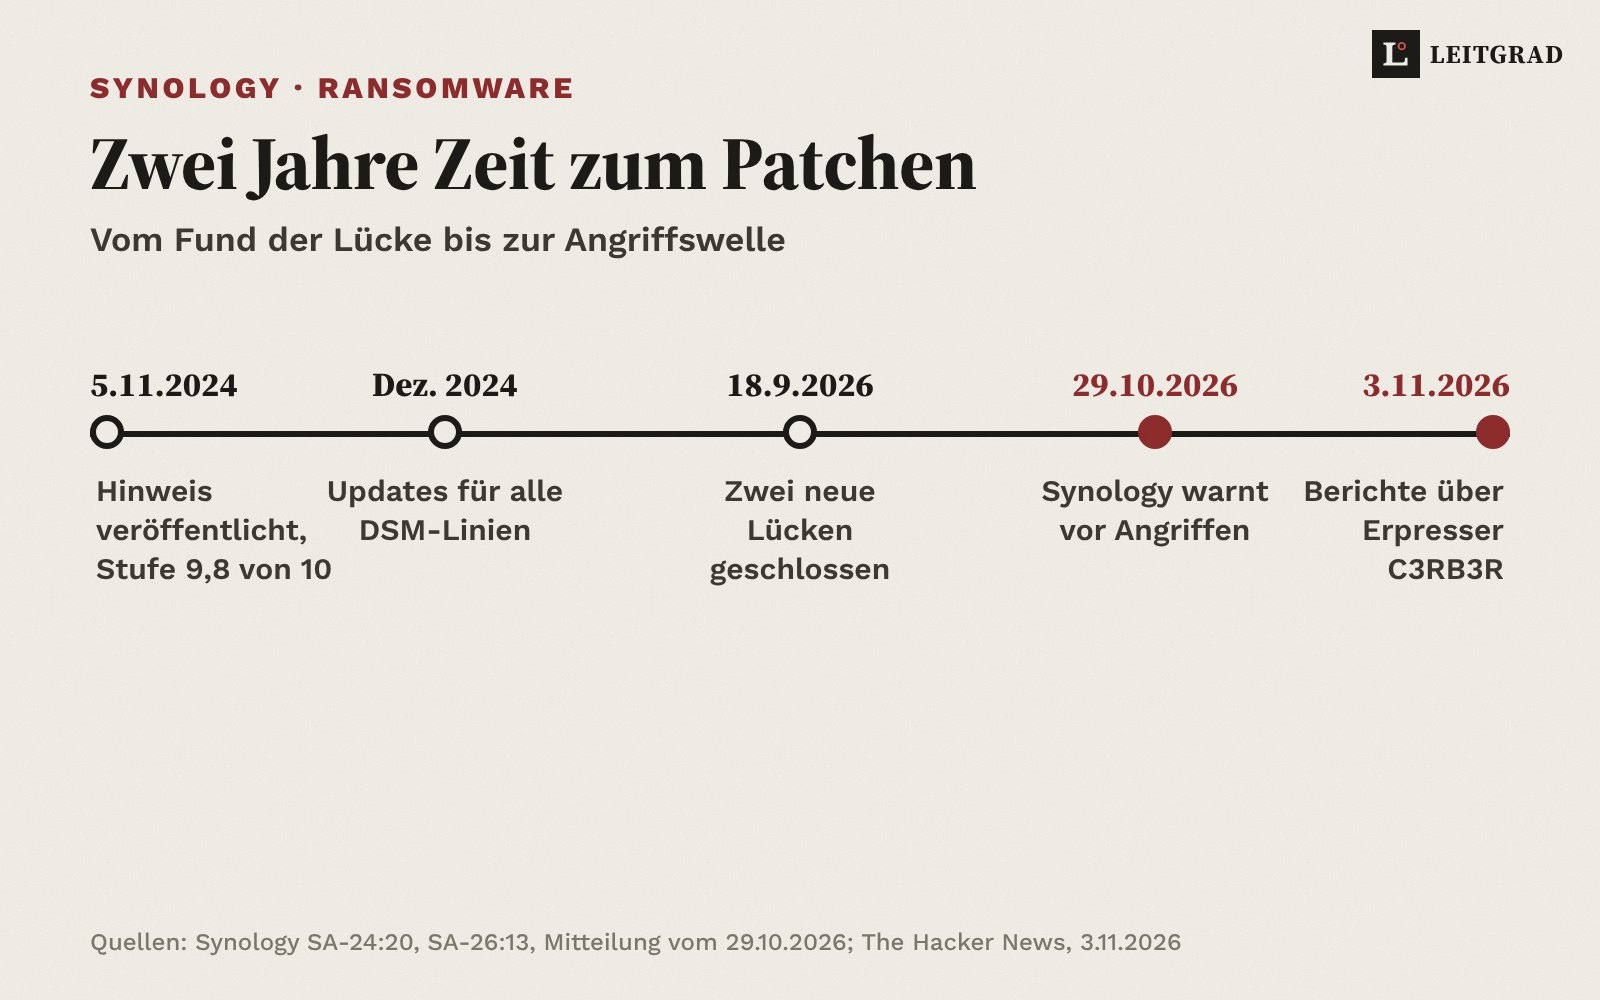
Die Lücke ist gut zwei Jahre alt. Gemeldet wurde sie am Hackerwettbewerb Pwn2Own 2024, Synology hat sie im Sicherheitshinweis SA-24:20 vom 5. November 2024 als «kritisch» eingestuft. Über CVE-2024-10441 kann ein Angreifer aus dem Netz eigenen Code auf dem Gerät ausführen, ohne Passwort und ohne dass jemand klickt. Die Updates erschienen zwischen November und Anfang Dezember 2024.
Trotzdem laufen offenbar noch Geräte mit altem Stand. Synology schreibt in seiner Mitteilung, Angreifer nutzten die im Dezember 2024 geschlossene Lücke gegen Geräte mit veralteter DSM-Version, um Daten zu verschlüsseln und Lösegeld zu erpressen. Die Firma rät, sofort zu aktualisieren und automatische Updates einzuschalten.
Laut The Hacker News hängt die Schadsoftware den Dateien die Endung .L0CK3D an und legt in jedem Ordner eine Lösegeldnotiz namens read-me3.txt ab. Eine Analyse des Sicherheitsanbieters Qihoo 360, auf die sich der Bericht stützt, nennt zwei weitere Einfallstore: CVE-2026-13684 und CVE-2026-13639, beide ebenfalls mit Schweregrad 9,8. Synology hat sie am 18. September 2026 im Hinweis SA-26:13 geschlossen.
Warum trifft das Schweizer KMU besonders?
Ein Synology-Speicher steht in vielen kleinen Firmen im Technikraum oder unter dem Pult. Er ist günstig, läuft jahrelang still und wird darum vergessen. Darauf liegen Offerten, Pläne, Lohnabrechnungen und oft die Buchhaltung samt Belegen. Genau das macht ihn für Erpresser wertvoll.
Der Schaden ist in der Schweiz auch ein rechtlicher. Geschäftsbücher und Buchungsbelege müssen nach Artikel 958f des Obligationenrechts zehn Jahre aufbewahrt werden. Sind persönliche Daten von Kunden oder Mitarbeitenden betroffen und droht ihnen ein hohes Risiko, verlangt Artikel 24 des Datenschutzgesetzes eine Meldung an den Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB), so rasch als möglich.
Ransomware bleibt in der Schweiz ein Dauerthema. Im ersten Halbjahr 2026 gingen beim Bundesamt für Cybersicherheit (BACS) 79 Meldungen zu Ransomware-Angriffen ein, bei 27 128 freiwilligen Meldungen. Das BACS beobachtet laut seiner Mitteilung vom 24. August 2026 eine «deutliche Tendenz zur Diversifizierung und Fragmentierung der Ransomware-Familien». Mehr dazu, wo die Schweiz im internationalen Vergleich steht, lesen Sie in unserer Einordnung «Rang 13 klingt nach Entwarnung».
Welche Version muss auf dem Gerät laufen?
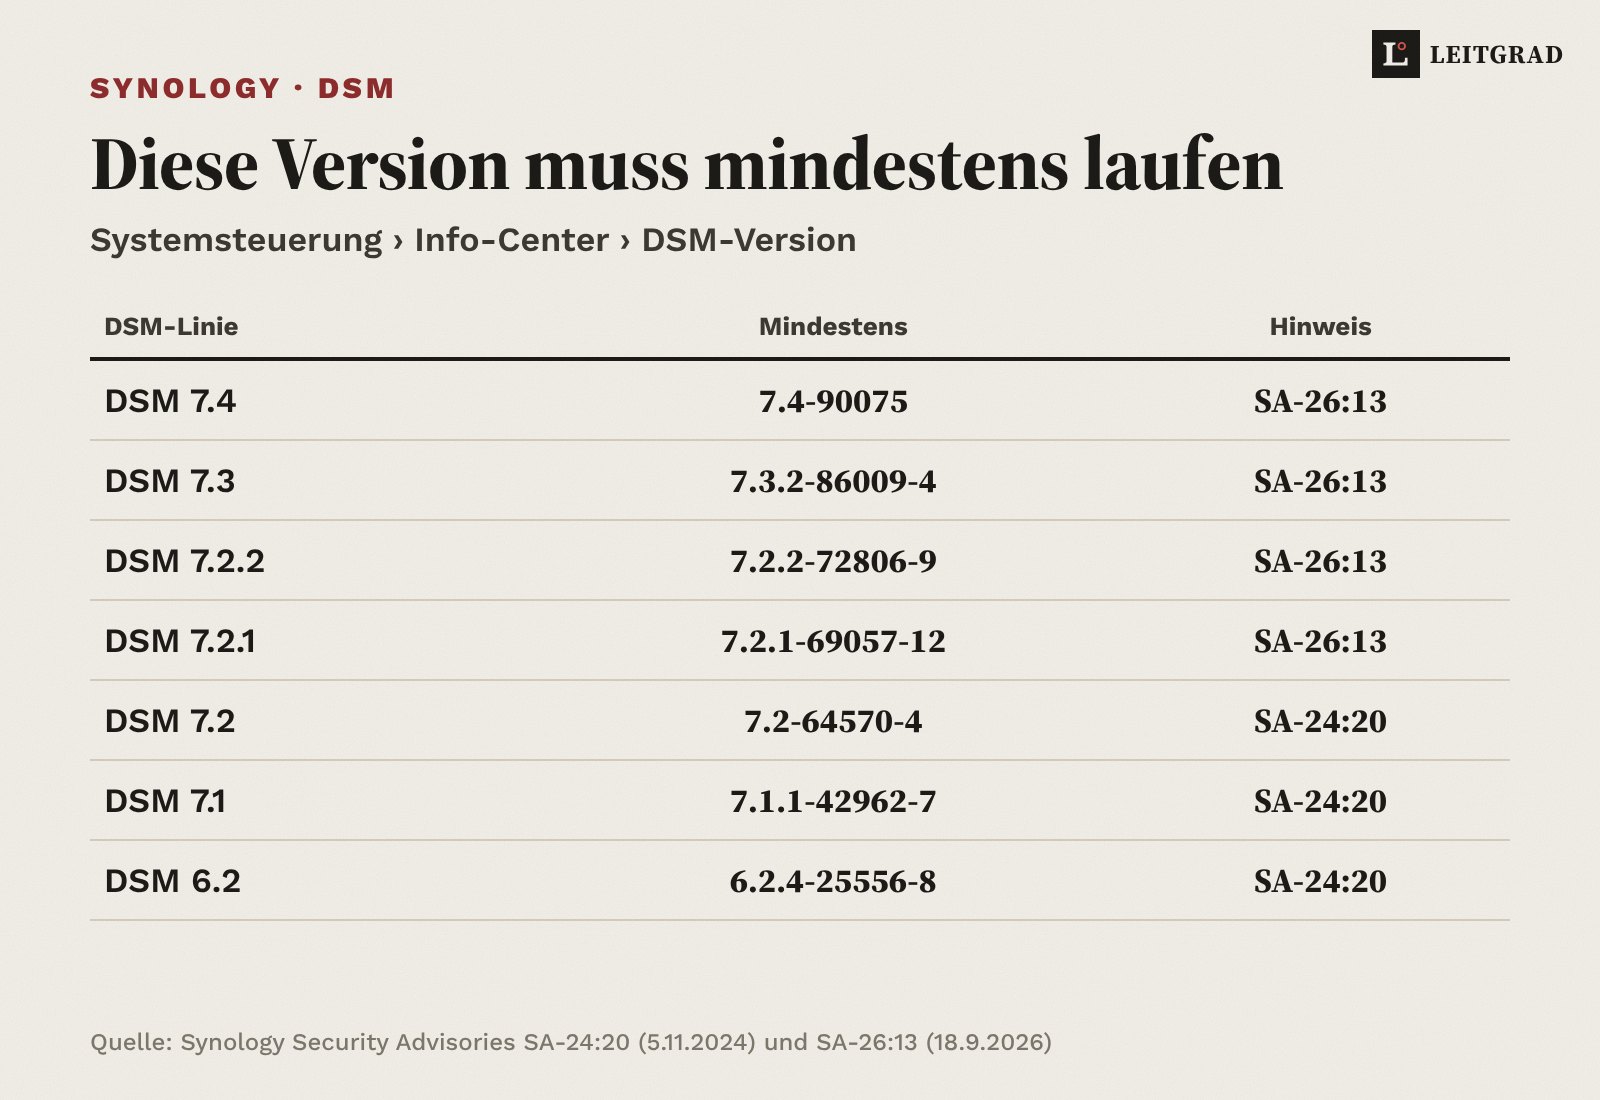
Die Version steht in DSM unter Systemsteuerung, Info-Center. Massgebend ist die Zeile «DSM-Version». Für DSM 7.2.1 und neuer gelten die Mindeststände aus dem Hinweis vom September 2026, weil sie auch die neueren Lücken schliessen. Für DSM 7.2, 7.1 und 6.2 nennt Synology nur Stände aus dem Hinweis von 2024. Laut Synology gibt es keine Umgehung: Der Hinweis führt unter «Mitigation» schlicht «None».
Wer noch mit DSM 6.2 arbeitet, sollte prüfen, ob das Gerät überhaupt neuere Versionen erhält. Ein Speicher, der keine Updates mehr bekommt, gehört nicht ans Internet und sollte mittelfristig ersetzt werden. Das Muster ist bekannt: Zwischen Patch und Angriff liegt heute oft weniger Zeit, als Firmen für ein Update brauchen, wie das Beispiel einer KI, die in zwölf Stunden sechs Firefox-Versionen knackte, zeigt.
Was lernt die Geschäftsleitung daraus?
Der Fall zeigt ein Muster, das über Synology hinausgeht. Angegriffen werden selten die neuesten Lücken, sondern Geräte, die niemandem gehören. Der Speicher wurde vor Jahren eingerichtet, der Lernende von damals ist weg, der IT-Partner betreut nur die Arbeitsplätze. Niemand fühlt sich zuständig, also bleibt das Update liegen.
Die Antwort ist organisatorisch, nicht technisch. Jedes Gerät mit Firmendaten braucht einen Namen auf der Inventarliste, einen Verantwortlichen und ein Datum, bis zu dem der Hersteller Updates liefert. Und der Vertrag mit dem IT-Partner sollte ausdrücklich sagen, ob er auch Speicher, Router und Drucker aktualisiert. Diese Liste kostet kein Geld, nur etwas Zeit.
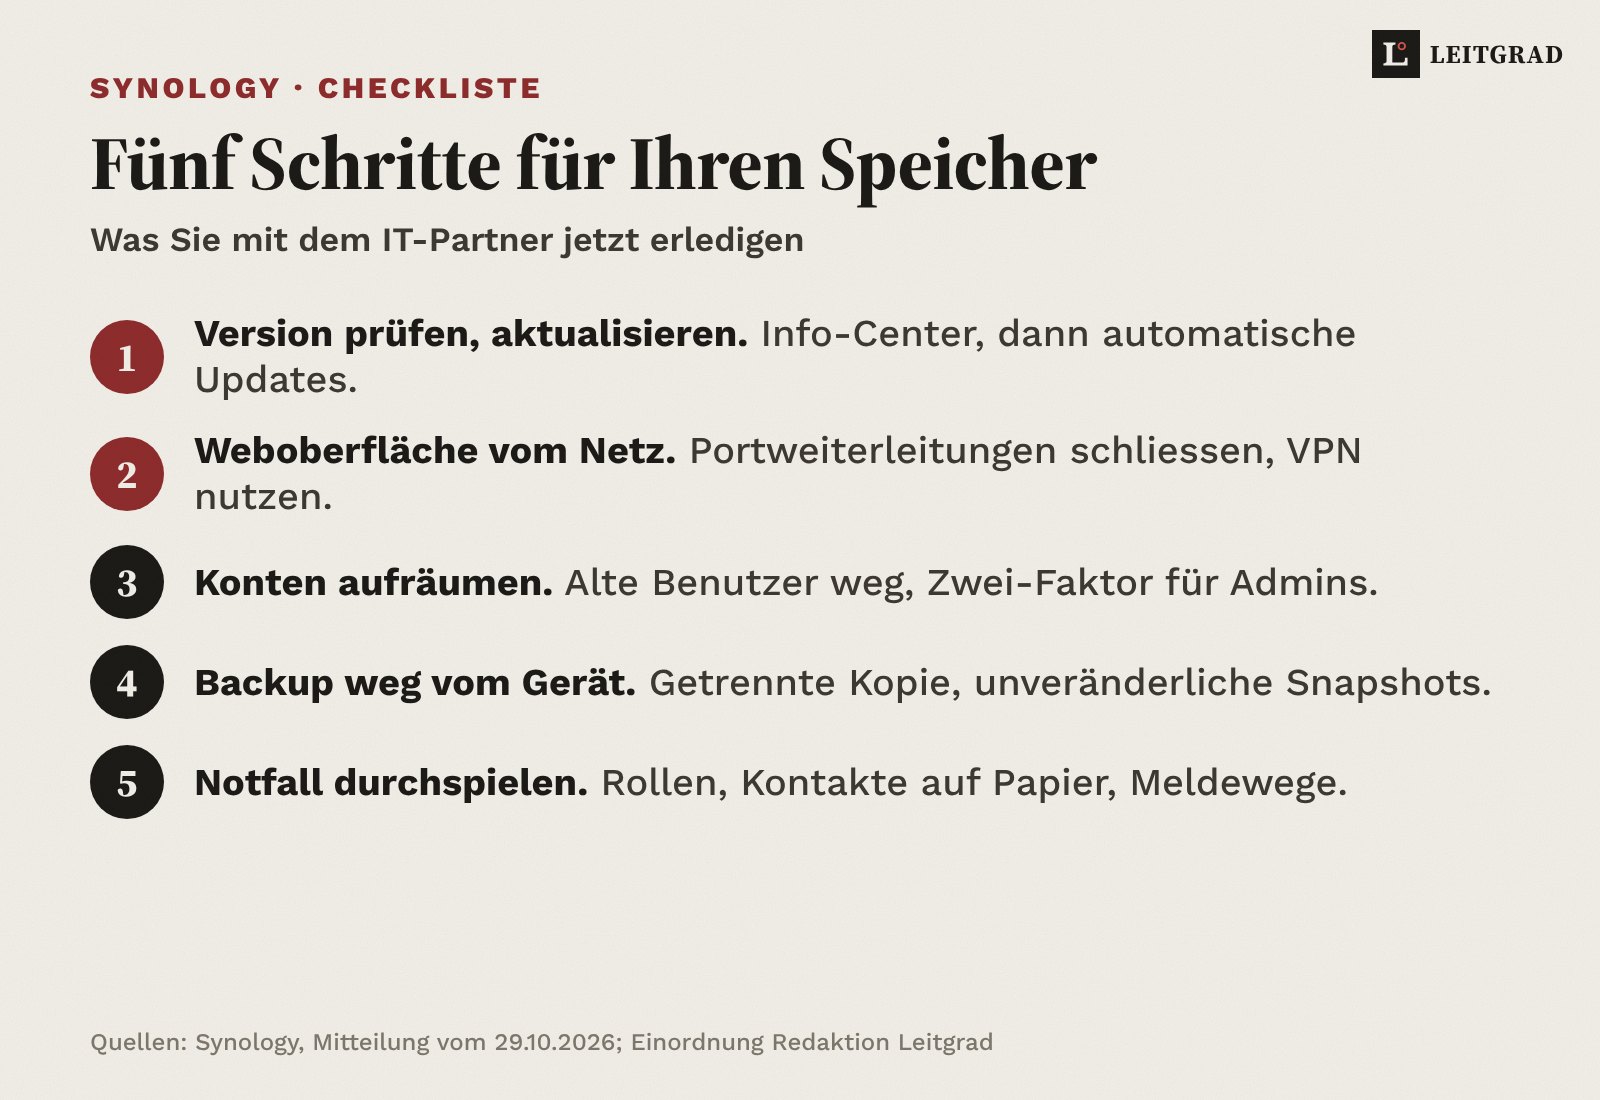
Was tun Sie jetzt, Schritt für Schritt?
- Version prüfen und aktualisieren. Info-Center öffnen, Version mit der Tabelle oben vergleichen, Update einspielen. Danach automatische Updates einschalten, wie Synology empfiehlt.
- Weboberfläche aus dem Internet nehmen. Lassen Sie den Router prüfen: Gibt es Portweiterleitungen auf den Speicher? Wer von aussen zugreifen muss, nutzt ein VPN statt einer offenen Anmeldeseite.
- Konten aufräumen. Nicht mehr gebrauchte Benutzer löschen, das Standardkonto «admin» deaktivieren, für Administratoren die Zwei-Faktor-Anmeldung einschalten.
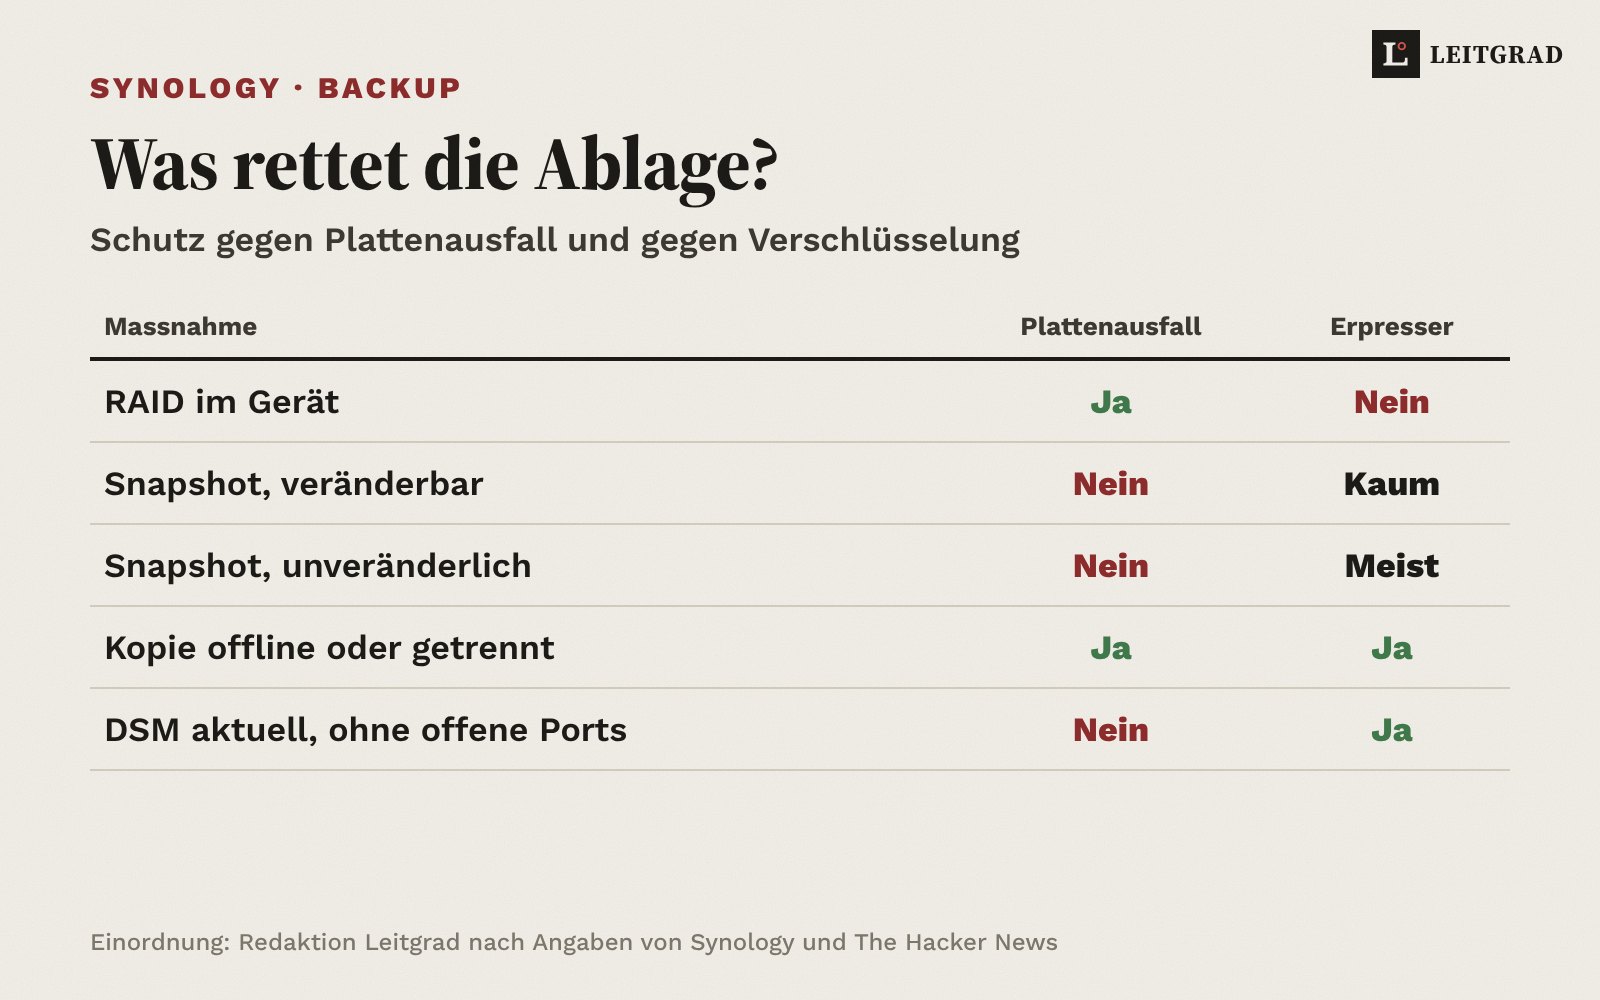
- Backup ausserhalb des Geräts halten. Mindestens eine Kopie gehört auf ein Medium, das nicht ständig verbunden ist, oder in einen getrennten Cloudspeicher. Snapshots auf demselben Gerät schützen nur, wenn sie unveränderlich eingestellt sind.
- Notfall einmal durchspielen. Wer entscheidet, wer ruft den IT-Partner an, wo liegt die Kontaktliste auf Papier? Einen Vorfall können Sie dem BACS melden; Pflicht ist das innert 24 Stunden nur für Betreiber kritischer Infrastrukturen. Bei Personendaten mit hohem Risiko geht eine Meldung an den EDÖB.
Die ersten drei Schritte sind für einen IT-Partner Routinearbeit. Teurer wird es, wenn der Speicher verschlüsselt ist und das letzte Backup auf demselben Gerät lag.
Häufige Fragen
Welche Synology-Geräte sind betroffen?
Netzwerkspeicher mit veralteter DSM-Version. Die Lücke CVE-2024-10441 betrifft DSM 7.2, 7.2.1 und 7.2.2 und ist ab 7.2-64570-4, 7.2.1-69057-6 und 7.2.2-72806-1 geschlossen. Für DSM 7.1 und 6.2 nennt der Hinweis SA-24:20 die Stände 7.1.1-42962-7 und 6.2.4-25556-8. Die neueren Lücken aus dem Hinweis SA-26:13 schliessen erst 7.2.1-69057-12, 7.2.2-72806-9, 7.3.2-86009-4 und 7.4-90075.
Reicht ein RAID als Schutz?
Nein. Ein RAID schützt vor dem Ausfall einer Festplatte, nicht vor Verschlüsselung. Die Erpresser verschlüsseln die Daten auf allen Platten gleichzeitig.
Woran erkenne ich einen Befall?
Laut Berichten tragen verschlüsselte Dateien die Endung .L0CK3D, in den Ordnern liegt eine Notiz namens read-me3.txt. Dann sofort das Gerät vom Netz trennen und den IT-Partner beiziehen.
Muss ich einen Angriff melden?
Sind Personendaten betroffen und droht den Betroffenen ein hohes Risiko, verlangt das Datenschutzgesetz eine Meldung an den Eidgenössischen Datenschutzbeauftragten. Das BACS nimmt freiwillige Meldungen entgegen.
Zum Mitnehmen
- Die Lücke ist alt, der Angriff neu. Wer seit Ende 2024 nicht aktualisiert hat, ist offen.
- Ein Update gibt es, eine Umgehung nicht. Version prüfen, aktualisieren, automatische Updates einschalten.
- Das Backup gehört weg vom Gerät. Nur eine getrennte Kopie rettet die Ablage.
Quellen
- Synology: Synology urges users to update DSM following ransomware attacks on outdated DSM versions, 29.10.2026
- Synology: Security Advisory Synology-SA-24:20 DSM, 5.11.2024
- Synology: Security Advisory Synology-SA-26:13 DSM, 18.9.2026
- The Hacker News: Synology NAS devices targeted in C3RB3R ransomware attacks, 3.11.2026
- Bundesamt für Cybersicherheit: Kennzeichnungspflicht wirkt: Betrügerische Anrufe im Namen von Behörden gehen um über 75 Prozent zurück, Medienmitteilung zum Halbjahresbericht 2026/1, 24.8.2026
- Fedlex: Datenschutzgesetz, Art. 24; Obligationenrecht, Art. 958f
Erschienen am 11. November 2026, 12:00 Uhr. Aktualisiert am 11. November 2026, 22:19 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail