Kurz gesagt
Ab Version 27.3 von iOS, iPadOS, macOS und visionOS prüft Apple Fotos und Dateien, die in iCloud mit der Option «Jeder mit dem Link» geteilt werden, auf schädliche Inhalte. Solche Inhalte sind laut Apple nicht mehr Ende-zu-Ende verschlüsselt, auch wenn der Erweiterte Datenschutz eingeschaltet ist. Was als schädlich gilt, sagt Apple nicht. Wer Kunden- oder Personaldaten so verschickt, stellt vor dem erwarteten Update im Dezember auf Links für ausgewählte Personen um.
Der Lohnausweis an die Treuhänderin, die Offerte mit Kundenpreisen, die Fotos der Baustelle für den Bauherrn: In vielen KMU geht so etwas per iCloud-Link hinaus. Ein Tipp auf «Link teilen», Zugriff für alle mit dem Link, fertig. Wer den Link hat, öffnet die Datei im Browser. Bisher galt das als bequeme Abkürzung ohne Folgen.
Am 3. November hat Apple ein Supportdokument veröffentlicht, das diese Abkürzung neu bewertet. Ab Version 27.3 seiner Betriebssysteme werden öffentlich geteilte Inhalte «checked by Apple for harmful content». Die erste Testversion ging laut dem Fachportal The Register am selben Tag an Entwickler, die allgemeine Freigabe wird im Dezember erwartet.
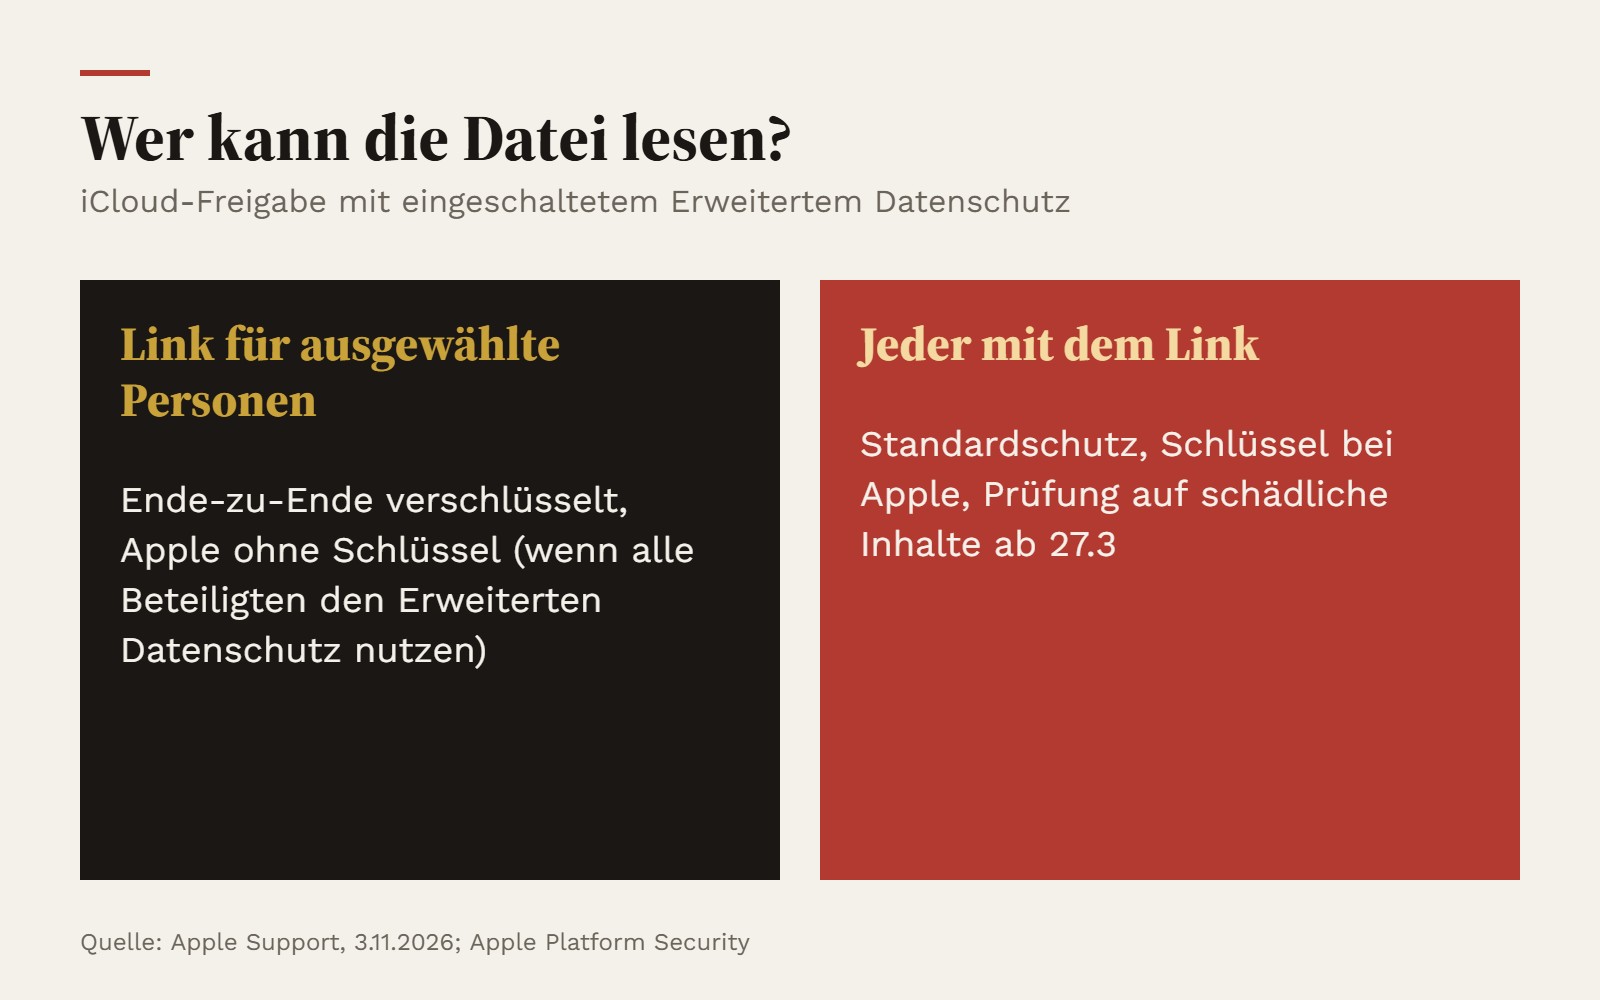
Für Firmen zählt ein anderer Satz im selben Dokument mehr als die Prüfung. Ein so geteiltes Objekt ist laut Apple «no longer end-to-end encrypted, even if the owner or participants have turned on Advanced Data Protection». Heisst: Der Schutz, für den viele Firmen den Erweiterten Datenschutz eingeschaltet haben, endet am öffentlichen Link.
Was hat Apple genau angekündigt?
Wer aus iCloud Fotos oder iCloud Drive teilt, hat zwei Wege: eine Kopie senden oder einen Link teilen. Beim Link gibt es zwei Stufen. Entweder öffnen nur ausgewählte, eingeladene Personen die Datei, oder jeder, der den Link hat. Zur zweiten Gruppe zählt Apple ausdrücklich sich selbst: Der Link mache die Datei «accessible to anyone who has the link, including Apple».
Findet Apple schädliche Inhalte, behält sich der Konzern vor, sie jederzeit zu verschieben, abzulehnen, zu verändern oder zu löschen. Er kann das Apple-Konto sperren, eine neue Registrierung mit derselben Mailadresse oder Telefonnummer verhindern und «if necessary» die Strafverfolgung einschalten. Was als schädlich gilt, wie die Prüfung technisch abläuft und ob ein Mensch einen Treffer ansieht, lässt Apple offen. Auf Fragen von The Register antwortete das Unternehmen nicht.
Offen ist auch der Geltungsbereich. Apple hält im Dokument fest, dass nicht alle Funktionen in allen Ländern verfügbar sind, nennt aber keine Länder. Wer sauber arbeitet, muss die Prüfung nicht fürchten. Er hängt aber an Kriterien, die er nicht kennt. Für ein Büro, das seine ganze Ablage auf einem einzigen Apple-Konto führt, ist eine Sperre ein Betriebsrisiko.
Warum verliert ein geteilter Link die Verschlüsselung?
Die Antwort steht in Apples Sicherheitshandbuch für die eigenen Plattformen. Mit dem Erweiterten Datenschutz liegen die Schlüssel für die meisten iCloud-Daten nur auf den Geräten des Nutzers. Die Zahl der Ende-zu-Ende verschlüsselten Datenkategorien steigt laut Apple von 14 auf 23, darunter iCloud-Backup, Fotos und Notizen. Teilen Personen, die alle den Erweiterten Datenschutz nutzen, eine Datei untereinander, haben Apples Server keinen Zugriff auf die Schlüssel.
Ein öffentlicher Link funktioniert anders. Auch jemand ohne Apple-Gerät und ohne Schlüssel soll die Datei öffnen können. Deshalb macht Apple den Inhalt laut Handbuch für die eigenen Server «under standard data protection» verfügbar. Beim Standardschutz liegen die Schlüssel in Apples Rechenzentren. Genau das macht die neue Inhaltsprüfung erst möglich.
Drei weitere Lücken kennen viele Chefs nicht. Keynote, Numbers und Pages unterstützen den Erweiterten Datenschutz nicht: Die Dokumentschlüssel gehen an Apple, damit mehrere Personen gleichzeitig arbeiten können. Fotos in geteilten Alben liegen immer im Standardschutz, weil solche Alben öffentlich im Web geteilt werden können. Und Kalender, Kontakte und iCloud-Mail sind nach Apples Angaben ohnehin nicht Ende-zu-Ende verschlüsselt.
Was verlangt das Schweizer Datenschutzgesetz?
Das Datenschutzgesetz kennt keine Regel zu iCloud. Es kennt aber eine Pflicht, die hier greift. Nach Art. 8 DSG gewährleisten der Verantwortliche und der Auftragsbearbeiter «durch geeignete technische und organisatorische Massnahmen» eine dem Risiko angemessene Datensicherheit. Die Massnahmen müssen es ermöglichen, Verletzungen der Datensicherheit zu vermeiden. Mindestanforderungen legt der Bundesrat fest. Wer sie vorsätzlich missachtet, riskiert nach Art. 61 DSG auf Antrag eine Busse bis zu 250 000 Franken.
Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) sagt in seinem Leitfaden zu den technischen und organisatorischen Massnahmen klar, wer in der Cloud haftet: Der Cloud-Nutzer bleibt für die Einhaltung der Datenschutzvorschriften verantwortlich, auch gegenüber den betroffenen Personen. Das Bundesamt für Cybersicherheit (BACS), das frühere NCSC, zählt in seiner Übersicht zur Cloud Fehlkonfigurationen zu den zentralen Risiken und verlangt Verträge zur Auftragsbearbeitung.
Ein öffentlicher Link ist für sich noch kein Datenleck. Er wird zu einem, wenn er weitergeleitet wird, in einem fremden Mailverlauf landet oder nach Projektende weiterlebt. Der EDÖB zählt in seinem Leitfaden zur Meldepflicht Personendaten dazu, die «Unbefugten offengelegt oder zugänglich gemacht werden». Droht ein hohes Risiko für die Betroffenen, muss die Firma nach Art. 24 DSG «so rasch als möglich» melden. Wie eng diese Frist ist, zeigt der Fall Ricardo. Wirksam verschlüsselte Daten bleiben für Unbefugte dagegen unlesbar, laut EDÖB entsteht dann keine Meldepflicht. Genau diesen Schutz gibt der öffentliche Link auf.
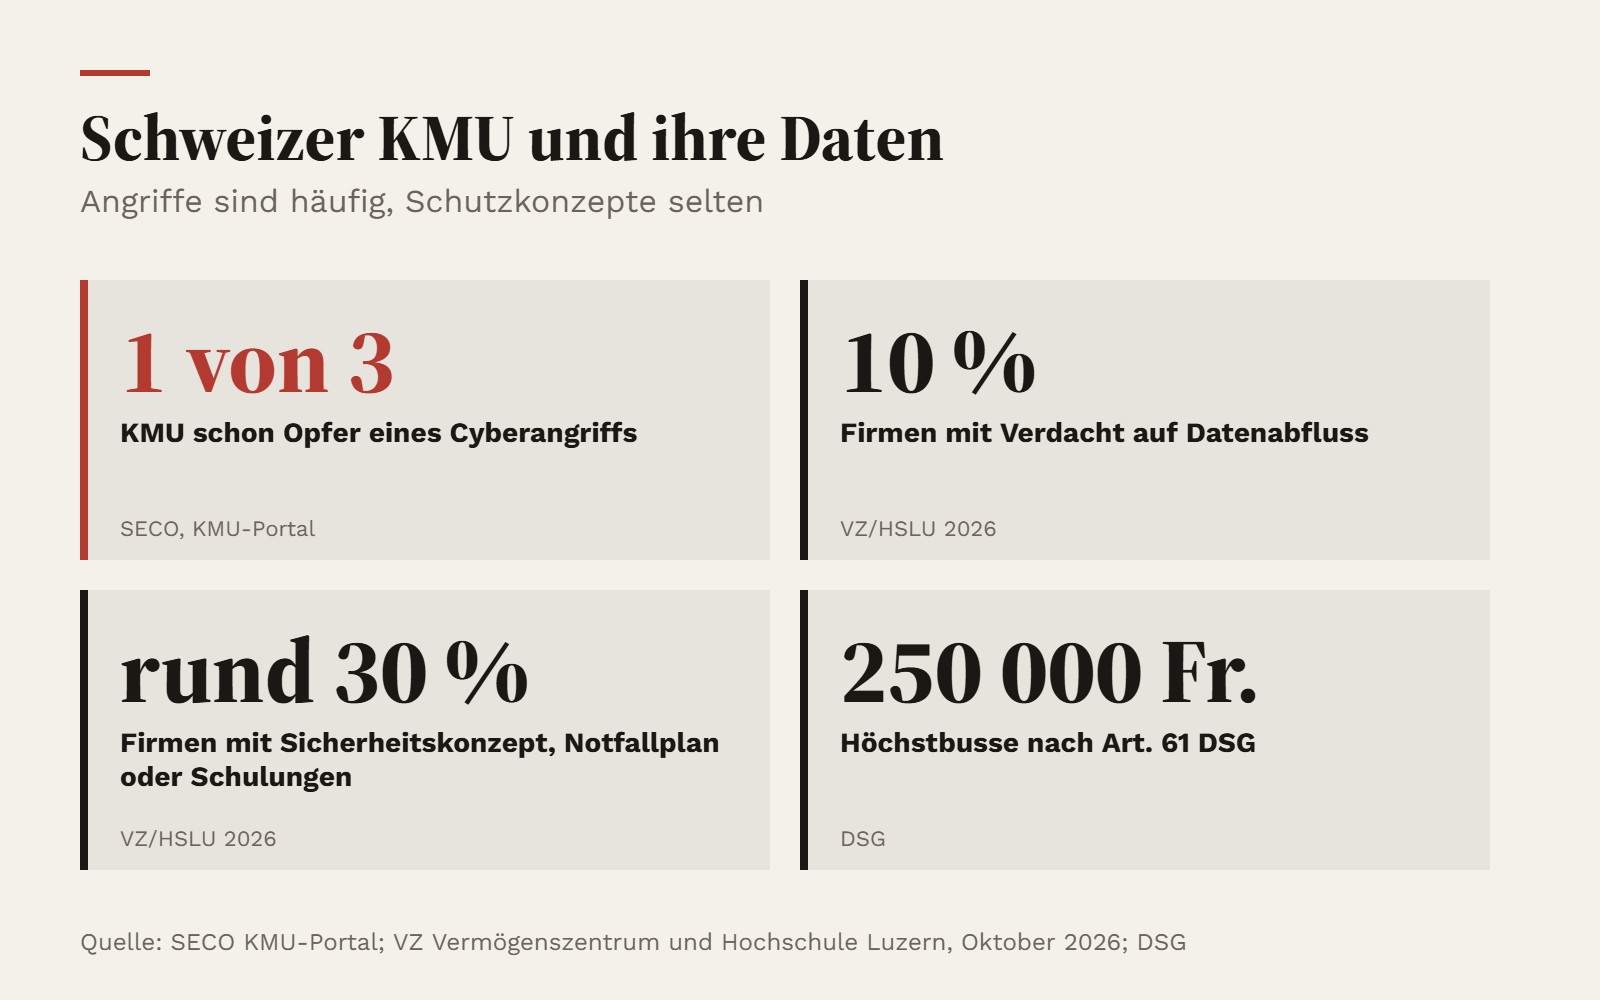
Das Risiko ist nicht theoretisch. Laut dem KMU-Portal des SECO war jedes dritte KMU schon Opfer eines Cyberangriffs. Die Cyberstudie von VZ Vermögenszentrum und Hochschule Luzern vom Oktober 2026 weist 10 Prozent der befragten Firmen mit Verdacht auf Datenabfluss aus. Nur rund 30 Prozent haben ein IT-Sicherheitskonzept, einen Notfallplan oder regelmässige Schulungen. Besonders exponiert sind Treuhand, Arztpraxen, Personalabteilungen, Architekturbüros und Agenturen: Sie tauschen täglich Unterlagen mit Externen aus.
Was sollen Inhaber und Kader jetzt tun?
Die Umstellung kostet wenig. Sie braucht eine klare Regel und eine Stunde Aufräumen, bevor das Update auf die Firmengeräte kommt.
- Bestehende Links aufräumen. In iCloud Drive und Fotos prüfen, welche Objekte für alle mit dem Link geteilt sind. Freigaben beenden, die niemand mehr braucht, vor allem bei abgeschlossenen Projekten.
- Ausgewählte Personen als Standard. Kunden- und Personaldaten nur an namentlich eingeladene Personen freigeben. Die Ende-zu-Ende-Verschlüsselung bleibt nur, wenn alle Beteiligten den Erweiterten Datenschutz nutzen.
- Grenzen des Erweiterten Datenschutzes kennen. Kalender, Kontakte, iCloud-Mail, geteilte Alben und die gemeinsame Arbeit in Keynote, Numbers und Pages sind nicht Ende-zu-Ende geschützt. Vertrauliches gehört dort nicht hinein.
- Sensibles anders verschicken. Lohnunterlagen, Gesundheitsdaten und Verträge über eine verschlüsselte Ablage mit Vertrag zur Auftragsbearbeitung teilen. Ein Passwort auf dem PDF ersetzt das nicht, wie die Schwächen beim PDF-Schutz zeigen.
- Eine Seite Weisung schreiben. Festhalten, welche Daten nie per öffentlichem Link hinausgehen, wer Freigaben erteilen darf und wann sie enden. Das gilt auch im Homeoffice.
- Den Ernstfall üben. Landet ein Link mit Personendaten bei Unbefugten: Freigabe sofort stoppen, Risiko beurteilen, Meldung an den EDÖB prüfen und den Entscheid schriftlich festhalten.
Apples Schritt richtet sich gegen Missbrauch, nicht gegen Firmen. Die Lehre für Inhaber reicht trotzdem weiter: Ein Link für alle ist eine Veröffentlichung mit Umweg. Wer Kundendaten so behandelt, gibt die Kontrolle ab, an Apple und an jeden, dem der Link in die Hände fällt.
Häufige Fragen
Prüft Apple künftig meine ganze iCloud?
Nein. Laut Apples Supportdokument gilt die Prüfung für Inhalte, die mit der Option «Jeder mit dem Link» geteilt werden. Private Ablagen und Links an ausgewählte Personen nennt das Dokument nicht.
Gilt die Prüfung auch in der Schweiz?
Apple nennt keine Länder und schreibt, dass nicht alle Funktionen überall verfügbar sind. Firmen sollten vorsorglich davon ausgehen, dass die Prüfung auch hier greift.
Reicht der Erweiterte Datenschutz für Kundendaten?
Nur solange die Daten nicht öffentlich geteilt werden. Kalender, Kontakte, iCloud-Mail, geteilte Alben und die gemeinsame Arbeit in Keynote, Numbers und Pages sind ohnehin nicht Ende-zu-Ende verschlüsselt.
Verstösst ein öffentlicher Link mit Personaldaten gegen das DSG?
Nicht automatisch. Art. 8 DSG verlangt eine dem Risiko angemessene Datensicherheit. Wer Personaldaten offen teilt, muss begründen können, warum das angemessen ist. Gelangt der Link an Unbefugte, kann eine meldepflichtige Verletzung der Datensicherheit vorliegen.
Was passiert, wenn Apple einen Inhalt beanstandet?
Apple kann den Inhalt verschieben oder löschen, das Apple-Konto sperren, eine neue Registrierung verhindern und wenn nötig die Strafverfolgung einschalten. Ein Beschwerdeweg ist im Dokument nicht beschrieben.
Zum Mitnehmen
Zum Mitnehmen
- Ein Link für alle ist eine Veröffentlichung. Ab Version 27.3 prüft Apple solche Inhalte, und die Ende-zu-Ende-Verschlüsselung entfällt.
- Die Verantwortung bleibt bei der Firma. Art. 8 DSG verlangt angemessene Datensicherheit, der EDÖB sieht den Cloud-Nutzer in der Pflicht.
- Jetzt aufräumen, nicht nach dem Update. Alte Links beenden, ausgewählte Personen als Standard setzen, eine Weisung auf einer Seite festhalten.
Quellen
Quellen
- Apple: «Learn more about sharing content that can be accessed by Anyone with the Link», 3. November 2026 (support.apple.com)
- Apple: «Advanced Data Protection for iCloud», Apple Platform Security (support.apple.com)
- Bundesversammlung: «Bundesgesetz über den Datenschutz (DSG)», Schlussabstimmungstext, 25. September 2020 (parlament.ch)
- EDÖB: «Leitfaden zu den technischen und organisatorischen Massnahmen des Datenschutzes (TOM)», 15. Januar 2024 (edoeb.admin.ch)
- EDÖB: «Leitfaden betreffend die Meldung von Datensicherheitsverletzungen und Information der Betroffenen nach Art. 24 DSG», Version 1.2, 23. April 2025 (edoeb.admin.ch)
- BACS: «Cloud computing and cybersecurity» (bacs.admin.ch)
- SECO, KMU-Portal: «Cybersicherheit» (kmu.admin.ch)
- VZ Vermögenszentrum und Hochschule Luzern: «Cyberrisiken für KMU», Oktober 2026 (kmu.admin.ch)
- The Register: «Apple turns iCloud into spy cloud, will start looking at public share links», 4. November 2026 (theregister.com)
- 9to5Mac: «With iOS 27.3, Apple will start checking iCloud public links for harmful content», 4. November 2026 (9to5mac.com)
Erschienen am 12. November 2026, 18:40 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Themen folgen
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail