Kurz gesagt
Ein Fehler in der Programmiersprache PHP galt seit 2024 als harmloser Absturz und blieb liegen. Mit Hilfe von KI fand ein Forscher in zwei Wochen einen Weg, daraus einen Einbruch in Webserver zu machen. Vier Entwickler brauchten danach zwei Monate für die Reparatur. Das Muster gilt für jede Firma: Was früher als «tiefes Risiko» liegen blieb, weil Angreifer viel Aufwand gehabt hätten, ist heute billig auszunutzen. Wer seine aufgeschobenen IT-Tickets nicht neu bewertet, sitzt auf einer Schuld mit steigendem Zins.
In jeder Firma gibt es diese Liste. Bekannte Fehler, die niemand dringend findet. Ein Programm, das ab und zu abstürzt. Eine alte Website, die keiner mehr pflegt. Ein Server, der läuft, solange man ihn nicht anfasst. Auf der Liste steht «tief», «später» oder «wird nicht behoben». Hinter jedem dieser Etiketten steckt eine stille Annahme: Für uns lohnt sich der Aufwand für einen Angreifer nicht.
Diese Annahme ist im Oktober gekippt. Der Anlass hiess PHP2Shell, eine Lücke in PHP, der Sprache, auf der Millionen Websites laufen, von WordPress bis zu Behördenportalen. In der Schweiz schaltete der Hoster Cyon deswegen über 100 000 Websites vorübergehend ab.
Wie wurde aus einem Absturz ein Einbruch?
Die Geschichte erzählt IEEE Spectrum, das Magazin des weltgrössten Ingenieursverbands. Der zugrunde liegende Fehler war der PHP Foundation schon 2024 gemeldet worden. Ein sogenannter Speicherfehler: Das Programm stürzt ab, mehr nicht. Unangenehm, aber nicht gefährlich. Also blieb er liegen, wie Tausende ähnliche Meldungen in Softwareprojekten weltweit.
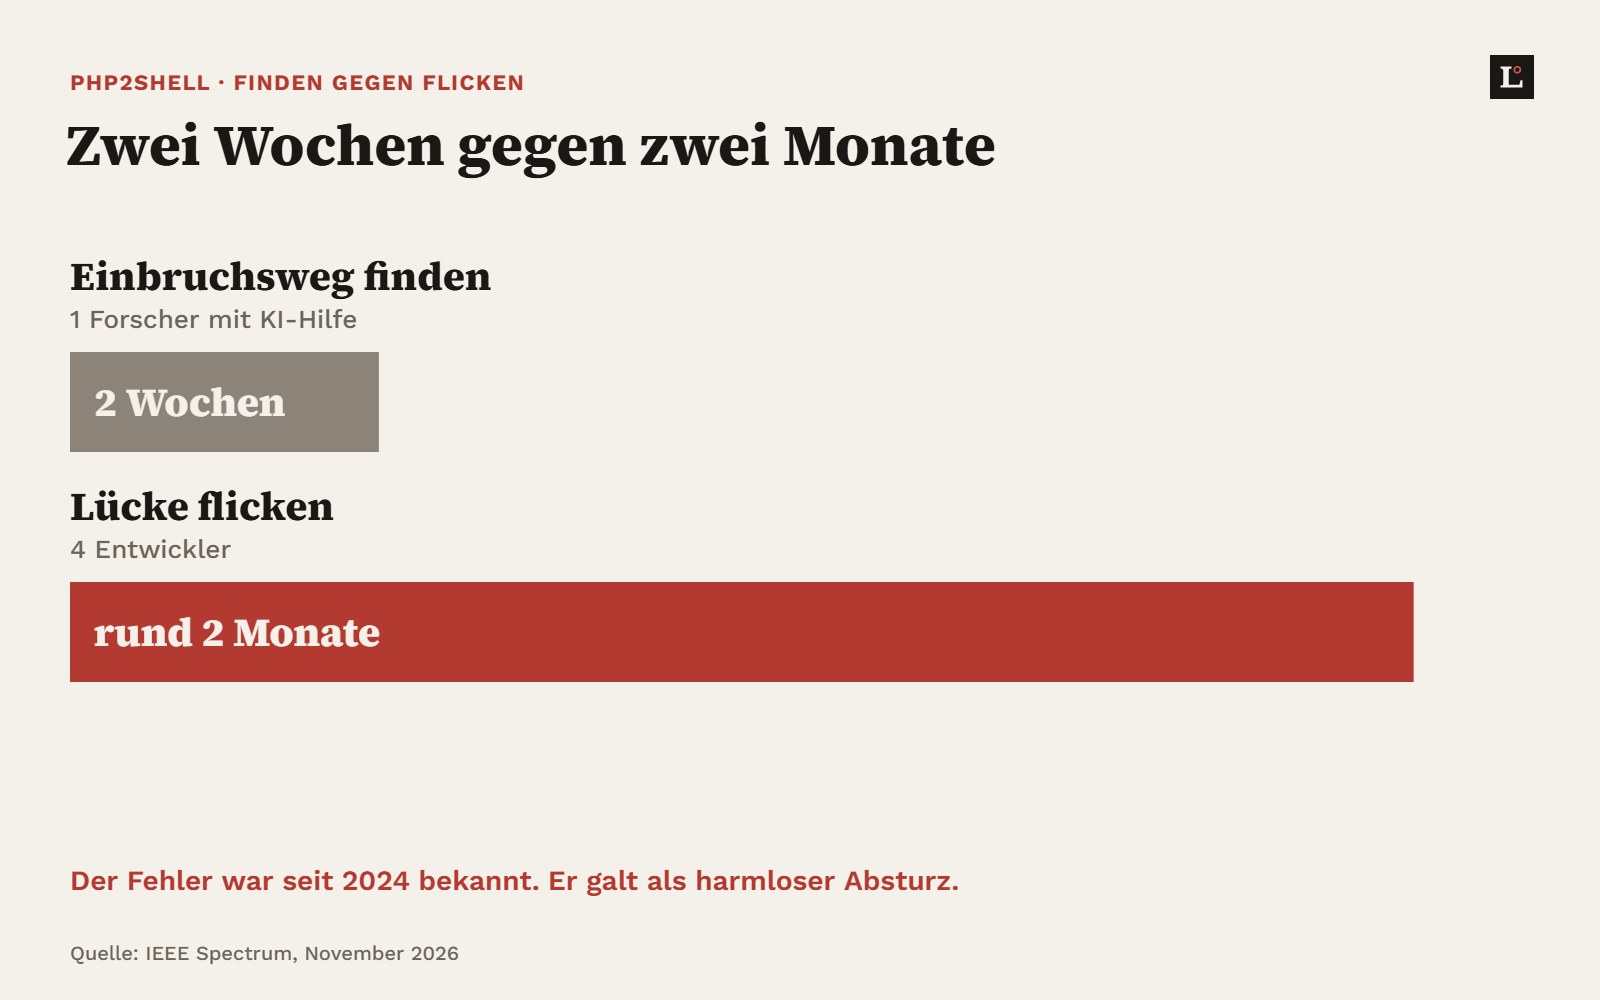
Dann bot die Sicherheitsfirma Calif an, PHP unabhängig zu prüfen, finanziert von OpenAI. Innerhalb von zwei Wochen fand ein Forscher mit Hilfe von KI-Werkzeugen einen Weg, über den alten Fehler beliebigen Code auf dem Server auszuführen. Aus dem Absturz war ein Generalschlüssel geworden: Schadsoftware installieren, Daten lesen, alles möglich.
«Das ist keine Raketenwissenschaft», sagt Suman Jana, Informatikprofessor an der Columbia University. Es brauche viel sehr spezifisches Denken, das mühsam sei. «Und darin ist KI sehr gut.» Die Forscher hatten tiefes Fachwissen, betont Jana. Aber die KI lässt auch Leute knapp unter der Weltspitze dorthin kommen, wo bisher nur die besten 0,1 Prozent hinkamen.
Warum ist das Flicken so viel langsamer als das Finden?
Nach der Meldung arbeiteten vier Entwickler zwei Monate an der Reparatur. Finden dauerte zwei Wochen, flicken rund viermal so lange. «Es gibt eine grundsätzliche Asymmetrie», sagt Jana. Wer repariert, muss jeden Angriffsweg schliessen und darf nichts kaputt machen, was auf dem Code aufbaut.
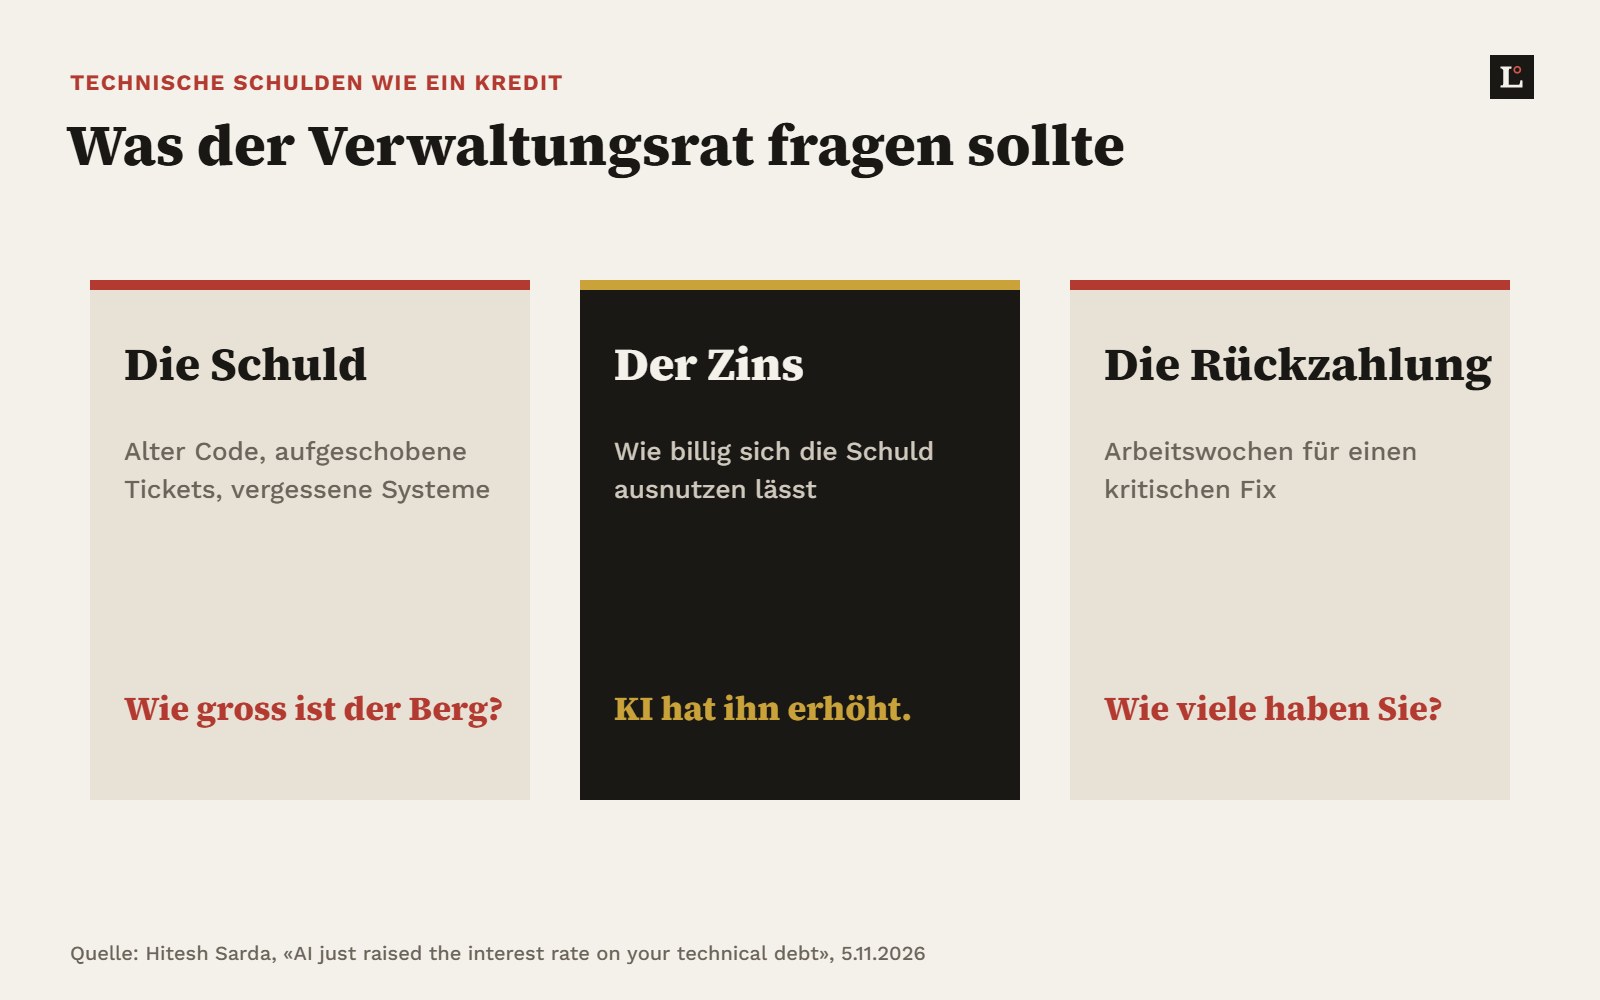
Der Technologieberater Hitesh Sarda bringt das in einem vielbeachteten Beitrag für Geschäftsleitungen auf eine Formel, die jeder Inhaber versteht. Technische Schulden sind wie ein Kredit mit variablem Zins. Die Schuld ist der Berg an altem Code und aufgeschobenen Entscheiden. Der Zins ist, wie billig jemand diese Schuld ausnutzen kann. Und die Rückzahlungskraft ist die Zahl der Arbeitswochen, die eine Firma für einen kritischen Fix freimachen kann, ohne den Betrieb zu stoppen. Die meisten Geschäftsleitungen, schreibt Sarda, kennen keine der drei Grössen.
KI hat den Zins erhöht. Und Risikolisten werden fast nie nach Plan überprüft, sondern erst nach einem Vorfall. Das sei, als prüfe man den Zinssatz erst, wenn die Bank anruft.
Wie gut sind Schweizer Firmen darauf vorbereitet?
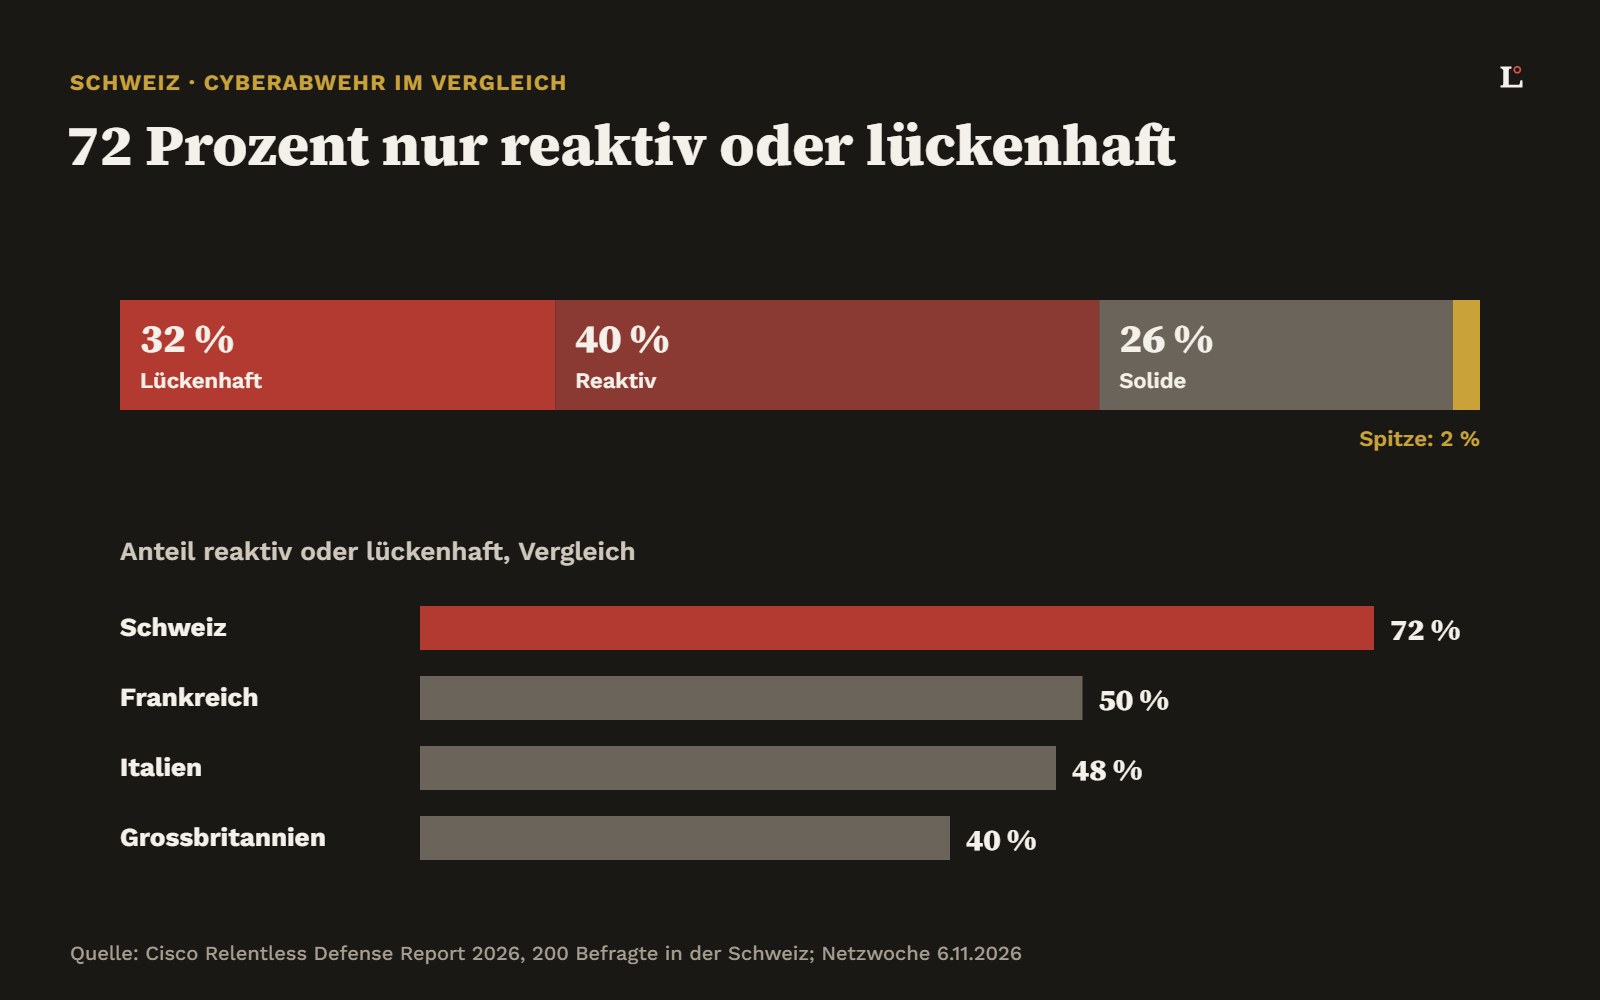
Schlecht, wenn man einer neuen Umfrage glaubt. Cisco hat 200 IT-Sicherheitsfachleute in der Schweiz befragt, die Ergebnisse veröffentlichte Netzwoche am 6. November. 72 Prozent der Firmen erreichen nur ein reaktives oder lückenhaftes Schutzniveau. Unter neun europäischen Ländern ist das der letzte Platz. In Grossbritannien sind es 40 Prozent, in Frankreich 50. Nur 2 Prozent zählt Cisco zur Spitzengruppe. Die Zahlen beruhen auf Selbstauskünften, das Bild ist trotzdem deutlich.
Fast alle Befragten, 94 Prozent, berichten von einem geschäftsschädigenden Vorfall im letzten Jahr. Und 47 Prozent verbringen mehr Zeit damit, Daten aus verschiedenen Systemen zusammenzusuchen, als mit der Abwehr selbst. Das Bundesamt für Cybersicherheit (BACS) zählte im ersten Halbjahr 2026 insgesamt 27 128 freiwillige Meldungen und 200 Meldungen zu meldepflichtigen Vorfällen bei kritischen Infrastrukturen. Hacking machte mit 26 Prozent den grössten Teil dieser Pflichtmeldungen aus.
Wie schnell es inzwischen geht, zeigt ein anderer Fall: Bei einer Firefox-Lücke vergingen nur zwölf Stunden vom Patch bis zum Angriff. Wer Updates eine Woche liegen lässt, lässt die Tür eine Woche offen.
Was sollte die Geschäftsleitung jetzt tun?
Das ist keine Aufgabe nur für die IT-Abteilung. Es geht um Geld, Prioritäten und Verantwortung. Sechs Schritte für dieses Quartal, angelehnt an Sardas Liste und auf Schweizer KMU übertragen:
- Alte Tickets neu bewerten. Holen Sie alle Sicherheitsmeldungen hervor, die als «tief» oder «später» markiert und älter als zwölf Monate sind. Bewerten Sie sie neu, als hätte der Angreifer unbegrenzt Geduld und eine fähige KI.
- Mit dem Internet beginnen. Zuerst kommt alles, was von aussen erreichbar ist: Website, Kundenportal, Fernzugang, Mailserver.
- Jedem System einen Namen geben. Jedes System, das am Internet hängt, braucht eine verantwortliche Person. Findet sich keine, wird es abgeschaltet.
- Löschen vor Flicken. Die billigste Lücke ist die in Software, die Sie nicht mehr betreiben. Alte Microsites, Testserver und ungenutzte Plugins gehören weg.
- Die Patch-Zeit messen. Wie viele Tage lagen beim letzten kritischen Update zwischen Warnung und Einspielen? Mehr als eine Woche ist zu lang.
- Die Risikoliste in den Kalender setzen. Einmal pro Quartal, nicht nach dem nächsten Vorfall. Bei Dienstleistern: Fragen Sie nach deren Patch-Zeiten und lassen Sie sie im Vertrag festhalten.
Hilfreich ist ein Blick auf die eigenen Websites. Erst vor kurzem zählten Sicherheitsforscher 240 000 Angriffe auf eine einzige WordPress-Lücke. Wer eine Firmenwebsite mit WordPress betreibt, sollte wissen, wer sie aktualisiert und wie schnell.
Es gibt auch eine gute Nachricht. Dieselbe KI, die Lücken findet, hilft beim Flicken. Jana verweist auf neue Werkzeuge, bei denen eine KI den Fix schreibt und eine andere den Beweis liefert, dass er stimmt, geprüft von einem formalen Werkzeug. Darauf budgetieren sollte man noch nicht. Es hilft vor allem jenen, die heute schon schnell patchen können.
Häufige Fragen
Was ist PHP2Shell?
Eine kritische Lücke in der Programmiersprache PHP, die im Oktober 2026 bekannt wurde. Sie erlaubte es, Code auf Webservern auszuführen. Betroffen waren potenziell alle Websites auf PHP-Basis, auch WordPress.
Was haben technische Schulden mit Sicherheit zu tun?
Aufgeschobene Fehler galten oft als ungefährlich, weil sich das Ausnutzen kaum lohnte. KI senkt diesen Aufwand stark. Damit werden alte, liegen gelassene Fehler zum Risiko.
Wie schnell sollte ein KMU kritische Updates einspielen?
So schnell wie möglich, bei Systemen am Internet innert Tagen. Ein Fall bei Firefox zeigte, dass zwischen Patch und erstem Angriff nur zwölf Stunden liegen können.
Wie steht die Schweiz im Vergleich da?
Laut einer Cisco-Umfrage erreichen 72 Prozent der Schweizer Firmen nur ein reaktives oder lückenhaftes Schutzniveau, der höchste Wert unter neun europäischen Ländern.
Zum Mitnehmen
- Das Etikett «tief» ist veraltet. Viele Risiken galten als klein, weil Angreifer viel Aufwand gehabt hätten. KI senkt diesen Aufwand.
- Finden ist schnell, flicken langsam. Bei PHP2Shell zwei Wochen zum Einbruchsweg, zwei Monate zur Reparatur.
- Weniger Software, weniger Lücken. Was niemand braucht, wird abgeschaltet. Das ist der billigste Schutz.
Quellen
- IEEE Spectrum: PHP2Shell Is a Wakeup Call for AI in Cybersecurity, November 2026
- Hitesh Sarda: AI just raised the interest rate on your technical debt, 5.11.2026
- Netzwoche: Schweizer Firmen bleiben bei der Cyberabwehr im Reaktionsmodus (Cisco Relentless Defense Report), 6.11.2026
- Bundesamt für Cybersicherheit, Halbjahresbericht 2026/1, zitiert nach Netzwoche, 25.8.2026
Erschienen am 9. November 2026, 11:00 Uhr. Aktualisiert am 11. November 2026, 07:26 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail