Kurz gesagt
Wer Homeoffice erlaubt, hat sein Firmennetz in jede Wohnung verlängert, in der ein Firmenlaptop steht. Genau dort brechen Kriminelle jetzt ein, warnt das Bundesamt für Cybersicherheit (BACS): über alte Geräte im Heimnetz, die aus dem Internet erreichbar sind. In der Schweiz arbeiten 38,4 Prozent der Arbeitnehmenden zumindest gelegentlich zu Hause. Fünf einfache Regeln schliessen die Hintertür, ohne dass jemand zurück ins Büro muss.
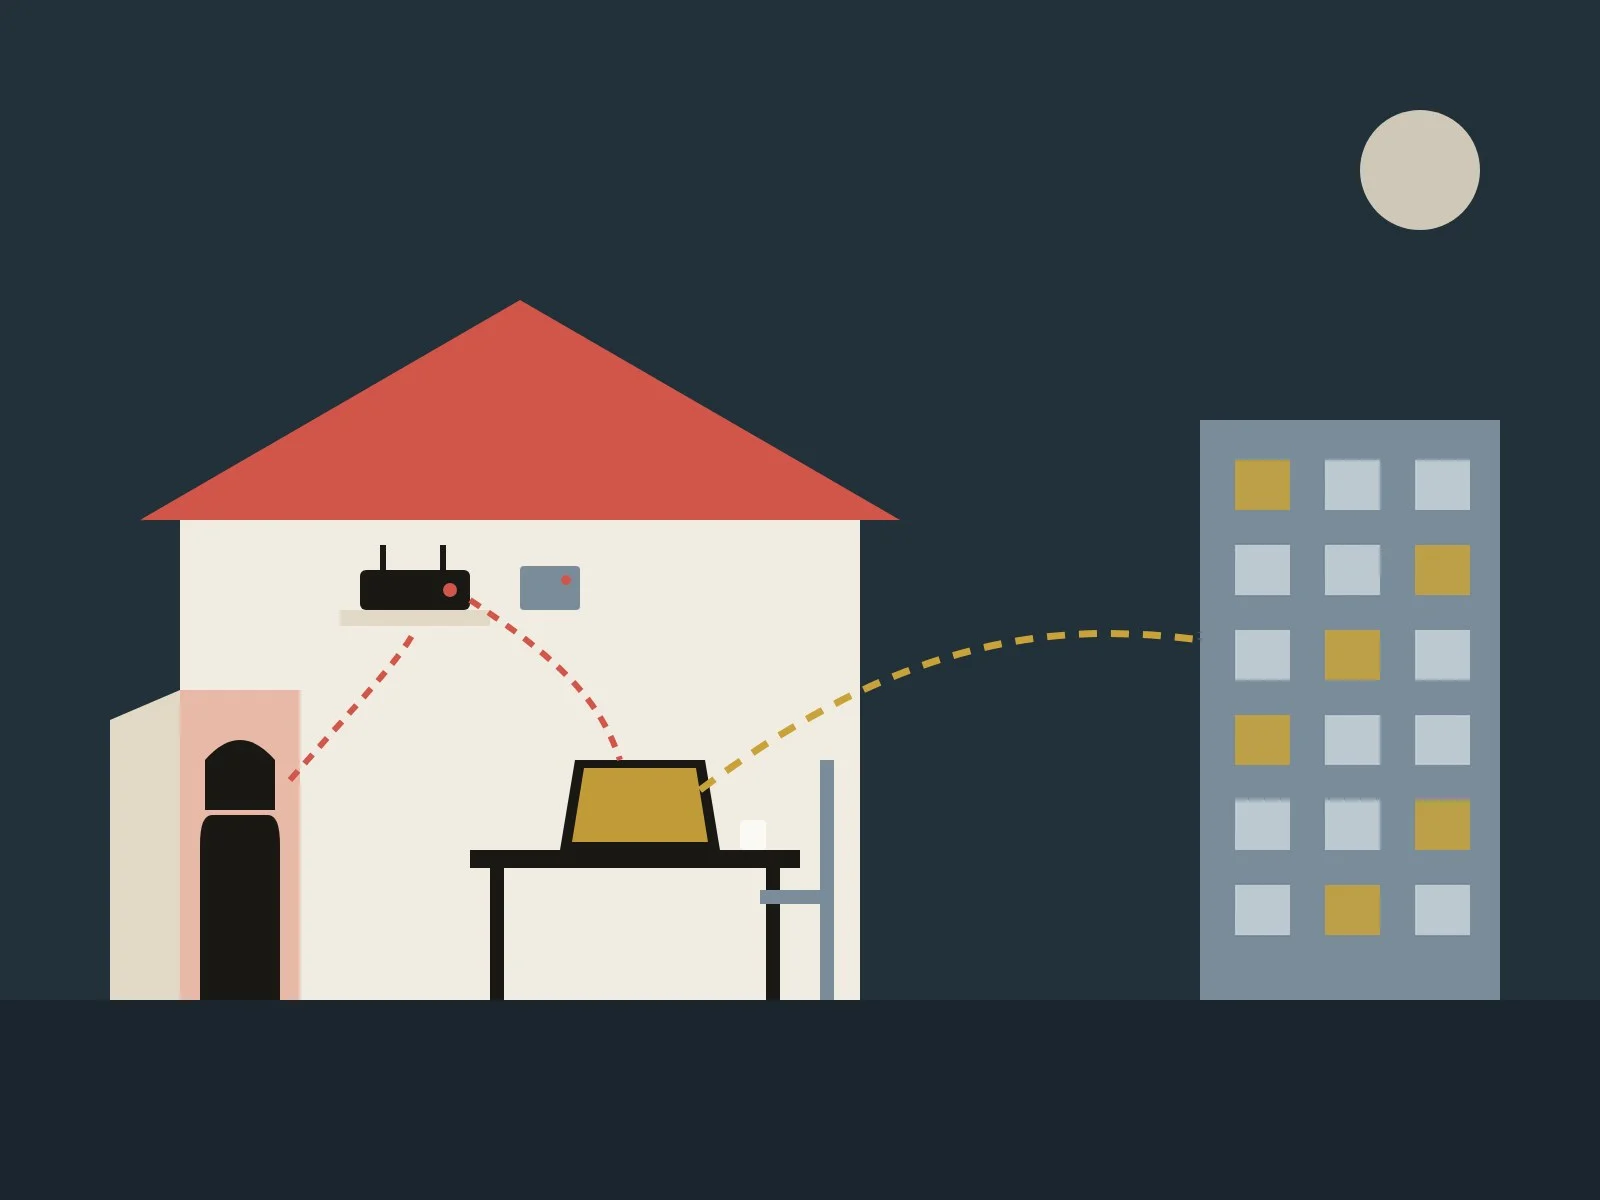
Ihre Buchhalterin arbeitet am Freitag von zu Hause. Der Firmenlaptop steht auf dem Küchentisch, verbunden mit dem WLAN der Familie. Im selben Netz hängt ein kleiner Speicher mit Familienfotos. Ein Bekannter hat ihn vor Jahren so eingerichtet, dass man auch aus den Ferien darauf zugreifen kann. Seither hat niemand mehr daran gedacht.
Für Kriminelle ist dieser Speicher eine offene Tür. Und wer einmal in der Wohnung ist, steht neben Ihrem Laptop.
Was ist passiert?
Das BACS hat in seinem Wochenrückblick vom 3. November 2026 mehrere Fälle gemeldet bekommen: Täter drangen in private Heimnetze ein. Der Weg führte jedes Mal über ein Gerät, das von aussen erreichbar war und eine bekannte Lücke hatte, etwa ein Netzwerkspeicher, ein Medienserver oder eine Kamera. Zwei Schwachstellen nennt das Amt ausdrücklich: eine in der weit verbreiteten Programmiersprache PHP, die in vielen solchen Geräten im Hintergrund läuft, und eine im Medienserver Plex.
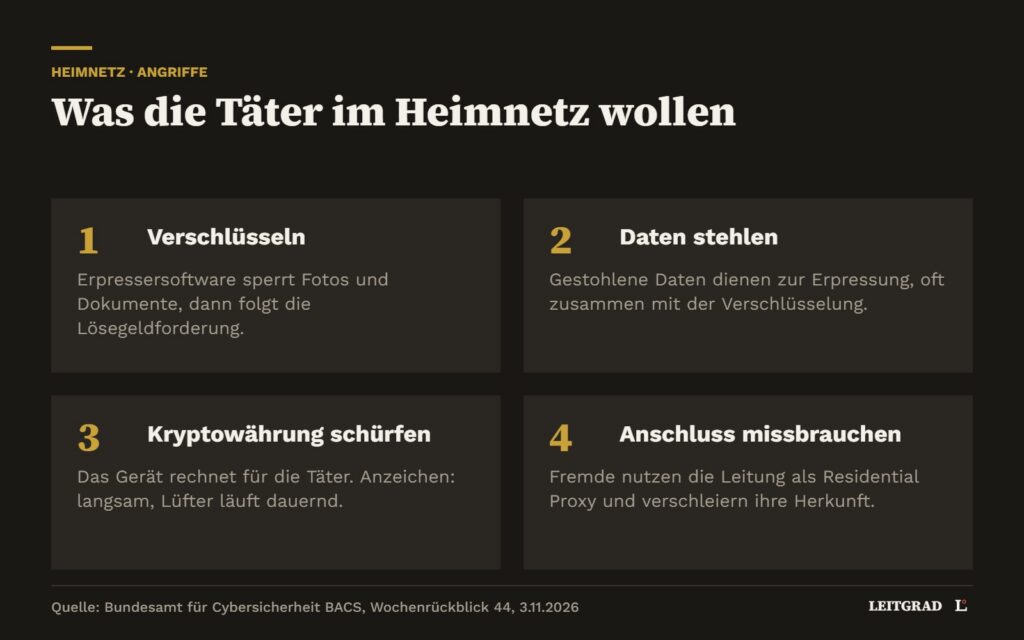
Was die Täter dort wollen, ist bekannt. Sie verschlüsseln Daten und verlangen Lösegeld. Sie stehlen Daten und drohen mit der Veröffentlichung. Sie lassen auf fremde Kosten Kryptowährung schürfen. Oder sie leiten ihre eigenen Angriffe über den Anschluss des Opfers, sodass in fremden Protokollen die Adresse Ihrer Mitarbeiterin auftaucht.
Warum ist das ein Problem für Ihre Firma?
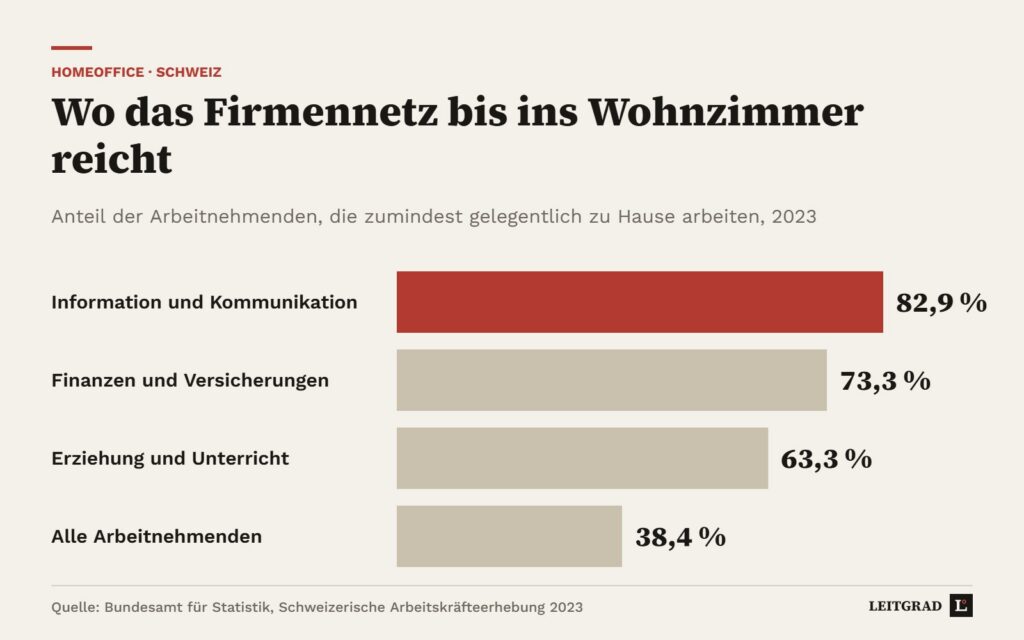
Weil das Heimnetz längst Teil des Firmennetzes ist. Laut der Arbeitskräfteerhebung des Bundesamts für Statistik arbeiteten 2023 knapp zwei von fünf Arbeitnehmenden zumindest gelegentlich zu Hause, genau 38,4 Prozent. In der Informatik waren es 82,9 Prozent, bei Banken und Versicherungen 73,3 Prozent. Zurück ins Büro ist keine Lösung: Homeoffice ist ein Argument im Wettbewerb um gute Leute. Wie Leitgrad berichtet hat, ist es Bewerbern 8 Prozent ihres Lohns wert.
Die Verantwortung bleibt trotzdem bei Ihnen. Das Datenschutzgesetz verlangt in Artikel 8 eine Datensicherheit, die dem Risiko angemessen ist. Landen Kundendaten auf einem gehackten Gerät und droht den Betroffenen ein hohes Risiko, muss die Firma das dem Eidgenössischen Datenschutzbeauftragten melden. Ob die Daten im Rechenzentrum lagen oder auf dem Küchentisch, spielt keine Rolle.
Am heikelsten ist die gut gemeinte Kopie. Ein Kader legt die Offerte am Wochenende auf den privaten Speicher, weil es praktisch ist. Ab diesem Moment liegt sie ausserhalb jeder Sicherung und jeder Zugriffskontrolle der Firma.
Was tun Sie jetzt?
Niemand muss dafür eine IT-Abteilung aufbauen. Fünf Regeln reichen, und die meisten kosten nichts.
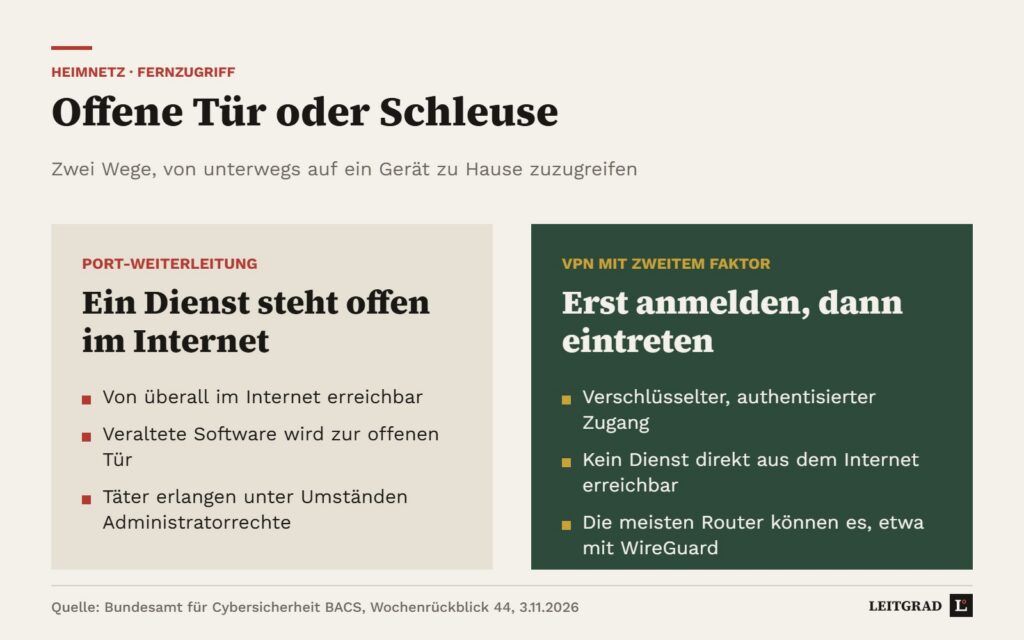
- Offene Türen zählen lassen. Bitten Sie alle mit Homeoffice, im Router nachzusehen, ob Geräte von aussen erreichbar sind. Fachleute nennen das Port-Weiterleitung. Was niemand mehr braucht, wird abgeschaltet.
- Updates automatisch. Speicher, Kameras, Medienserver und Router holen sich Updates selbst. Geräte ohne Updates vom Hersteller gehören nicht ans Internet.
- Zugang nur mit Schlüssel. Wer von unterwegs auf ein Gerät zu Hause zugreifen muss, tut das über einen verschlüsselten Zugang (VPN) mit zweitem Faktor. Die meisten Router bieten das bereits an.
- Firmenlaptop ins eigene Netz. Das Gastnetz des Routers trennt den Firmenlaptop von Speicher, Kamera und Spielkonsole. Das kostet keinen Franken.
- Firmendaten bleiben auf Firmengeräten. Halten Sie das in einer kurzen Weisung fest, und bieten Sie eine bequeme Lösung an, damit niemand ausweichen muss.
Wer unsicher ist, lässt das Heimnetz seiner Schlüsselleute einmal von einer Fachperson prüfen. Verglichen mit einem verschlüsselten Kundenordner ist das eine kleine Ausgabe. Einen breiteren Überblick, was KMU gegen Cyberangriffe tun, hat Leitgrad im Oktober zusammengestellt.
Die Lehre aus der Warnung ist einfach. Ihr Homeoffice-Reglement regelt, wann Ihre Leute erreichbar sind. Es sollte auch regeln, wie die Tür zu Hause abgeschlossen wird.
Häufige Fragen
Was ist eine Port-Weiterleitung?
Eine Einstellung im Router, die ein einzelnes Gerät im Heimnetz aus dem Internet erreichbar macht, etwa einen Speicher oder eine Kamera. Ist die Software darauf veraltet, wird sie zur offenen Tür.
Woran erkenne ich, dass ein Gerät befallen ist?
Oft erst an der Erpressung. Mögliche Anzeichen sind laut BACS ein langsames Gerät und ein ungewöhnlich lauter oder dauernd laufender Lüfter.
Muss die Firma einen Befall im Homeoffice melden?
Wenn Personendaten betroffen sind und den Betroffenen voraussichtlich ein hohes Risiko droht, ja. Die Meldung geht nach Artikel 24 des Datenschutzgesetzes so rasch als möglich an den EDÖB.
Reicht ein starkes Passwort?
Nein. Ein Passwort schützt nicht vor einer Lücke in veralteter Software. Updates, ein verschlüsselter Zugang mit zweitem Faktor und ein eigenes Netz für Firmengeräte gehören dazu.
Zum Mitnehmen
- Das Heimnetz ist Firmennetz. 38,4 Prozent der Arbeitnehmenden arbeiten zumindest gelegentlich zu Hause.
- Die Tür ist meist ein altes Gerät. Speicher, Kameras und Medienserver, die von aussen erreichbar sind und keine Updates bekommen.
- Fünf Regeln, fast gratis. Offene Türen schliessen, Updates automatisch, Zugang mit zweitem Faktor, Gastnetz für den Firmenlaptop, Firmendaten nur auf Firmengeräten.
Quellen
- Bundesamt für Cybersicherheit: Woche 44, Wenn das Heimnetzwerk zum Einfallstor für Cyberkriminelle wird, 3.11.2026
- Bundesamt für Statistik: Schweizerische Arbeitskräfteerhebung 2023, Medienmitteilung
- Netzwoche: Kriminelle hacken Heimnetzwerke über veraltete Dienste, 4.11.2026
- Bundesgesetz über den Datenschutz (DSG), Artikel 8 und 24
Erschienen am 11. November 2026, 08:00 Uhr. Aktualisiert am 11. November 2026, 22:18 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Themen folgen
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail