Kurz gesagt
Sicherheitsforscher haben über 43 000 Apps geprüft, die Nutzer mit dem KI-Assistenten Grok gebaut hatten. 35 578 liessen sich ohne jede Anmeldung öffnen, Hunderte davon mit privaten Daten, vom Dienstplan bis zu den Laborwerten einer Intensivpatientin. Schuld war vor allem eine Voreinstellung. Für Schweizer Firmen ist die Lehre nicht, Agenturen und Entwicklern zu misstrauen, die mit KI arbeiten. Fast alle tun es, und oft liefern sie damit schneller. Die Lehre ist, offen danach zu fragen, wie sie es tun. Fünf Fragen genügen, und sie schützen beide Seiten.
Die Laborwerte einer Patientin auf der Intensivstation, ihre Röntgenbilder, der Stand ihrer Beatmung. Eine Liste mit über 1000 Lastwagenfahrern samt privater Mailadresse. Ein Stundenzettel mit 18 Konten und den Passwörtern im Klartext. All das lag offen im Netz, für jeden, der die Adresse kannte.
Gebaut hatte es niemand mit böser Absicht. Leute in Spitälern, Speditionen und Konzernen hatten sich mit KI in wenigen Minuten ein kleines Werkzeug gebaut und es mit Kollegen geteilt. Genau so arbeiten heute viele Teams, und genau so arbeiten viele Agenturen für ihre Kunden. Darum betrifft der Fall auch Schweizer Inhaber, die nie von Grok gehört haben.
Was ist passiert?
Mit Grok, dem KI-Assistenten von SpaceXSI (früher xAI), lassen sich kleine Apps bauen, indem man beschreibt, was sie können sollen. Jede veröffentlichte App bekommt eine eigene Adresse. Die Sicherheitsfirma Claroc hat am 10. November ausgewertet, was hinter diesen Adressen liegt. Sie hat 43 551 Adressen aufgerufen, 37 571 waren online. 35 578 davon, fast 95 Prozent, öffneten sich ohne Anmeldung. In 650 bis 800 Apps vermutet Claroc private Daten.
Unter den Betroffenen sind 30 Organisationen, die sich zuordnen liessen, darunter sechs Firmen aus der Liste Fortune 500. Auch 24 Apps von Angestellten von SpaceXSI und X selbst standen offen, mit Verkaufsplänen und Werbeofferten. Diese hat der Anbieter inzwischen vom Netz genommen.
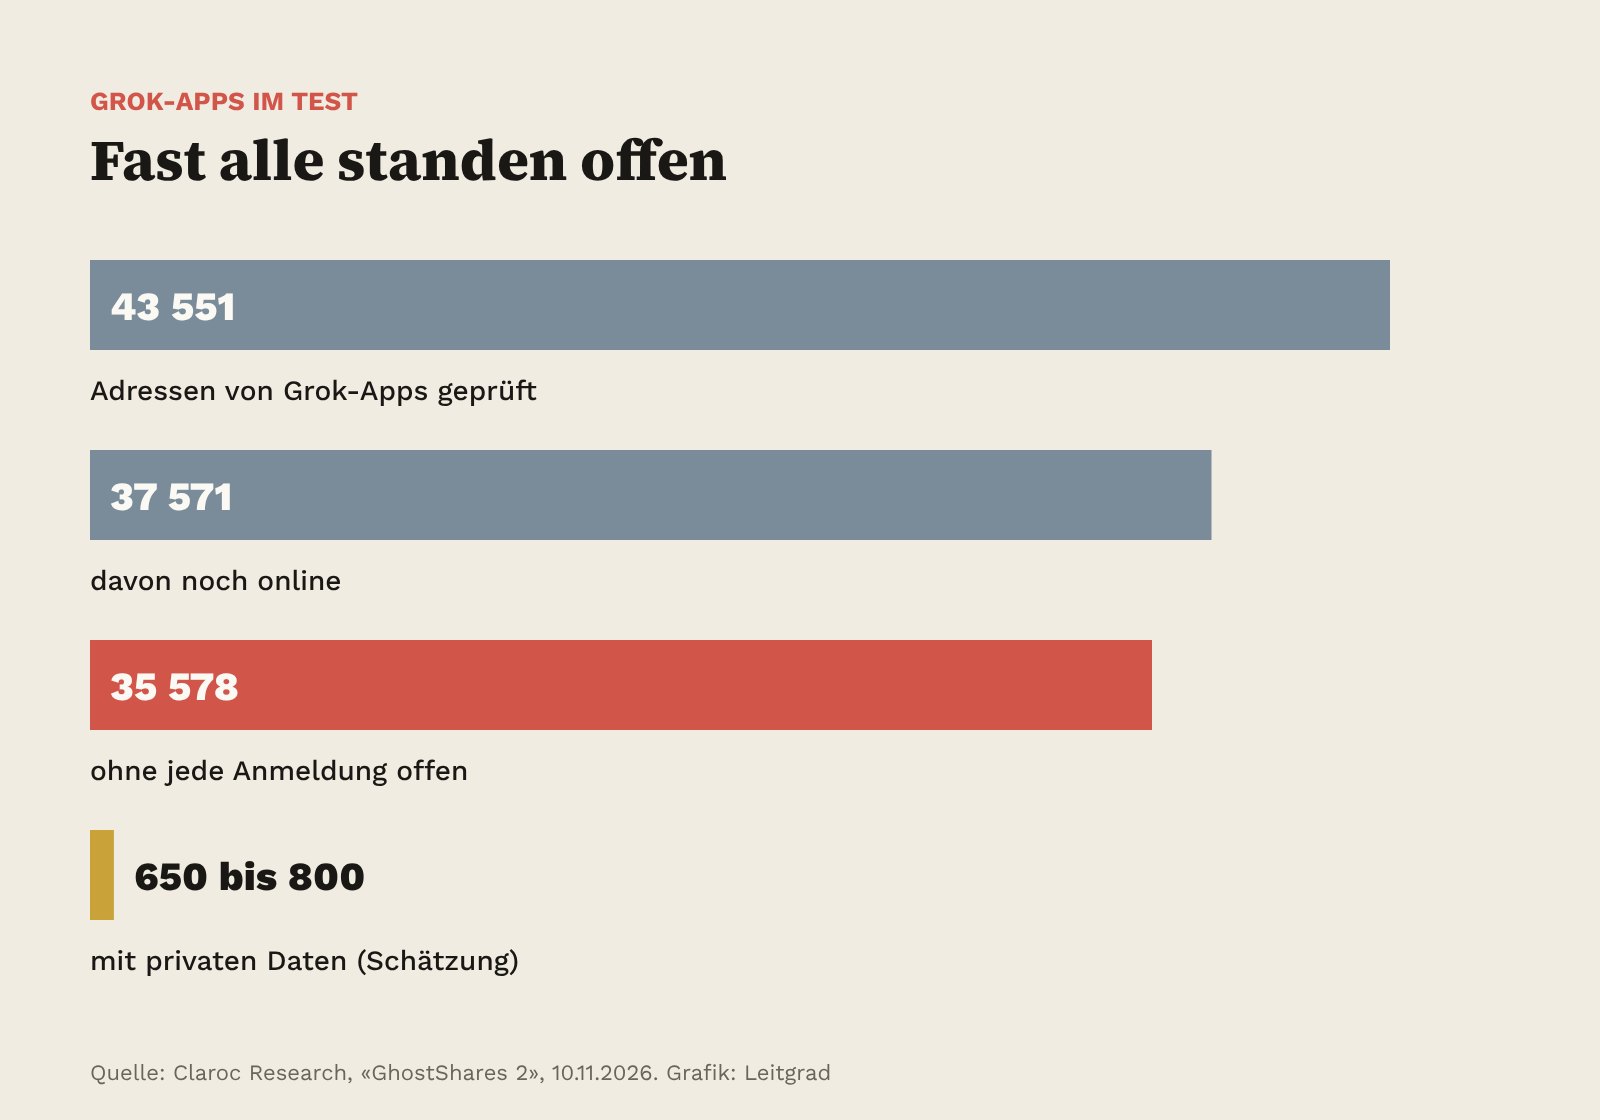
Die Ursache ist banal. Beim Veröffentlichen war im Testkonto von Claroc die Einstellung «Jeder mit dem Link» schon ausgewählt. Und die Adressen der Apps lassen sich über öffentliche Verzeichnisse finden. SpaceXSI hält dagegen, Apps seien privat, bis jemand sie teile. Nur: Geteilt hatten sie die Nutzer ja. Sie wussten bloss nicht, mit wem.
Warum betrifft das jede Firma, die Software einkauft?
Weil KI beim Programmieren längst Handwerk ist. In der grossen Umfrage von Stack Overflow gaben 2025 84 Prozent der Entwickler an, KI-Werkzeuge zu nutzen oder es zu planen. Das ist keine schlechte Nachricht. Agenturen bauen damit Prototypen in Tagen statt Wochen, und viele Kunden profitieren davon, ohne es zu wissen.
Das Risiko liegt nicht im Werkzeug. Es liegt in Voreinstellungen, die niemand prüft, und in Diensten, von denen der Kunde nichts weiss. Wer seiner Agentur eine Kundenliste gibt, damit sie daraus ein Werkzeug baut, weiss oft nicht, über welche Server diese Liste läuft. Die Agentur weiss es manchmal auch nicht so genau, weil ein Entwickler zwischendurch ein neues Werkzeug ausprobiert hat.
Wer selbst Software mit KI nachbaut, kennt das von der anderen Seite. Welche Programme kleine Firmen gerade ersetzen und welche Pflicht dabei mitwandert, zeigt unser Beitrag «Abo gekündigt, Agent gebaut».
Was sagt das Schweizer Recht?
Es ist klar. Wer Personendaten von einem Dienstleister bearbeiten lässt, bleibt dafür verantwortlich. Das Datenschutzgesetz verlangt in Artikel 9, dass Sie sich vergewissern, ob Ihr Dienstleister die Datensicherheit gewährleisten kann. Gibt er die Arbeit an einen Dritten weiter, braucht er dafür Ihre vorgängige Genehmigung. Eine KI-Plattform, auf der Ihre Agentur mit Ihren Kundendaten arbeitet, kann ein solcher Dritter sein.
Wer die Mindestanforderungen an die Datensicherheit vorsätzlich missachtet, riskiert eine Busse bis 250 000 Franken. Sie trifft nicht die Firma, sondern die verantwortliche Person. Wie schnell ein Lieferant zum Risiko für die eigene Firma wird, zeigt auch der Fall dacadoo.
Wie frage ich nach, ohne Misstrauen zu säen?
So, wie man im Restaurant nach der Herkunft des Fleisches fragt. Ein gutes Haus erklärt das gern. Eine gute Agentur erklärt genauso gern, wie sie mit KI arbeitet, weil sie stolz darauf ist. Fünf Fragen reichen:
- Mit welchen KI-Werkzeugen arbeitet ihr an unserem Projekt? Und sehen diese Werkzeuge unsere Daten oder nur den Code?
- Wo läuft das Ergebnis, und wer kann es öffnen? Vereinbaren Sie als Standard: nur eingeladene Personen.
- Arbeitet ihr während des Baus mit Testdaten? Echte Kundendaten gehören erst ins fertige, geprüfte System.
- Wer prüft den Code, den die KI geschrieben hat? Ein Mensch sollte ihn lesen, bevor er live geht.
- Meldet ihr uns neue Dienste, bevor ihr sie einsetzt? Das verlangt das Gesetz ohnehin.
Schreiben Sie die Antworten auf eine Seite und legen Sie sie dem Vertrag bei. Wer so fragt, zeigt nicht Misstrauen, sondern Ernst. Und er schützt die Agentur gleich mit: Geht etwas schief, ist klar, wer was wusste.
Und die Werkzeuge, die Ihr Team selbst baut?
Für sie gilt dasselbe, nur ohne Vertrag. Claroc empfiehlt Firmen ein paar einfache Schritte, die auch ohne IT-Abteilung gehen:
- Bestand aufnehmen. Fragen Sie im Team ohne Vorwurf, wer sich mit KI schon ein Werkzeug gebaut hat.
- Von aussen testen. Den Link in einem privaten Browserfenster öffnen, ohne angemeldet zu sein. Geht er auf, ist er offen.
- Zugriff einschränken. Was interne Daten enthält, steht auf «nur ich» oder «nur Eingeladene».
- Aufräumen. Apps, die niemandem mehr gehören, vom Netz nehmen.
Schnell gebaut ist kein Fehler. Schnell geteilt schon. Wer den Unterschied im Team einmal klar macht, kann die Geschwindigkeit der KI nutzen, ohne seine Kunden zu gefährden.
Zum Mitnehmen
- Das Problem ist die Voreinstellung. 35 578 KI-Apps standen offen, weil «Jeder mit dem Link» vorausgewählt war.
- KI ist Handwerk, kein Makel. Fragen Sie Ihre Agentur offen, wie sie damit arbeitet, und legen Sie die Antworten dem Vertrag bei.
- Sie bleiben verantwortlich. Nach Datenschutzgesetz haftet, wer Daten weitergibt, auch für den Dienstleister.
Häufige Fragen
Darf meine Agentur KI-Werkzeuge einsetzen, ohne mich zu fragen?
Für Code ohne Personendaten gibt es kein Verbot. Bearbeitet die Agentur dabei aber Personendaten über einen weiteren Dienst, braucht sie nach Artikel 9 des Datenschutzgesetzes Ihre vorgängige Genehmigung.
Wie prüfe ich, ob ein geteiltes Werkzeug offen ist?
Öffnen Sie den Link in einem privaten Browserfenster, ohne angemeldet zu sein. Erscheinen Daten, ist das Werkzeug für jeden mit der Adresse zugänglich.
Wer haftet, wenn Kundendaten offenliegen?
Verantwortlich bleibt die Firma, die die Daten weitergegeben hat. Bei vorsätzlicher Missachtung der Mindestanforderungen an die Datensicherheit droht der verantwortlichen Person eine Busse bis 250 000 Franken.
Quellen
- Claroc Research: GhostShares 2: Grok-built apps, 10.11.2026
- Stack Overflow: Developer Survey 2025, AI
- Fedlex: Bundesgesetz über den Datenschutz (DSG), Art. 8, 9 und 61
Erschienen am 14. November 2026, 07:30 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail