Kurz gesagt
Forschende der Duke University haben in sechs Experimenten mit über 2800 Teilnehmenden gezeigt: Strenge, aufgezwungene IT-Regeln können dazu führen, dass Mitarbeitende Cybergefahren kleinreden. Wird ein Verbot später gelockert, schliessen viele, die Gefahr sei nie ernst gewesen. Wahlfreiheit innerhalb der Regel und eine klare Begründung dämpfen den Effekt. In der Schweiz gingen beim Bundesamt für Cybersicherheit im ersten Halbjahr 2026 über 27 000 Meldungen ein, die meisten zu Betrug und Phishing. Die Haltung des Teams ist darum eine Sicherheitsfrage.
Montagmorgen in einem Treuhandbüro mit zwölf Leuten. Am Freitag hat eine Mitarbeiterin auf einen gefälschten Microsoft-Link geklickt, der Schaden blieb klein. Der Inhaber reagiert entschlossen: USB-Sticks gesperrt, private Apps verboten, KI-Werkzeuge blockiert, Pflichtschulung für alle am Donnerstag um acht. Das fühlt sich richtig an. Laut neuer Forschung kann es genau das Gegenteil bewirken.
Aaron Kay und Peter Jin von der Fuqua School of Business der Duke University haben zusammen mit Russell Spitler, Gründer eines Sicherheitsanbieters, sechs Experimente mit über 2800 Teilnehmenden durchgeführt. Ihr Befund, veröffentlicht in der Harvard Business Review: Wer sich durch eine Regel bevormundet fühlt, reagiert mit Trotz. Und wer trotzig ist, hält die Gefahr hinter der Regel für übertrieben.
Was haben die Forschenden genau gemessen?
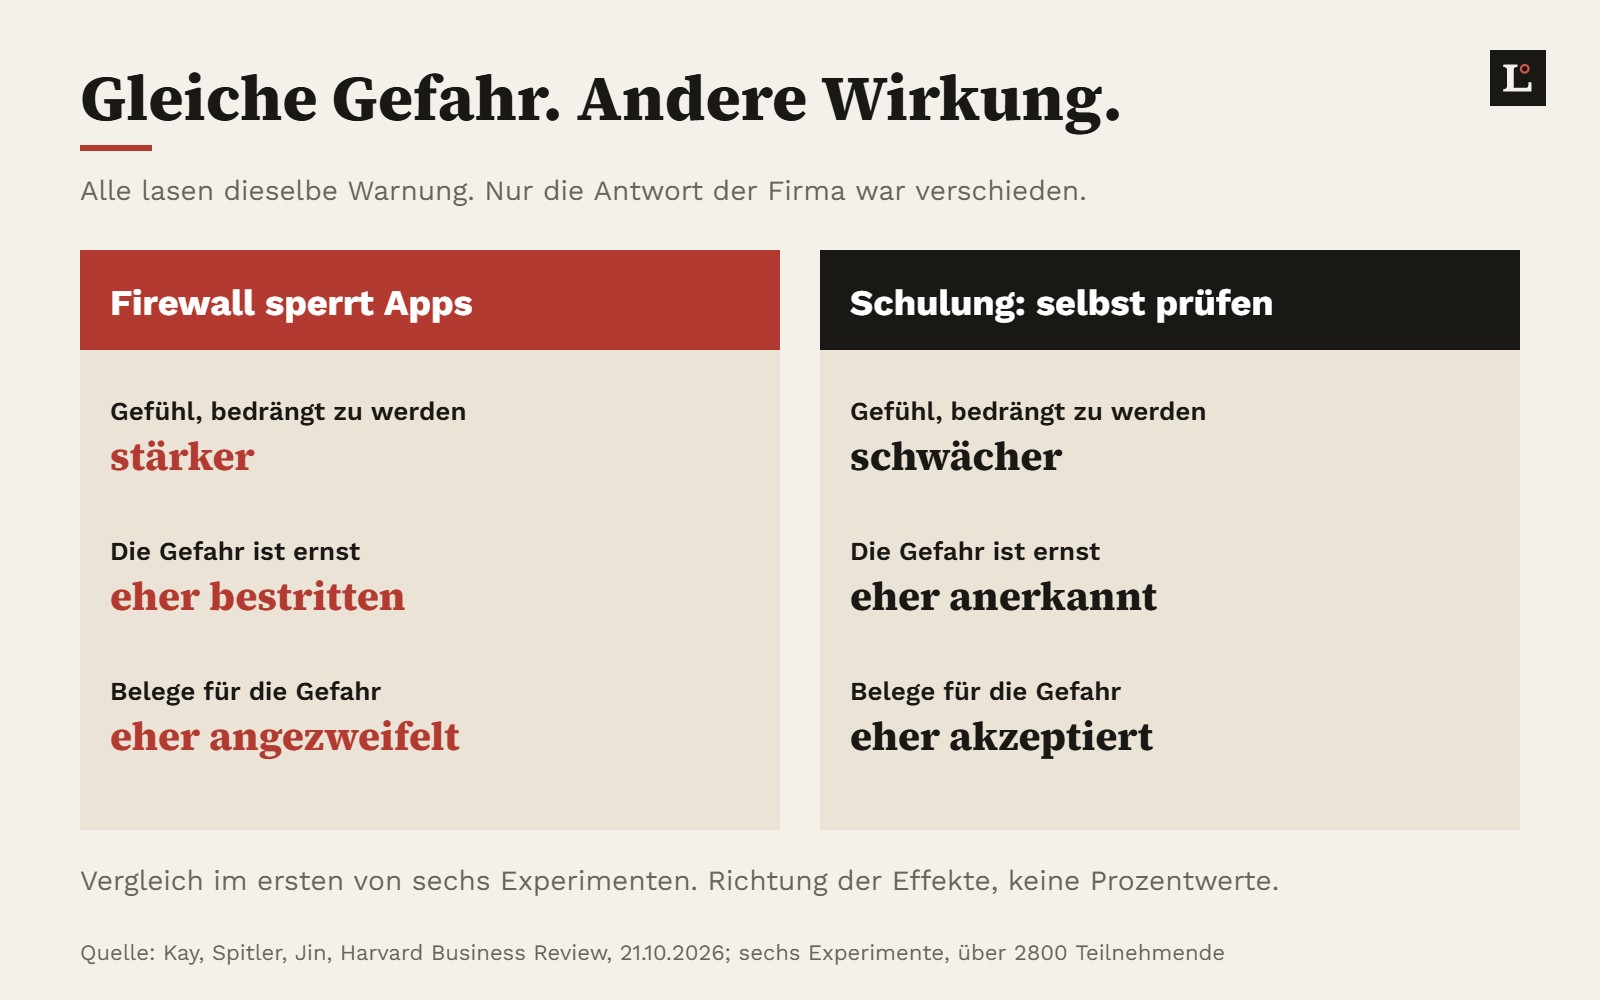
Im ersten Versuch lasen alle Teilnehmenden dieselbe Warnung: Alltägliche Apps und Websites seien zu einem Haupteinfallstor für Angriffe geworden. Danach erfuhr die eine Hälfte von einer Firewall, die nicht freigegebene Apps automatisch sperrt. Die andere Hälfte las von einer Schulung, die lehrt, sichere von unsicheren Apps zu unterscheiden. Gleiche Gefahr, gleiche Erklärung. Trotzdem fühlten sich die Leute in der Firewall-Gruppe stärker bedrängt, und sie bestritten häufiger, dass Cybergefahren ein ernstes Problem seien.
Die Forschenden nennen das «Solution Aversion»: Wer die Lösung ablehnt, leugnet lieber das Problem. Bei Pflichtschulungen zeigte sich dasselbe Muster. Wer zur Schulung befohlen wurde, reagierte gereizter als jemand, der dieselbe Schulung selbst gewählt hatte. Der wichtigste Versuch kam danach: Die Schulung blieb Pflicht, aber die Leute durften wählen, ob vor Ort, per Video oder schriftlich, am Stück oder in Etappen, an welchem Tag. Schon diese kleine Wahl senkte Trotz und Leugnen.
Warum ist das Lockern einer Regel gefährlich?
Die zweite Hälfte der Studie betrifft fast jedes KMU, das 2023 ChatGPT gesperrt hat und es heute erlaubt. Die Teilnehmenden, die sich an eine aufgehobene Regel in ihrer Firma erinnerten, hielten Cybergefahren eher für unwirklich. Im Versuch zur generativen KI hielten jene, deren Firma ein KI-Verbot erst eingeführt und dann gekippt hatte, das Risiko häufiger für übertrieben als jene, deren Firma nie ein Verbot hatte. Die Botschaft, die ankommt: «Erst hiess es gefährlich, jetzt ist es erlaubt. Dann war es wohl nie so schlimm.»
Auch hier gibt es ein Gegenmittel. Wer das Verbot aufhob und dazu klar sagte, man erlaube KI wegen der Effizienz, das Datenrisiko bleibe aber ernst, verhinderte den Effekt weitgehend. Eine Einschränkung zur Studie: Mitautor Spitler leitet einen Anbieter von Sicherheitssoftware, die Versuche liefen mit Szenarien, nicht in echten Firmen. Die Richtung deckt sich aber mit dem, was viele IT-Verantwortliche erleben. Laut einer Studie von KPMG und der Universität Melbourne von 2025 haben 57 Prozent der Beschäftigten ihre KI-Nutzung schon verheimlicht.
Was heisst das für Schweizer KMU?
Die Gefahr ist real. Beim Bundesamt für Cybersicherheit (BACS) gingen im ersten Halbjahr 2026 laut Halbjahresbericht 27 128 freiwillige Meldungen ein, die meisten zu Betrug, Phishing und Spam. Dazu kamen 79 Ransomware-Fälle. Häufiger Weg ins System ist das Microsoft-365-Phishing, bei dem sich Angreifer als Chef oder Helpdesk ausgeben. Gegen solche Angriffe hilft keine Firewall allein, sondern nur ein Team, das die Gefahr ernst nimmt und verdächtige Mails meldet.
Für einen Betrieb mit 10 oder 50 Leuten ist die Haltung des Teams die wichtigste Abwehrlinie. Eine Grossbank kann mit Technik vieles abfangen, ein Treuhänder oder ein Handwerksbetrieb nicht. Wer seine Leute mit Verboten gegen sich aufbringt, schwächt genau diese Linie. Dazu passt unser Beitrag zu alten IT-Tickets: Angreifer finden heute in zwei Wochen, was Firmen erst in zwei Monaten flicken.
Wie führen Sie Regeln ein, die halten?
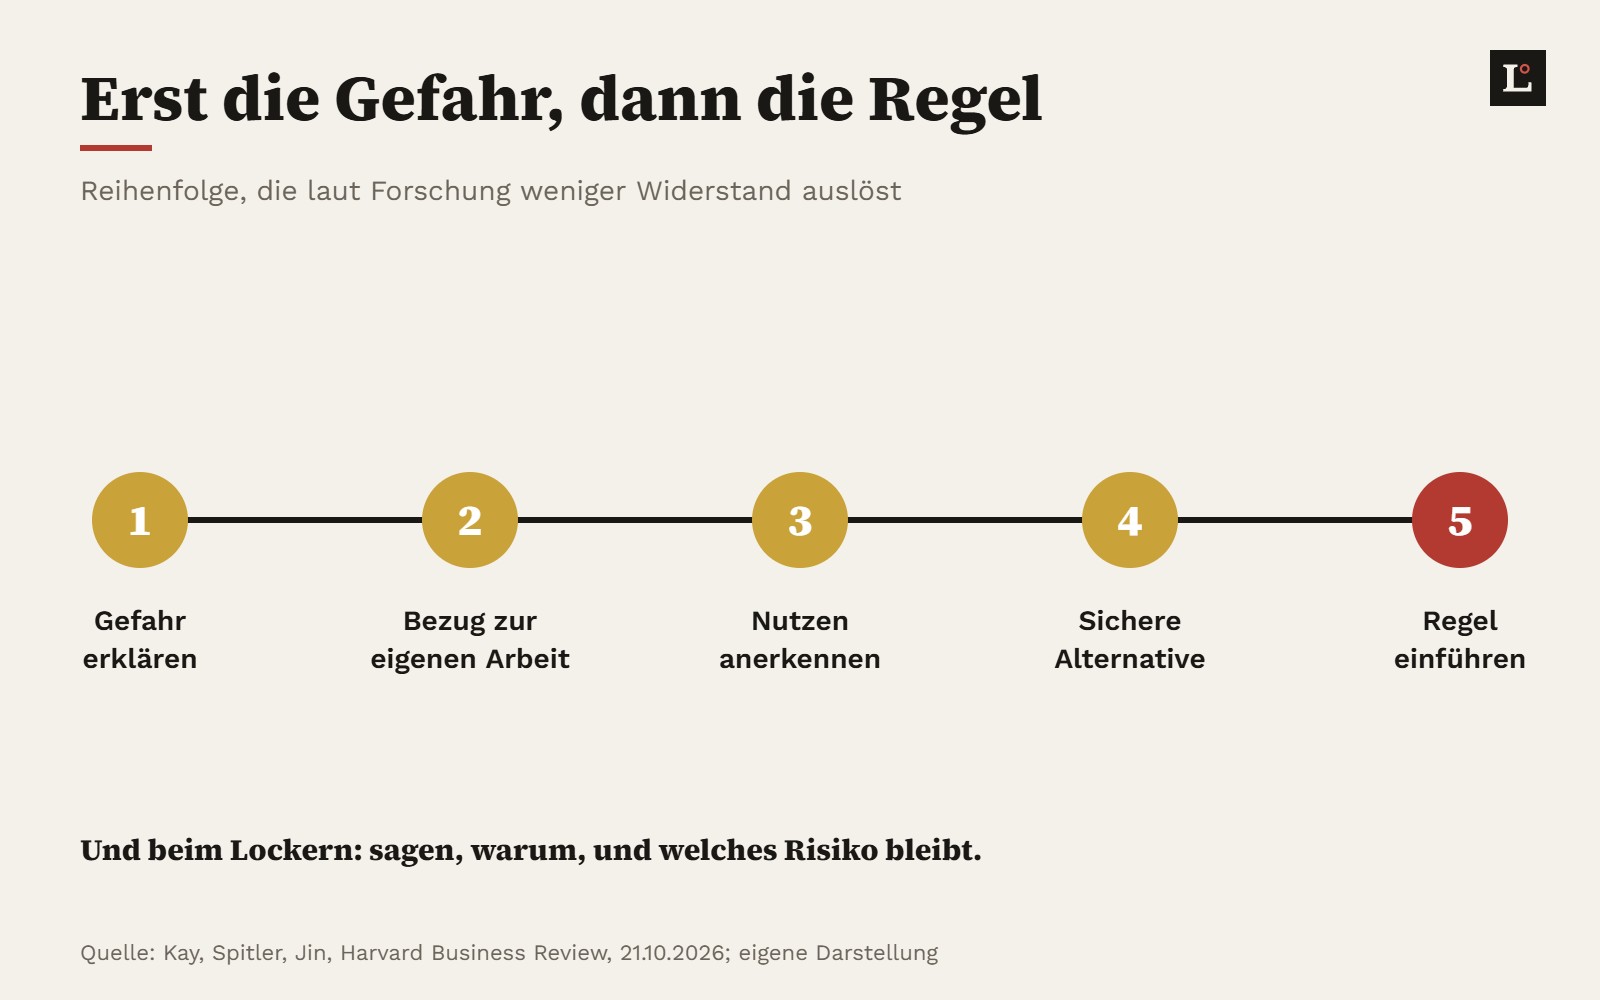
- Erst die Gefahr, dann die Regel. Erklären Sie an einem echten Beispiel aus Ihrer Branche, was passieren kann, bevor Sie etwas sperren.
- Wahl innerhalb der Leitplanke. Pflicht bleibt Pflicht, aber Form, Termin und Werkzeug darf das Team mitbestimmen. Zwei freigegebene KI-Werkzeuge statt eines Totalverbots.
- Den sicheren Weg bequem machen. Wer zu umständliche Werkzeuge vorgibt, treibt die Leute zu Schatten-IT. Fragen Sie, wofür das Team die verbotene App braucht.
- Den Ausstieg mitplanen. Ist ein Verbot vorübergehend, sagen Sie das gleich. Heben Sie es auf, sagen Sie, warum, und welches Risiko bleibt.
- Haltung messen, nicht nur Klicks. Fragen Sie einmal im Jahr anonym: Halten Sie Cyberrisiken für übertrieben? Wissen Sie, welche Werkzeuge erlaubt sind?
Das bedeutet nicht, auf harte Regeln zu verzichten. Buchhaltungsdaten gehören nicht in ein öffentliches KI-Werkzeug, und manche Systeme müssen gesperrt bleiben. Entscheidend ist, wie die Regel ankommt. Wer gerade sein KI-Budget pro Kopf festlegt, kann beides verbinden: klare Grenzen beim Datenschutz und Freiheit bei der Wahl des freigegebenen Werkzeugs.
Häufige Fragen
Wie gross war die Studie?
Sechs Experimente mit über 2800 Teilnehmenden, durchgeführt von Forschenden der Duke University und einem Sicherheitsanbieter, veröffentlicht in der Harvard Business Review im Oktober 2026.
Sollen Firmen auf Sicherheitsregeln verzichten?
Nein. Die Forschenden betonen, dass manche Systeme gesperrt und manche Daten geschützt bleiben müssen. Es geht darum, wie Regeln eingeführt und begründet werden.
Was hilft gegen den Trotz-Effekt?
Wahlfreiheit innerhalb der Pflicht, zum Beispiel bei Form und Termin einer Schulung, und eine Erklärung der Gefahr, bevor die Regel kommt.
Was ist beim Aufheben eines KI-Verbots zu beachten?
Klar sagen, warum das Verbot fällt und welches Risiko bleibt. Sonst schliessen Mitarbeitende, die Gefahr sei nie ernst gewesen.
Wie viele Cybervorfälle werden in der Schweiz gemeldet?
Im ersten Halbjahr 2026 gingen beim BACS 27 128 freiwillige Meldungen und 79 Ransomware-Fälle ein, die Mehrheit betraf Betrug, Phishing und Spam.
Zum Mitnehmen
- Verbote erzeugen Trotz. Wer sich bevormundet fühlt, hält die Gefahr hinter der Regel eher für übertrieben.
- Wahl senkt Widerstand. Pflicht bleibt Pflicht, aber Form und Termin darf das Team wählen.
- Lockern erklären. Wer ein Verbot aufhebt, sagt dazu, welches Risiko bleibt.
Quellen
- Harvard Business Review: Aaron Kay, Russell Spitler, Peter Jin, When Restrictive Cybersecurity Policies Backfire, 21.10.2026
- Netzwoche: Cyberbedrohungen setzen die Schweiz weiter unter Druck (BACS-Halbjahresbericht 1/2026), 25.8.2026
- Bundesamt für Cybersicherheit: Halbjahresberichte und Meldeformular
- KPMG und University of Melbourne: Trust, attitudes and use of AI, Global Study 2025 (zitiert in HBR)
Erschienen am 10. November 2026, 05:10 Uhr. Jede Zahl prüfen wir an der Primärquelle. Fehler gefunden? Hinweis an die Redaktion
Die Redaktion ordnet jeden Werktag die Meldungen ein, die Inhaber und Kader betreffen. Zahlen nur mit Primärquelle.
Wie Leitgrad arbeitetZur RedaktionLeitgrad Morgen-Briefing: jeden Werktag das Wichtigste für Ihre Firma. Lesen · Anhören · Per Mail